ARTICLE · 1315618
手机被装了间谍软件?开源工具离线扫飞马Pegasus痕迹
普通人的手机被商业间谍软件盯上的概率不高,但过去几年,飞马(Pegasus)、Predator 这类能悄悄接管手机的软件,确实被曝光出现在记者、律师和活动人士的设备上。中招的人自己毫无察觉:不留图标,不弹提示,耗电也看不出异常。
怀疑被盯上的人,过去只有一条路:把设备交给专业机构检验。GitHub 上 10 月 25 日出现了一个开源工具,让人能在自己电脑上先做一遍初筛:Zero Breach Toolkit。Python 写的,Apache 2.0 协议,到 10 月 30 日攒了 3700 多颗星,前天刚更新到 v0.1.13。
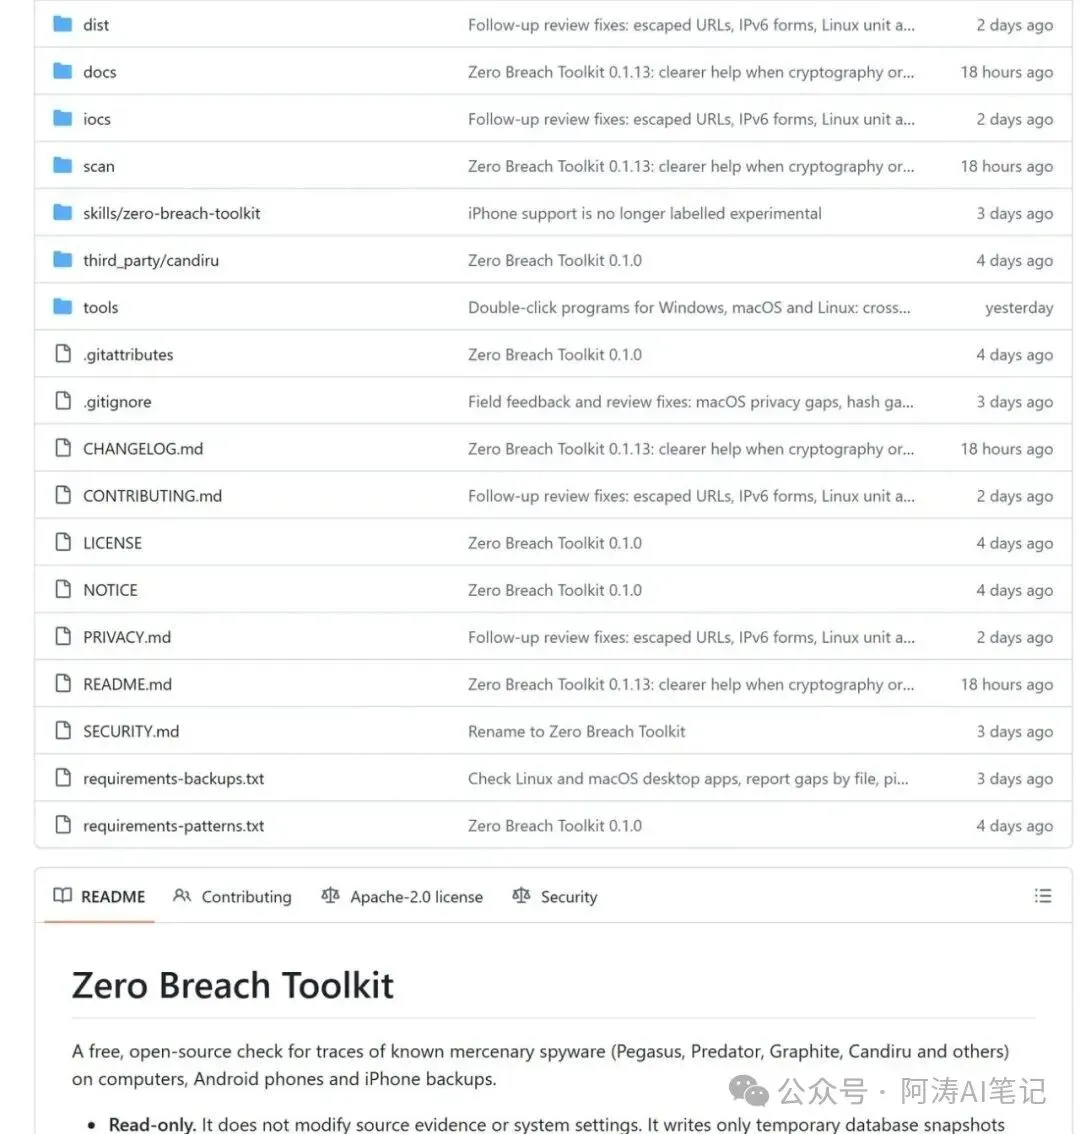
Zero Breach Toolkit 在 GitHub 的仓库页
要看清的第一件事:它查什么。
它拿约 12400 条已公开的间谍软件指标去比对,指标来自国际特赦组织安全实验室、公民实验室和 MVT 项目等 29 个公开来源,覆盖飞马、Predator、Graphite、Candiru 等已知家族。Windows、Mac、Linux 电脑能查,安卓手机连着电脑查,iPhone 查电脑里的完整备份。浏览器历史、下载记录、开机自启、DNS 缓存、杀毒软件状态都会过一遍,Windows 上不需要管理员权限,标准检查约 15 分钟。
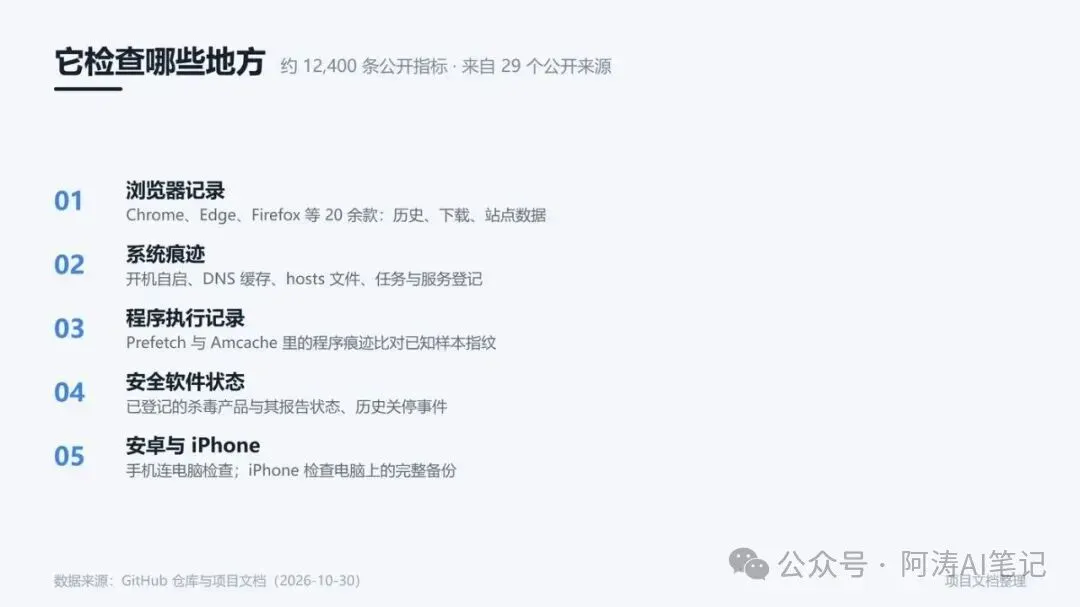
它能检查的范围和约12400条指标
要看清的第二件事:它对自己的边界很诚实。
扫描全程不联网、不上传任何东西,只读数据、不改设置;报告里写清楚哪些地方查了、哪些没权限查。没发现指标不等于设备干净,发现了也不等于中毒,报告的原话是「值得细看」,并建议这时去找专业机构,而不是自己动手删东西。
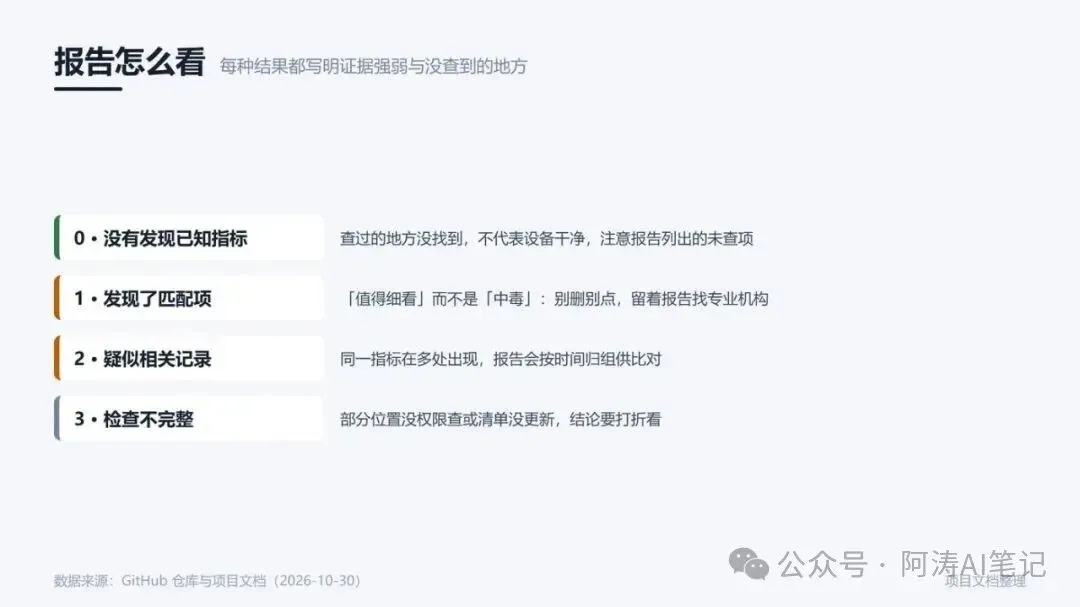
四种结果分别代表什么
要看清的第三件事:上手有一个门槛。
它需要先装 Python,照着文档一步步操作,全程约 20 分钟。更新指标列表那一步要联网,也是整个流程里唯一联网的时刻。工具免费,指标数据按公开许可发布。它查不到还没被公开的新间谍软件,这条局限文档里写得明明白白。
你担心过自己的手机被监控吗?