ARTICLE · 1322513
安卓GhostMap漏洞:安装特制应用可触发手机崩溃循环
据安全公司Bitdefender于11月5日发布研究报告,称其研究团队发现了名为GhostMap的Android漏洞,安装特制APK后,即使从未打开应用、没有授予任何权限,手机也可能陷入持续崩溃循环,只能通过恢复出厂设置来恢复手机。
根据这份报告,该研究始于8月12日,一款采集到的银行木马投放程序在安装时导致分析模拟器崩溃,团队发现,问题出在Android对安装包的解析上,随后构造了能够成功安装、再触发系统持续崩溃的演示应用,最初样本只触发了安装失败,团队尚未观察到攻击者利用持续崩溃循环攻击受害者。
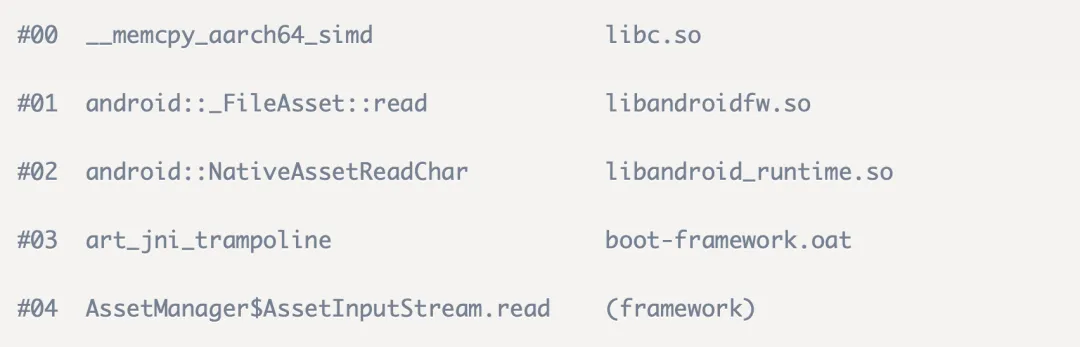
据了解,安卓安装文件APK本质上是ZIP文件,其中记录着内部文件的压缩方式及解压后大小,该研究指出,Android的两个底层库对压缩方式的判断不一致,特制条目可能绕过大小检查,随后被映射到超出实际文件范围的内存区域,读取时便会导致相关进程崩溃。
当系统核心进程system_server自动读取这类应用资源时,崩溃便可能反复发生。报告描述:“它崩溃后,Android会重启它”,但重启后的服务又会扫描已安装应用、读取同一文件,再次崩溃,手机因此无法完成启动。
团队称,已在Android 10及以上版本复现问题,测试设备包括运行Android 17、安装2026年8月5日安全补丁的Pixel 10。在一次记录中,安装后约1秒便出现首次崩溃,随后循环重复110次,屏幕始终停留在启动动画。
此外,重启和安全模式均未能解除测试中的循环,而恢复出厂设置会清除本地数据;通过ADB(Android调试桥)删除问题文件则有严格限制,需要事先启用USB调试,并在崩溃间隙完成,设备经历完整重启后,这条恢复路径也可能失效。
Bitdefender披露,其于8月20日、25日两次向谷歌报告问题,首次报告以“无法复现”为由关闭;第二次提交包含可用概念验证及复现说明,谷歌仍将其认定为“不属于安全更新修复范围”,并转交相关团队评估是否在未来版本中处理,据该公司报告,截至11月5日披露时尚无修复方案。
研究团队将GhostMap归为拒绝服务问题,即通过崩溃阻止设备正常使用,不过漏洞本身不会执行攻击代码、读取数据或获得额外权限。
大家都在看:
OPPO Find X10 Pro Max体验:“所见即所得”的全能影像旗舰