ARTICLE · 1346148
办公浏览器暗藏风险:插件、记住密码都是坑
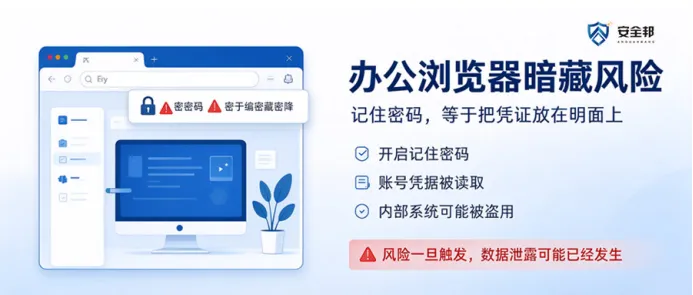
浏览器是日常办公高频使用的工具,在打开业务系统、登录 OA、查阅资料的同时,它也是极易被忽视的泄密入口。很多员工觉得浏览器只是简单上网工具,放松警惕,一些不起眼的操作习惯,很可能给企业数据安全埋下重大隐患。
不少同事为了方便,习惯开启浏览器“记住密码” 功能,登录业务平台、财务系统、内部管理网站时,直接保存账号凭据。这种方式虽然省去反复输入密码的麻烦,但风险极高。办公电脑如果临时交由他人使用、送修,或是不慎感染木马、远控病毒,保存的账号密码会被直接读取导出,内部业务数据、客户信息、涉密资料都可能被非法访问,造成账号盗用、数据泄露,甚至引发业务系统被篡改、资金损失的风险。即便电脑设置了锁屏密码,一旦被攻破,所有保存凭证都会暴露。
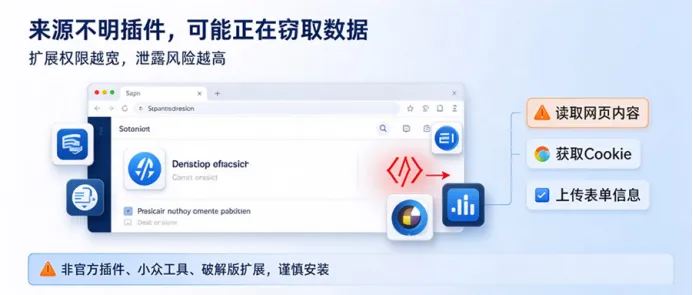
除了密码保存,浏览器插件也是一大安全盲区。很多人为了提升效率,随意下载安装网上流传的扩展程序,比如批量导出、截图翻译、资源下载类插件。市面上大量非官方渠道的插件并未经过安全审核,后台暗藏数据窃取脚本。插件拥有读取网页内容、获取 Cookie、访问页面信息的权限,一旦安装,它可以悄悄抓取你在内部系统里的浏览记录、表单信息、会话凭证,数据在不知情的情况下被上传至第三方服务器。哪怕是评分很高、看似正常的小工具,也可能暗藏后门,在版本更新时植入恶意代码。
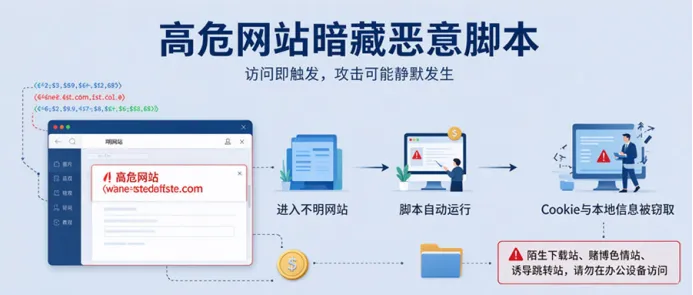
还有部分员工在办公设备上随意浏览无关网站、小众站点,这类高危网站往往内嵌恶意脚本。访问时无需额外点击,恶意代码就会自动运行,偷偷读取本地文件、抓取浏览器 Cookie,利用 Cookie 直接复用你的登录身份,绕过登录验证进入内部业务系统。很多攻击没有弹窗、没有明显异常,很难第一时间察觉,属于典型的 “静默渗透”,等到发现泄露时损失已经形成。
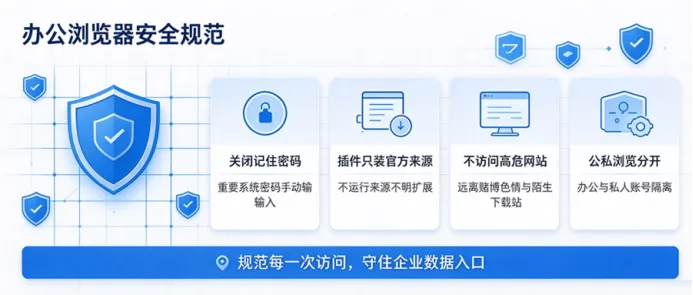
浏览器攻击隐蔽性强、门槛低,是网络攻击者优先选择的突破口,安全防护重在日常习惯。在此明确办公浏览器安全规范:办公浏览器务必关闭“记住密码”、自动填充账号密码功能,重要系统密码手动输入;仅从官方应用商店安装扩展,坚决不使用来源不明、小众第三方插件;上班期间不浏览与工作无关的高危网站、色情、赌博、资源下载站点;条件允许时,做到办公浏览器与私人浏览分开,使用独立浏览器或者隔离账号,避免公私流量混在一起。
网络安全无小事,浏览器的每一次保存、每一次插件安装,都不能心存侥幸。很多数据泄露事件,最初都只是一次图方便的操作。规范上网行为,守住浏览器这道前端防线,才能从源头减少数据泄密风险,筑牢企业网络安全第一道关口。