ARTICLE · 1361656
App 抓包手册 + 工具:抓不到包?按这 7 步查
证书装了三次,Burp 里还是一条请求都没有。
后来发现,问题压根不在证书。
这七步,是我把坑踩完之后排出来的顺序。
文末有工具的获取方式。
一、先说工具效果
直接看工具。
它解决的问题,就是下面第 2 步那个——App 压根不走系统代理,你怎么配都没用。
它是什么:一个透明代理。在协议栈层把流量导出来——
App 以为自己连的是服务器,实际上连的是你的电脑。中间没有任何"代理设置"的痕迹。
和常见方案的区别:
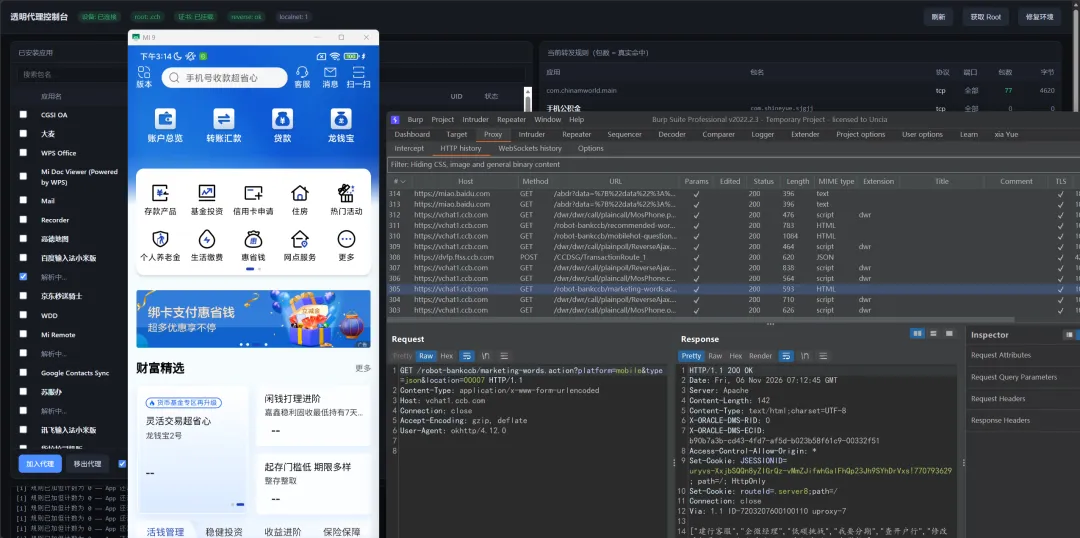
工具怎么获取:见文章末尾。
二、先存这张表
不看正文也行,这张表能解决 80% 的情况:
certificate_unknown | ||
Trust anchor not found | ||
完整流程图在文末,竖版长图,可以截图存下来。
下面逐步展开。
三、第 1 步:先看「有没有连接」
打开 Burp 的 Proxy → HTTP history,别看内容,只看有没有东西。
哪怕一条灰色的 CONNECT 也算。
这一步是为了分流,不是诊断。
很多人一开始就去研究证书,其实流量都没过来,证书装一百遍也没用。
四、第 2 步:抓原始包,看它连的是谁
这是整篇最重要的一步,也是我当初跳过的一步。
# 手机上执行(需要 root)tcpdump -i wlan0 -n 'tcp port 443' -c 20
看输出里的目标 IP:
如果它是真实服务器的 IP—— 说明 App 根本没走你的代理。
原因通常是:
它用 native socket 直连( connect()),压根不读系统代理设置或者它检测到代理,主动绕开了
如果它连的是你电脑的 IP—— 转发没问题,回第 3 步。
我在这上面浪费了两天
第一次遇到这情况,我认定是证书没装对。
重装、换目录、改权限、重启,一顿操作。
第二天换了张新证书,换了 Burp 版本,试了"关闭 SSL 扫描"——还是不行。
直到第二天下午,我才想起来做这件事:抓一次原始包。
一跑就明白了:App 连的是真实服务器,压根没碰我的代理。
那两天的所有折腾,全是无效劳动。
记住这个顺序:先确认「流量有没有到」,再研究「到了为什么不过」。
确认「没走代理」之后,怎么办
三条路,成本从低到高:
① 改 App
反编译,找到代理检测那段,patch 掉。
适合没加固的 App。有壳就别想了。
② 透明转发
用 iptables 把 443 重定向到本地:
iptables -t nat -A OUTPUT -p tcp --dport 443 \-j REDIRECT --to-port 8080
或者上 VPN 模式(tun2socks 那套)。
问题:规则能被查(iptables -L),有些 App 会主动检测。
③ 内核改道
在协议栈入口直接把目标地址换掉:
usin->sin_addr.s_addr = htonl(PROXY_IP);usin->sin_port = htons(PROXY_PORT);
App 完全感知不到——它以为自己连的还是服务器。
代价是要编内核或者写模块,门槛最高。
(我最后走的是这条。因为它同时解决了「绕不开代理」和「被检测到代理」两个问题。开头说的那个工具,做的也是这件事。)
五、第 3 步:看 TLS 报的是什么错
有连接但报错,错误信息就是线索。
certificate_unknownCERTIFICATE_VERIFY_FAILED | |
Trust anchor for certification path not found | |
handshake failurebad certificate |
最常见的是第一个:它不认识你签发的证书。
六、第 4 步:装进系统池了,还是不行?查三样
Android 7 以后,App 默认不信任用户安装的CA,只信任系统池里的。
所以要把 Burp 证书塞进 /system/etc/security/cacerts。
但塞进去不等于生效,三个地方会翻车:
① 格式
Burp 导出的是DER,系统目录里全是PEM。
openssl x509 -inform DER -in cacert.der -out cacert.pem② 命名
文件名必须是 subject_hash_old 算出来的,不是随便起:
HASH=$(openssl x509 -in cacert.pem -subject_hash_old -noout)mv cacert.pem $HASH.0
注意是 -subject_hash_old。用新的 -subject_hash 算出来的名字对不上,照样不生效。
③ SELinux 标签(最容易漏)
先把系统 CA 全量复制出来,加上自己的,再挂回去:
mkdir -p /data/local/tmp/syscacp -a /system/etc/security/cacerts/. /data/local/tmp/sysca/cp cacert.pem /data/local/tmp/sysca/$HASH.0mount --bind /data/local/tmp/sysca /system/etc/security/cacerts
挂载之后,新目录里的文件标签是从源目录继承的,通常是:
u:object_r:shell_data_file:s0而系统 CA 目录要的是:
u:object_r:system_file:s0标签不对,App 读不到——不是"读到了但拒绝",是 open() 直接返回权限错误,表现跟"证书不存在"一模一样。
chcon -R u:object_r:system_file:s0 /data/local/tmp/sysca这一刀不加,前面全白做。
七、第 5 步:pinning,先看它在哪一层
如果报的是 Trust anchor not found,那证书链本身是通的,是 App 不认这个信任锚。
它只认自己写死的证书。
这里最常见的误区,是拿个 JustTrustMe 就往上怼——有时候有用,有时候完全没反应。
区别在于校验写在哪:
Java 层
校验在 X509TrustManager、HostnameVerifier、CertificatePinner 里。
用 JustTrustMe,或者 frida hook 一下:
Java.perform(function () {var TM = Java.use('javax.net.ssl.X509TrustManager');TM.checkServerTrusted.implementation = function (chain, authType) {// 直接放行};});
能过。
顺带说一个「证书自吐」的用法
有时候你不需要绕过校验,只想知道它到底 pin 了什么。
hook 一下 CertificatePinner,把参数打出来:
Java.use('okhttp3.CertificatePinner').check.overload('java.lang.String', 'java.util.List').implementation = function (host, pins) {console.log(host + ' -> ' + pins);return this.check(host, pins);};
拿到 hash 之后,看它 pin 的是中间 CA还是叶子证书:
这一步能帮你判断「值不值得继续投入」。
native 层
加固 App 早就知道这套了,所以把校验下沉到 so 里(BoringSSL 的自定义 verify callback)。
这时候 Java 层的 X509TrustManager 压根不会被调用,挂上去一点反应都没有。
只能换思路:不跟它较劲证书,直接抓明文。
hook SSL_read / SSL_write,在加密之前、解密之后拿数据。r0capture 这类脚本做的就是这件事。
怎么判断自己在哪一层
挂上 JustTrustMe,如果还是报证书错,就是 native 层。
一个动作,不用猜。
八、第 6 步:只抓到一部分,其余不见了
现象很怪:登录接口能看到,首页数据看不到;或者反过来。
先确认一件事:
tcpdump -i wlan0 -n 'udp port 443' -c 20有输出,说明它在用QUIC(HTTP/3)。
QUIC 跑在UDP 443上,完全绕开 TCP 代理:
HTTP/1.1 → TCP 80 → 被代理HTTP/2 → TCP 443 → 被代理HTTP/3 → UDP 443 → 不被代理
Burp 不支持 QUIC,所以这部分你看不到,但 App 用得挺开心。
解法:掐死它,逼回落 TCP。
iptables -A OUTPUT -p udp --dport 443 -j DROPQUIC 握手超时后,App 会自动回落 HTTP/2 over TCP,然后就进 Burp 了。
九、第 7 步:前面全过了,还是握手失败
这是mTLS——服务器不光验证自己,还要你出示客户端证书。
Burp 拿不到客户端的私钥,代理链就断在这儿。
基本没辙,只有两种例外:
客户端证书在软件里(能导出,塞给 Burp) 私钥在 TEE / KeyStore 里(导不出来,只能 hook 签名过程)
金融类 App 常用这种。
十、这张图存下来
上面七步,做成了一张流程图:
[图片位 · 七步排查流程图]
抓不到包的时候不用重读文章,对着图走一遍就行。
最后一句口诀,比什么都管用:
先确认「流量有没有到」,再研究「到了为什么不过」。
顺序反了,后面全是白忙。
十一、工具在哪
开头说的那个工具,两种拿法:
方式一:关注公众号,回复「抓包」自动获取。
方式二:看这一篇 ——《App 抓包工具-过代理检测-指定 App 抓包》,里面写了完整的安装和配置。
那篇讲「怎么装」,这篇讲「装完了还是不行怎么办」。
两篇配合着看,基本能覆盖 95% 的情况。
你卡在第几步?
评论区说个数字 + 现象就行,比如:
「第 2 步,tcpdump 显示连的是真实 IP」 「第 5 步,JustTrustMe 挂上去没反应」
我看看哪一步问的人多,下一篇单独拆开写。
免责声明
本文为安全技术研究与学习交流,涉及的设备均为本人合法持有的测试环境。请勿将相关技术用于任何未经授权的系统。修改系统分区、绕过安全机制等操作存在设备损坏风险,请勿在主力设备上尝试。
速查|抓不到包的七个检查点
1. Burp 有没有连接 没有 → 查第 2 步2. tcpdump 看目标 IP 真实 IP = 没走代理3. TLS 报什么错 unknown = 证书没信任4. 系统 CA 三查 格式 / 命名 / chcon 标签5. pinning 在哪层 Java 用 JustTrustMe,native 用 r0capture6. udp 443 有没有包 有 = QUIC,iptables DROP7. 握手失败 mTLS,基本没辙