ARTICLE · 1383928
比会写代码更难的,是不打扰人:读 DeepSeek Super-agent 源码
Agent 的价值,不只是完成了多少操作,还包括完成这些操作消耗了多少人的注意力。读完 DeepSeek 公开的 Super-agent 原型,我发现,“何时接活、何时发声、何时需要人”,本身就是一组值得认真设计的工程问题。
一、它看起来很忙,你却更累了
假设你给团队接入了一个 Coding Agent。
有人随口说按钮不好看,它立刻回复一份长篇重构方案;CI 失败一次,它连续推送进度;真正需要人决策时,问题却埋在一大段日志里。
它没有闲着,但你也没能省心。
你依然要判断哪些建议值得看、哪些修改不该做、哪些消息需要回应。原本想交出去的工作,换成了另一种形式的协调成本。
这让我开始关心一个问题:Agent 的价值,能不能把它消耗的人类注意力也算进去?
DeepSeek 的技术文章《Super-agent 设计探索:迈向更自主的 Agent 系统》,以及配套公开原型,提供了一个值得研究的答案。
先说明边界:本文分析的是 DeepSeekdsh-superagent-prototype。官方介绍了内部实例参与问题复现、修复和代码审查的实践,但 README 也明确声明:公开版不等于内部版本,没有实现设计文章中的全部设想,也不是生产就绪软件。
因此,这篇文章讨论的是它的工程取舍,而不是证明它已经解决了自主 Agent 的所有问题。
二、把人的注意力,当成一种有限资源
项目的哲学文档开篇写道:
Take as little human attention as possible, and give as much value as possible.尽可能少占用人的注意力,尽可能多提供价值。
这句话如果只放在提示词里,并不稀奇。值得看的是,它怎样影响接活、沟通和执行流程。
文档提出的行为原则是:确认收到任务,工作期间减少无意义打扰,在需要人决策、出现失败或交付结果时发声。实现中也有确认消息限长、外发目的检查等机制。
换句话说,消息不该只是“我还在工作”的证明,而应该帮助人了解结果、处理阻碍,或者作出决定。
不过,读源码时需要先分清:代码校验、模型判断、提示词要求和设计规范,不是同一种约束。
消息长度可以在工具入口检查,某些发送条件可以由程序限制;但表达是否清楚、求助是否及时,仍有一部分依赖模型遵守提示与规则。
所以,它追求的不是“永远闭嘴”,而是让每次打扰都有用途。
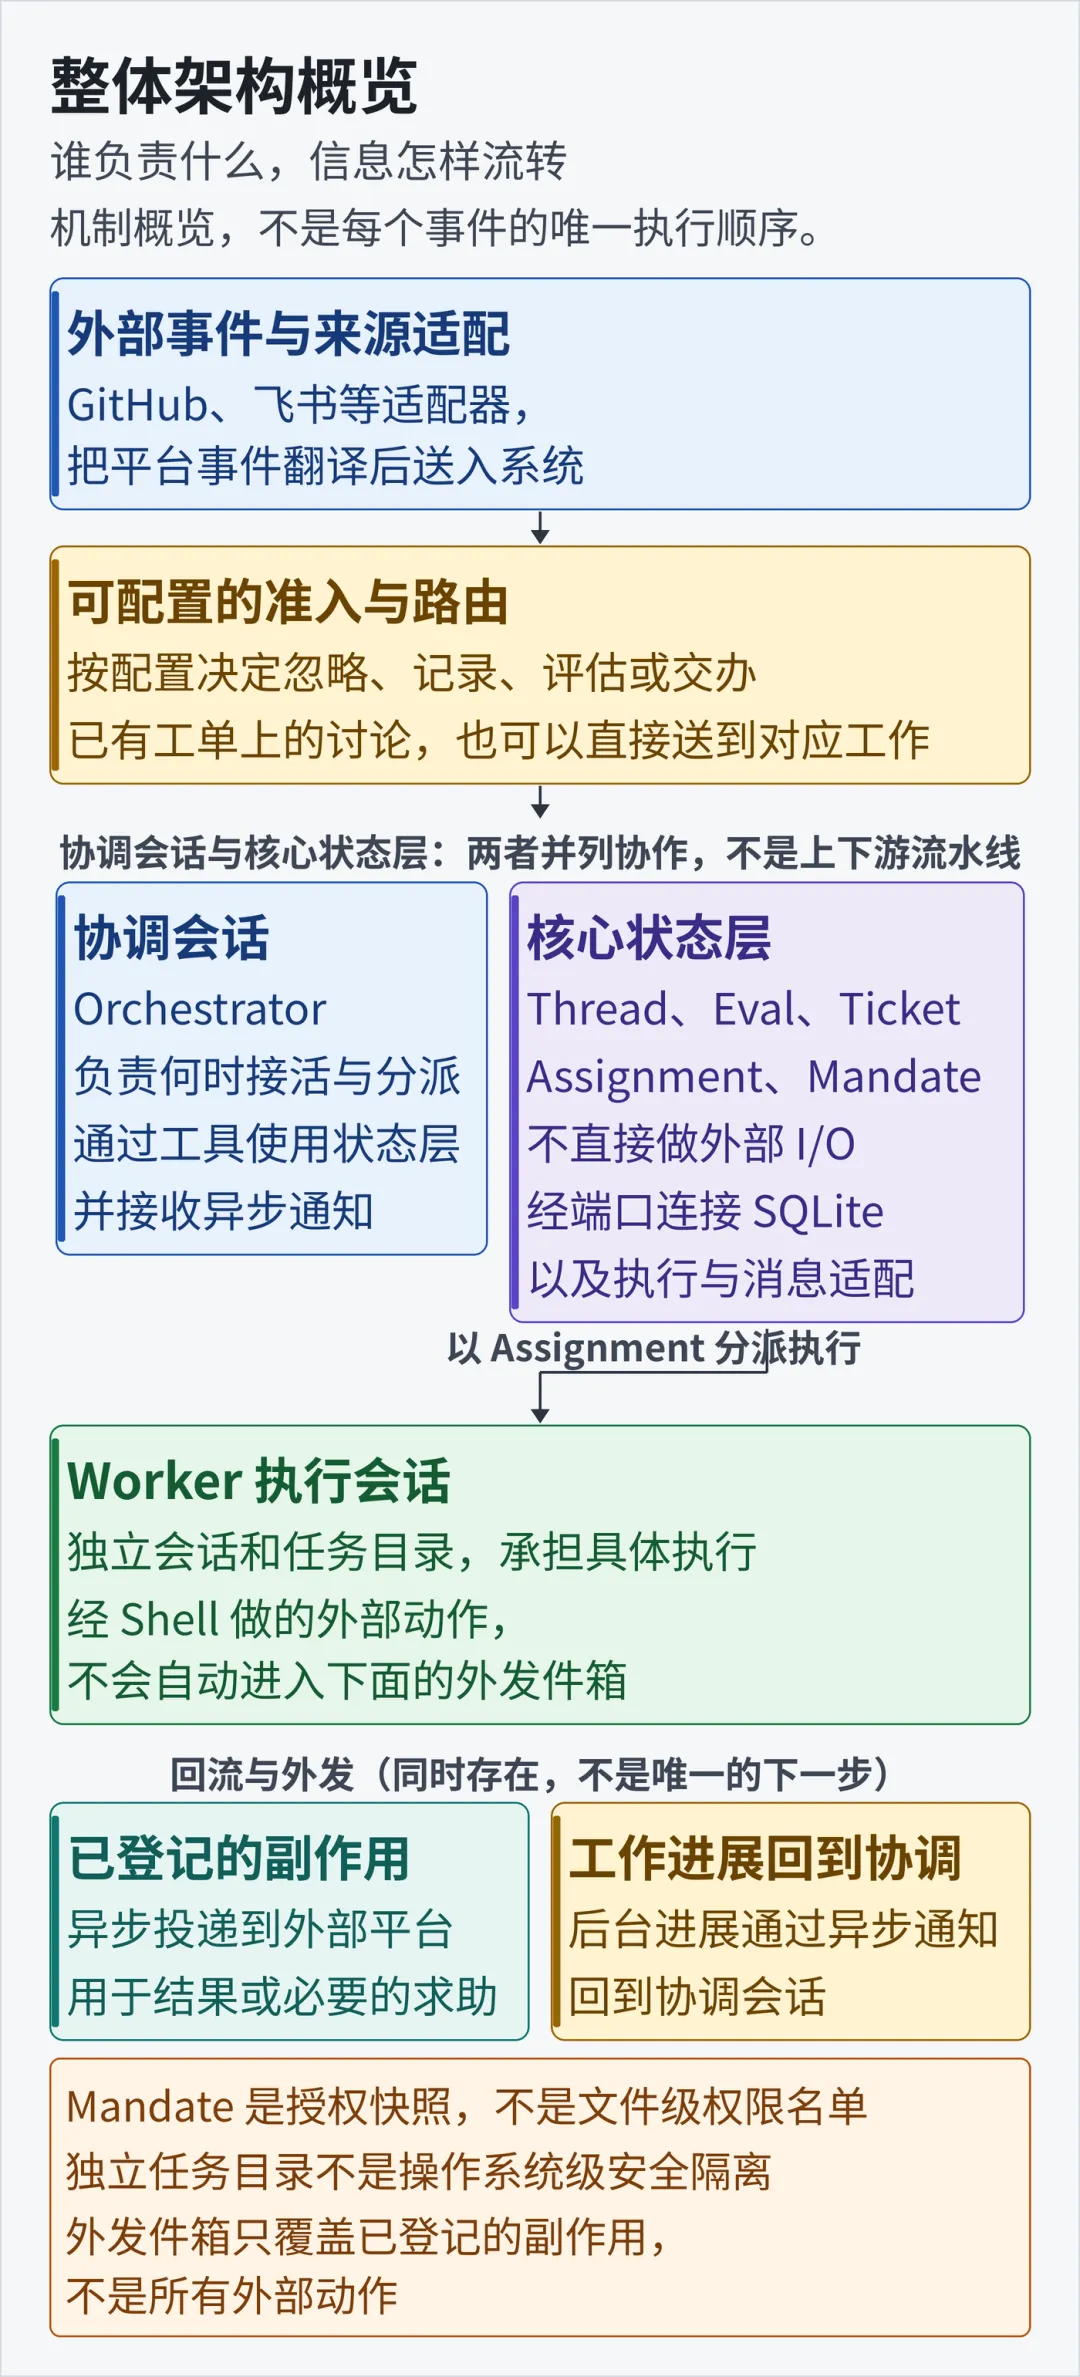
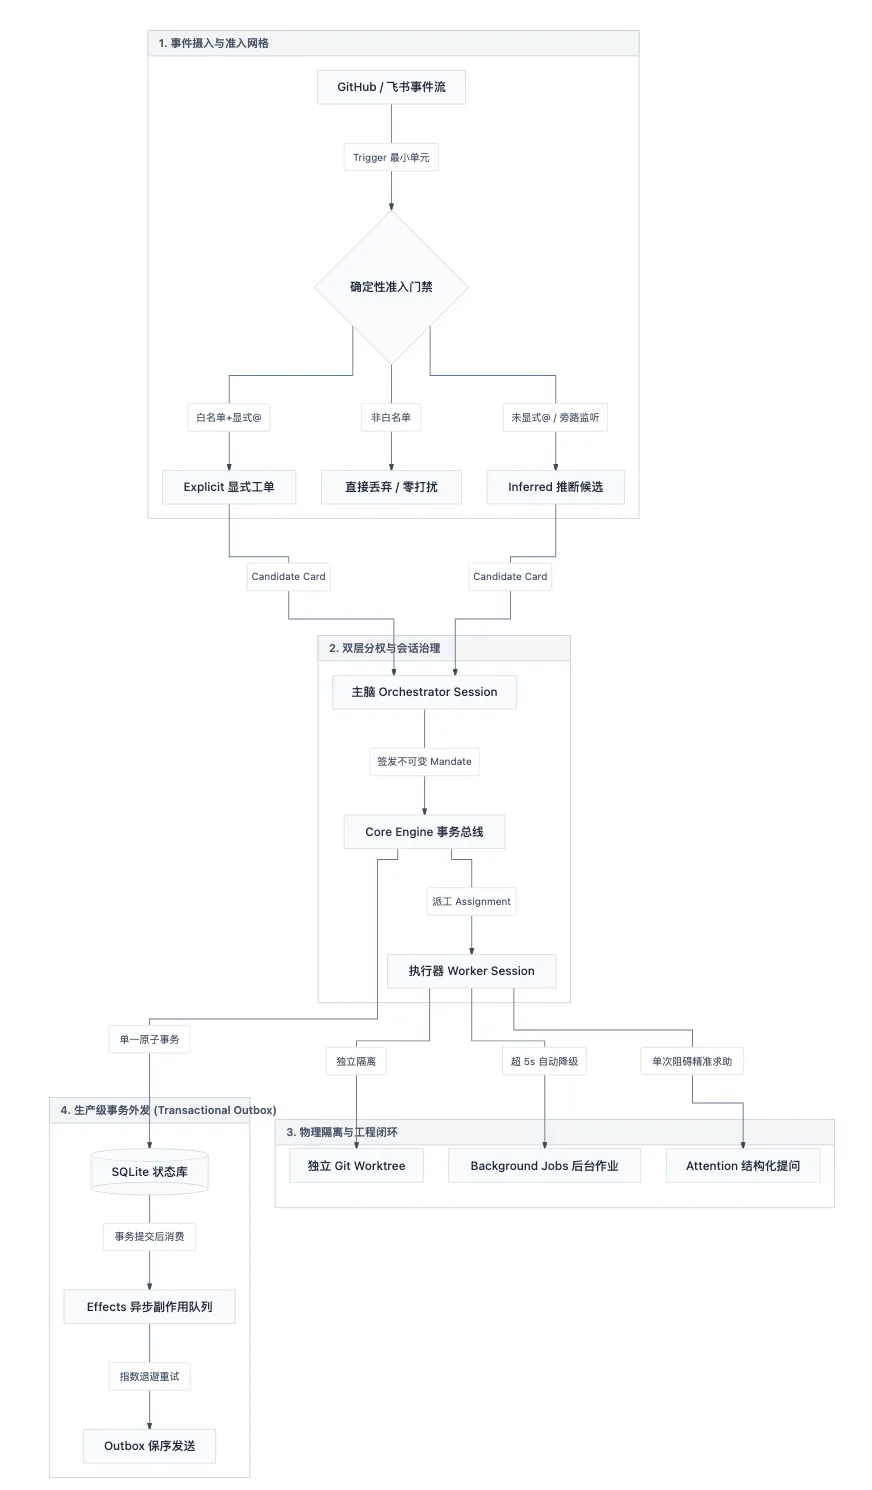
图:整体架构概览。协调会话与核心状态层协作,Worker 承担执行;已登记的副作用异步外发,工作进展通过通知回到协调流程。Worker 经 Shell 做的外部动作不会自动进入外发件箱。
三、接活之前,先判断这是不是一项任务
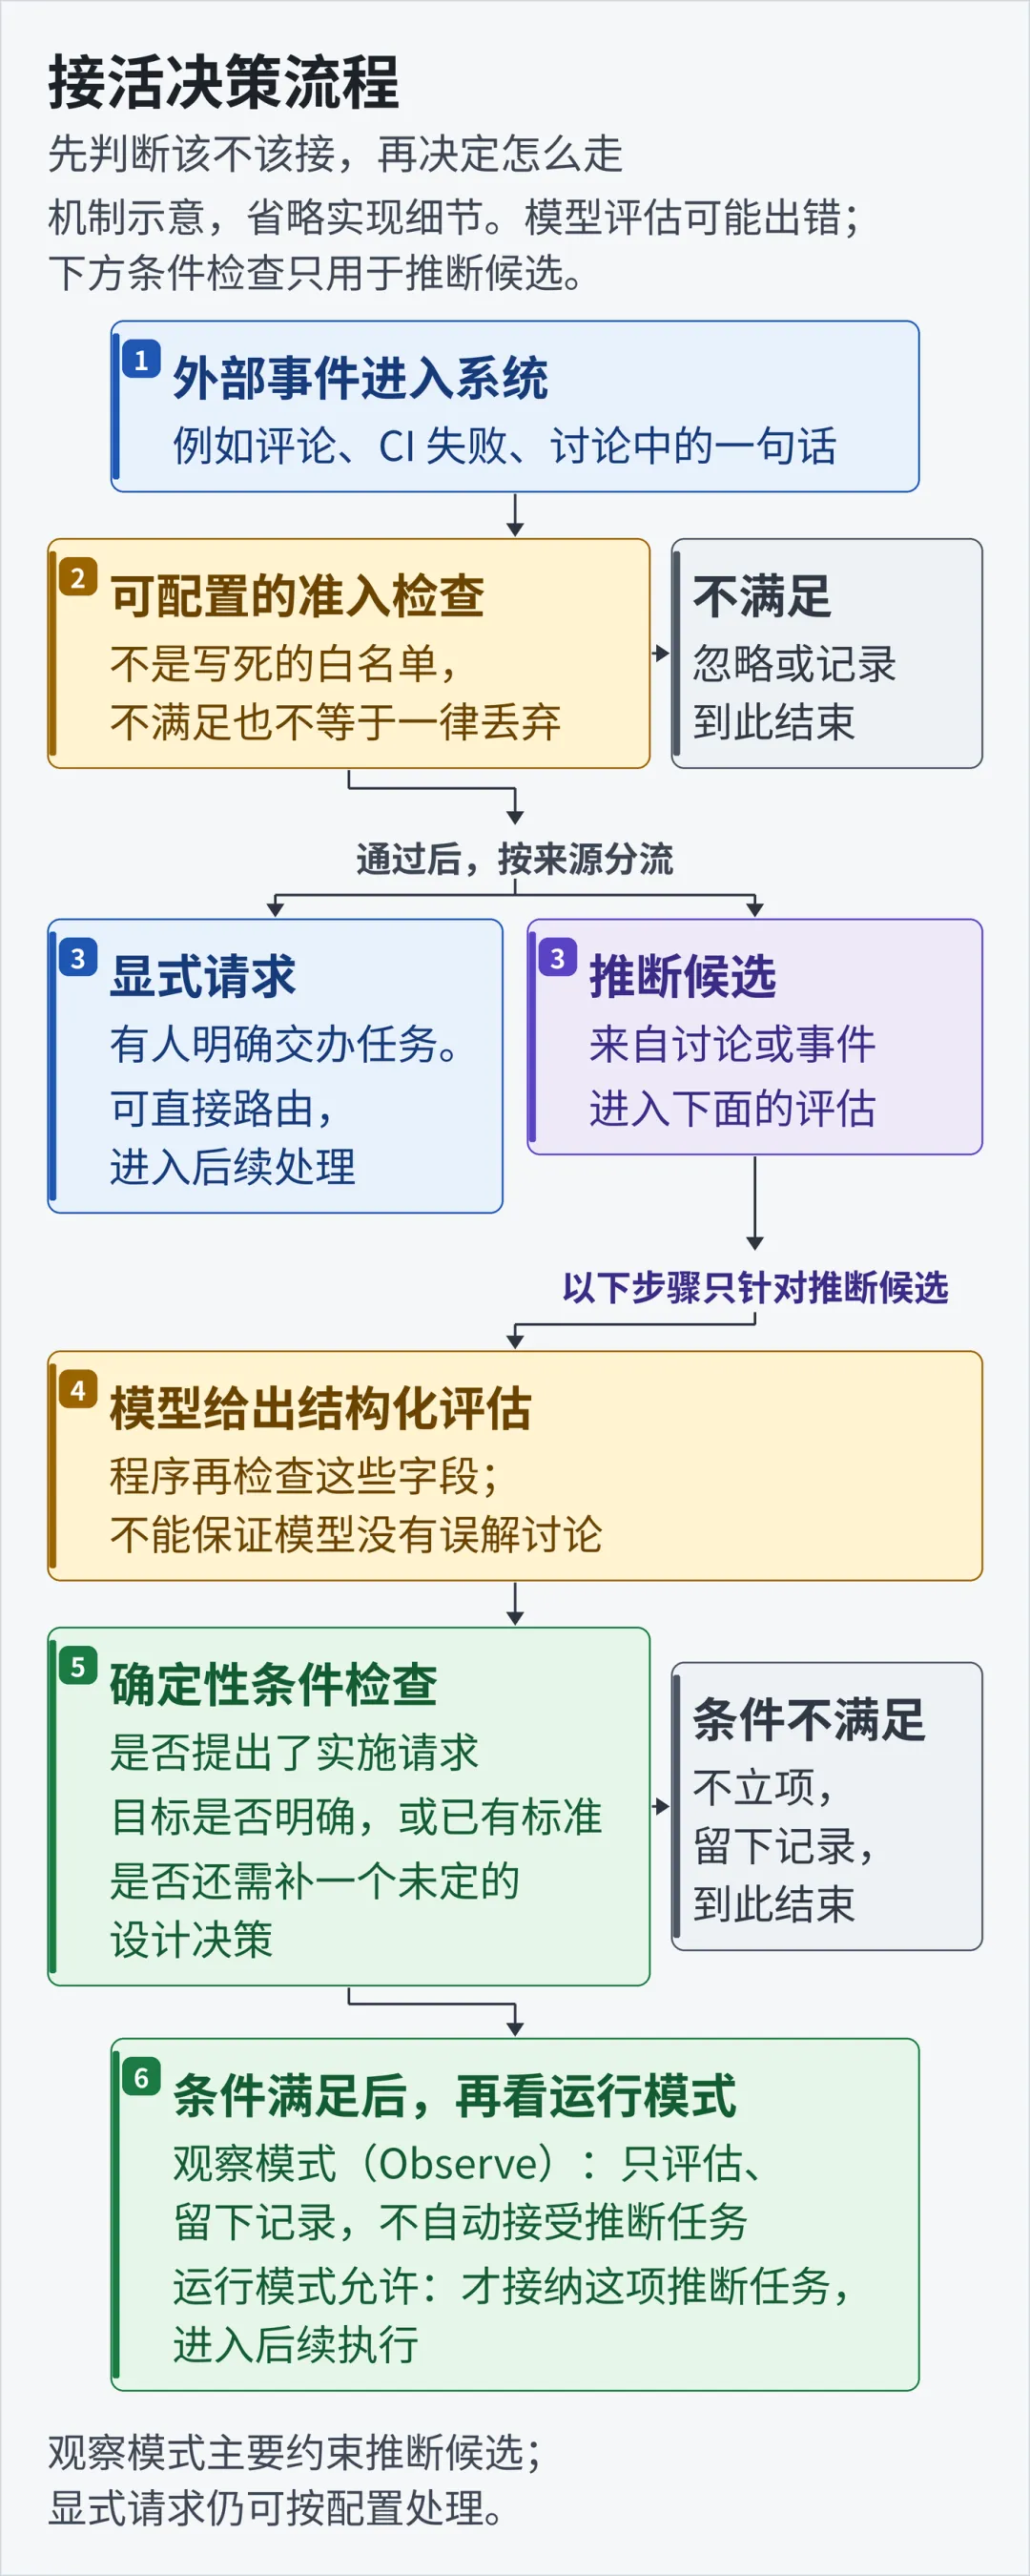
图:显式请求可直接路由;推断候选先由模型评估,再由程序检查条件。观察模式不自动接纳推断任务,模型评估本身仍可能出错。
“这个按钮看着别扭”,究竟是一句感想,还是要求修改?
如果系统把所有讨论都当作工单,就会不断制造额外工作。
这个原型为此区分了两类工作来源:
显式请求:有人明确交办一项任务。 推断候选:系统从讨论或事件中发现一项可能值得做的工作。
两者不应该获得相同的默认权限。
准入策略可以配置,并非一套写死的白名单。默认观察模式主要约束推断工作:可以先评估、留下记录,而不是立刻接受并执行。但这不意味着显式请求也一律不处理。
我觉得最有启发的是 directionAllowed。对需要评估的推断候选,它检查三个关键条件:
确实提出了实施请求。 目标来自明确要求或既有标准,而不是尚未确定。 不需要先补一个未定的设计决策。
这意味着,“按钮与已有设计规范不一致”和“我觉得按钮不好看”,不应该自动获得相同的处理方式。
前者可能有可核对的修复标准;后者可能需要人先决定,到底改成什么样。
但这里也有一个容易被忽略的边界:这些字段先由模型评估,Zod 验证结构,确定性代码再检查条件。
门禁能拒绝不合规的评估结果,却不能保证模型没有误解讨论。 显式请求也可以走直接路由,不能把这段函数理解为所有任务统一必经的关卡。
它真正体现的方法是:让模型提出结构化判断,再用程序检查接纳条件,而不是把“是否立项”完全交给一句自由文本。
四、多 Agent 分工,不能只靠聊天记忆
原型把协调工作和具体执行交给不同会话:Orchestrator 负责协调,Worker 承接执行。
但多 Agent 分工不只是多开几个对话框,还需要一个不依赖聊天记忆的状态层。
它的核心领域层不直接承担外部 I/O,而是通过端口连接持久化、执行和消息适配器。这样,业务状态与外部设施就能分开:决定任务如何流转的逻辑,不必同时负责调用 GitHub、发送消息和操作磁盘。
Thread 则用来组织同一讨论线程的评估。同一 Thread 只保留一个活动 Eval,配合同一状态目录的单实例写入保护,减少重复评估相互打架。
这是特定运行模型下的不变量,不是分布式并发安全证明,也不能保证不同工单不会修改同一处代码。
接受工作后,系统还保存一份 Mandate,可以理解为授权快照:记录授权强度、策略版本、依据、发起者和文字范围。
它回答的是:
为什么允许做这件事?当时依据的规则是什么?被接受的工作范围是什么?
但它不直接回答“进程只能写哪些文件”。其中的 scope 是文字范围,不是文件路径访问控制列表,部分行为约束需要通过提示词传给 Worker。
把授权记下来,有利于审计和重新检查;要让越界操作真正执行不了,还需要相应的权限控制。
两者都重要,但不能混为一谈。
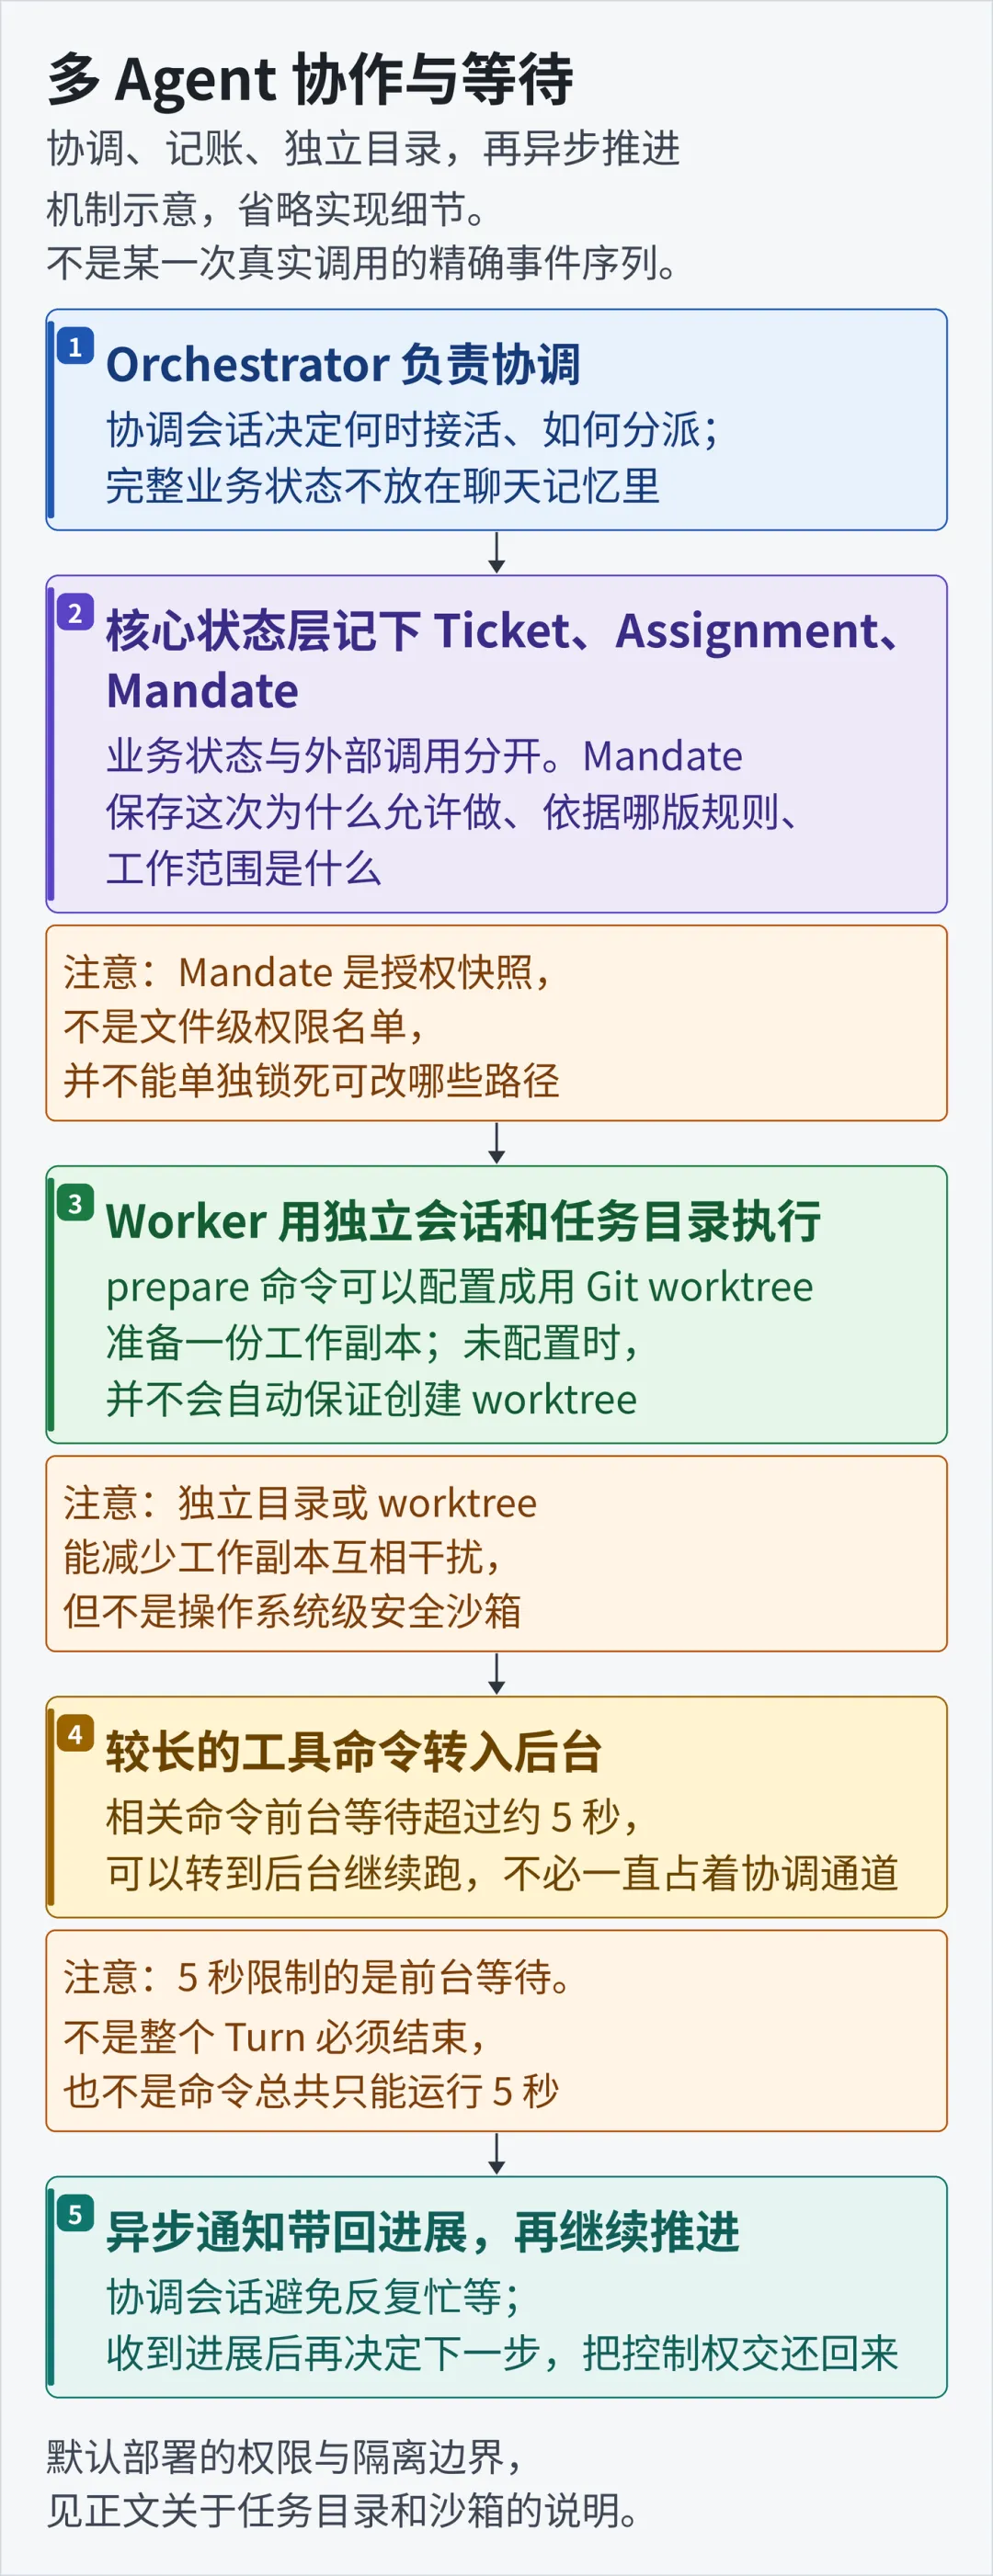
图:协调会话负责分工,核心状态层记录任务与授权,Worker 执行并异步返回进展。五秒限制的是前台等待;独立目录不等于安全沙箱。
五、不忙等,但也不是五秒内必须想完
协调者容易陷入的一种低效状态,是反复等待执行结果:跑一条命令,等一会儿,再查一次。
原型中的 noWait 守卫会识别特定形式的 sleep 命令,并限制部分工具等待参数。它不是完整的 Shell 语义分析器,也不是命令文本出现 sleep 就全部拦截。
另一个细节是前台等待配置:相关 Shell 命令超过五秒的前台等待时间后,可以转入后台继续执行。
这里的五秒,限制的是前台等待,不是模型思考时长、整个 Turn 的时长,也不是命令总共只能运行五秒。
这个取舍比数字本身更重要:让长任务在后台推进,通过异步消息带回进展,避免协调会话一直占着通道等结果。
对多 Agent 系统来说,分工之后还要设计“如何交还控制权”。否则,只是把一个忙等的 Agent,变成了一群互相等待的 Agent。
六、独立工作目录,不等于安全沙箱
Worker 有独立会话和任务目录。部署者可以配置 prepare 命令,用 Git worktree 准备工作副本;未配置时,并不会自动保证创建 worktree。
worktree 很实用:多个任务可以使用不同的工作副本,减少日常切分支、改文件时相互干扰。
但它不是操作系统级安全沙箱。不同 worktree 仍共享部分 Git 数据和主机权限,不能据此承诺宿主仓库永远不会被影响。
部署文档对此很坦率:默认配置使用操作者的系统用户和 danger-full-access,包装层不隔离进程,Agent 可以访问该用户的主目录。
因此,如果部署目标需要更强的安全隔离,就不能只看“每个任务有独立目录”,还要检查系统账户、文件权限和执行环境。
身份也有类似边界。
项目会清理继承的人类身份配置,并使用机器人相关凭据,降低误用人的账号操作 GitHub 的风险。但文档明确说明,这部分配置没有设置提交身份。
GitHub 认证账号与 Git commit 的作者署名,是两回事。 使用机器人凭据,不等于提交记录绝不可能出现人类姓名。
独立目录解决工作副本干扰,凭据管理解决认证问题,安全隔离与署名治理还需要另外设计。把它们统称为“物理沙箱”,反而会掩盖真正需要补齐的边界。
七、恢复不是继续播放,而是重新确认现场
相比流畅的演示,我更关心另一类问题:
数据库写完,消息没发出去怎么办?消息已经发出,本地还没记成功就崩溃怎么办?
原型采用了事务外发件箱的思路:把领域状态和待执行副作用持久化,提交后再由异步处理器执行,失败则退避重试。
这样能减少“状态已经变化,外部动作却再也没人执行”的情况,但不能承诺全局严格保序,更不能单凭这个机制保证每个外部动作恰好执行一次。
它的保序有范围和失败阈值;远端发送成功、本地完成记录尚未落下时崩溃,仍可能重复投递。Worker 自己通过 Shell 执行的外部操作,也不会自动得到本地数据库事务的保护。
启动恢复同样不是保存并还原一个进程的运行现场。
我更愿意把它理解为:先恢复对现场的认识,再决定下一步,而不是盲目重放上一条命令。
对提 PR、发消息这类外部动作,这一点尤其重要。
“我不记得成功了”,不代表“它一定没发生”。
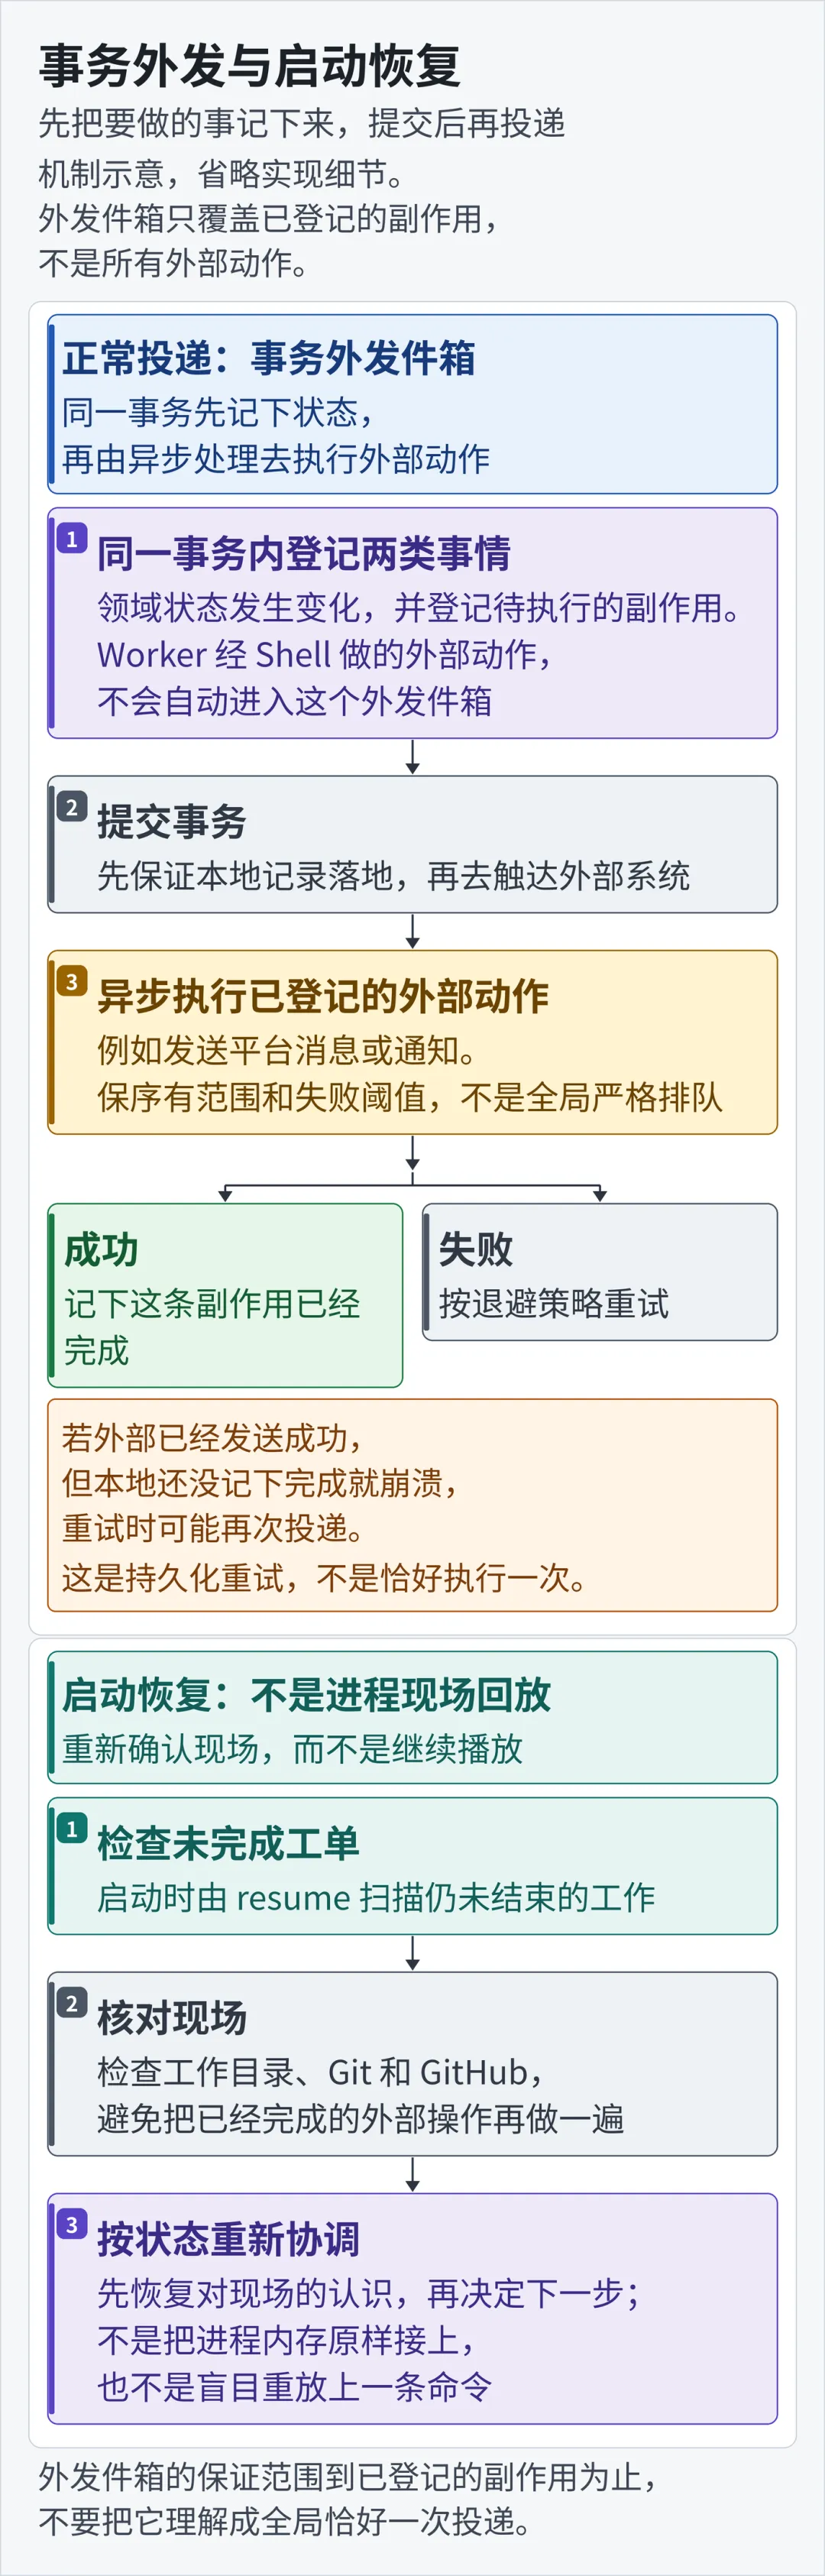
图:先提交状态和待执行副作用,再异步执行;失败后重试仍可能造成重复投递。启动恢复需要核对现场、重新协调,而不是回放进程。
八、少打扰,不等于隐藏失败
读这套原型,我最大的收获不是某个新名词,而是它把三个问题拆开了。
何时接活?
区分明确交办与推断机会,检查目标和授权,不把所有讨论变成任务。
何时发声?
让确认、结果、失败和决策请求承担明确用途,而不是用不断播报证明自己在工作。
何时需要人?
遇到缺失的设计决策、权限或外部条件,把需要人做的动作讲清楚,而不是丢出一屏日志。
其中有些已经成为确定性代码,有些依赖模型判断,有些仍是提示词与设计规范。理解这种区别,才能判断哪些机制可以直接借鉴,哪些还需要补工程保障。
减少打扰,也可能走向另一个极端:长时间沉默,让人不知道任务已经失败。
所以,目标不是少发几条消息,而是减少无效沟通,同时保留关键沟通。
这套原型最值得借鉴的,不是它已经给 Agent 装上不可突破的边界,而是它把“何时接活、何时发声、何时需要人”当成了独立的工程问题。
比起“让 Agent 学会闭嘴”,我更愿意说:
一个值得合作的 Agent,应该知道什么时候自己推进,什么时候汇报结果,什么时候必须把决定权交还给人。
参考与源码基线
本文分析基于公开原型的固定版本:8c32a9d。设计规范、代码机制与作者解读已在文中分别说明,不代表对其他版本或实际部署环境的保证。
官方技术文章《Super-agent 设计探索:迈向更自主的 Agent 系统》 官方技术文章《Super-agent 设计探索:迈向更自主的 Agent 系统》(https://mp.weixin.qq.com/s/zoS7GlReWPhfCjENGxXCdg)
DeepSeek Super-agent 公开原型仓库 (https://github.com/deepseek-ai/dsh-superagent-prototype)
README:研究原型声明 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/README.md)
注意力原则与沟通规范 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/docs/000-philosophy.md)
准入判断:directionAllowed (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/src/policy.ts)
Mandate 授权模型 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/src/core/model.ts)
noWait 工具等待守卫 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/src/app/sessions.ts)
默认部署的权限边界 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/docs/006-deployment.md)
Outbox 外发处理 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/src/app/outbox.ts)
未完成工单的启动恢复 (https://github.com/deepseek-ai/dsh-superagent-prototype/blob/8c32a9dc5d72c033816c6a8110b37f40cf94fba4/src/executor/dsh.ts)
九、推荐阅读
企业级 Agent 落地,真的需要从零开发 Runtime 吗?我重新研究了DeepSeek Harness 从 RAG、MCP、Skills 到 Ontology First:如何搭建企业 Agent 突发!DeepSeek重磅开源:超级Agent架构! DeepSeek Super-agent 上手:从 GitHub Issue 到 PR AI 写完代码之后,谁来证明它真的完成了?