ARTICLE · 1391650
仅凭车牌就能远程开车门!AI苦读源码6小时破防,丰田雷克萨斯卷入惊天漏洞疑云
— 作者 —邵亮
— 编辑 —陈松
午夜时分,澳大利亚街头。
安全研究员舒巴姆·沙阿(Shubham Shah)站在一台SUV旁边。
他兜里空着,没带车钥匙。
他也不必像电影里的偷车贼那样,撬开方向盘下面的电线,或者举着无线电天线蹲在车主家门口偷信号。
他手里只有一块随处可见的车牌号。
沙阿在电脑上敲下回车键。
一秒钟后,“咔哒”一声轻响。
车灯闪烁,后视镜自动展开,车门锁应声弹开。
好莱坞特工片里的桥段,2026年11月7日被搬进了现实。
沙阿与知名白帽黑客萨姆·库里(Sam Curry)同步放出两份重磅报告,揭开了全球两大汽车品牌云端系统的惊人漏洞:不需要接触车辆,黑客仅凭一块车牌,或者车主的姓名、邮箱、手机号,就能在几千公里外对车辆进行实时定位、远程解锁,甚至直接点火启动发动机。
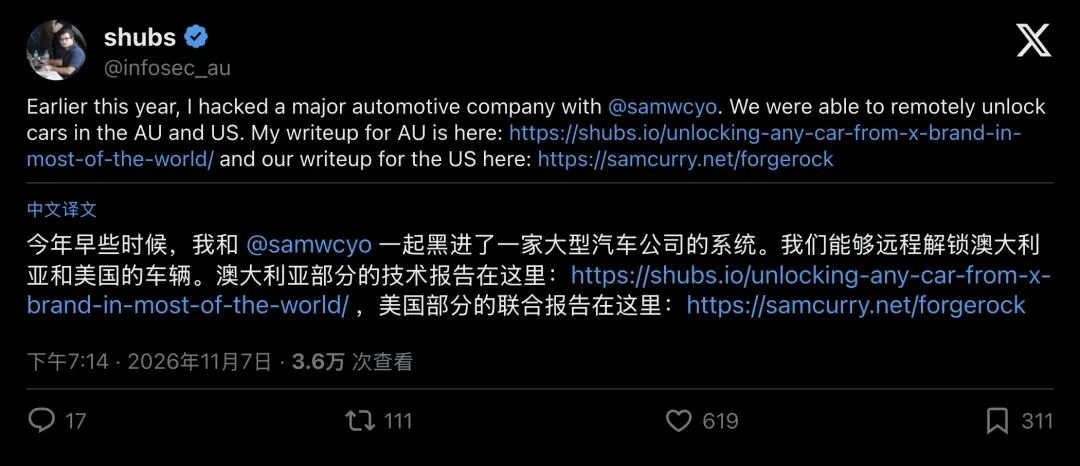
▲ 安全研究员Shubham Shah发文宣布,他们攻破了一家大型车企的系统,可在澳大利亚和美国远程解锁汽车
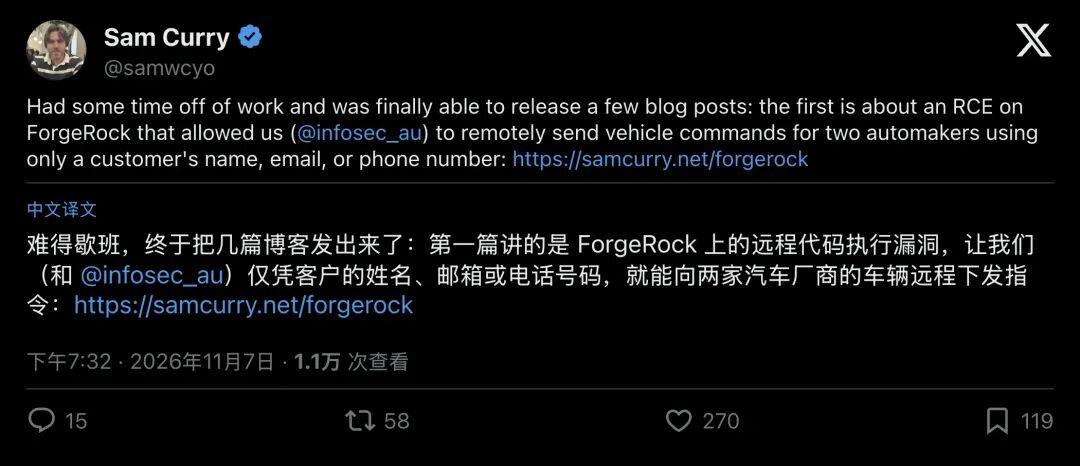
▲ 知名白帽黑客Sam Curry同步披露:仅凭客户姓名、邮箱或手机号,就能向两家车企的车辆远程下发控制指令
消息一出,整个科技圈与汽车圈瞬间炸锅。
我们花几十万买来的爱车,怎么就成了黑客鼠标下的一件玩具?
01节点一:午夜破壁!从一块车牌到全车失守,大模型立下奇功
很多人想不通:车停在自家楼下,黑客远在地球另一端,怎么可能拧得动我的车门锁?
这就要说到现代智能汽车的底牌了。
如今的新车基本都标配“车联网服务”。
你在手机上装个官方App,躺在床上就能看油量、查定位、提前开空调、远程锁车。
这条指令是怎么传过去的?
它根本不走蓝牙,而是走蜂窝移动网络:你的手机 → 车企云端身份服务器 → 移动基站 → 车内通信模块 → 车身控制电脑。
看懂这条链路,你就会倒吸一口凉气:在联网汽车时代,能开门的“车钥匙”早就换成了车企云端签发的一串数字代码(访问令牌),裤兜里那块塑料遥控器反倒成了陪衬。
谁能骗过云端服务器、拿到这串代码,谁就是这台车的“合法主人”。
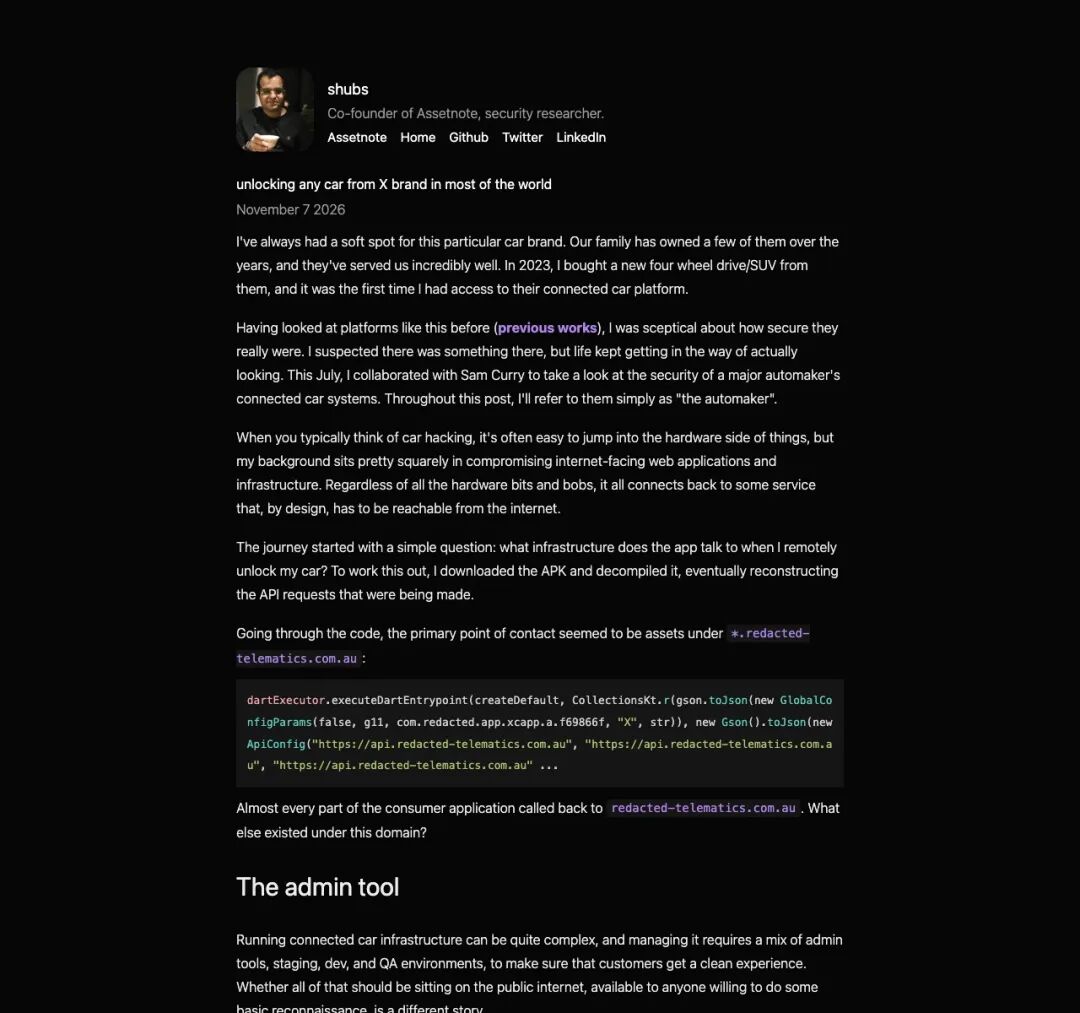
▲ Shah在个人博客中详细复盘了从一块车牌到远程开车门的八步攻击链
沙阿在澳大利亚撕开这道口子的过程,堪称教科书级的“顺藤摸瓜”:
第一步,车牌变车架号(VIN)。
在澳大利亚,全国车辆登记系统(NEVDIS)和担保登记处(PPSR)允许公众通过商业接口,用一块车牌号查出车辆识别码(VIN),用来核验二手车有没有抵押或报废。
这本身是合法的公开查询,完全不涉及车主隐私。
第二步,测试工具裸奔。
要命的是车企自己。
研究员在车企域名下发现了一个名叫“TEST HARNESS”的内部管理工具。
粗心的程序员不仅把这个工具暴露在公网上,还在前端JavaScript代码里,把内部API密钥和身份管理后台(ForgeRock OpenIDM)的管理员账号密码“硬编码”写了进去!
原本只该用在测试环境的最高权限密码,在生产环境里居然畅通无阻。
凭着刚才查到的车架号,研究员直接从后台捞出了车主的注册邮箱。
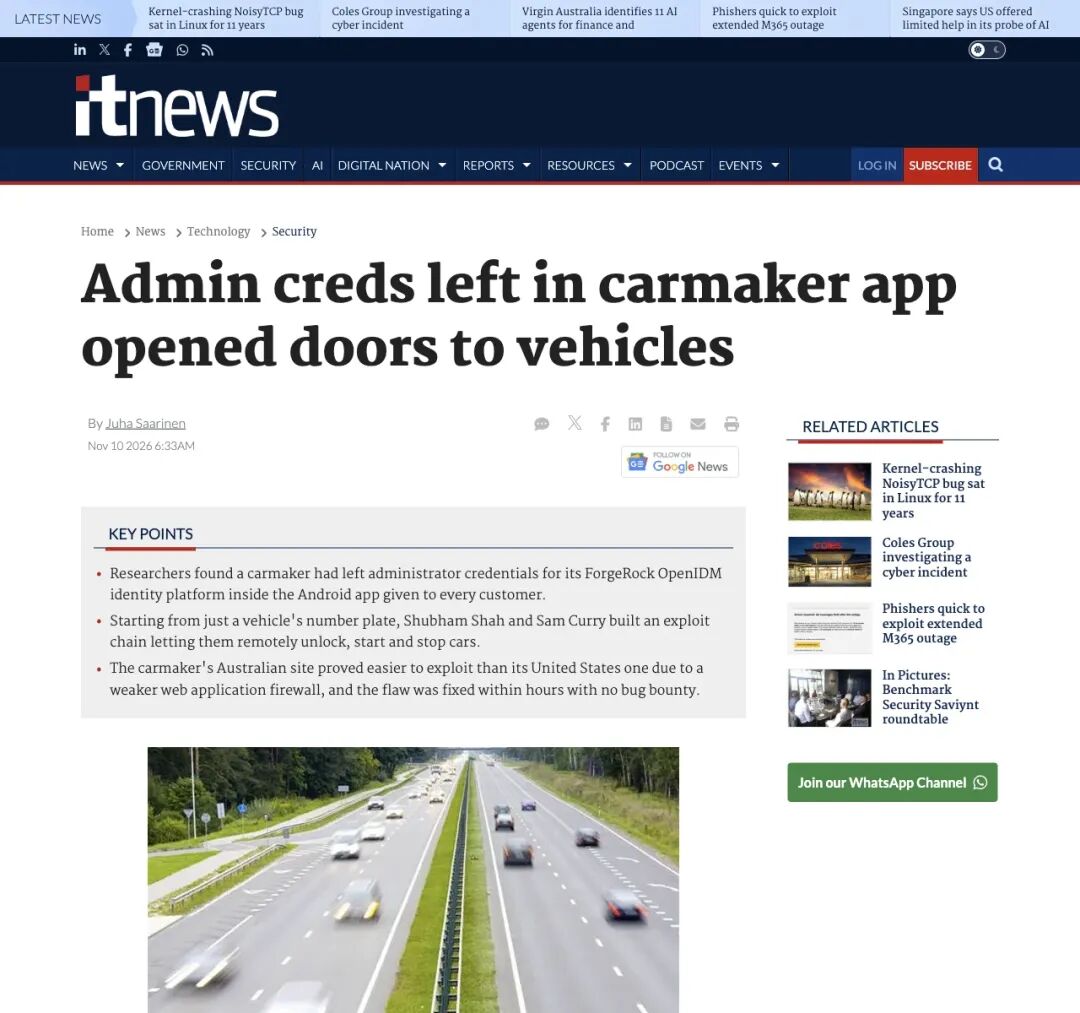
▲ 澳大利亚科技媒体iTnews报道指出,留在客户端代码里的管理员凭据,让黑客仅凭一块车牌就能打开车门
第三步,AI苦读源码6小时,防线失守。
拿到管理员密码还不够,车企在服务器前面装了一道极严密的Web应用防火墙(WAF),直接访问管理后台路径会被当场拦截。
人工尝试了各种绕过手法,全部碰壁。
就在陷入僵局时,研究员祭出了降维打击武器,他们把接近目标版本的OpenIDM开源代码直接喂给大语言模型,让AI整整读了6个小时!
6小时后,AI从浩如烟海的代码里揪出了一个防火墙规则没覆盖到的静态路径前缀(/static)。
利用这个前缀做“路径穿越”,防火墙把它当成一张普通图片或静态文件,大方放行;
而后端服务器却老老实实把它路由到了核心管理接口。
防线瞬间崩塌。
研究员直接改掉车主密码、绕过多因素认证(MFA),给自己签发了一张官方App同款的访问令牌。
午夜时分,随着door-unlock指令发出,测试车的车门应声而开。
02节点二:荒诞的防线!固若金汤的北美服务器,密码竟是“admin”
攻破澳大利亚站点后,沙阿找来老搭档萨姆·库里,把目光投向了美国和加拿大市场。
这两个人此前已经联手揪出过本田、日产、现代、福特、起亚、斯巴鲁等一大批车企的漏洞,唯独眼前这两家车企的北美防线,他们一直没啃下来。
北美区的防火墙确实更难对付。
但在两位顶级黑客面前,却暴露出了更加令人哭笑不得的低级失误。
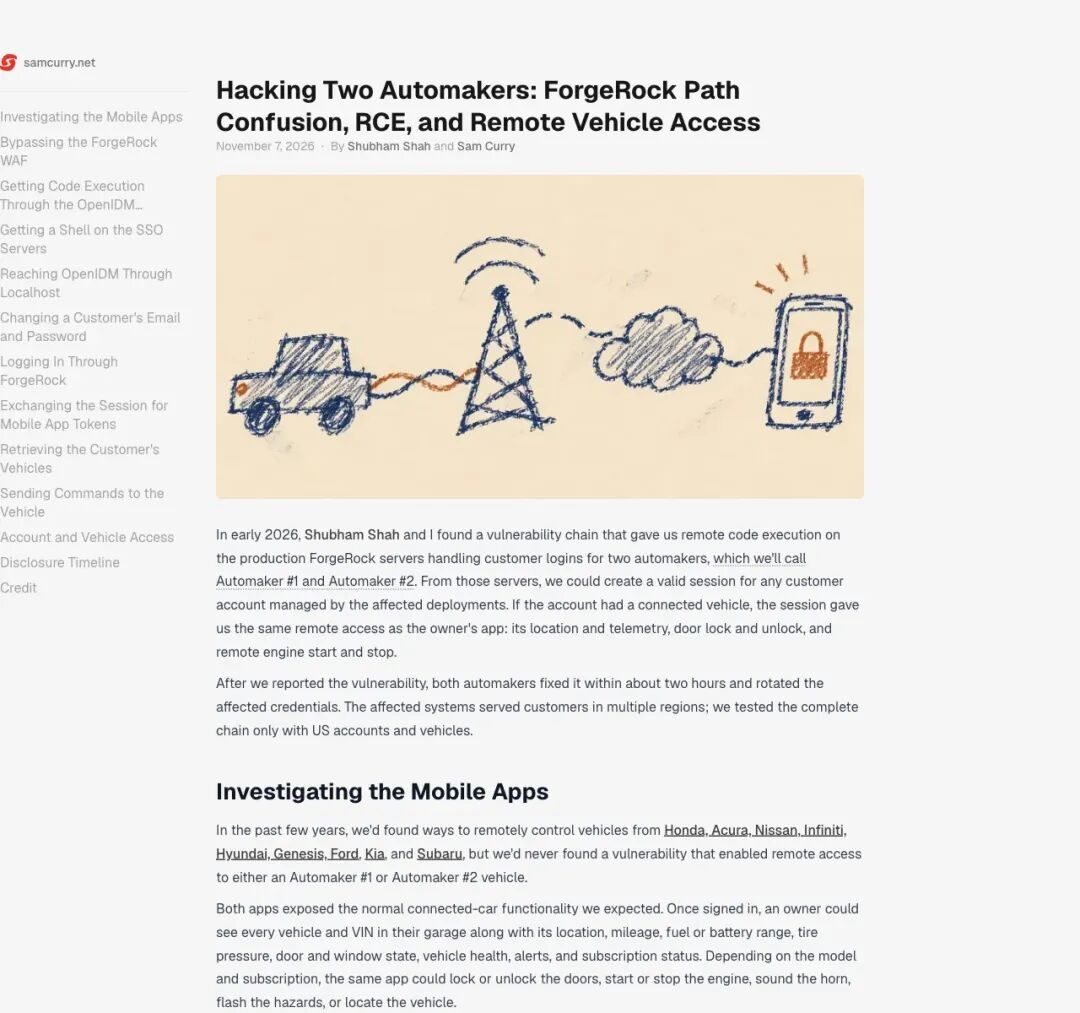
▲ Sam Curry与Shubham Shah合署的技术报告,揭秘了如何攻破北美区车企身份服务器
他们先是用了一招“路径混淆”魔术,在网址里塞进分号和特殊编码斜杠,让前面的防火墙和后面的服务器产生“理解偏差”,成功溜进了底层系统的隐藏管理控制台(Apache Felix Web Console)。
站在控制台登录界面前,两人试探性地输入了软件说明书上的出厂默认账号密码:admin / admin。
回车。
竟然直接进去了!
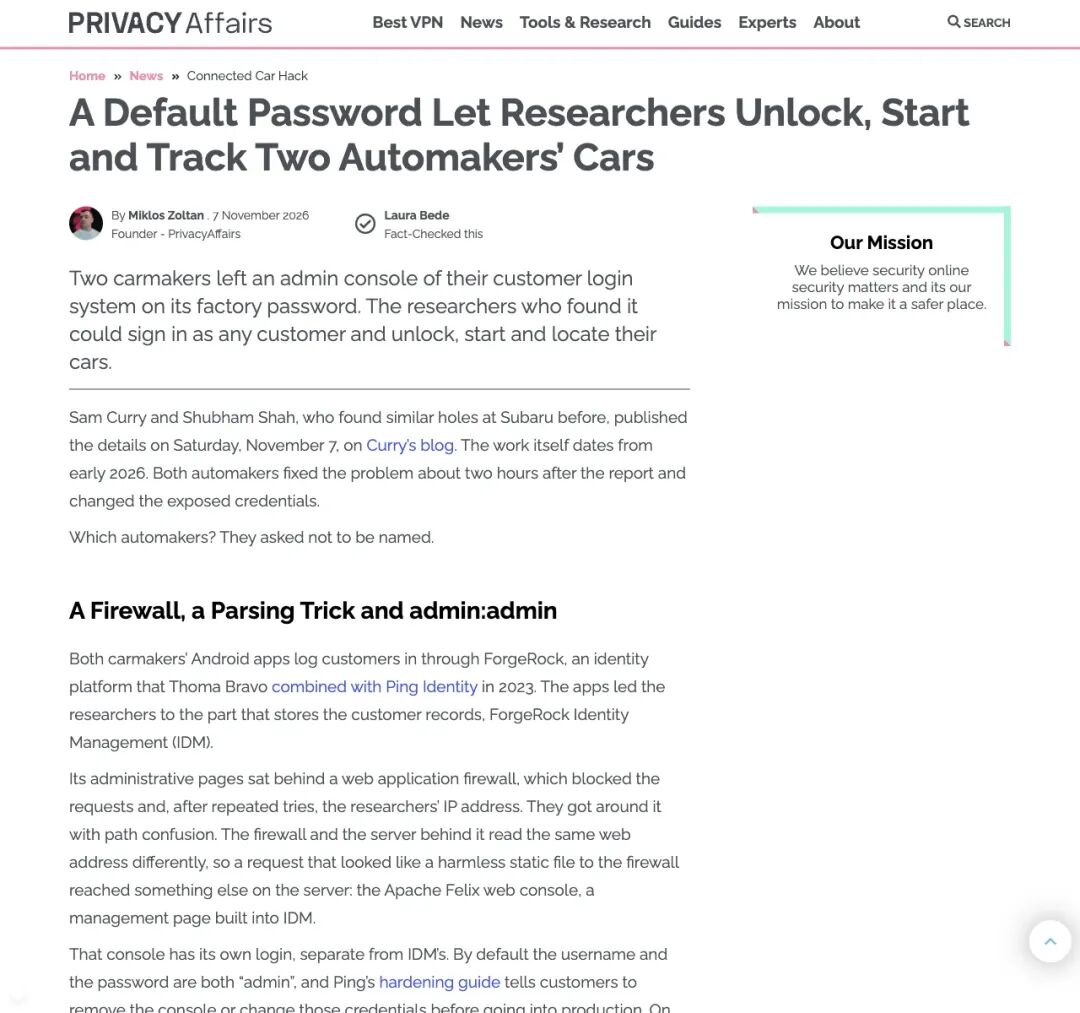
▲ 安全媒体Privacy Affairs在报道中重点点名了这道由防火墙解析差异与“admin:admin”默认口令组成的荒诞防线
堂堂跨国汽车巨头,管理着数百万车主身份与车辆控制权的核心生产服务器,大门钥匙居然是连小学生都猜得到的admin:admin!
拿到最高代码执行权限后,攻击彻底变成了“上帝模式”。
这次漏洞里还有两个细节,越想越不对劲:
第一,幽灵并存。
黑客在后台把车主的绑定邮箱和密码改掉、登录进控车App后,真车主手机上的App居然不会被踢下线! 车主的会话依然有效,看着手机屏幕还以为一切正常。
第二,静音劫持。
正常情况下,车辆被远程解锁会往车主手机发推送弹窗。
但黑客顺手把后台的“推送令牌”替换成了自己的设备,车主手机连一声提示音都不会响。
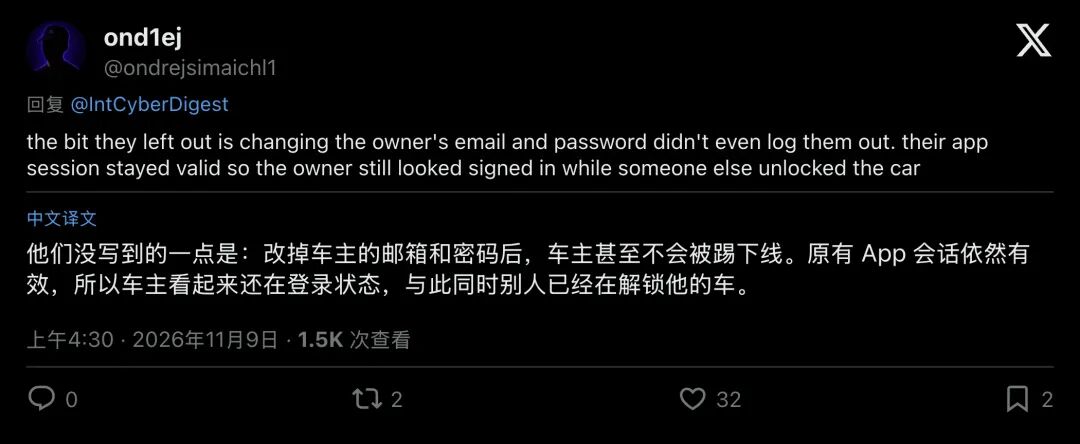
▲ 网友在评论区精准提炼出最细思极恐的一点:改掉邮箱密码后原车主甚至不会掉线,看着像正常登录,车却已经被别人打开了
也就是说,如果这是真正的恶意攻击,车主正坐在餐厅里刷着手机,没有任何异常提醒,停在街边的车就已经被人静音解锁、点火热车了。
03节点三:谁是神秘“X品牌”?全网福尔摩斯锁定丰田与雷克萨斯
出于安全披露规范并应车企要求,两位研究员在报告里隐去了厂商真名,只用“车企1号、车企2号”或“X品牌”代称,并表示在2026年初上报漏洞当天,厂商在大约两小时内就火速修复了漏洞并轮换了所有密钥,所有演示也仅在获得授权的测试车辆上进行。
但这根本难不倒全网的“列文虎克”们。
报告刚发到Hacker News和社交平台X上,懂车的网友就开启了破案模式:
看车身轮廓:虽然演示视频打了码,但网友一眼认出背景里那台蓝色SUV的后视镜、大灯造型和中控台斜切线条,和改款第五代丰田RAV4一模一样。 听解锁声音:视频里清脆的“滴、滴”解锁提示音,正是丰田车主每天听惯了的标志性蜂鸣。 查集团架构:报告里反复提到“同一套身份系统服务于同一集团下的两个品牌”,大众品牌加豪华品牌,完美对应丰田(Toyota)与雷克萨斯(Lexus)。
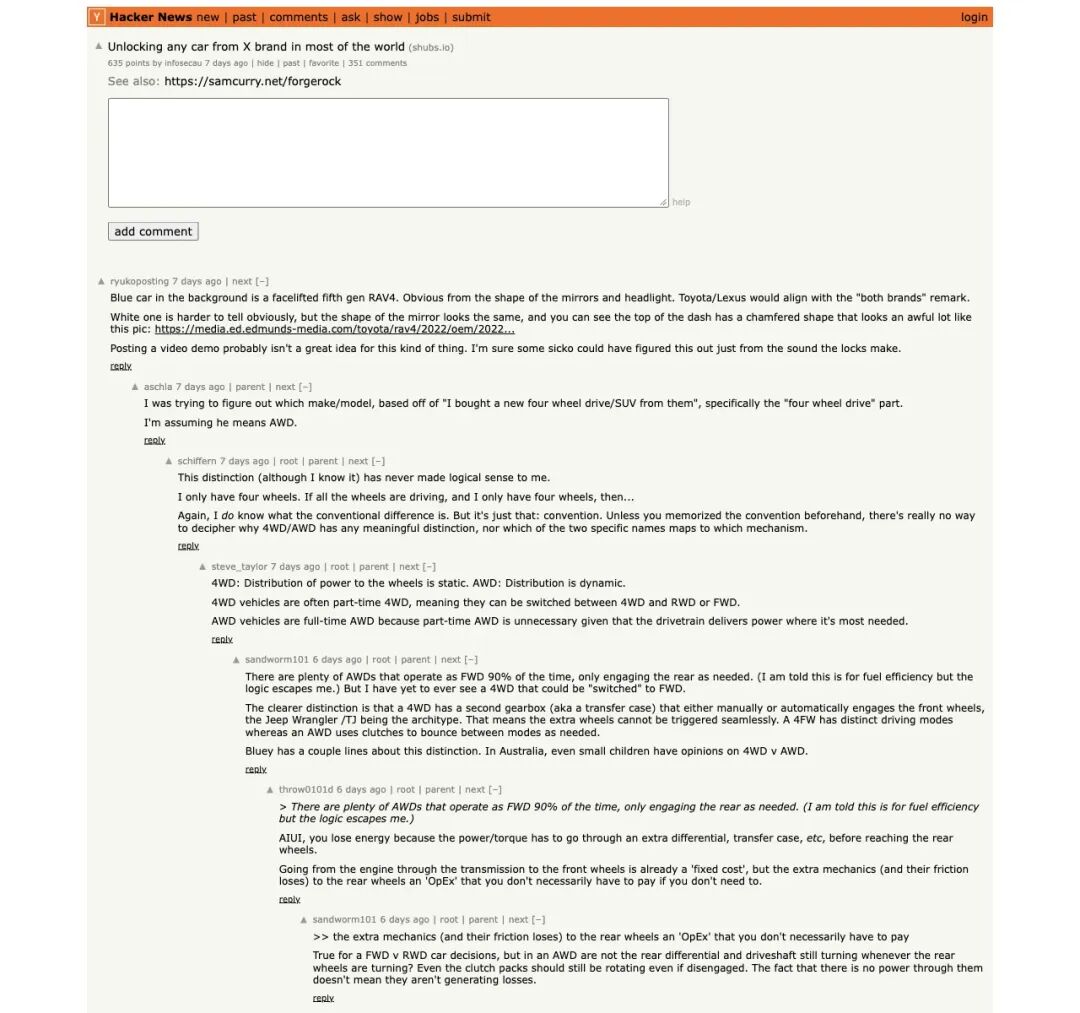
▲ Hacker News热门讨论帖中,高赞评论通过视频中的第五代RAV4轮廓与“双品牌”线索,迅速将目标锁定在丰田与雷克萨斯身上
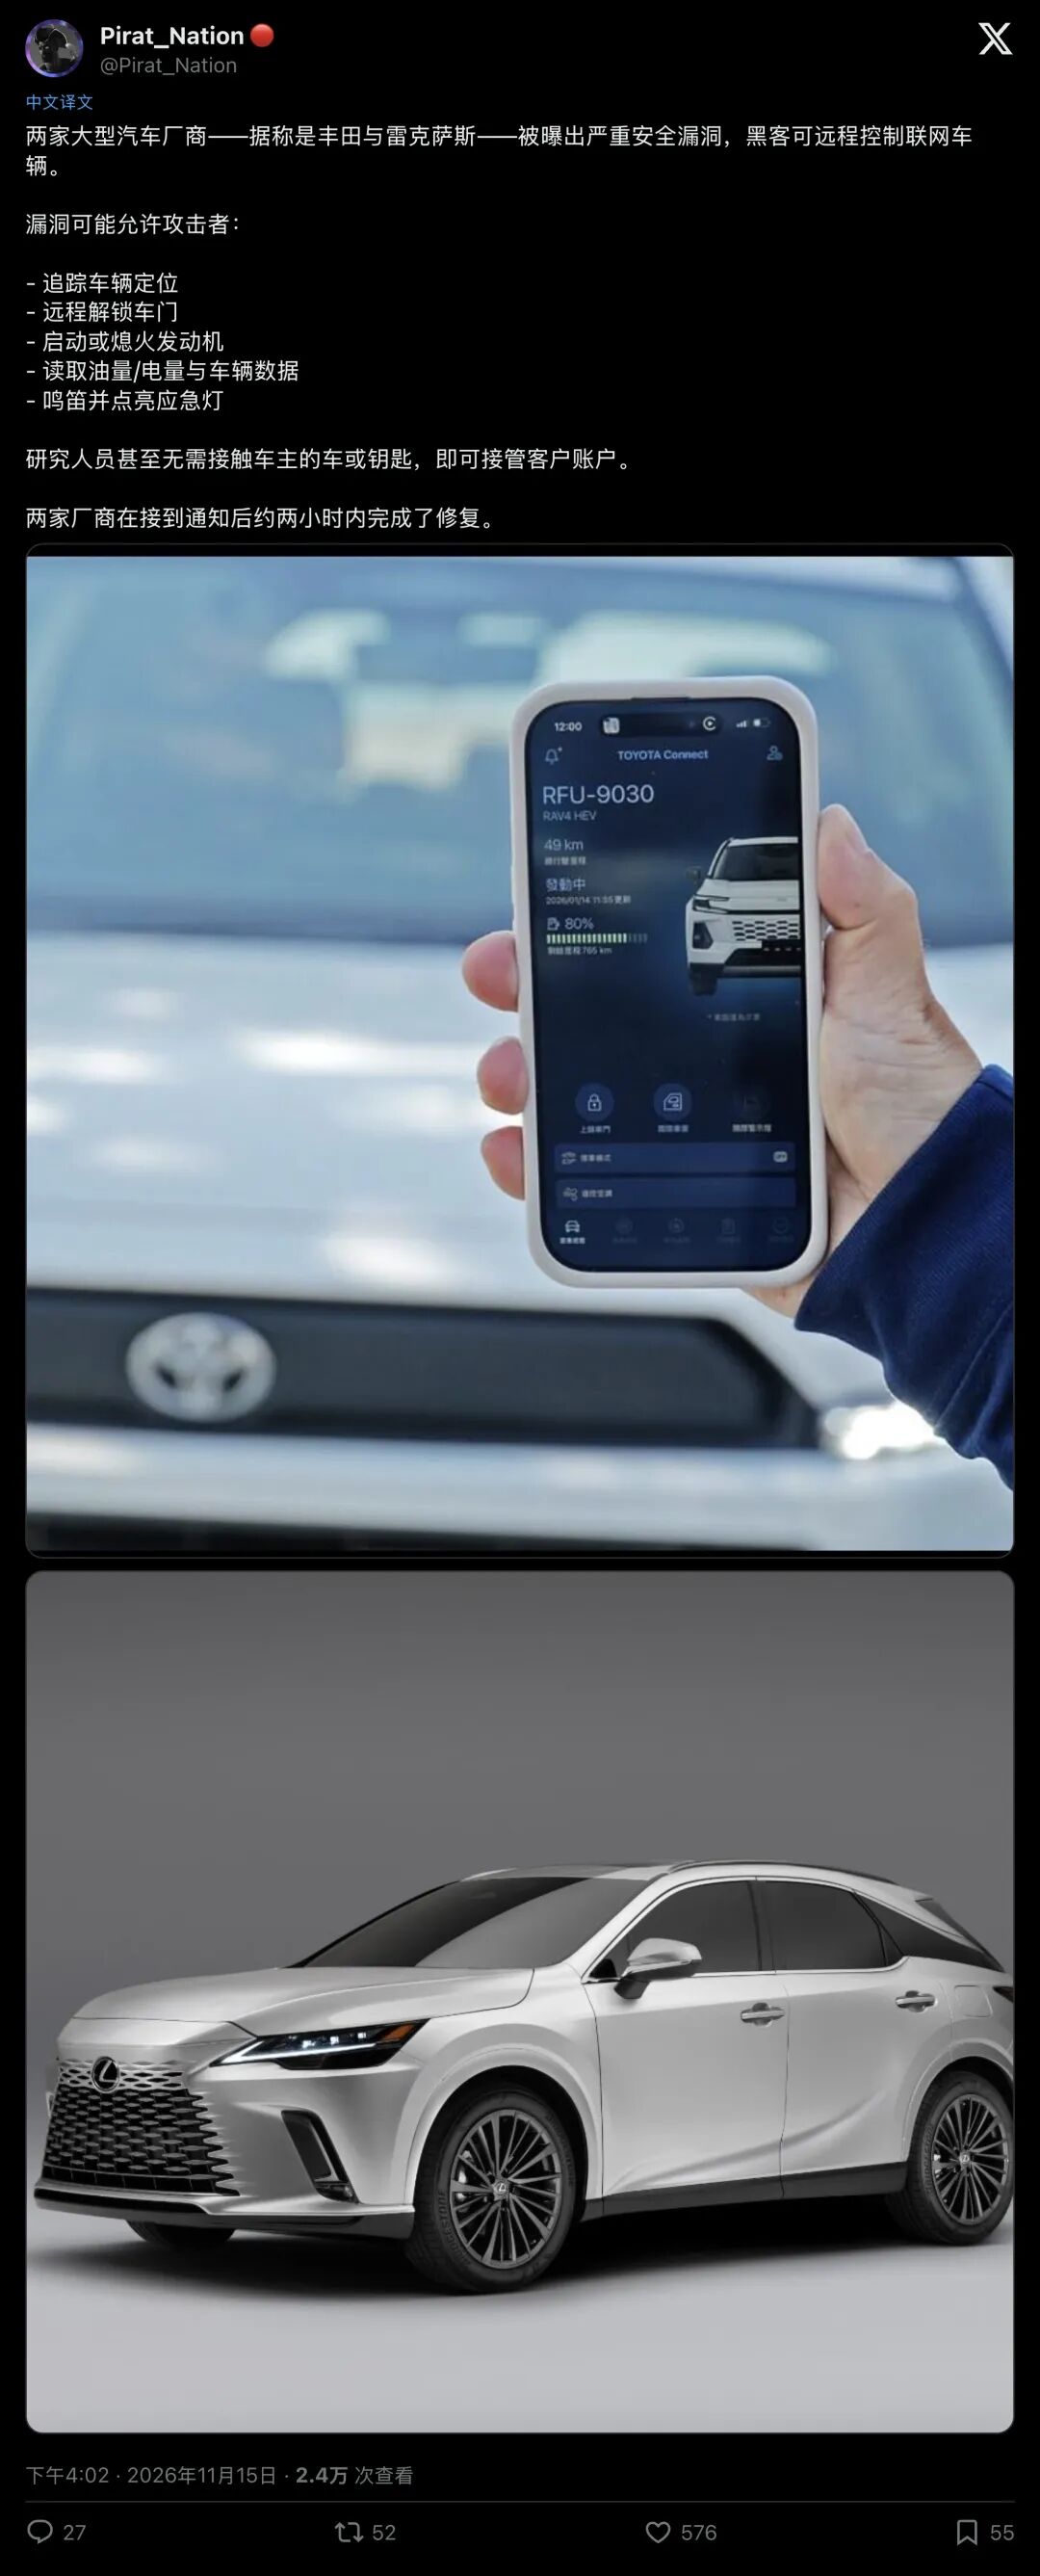
▲ 社交平台上广泛传播的信息图直接点名丰田与雷克萨斯,并列出了定位追踪、远程解锁、启停发动机、读取油量电量、鸣笛闪灯五大被接管能力
当英国老牌科技媒体《The Register》拿着这些线索去向丰田汽车官方求证时,丰田发言人给出了一句意味深长的外交辞令:“既不确认,也不否认。”
04节点四:拆不掉的追踪器与纸糊的云端,智能汽车的“安全悖论”
漏洞虽然在两小时内补上了,但这场风波炸出的行业病灶,却让无数车主陷入了深深的焦虑。
在相关帖子的评论区里,“车根本不该联网”、“还是开老车安全”的呼声此起彼伏。
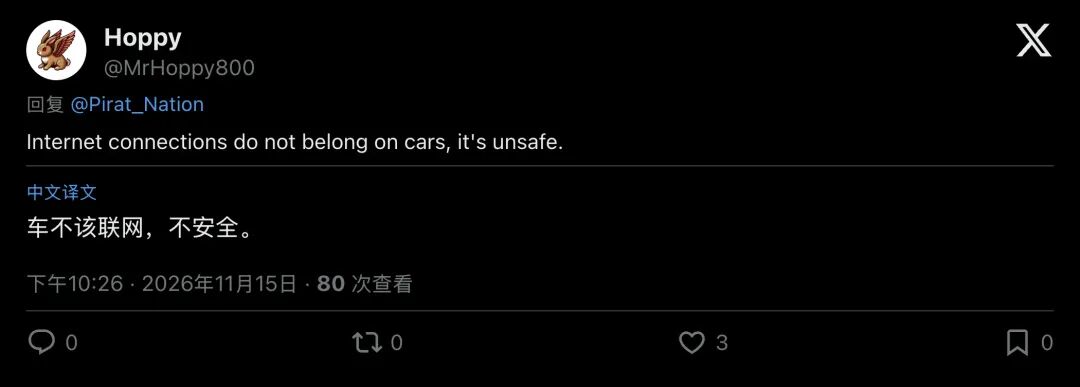
▲ 评论区里有车主直接给出结论:车不该联网,不安全
为什么车主反应这么激烈?
因为在这场车联网游戏里,消费者与车企之间存在着极度的权利不对等。
根据澳大利亚消费者权益组织CHOICE披露的一桩真实案例:昆士兰老车主马修(Mathew)花6.8万澳元订购了一辆丰田Hilux皮卡。
直到车子到店、收到注册车联网的邮件,他才知道车里自带了持续回传位置与驾驶数据的通信模块。
马修不想当“透明人”,要求提车前把这个联网模块彻底拆掉。
结果经销商冷冰冰地甩出一句话:拆掉联网模块,整车质保直接作废,连买保险都会受影响!
你看,这就是最讽刺的地方:车主连拔掉网线的权利都没有,一拔就拿“脱保”来威胁;
可车企强行把所有人的车连上云端之后,却在自家服务器上留着admin:admin的出厂密码,把后台密钥直接写在前端代码里!
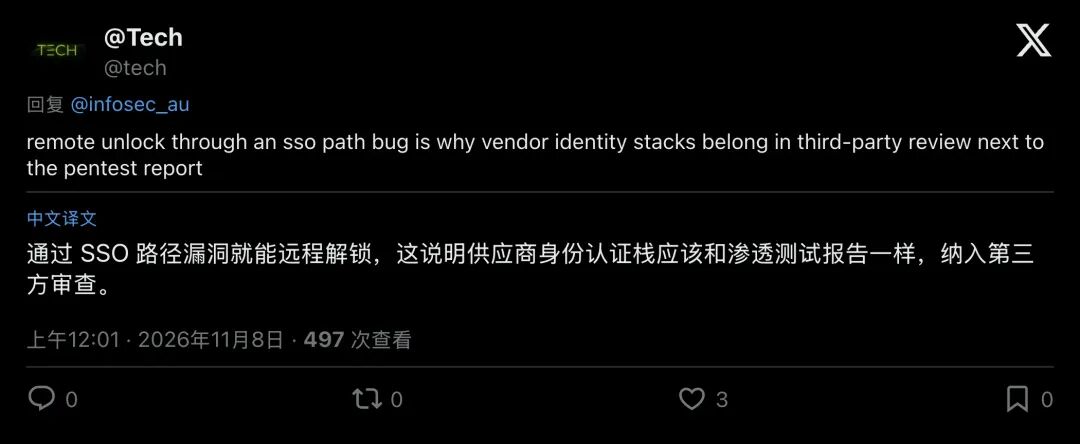
▲ 业内人士一针见血地指出:单点登录(SSO)路径漏洞就能导致远程开车门,说明第三方身份认证系统必须与整车渗透测试处于同等审查级别
监管层面的落差同样存在。
其实从2024年7月起,联合国极具约束力的汽车网络安全法规 UNECE R155(以及配套工程标准 ISO/SAE 21434)已经在欧盟、日本、英国、澳大利亚等60多个国家和地区全面强制实施。
不达标的新车,根本拿不到上市销售的型式认证。
在这部严苛法规的附件5(Annex 5)里,排在七大法定威胁类别第一位的,不是车机蓝牙,也不是车载雷达,正是“后端服务器(Back-End Servers)”! 美国国家公路交通安全管理局(NHTSA)自2015年那起波及140万辆车的黑客召回事件后,也反复强调必须防止“单点云端失守向整支车队级联扩散”。
法规白纸黑字写得清清楚楚,为什么还会出这种篓子?
因为很多传统车企在骨子里依然是“机械思维”。
他们愿意花几十亿美元去撞击测试车身刚度,把车载电控单元(ECU)做得像坦克一样固若金汤;
却把管理账号登录的身份认证平台(如ForgeRock),当成无关痛痒的“外包网站”来运维。
殊不知,当手机App被赋予了开车门、点火发动机的权限时,云端身份服务器就已经变成了整台汽车的方向盘与钥匙孔。
把金库的大门铸得有一米厚,却把后门钥匙贴在保安亭的玻璃窗上。
只要这种“重硬件、轻云端”的割裂思维不改,下一次让百万辆汽车同时门户大开的,可能依然只是一行被程序员遗忘在角落里的测试代码。