ARTICLE · 1393300
Claude Code 第26期|插件生态盘点:好用的扩展都在这
上个月,一位后端工程师跟我吐槽了一件事。他用 Claude Code 已经三个月了,写代码、改 Bug、做评审都顺手,可每次换一个新项目,他都要重新花半天时间搭环境:把团队那套评审规范写进提示词,把常用的 Git 命令做成自定义命令,把数据库的连接方式再配一遍 MCP。更让他郁闷的是,同事桌上早就有一套现成的配置,他却不知道怎么完整地拿过来。
他不是不会用 Claude Code,他是只用到了它的一半。
这正是插件要解决的问题。插件出现之前,Claude Code 的能力是散的:自定义命令放在一个地方,技能放在另一个地方,MCP 配置又在第三个地方。你想把一整套工作流交给同事,靠的是口头传授加手动复制。插件出现之后,这些散件被装进了一个可以整体安装、整体更新、整体分享的包里。一条命令下去,别人调好的工作流就成了你的工作流。
这一期,我们就把 Claude Code 的插件生态盘点清楚:插件到底是什么,先装哪几个,安装和管理怎么做,以及装之前必须过的安全关。
一、插件到底是什么:一个包,装走一整套工作流
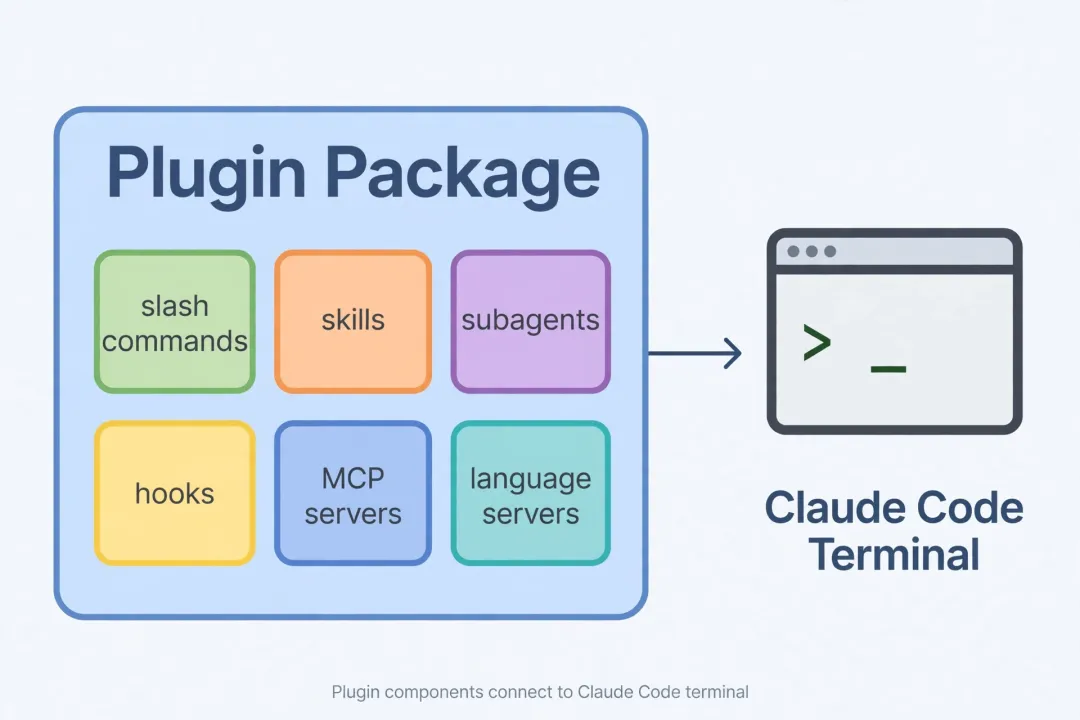
先把一个最容易混淆的概念讲清楚:插件不是 MCP 的另一个名字,也不是自定义命令的升级版。插件是一个包,它可以同时装下好几样东西:斜杠命令、技能、子智能体、钩子、MCP 服务器、语言服务器。一个插件装好之后,你得到的不是某一个功能,而是一整套相互配合的工作流。
打个比方。以前你要搭一套代码评审流程,得先写评审提示词,再配一条钩子在提交前触发检查,再接一个能读仓库的 MCP,最后还要写一份说明告诉同事每一步怎么用。现在,这些东西可以由插件作者一次性打包好,写进一个目录,再配一份清单文件说明这个包叫什么、包含什么。你安装的动作只有一步,背后替你装好的是一整套。
市场则是另一回事。市场不是插件本身,而是一份目录:它列出有哪些插件、每个插件从哪里下载。Claude Code 自带官方市场,第一次在终端里交互式启动时就会自动注册好,你不用额外操作就能在里面浏览和安装。社区市场需要你自己加一条命令才能用,第三方团队的市场也一样:先加市场,再装插件,顺序不能反。
还有一个概念值得单独说一句:Mods。Mods 也是一种插件,只不过它里面带有 JavaScript 或 TypeScript 代码,可以改变 Claude Code 自身的外观和行为,比如在对话旁加一个面板、在提示词上方加一条信息栏,或者在危险命令执行前拦下来。它能力更强,风险也相应更高,后面讲安全时会再展开。
案例最能说明插件的价值。前面那位工程师后来做的第一件事,就是把团队的评审规范、提交规范和常用检查打包成了一个内部插件。新人入职不再需要对着十几页文档手动配置,装一个插件,评审命令、检查钩子、仓库上下文就全齐了。团队规范从“写在文档里希望大家遵守”,变成了“装进工具里默认就生效”。
结论是:理解插件,要先理解它打包的是工作流,而不是单个功能。你装的每一个插件,都应该对应你真实存在的一套流程,而不是一个听起来很酷的单点能力。流程不清,插件装得越多,工具反而越乱。
二、先装这几个:官方市场里最值得起手的扩展
官方市场是起手的地方。它由 Anthropic 维护和筛选,插件来源有官方自研,也有经过筛选的合作方和社区作者。对大多数人来说,先在这里找,再去社区市场淘长尾,是成本最低的顺序。
第一类是代码评审与安全。官方的 code-review 插件可以对着一次改动做评审,像一位细心的同事那样指出逻辑问题、边界条件和可读性风险;security-guidance 则贴近编辑过程,盯着容易出漏洞的地方,比如泄露的密钥、不安全的输入处理、可疑的 Shell 调用,在你还在写的时候就提醒,而不是等到评审时再返工。这两个插件搭配起来,正好对应第 20 期讲过的评审流程:一个管质量,一个管安全。
第二类是版本控制。commit-commands 插件提供了一组提交、推送和开 PR 的命令,帮你把提交信息写规范,把分支操作收敛成固定流程。对经常要提 PR 的人来说,它的价值不在省下几行命令,而在让每一次提交的格式都一致,减少返工和沟通成本。
第三类是外部工具集成。官方市场里有 GitHub、Figma、Slack、Sentry 这类集成插件。它们的意义在于把 Claude Code 从“只能看本地代码”的工具,变成“能看懂你工作上下文”的工具:GitHub 插件让它读得到 Issue 和 PR 的上下文,Sentry 插件让它在修 Bug 时能直接看到线上报错,而不是只靠你转述。
第四类是语言支持。官方市场提供了一批语言服务器插件,覆盖常见的编程语言。装上之后,Claude Code 对代码的理解不再只靠文本猜测,而是有了类型信息和符号信息做支撑。写 TypeScript、Python、Go 这类语言时,这种差别在重构和跨文件改动时尤其明显。
第五类是开发流程。feature-dev 这类插件把“从需求到实现”收敛成一套固定步骤,适合用来做功能开发的骨架。它不会替你做产品决策,但能保证每一次开发都走过同样的检查点:理解需求、拆解任务、实现、验证。
这里要提醒一句:不要贪多。插件清单越长,每一轮对话要加载的上下文就越多,工具响应也可能变慢,互相冲突的钩子和命令还会制造新的麻烦。我的建议是,先装评审、安全、提交这三个最贴近日常工作的,再按项目需要补一个语言服务器和一个外部集成。装完跑一周,真正用上的留下,没用过的卸掉。
结论是:插件的盘点标准不是“全”,而是“贴合你的日常流程”。评审、安全、提交是大多数开发者的共同刚需,语言和集成则按项目选。先把刚需装稳,再谈长尾。
三、安装和管理:四步走完,别在细节上翻车
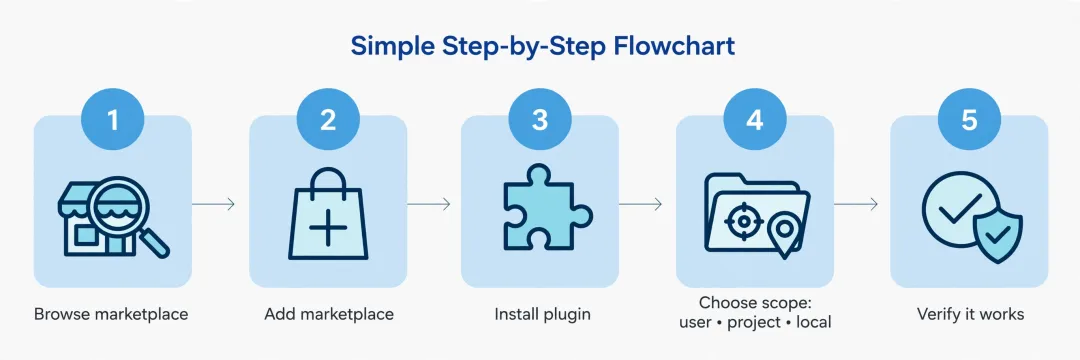
安装插件只有四步,但每一步都有容易踩的坑。
第一步,浏览。在 Claude Code 里输入 /plugin,打开插件管理器,默认是发现页。在这里可以搜索、查看插件详情。详情页最值得看的是“将会安装”一栏:它会列出这个插件到底会装进哪些命令、技能、子智能体、钩子和服务器。装之前先看这一栏,等于先看配料表,别等装完才发现多了一堆你不想要的东西。
第二步,加市场。官方市场通常已经自动注册好,可以直接装。如果要装社区市场的插件,先执行添加市场的命令:
/plugin marketplace add anthropics/claude-plugins-community社区市场注册后的名字是 claude-community,安装时要用这个后缀。第三方团队的市场也一样,先加市场,再装插件;市场可以来自 GitHub 仓库、其他 Git 地址、本地路径,或者一个托管的市场目录文件地址。
第三步,安装并选作用域。安装命令的格式是固定的:
/plugin install code-review@claude-plugins-official在会话里执行这条命令时,它不会立刻安装,而是先打开插件详情页让你确认。确认时要选作用域:用户级是装给自己、在所有项目里都用;项目级会写进项目的配置文件,同事拉到代码就能共享;本地级只在当前仓库对你自己生效。团队共享的规范适合项目级,个人顺手的小工具适合用户级,临时试用的插件适合本地级。作用域选错,后面要么是同事收不到,要么是个人配置污染了团队仓库。
第四步,验证。装完之后不要直接投入正式工作,先做三件事:确认新命令出现在命令列表里,确认技能和子智能体按预期出现,再拿一个小任务实测一遍。比如装了评审插件,就先让它评审一次你自己的小改动,看看输出格式和检查深度是不是你要的。验证通过,再进日常流程。
管理同样重要。插件装好不是一劳永逸:要用 /plugin 的已安装页查看状态,定期更新到新版本,不用的及时禁用或卸载,更新日志里提到行为变化的要先看一眼再升级。团队项目还要约定一个规则:谁可以往项目级配置里加插件,加之前要不要评审。这条规则现在不定,以后就是一笔糊涂账。
结论是:安装的四个步骤里,最容易被跳过的是第一步的详情检查和第四步的实测验证。恰恰是这两步,决定了你装进来的是帮手还是麻烦。慢半分钟看清楚,省的是后面半天的排查。
四、安全与成本:插件以你的权限运行,装之前先过三关
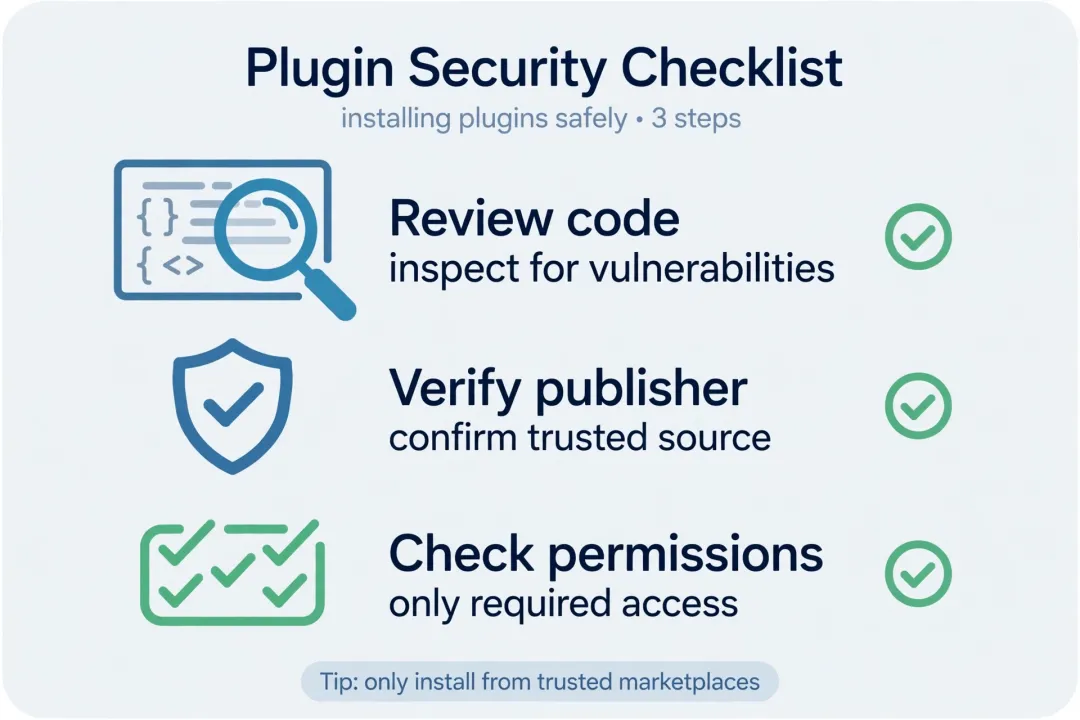
讲插件不能只讲好用,必须讲风险。官方文档说得很直接:插件可以在你的机器上以你的用户权限执行任意代码。钩子和 MCP 服务器尤其需要注意,它们可能在 Claude Code 的权限提示之外运行。Mods 更是如此:它不是被沙箱隔离开的,它就是以你的权限在跑。这一条,是所有安全检查的前提。
第一关,看来源。官方市场的名字有保护机制,只有 Anthropic 名下的仓库才能用官方市场的名称,别人冒充不了。但这不等于官方市场里的每一个插件都由 Anthropic 亲手写成,很多插件来自合作方和社区作者。社区市场和第三方市场更要当作第三方看待:先看仓库归属、维护活跃度、更新记录和 issue 里的反馈,再决定装不装。一个半年没更新、issue 无人回复的插件,再好用也要谨慎。
第二关,看内容。装之前打开详情页的“将会安装”一栏,逐项看它要装什么:它加了哪些命令,会不会注册钩子,会不会接一个新的 MCP 服务器,会不会改动你的工作流。特别要留意那些要求读取敏感路径、执行 Shell 命令、联网外发数据的部分。如果一个插件的功能和它索要的权限明显不对称,那就先放一放,去仓库里读一读它的代码和说明。
第三关,算成本。成本有两笔:一笔是上下文成本。官方市场的插件详情会给出大致的上下文占用估计,有的插件每次对话都要加载,有的只在调用时才加载。装得越多,每轮对话的负担越重。另一笔是信任成本:插件一旦装上,它的钩子和服务器就可能在后台持续工作。你要定期复盘已安装列表,问一句:这个插件上个月真的帮我省了时间吗?如果答案是否定的,卸掉就是最便宜的安全措施。
团队场景还要多一层:组织可以在管理后台统一配置团队或企业成员可用的插件。对团队来说,这比每个人各自去市场上淘要稳妥得多:统一的插件清单就是统一的工作流,也是统一的安全边界。个人开发者没有这层保护,更要靠自己把好前三关。
结论是:插件的安全原则可以浓缩成一句话——只装来源可信、内容看得懂、成本算得清的插件。好用不是装的理由,好用加上可信才是。
总结
一句话总结:插件的价值不在于它能装多少,而在于它把一整套成熟的工作流变成了一条可以安装、更新和分享的命令;官方市场先行、社区市场补位、作用域分清、安全三关把牢,这四件事做到了,插件才是帮手而不是负担。
行动建议分三步。第一步,今天就打开 /plugin,浏览官方市场,先装 code-review、security-guidance 和 commit-commands 这三个最贴近日常工作的插件,用一周时间验证它们是不是真的省了你的时间。第二步,给你的项目定一个插件清单:哪些放项目级共享给团队,哪些只放用户级自己用,写进团队文档,别让配置只存在某个人的机器上。第三步,每月花十分钟复盘一次已安装列表,卸掉没用过的,更新有行为变化的,检查新装的插件有没有越权行为。插件生态会越长越大,你的清单应该越用越精,而不是越装越满。
下一期预告:Claude Code 第 27 期《实战:用 AI 重构一个老项目》,我们将把前面学到的评审、重构和插件能力合在一起,对一个真实的老项目做一次从评估到落地的完整重构。