ARTICLE · 1053512
你的代码,可能正被AI编程工具悄悄打包上传
如果你在用 AI 编程工具写代码,这件事值得花三分钟看完。国产 AI 编程工具 ZCode 被开发者抓到:它在后台把整个项目代码打包、加密,准备传到云端。里面有 Git 历史、删掉过的密钥、甚至员工信息。已经有企业发了正式函件追责。你以为买了个助手,结果它在你硬盘里翻箱倒柜。
一次磁盘清理,扯出了 300MB 的"惊喜"
事情的开端很有戏剧性。 9 月 18 日,一位叫 ferstar 的开发者清理自己 256GB 的 MacBook Air ,发现 ZCode 的文件夹占了 700 多 MB 。里面有个 313MB 的加密包。
拆开后他傻了:这是他一个商业项目的完整快照。源代码、 Git 提交历史、 LFS 缓存、操作记录,全在里面。更离谱的是,这个包加密用的是只有服务端能解的钥匙,用户自己打不开。
因为文件太大,上传连续失败了 564 次,包才一直留在本地。也就是说,如果不是上传一直失败,这个开发者可能永远不知道自己的项目被整个搬过一遍。
另一个 538 个文件的仓库就没这么幸运了,状态显示:服务端已接收。
关掉开关也没用,这才是最气人的
有人说,工具上传代码是为了索引,能理解。 Cursor 也上传代码做语义索引,这事不新鲜。
但 ZCode 的问题在于三个细节。第一,它传的不是代码片段,快照里 86.6% 是 .git 目录,真正的源码只占 13%。这意味着历史版本里删掉的数据库口令、云服务凭证,都会被打包带走。第二,界面上那两个隐私开关,关了也不影响上传链路,它们只管"是否用于训练"和"是否建索引"。第三,上传组件登录后就自动加载,一段会话最多触发了 62 次快照。
说白了,用户连说"不"的入口都没有。
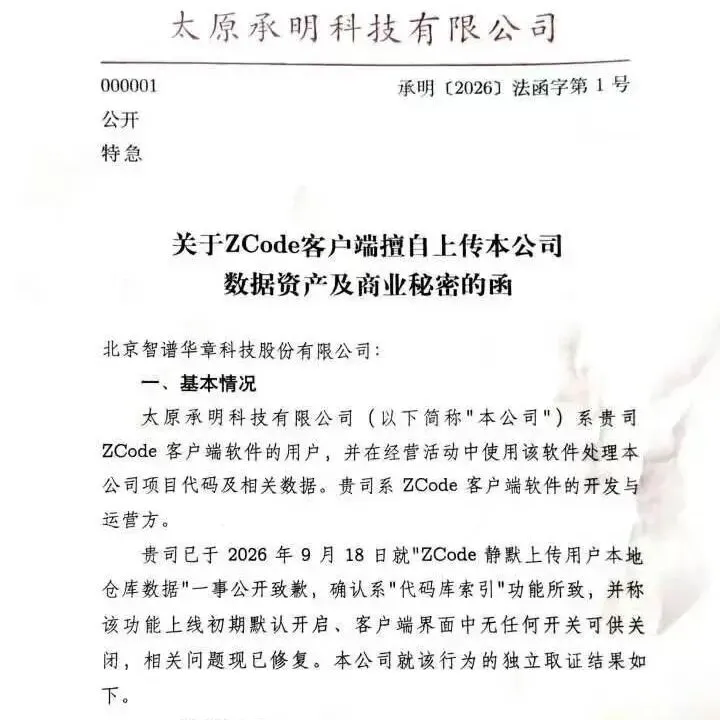
9 月 18 日智谱在用户群致歉,承认问题,说是"代码库索引"功能默认开启导致的,数据"用完即销毁"。 9 月 20 日,太原一家公司正式发函,要求说明数据删除、流向、是否出境,保留起诉权利。函件里还有个扎心的细节:致歉当天凌晨,这家公司仍检测到上传行为。
AI 工具的信任账,该重新算了
智谱的动作不算慢。最新版已经移除了上传代码,接口返回 404 ,还承诺开源客户端、请第三方审计。
但三个问题没人能答:影响面多大?历史上传的数据真删干净了吗?审计能看到出问题时的旧代码吗?"用完即销毁"这五个字,目前只是企业单方面的说法,外部没法验证。
这件事其实是整个 AI 编程行业的缩影。 7 月 Grok Build 也被抓到把用户代码库传到 Google Cloud 。工具想"理解"你的项目,就想要更多上下文;想要更多上下文,手就伸得更长。功能和隐私之间,厂商的本能选择是先拿再说。
对普通开发者,我的建议很实际:用 AI 编程工具前,先看看它本地目录里多了什么;公司代码别随手喂给任何默认开启云同步的工具;.git 里清过的密钥,当作已泄露处理。工具是帮你干活的,不是帮你做主的。这个边界,厂商不会替你守,只能自己盯。