ARTICLE · 1059219
【AI安全】离线F1再高也不够:Analyse Bench把过载恢复纳入安全验收
一、检测质量与服务容量,必须在同一条请求上测量 📡
AI 时代!人人都在深耕 AI 安全,你缺的就是这关键一步!
AI 正重塑安全边界,与其在门外徘徊,不如直接掌握主动权!
免费课程持续更新
https://space.bilibili.com/452583051/lists/7870008?type=season
Analyse Bench 是一个面向提示注入检测 API 的模块化黑盒基准客户端,通过统一 HTTP 合约比较决策、覆盖率和开放环路负载表现,而不需要访问检测器源代码。它同时计算混淆矩阵、Precision/Recall/F1、FPR/FNR、Wilson 区间与 PR 曲线,并执行 smoke、steady、阶梯、峰值、浸泡和过载恢复测试。📊 它补上的不是另一个准确率公式,而是检测器在真实请求压力下还能否保持同一安全决策。
很多团队离线跑完固定数据集就宣布检测服务可上线,却没有把超时、429、生成器丢请求、排队延迟和恢复时间计入漏检。⚠️ 当调用方在超时后 fail-open,容量问题会直接变成安全绕过。即使服务正常返回时召回很高,只要高峰期大量请求没有获得有效判定,系统的有效覆盖率就会下降。
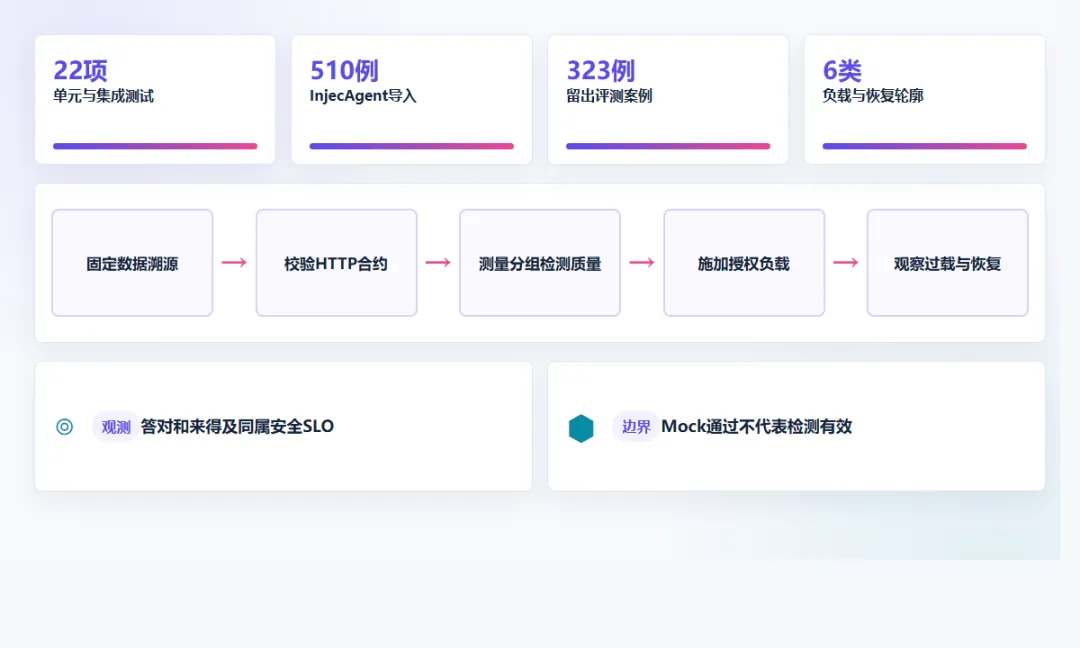
Oxo Security 的判断是:提示注入检测服务的安全 SLO 必须同时包含“答对”和“来得及答”。⏱️ 只报告 p95 延迟会隐藏未发送或被丢弃的请求;只报告 F1 又会忽略不同语言、上下文字段和攻击投递方式的差异。
二、统一合约先解决“比较的不是同一件事” 🔌
不同检测 API 对输入字段的假设不同:有的只读文本,有的需要 system/user/tool 分层,有的返回布尔值,有的返回方向不同的分数。Analyse Bench 通过版本化合约、严格响应校验和可配置嵌套适配,把输入与输出规范化。🧩 如果字段映射错误,一个优秀检测器也会在基准中显得很差;如果把期望标签发给服务,基准又会无意泄题。
项目明确不把标签传给适配器编码路径,并限制凭证只能通过环境变量引用;结果保留数据 ID、标签和时序,但不记录原始提示、响应体或解析后的凭证。🔐 这些设计让性能审计不必新建一份敏感攻击语料副本。
完整流程应包含:
🗂️ 导入时固定数据来源、版本、许可证和内容哈希; 🧹 检查精确重复、近重复和模板组,按组切分开发/评测集; 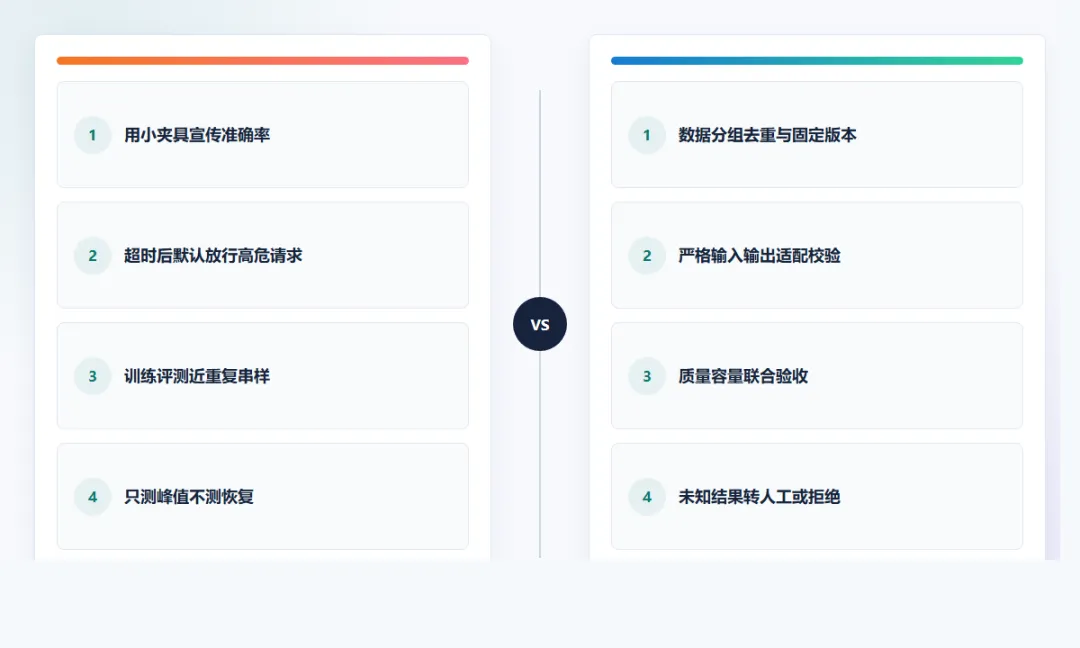
🧪 先校验 API 合约,再跑检测质量; 🚦 经明确授权后才对自有目标执行负载测试; 📉 将超时、错误、截断、丢弃与有效判定使用同一请求分母; 🔁 压力结束后继续测量恢复阶段,避免只看峰值瞬间。
黑盒并不意味着缺少证据,而是证据要落在可重复输入、标准化输出和可审计时序上。✅ 对专有检测器尤其如此:不暴露模型和规则,也能比较部署行为。
三、内置Mock通过,只证明管线能跑通 🧯
🎯【内置Mock通过,只证明管线能跑通 🧯】
这一节真正关键的不是「内置Mock通过,只证明管线能跑通 🧯」这个概念本身,而是它背后的判断路径、执行边界和可复用方法。
它怎样落到真实安全团队的工作流里?哪些细节会直接影响 AI 代理的可靠性?
加入 Oxo AI Security 知识星球,可查看本节完整内容,系统掌握「内置Mock通过,只证明管线能跑通 🧯」的完整拆解与实战用法。
📚 AI 文献解读:最前沿的 LLM 安全论文深度剖析。
🐛 AI 漏洞情报:第一时间掌握主流大模型的 0-day 漏洞与越狱方式。
🛡 AI 安全体系:从红队攻击到蓝队防御的全方位知识图谱。
🛠 AI 攻防工具:红队专属的自动化测试与扫描工具箱。
🚀立即加入 Oxo AI Security 知识星球,掌握 AI 安全攻防核心能力!