ARTICLE · 1069688
南非一款紧急求助App被曝数据泄露:用户位置、电话甚至报警记录都可能暴露
广告
广告


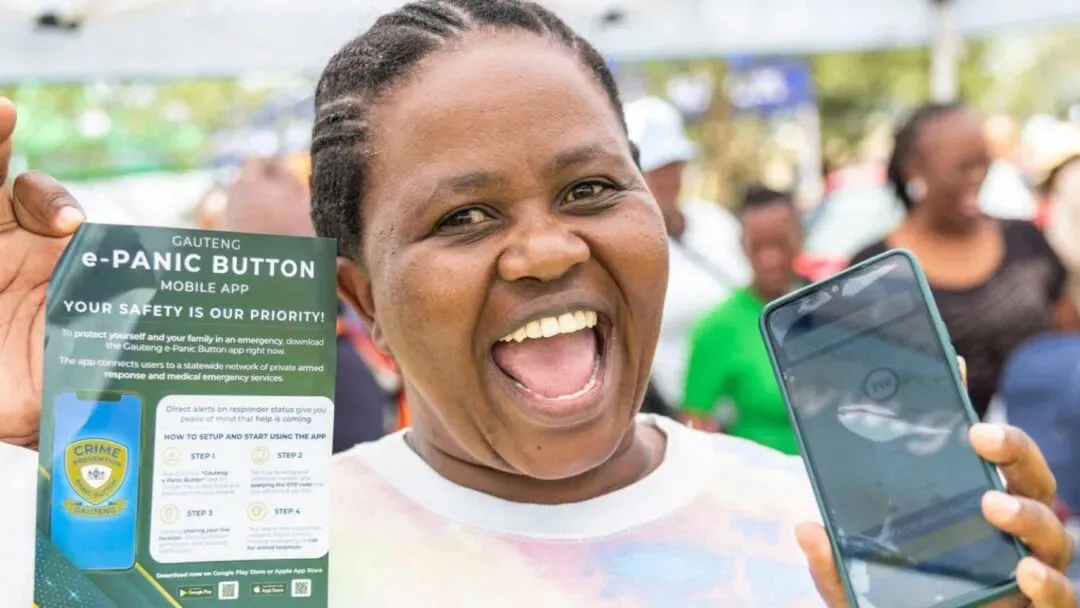
南非豪登省政府推出的紧急求助应用程序 e-Panic Button,近日被曝出严重的数据安全问题。
据南非科技媒体9月23日报道,网络安全研究人员 Joel Cedras 发现,该应用所使用的数据库存在安全漏洞,在无需进行黑客攻击的情况下,就可能访问其中的大量用户信息。
更令人担忧的是,这些数据并不只是普通的注册资料,还涉及用户报警或求助时提交的犯罪报告、照片以及位置记录等敏感信息。
用户姓名、电话号码等个人信息被暴露
报道称,此次暴露的数据包括使用者姓名、性别、年龄、手机号码和电子邮箱地址,部分记录甚至包含车辆登记号码。
与此同时,用户通过App报告的案件信息也可能被看到,包括家庭暴力、袭击、盗窃以及毒品相关案件等。
这意味着,原本用于向警方或紧急服务部门求助的信息,可能被与具体个人身份联系起来。
网络安全研究人员表示,自己能够在没有“黑入”系统的情况下进入相关数据库。按照他的说法,只要具备一定技术知识的普通电脑用户,也可能重复类似操作。
最敏感的,可能是用户的实时位置
e-Panic Button作为紧急求助工具,需要获取用户的位置,这本身并不难理解——发生紧急情况时,救援人员必须知道求助者在哪里。
但问题在于,此次暴露的不仅仅是一次报警时的位置。
研究人员发现,数据库中还存在位置历史,包括GPS坐标、移动方向、速度以及手机电量等信息。
换句话说,如果这些数据被不当访问,理论上可能了解到一个人在什么时间、从哪里移动到哪里,而不仅仅是知道其按下求助按钮时所在的位置。
据报道,Android版本的App此前要求用户允许持续访问位置信息,即使应用没有处于前台运行状态,也可以继续获取位置。
研究人员还发现,部分位置数据可以追溯到2024年App推出之初。
连一次性验证码也出现在数据库中
除了个人资料和位置数据,另一个值得关注的问题是登录验证码。
研究人员发现,用户注册时使用的一次性密码(OTP)以及对应的手机号码、验证码生成时间和使用状态,也被存储在暴露的数据库中。
这就产生了额外的安全风险。
按照研究人员的说法,如果有人知道某名用户的手机号码,并能够访问相关数据库,就可能看到相应的验证码记录。
这与一次性验证码原本希望实现的安全目的存在明显冲突。
数据库已经进行修复
发现问题后,研究人员联系了负责运营相关平台的 Evolve Value Added Services。
据报道,Evolve随后对存在漏洞的数据库进行了修补,研究人员表示,他所发现的问题目前看起来已经得到解决。
研究人员同时指出,相关漏洞并不属于非常复杂的网络攻击技术问题,因此本不应该出现在一个涉及紧急求助和个人安全信息的平台上。
豪登省政府此前于2024年6月正式推出e-Panic Button,希望借助数字技术让居民能够更快获得警方和医疗急救服务。
该项目最初由Evolve负责建设和运营,随后Evolve曾将后台相关工作交给安全平台Aura。不过,Aura方面表示,其与该项目的合作在2025年某个时候已经结束,目前已经不再参与豪登省e-Panic Button的运营。
紧急求助App的核心目的,是让人在危险或突发事件中能够更快获得帮助,因此获取GPS位置、电话号码等信息有其实际必要性。
但与此同时,这些信息本身也属于高度敏感的数据。
尤其是在犯罪率较高的地区,一款安全App如果出现数据暴露,风险并不只是“个人资料泄露”这么简单。用户的活动位置、报警记录以及联系方式如果被不当获取,可能进一步暴露其日常活动轨迹。
目前报道显示,相关漏洞已经被修复。