ARTICLE · 1077784
StrykerOSS ——安卓渗透测试工具
项目地址
https://github.com/zalexdev/strykerapp
汉化版项目地址
https://github.com/oftenshui/stryker-backzh
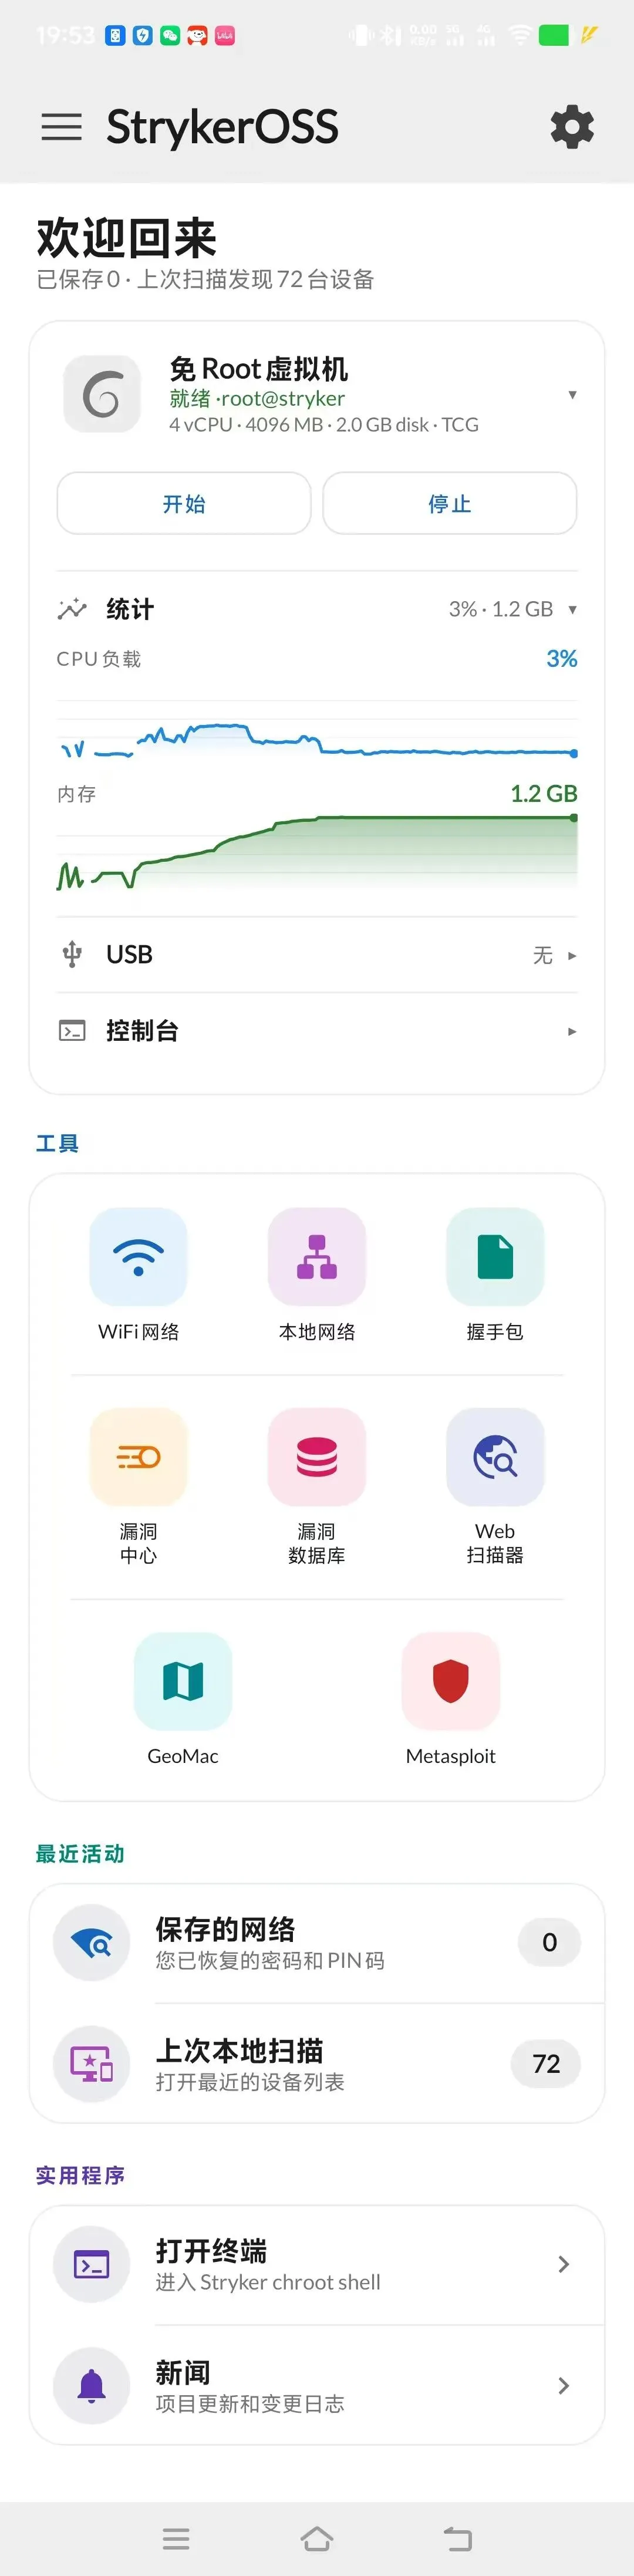
StrykerOSS 将一套精选的网络、无线与 Web 安全工具打包进一个单一的 Root Android 应用,并通过统一、现代化的 UI 对外暴露。其核心设计是:在 /data/local/stryker/release 目录下运行一个 Debian trixie (arm64) chroot 环境,让重量级工具(Nmap、Metasploit、Nuclei、Hydra、SearchSploit 等)能够在设备上原生执行。在无 Root 的场景下,同一个 rootfs 会被 Rootless QEMU 虚拟机引导启动。
应用内置了一个终端(菜单 → Terminal,或桌面上的 Stryker Terminal 启动器图标),可直接进入 chroot shell,无需任何外部终端应用。
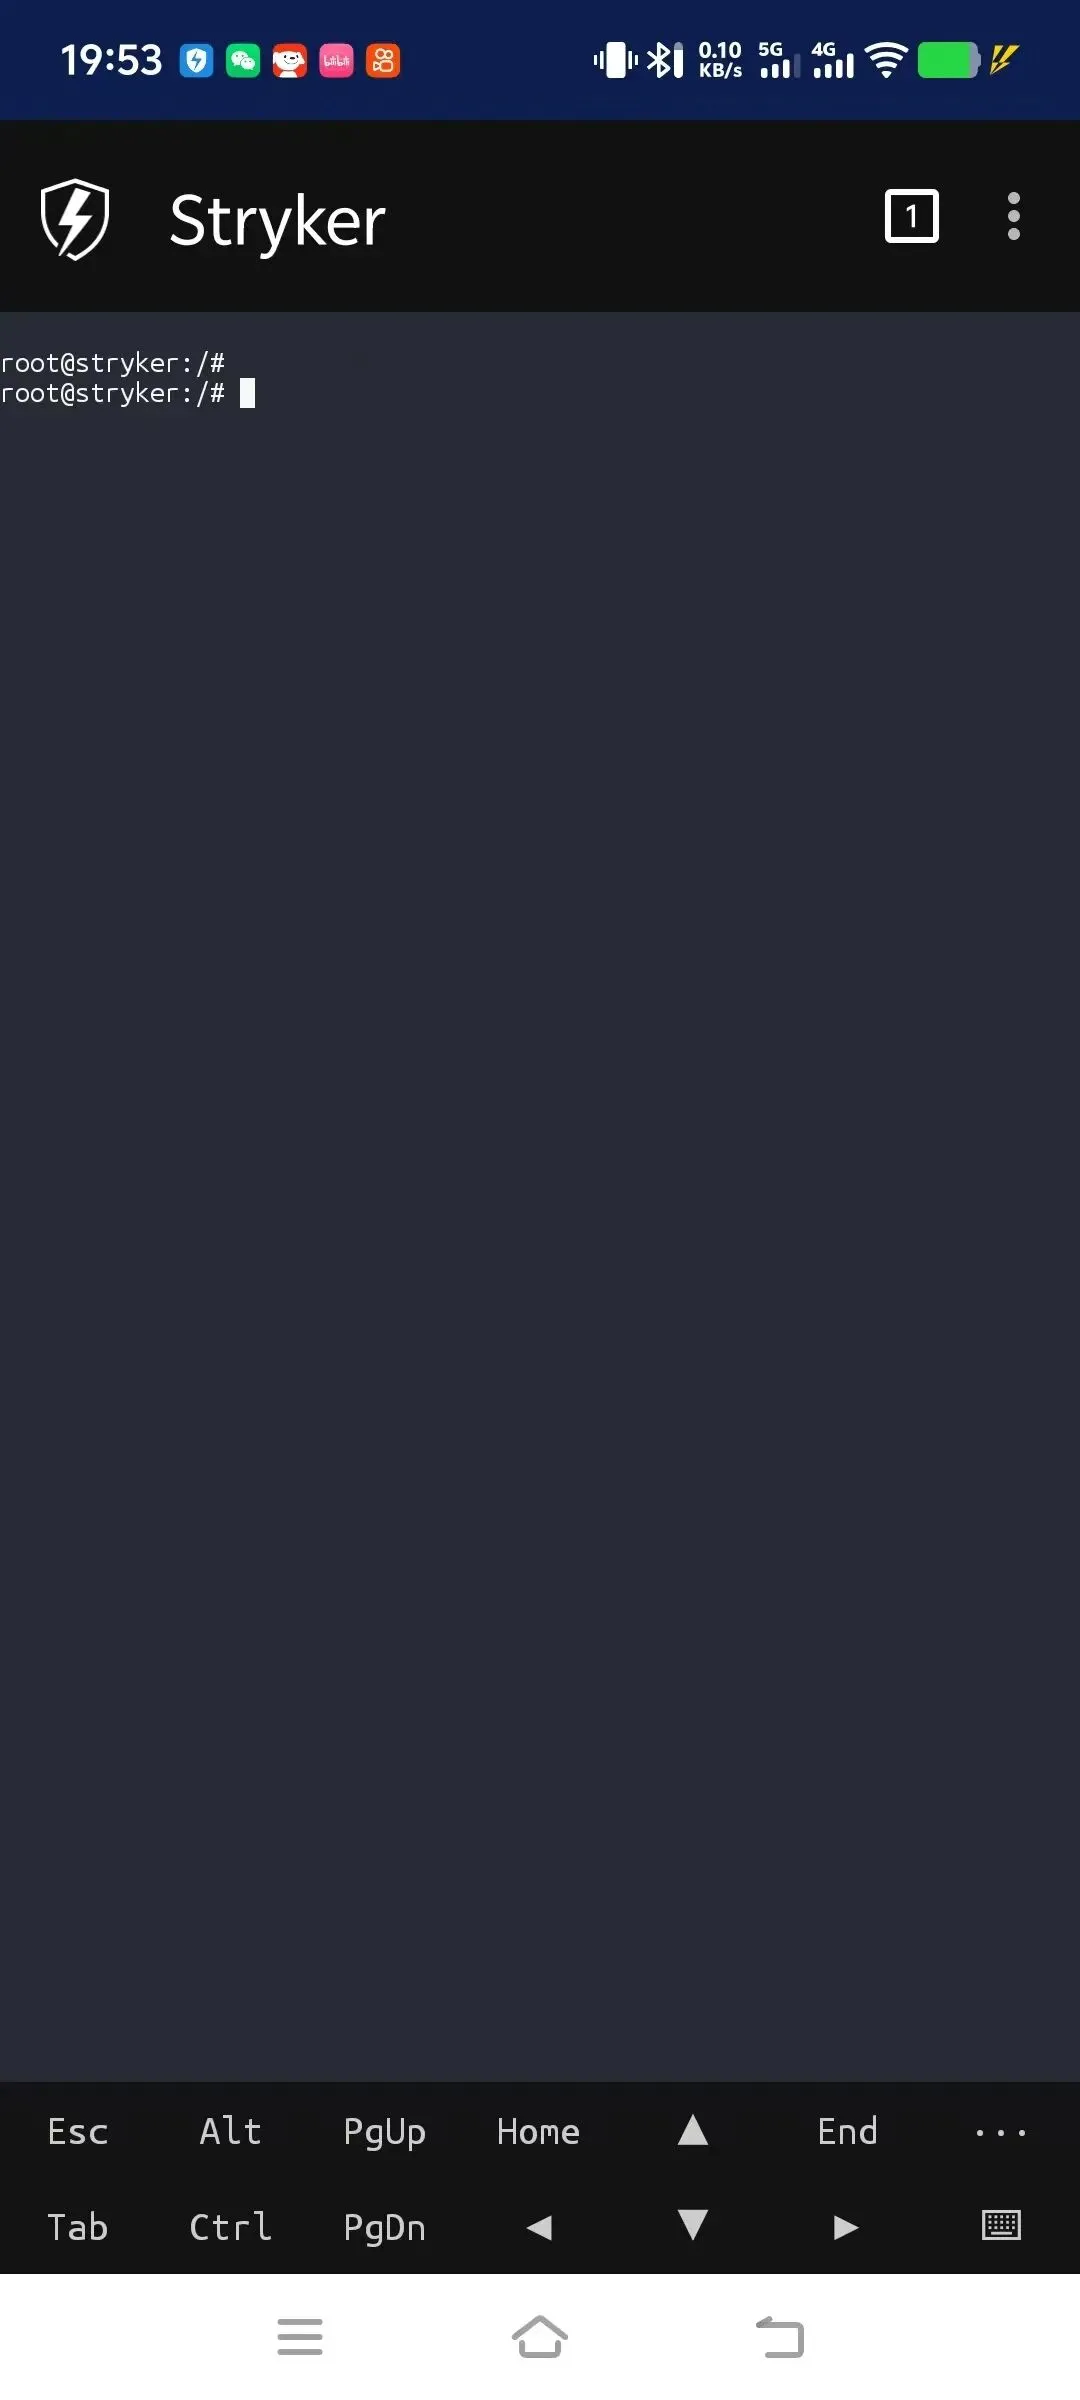
Chroot 执行模型
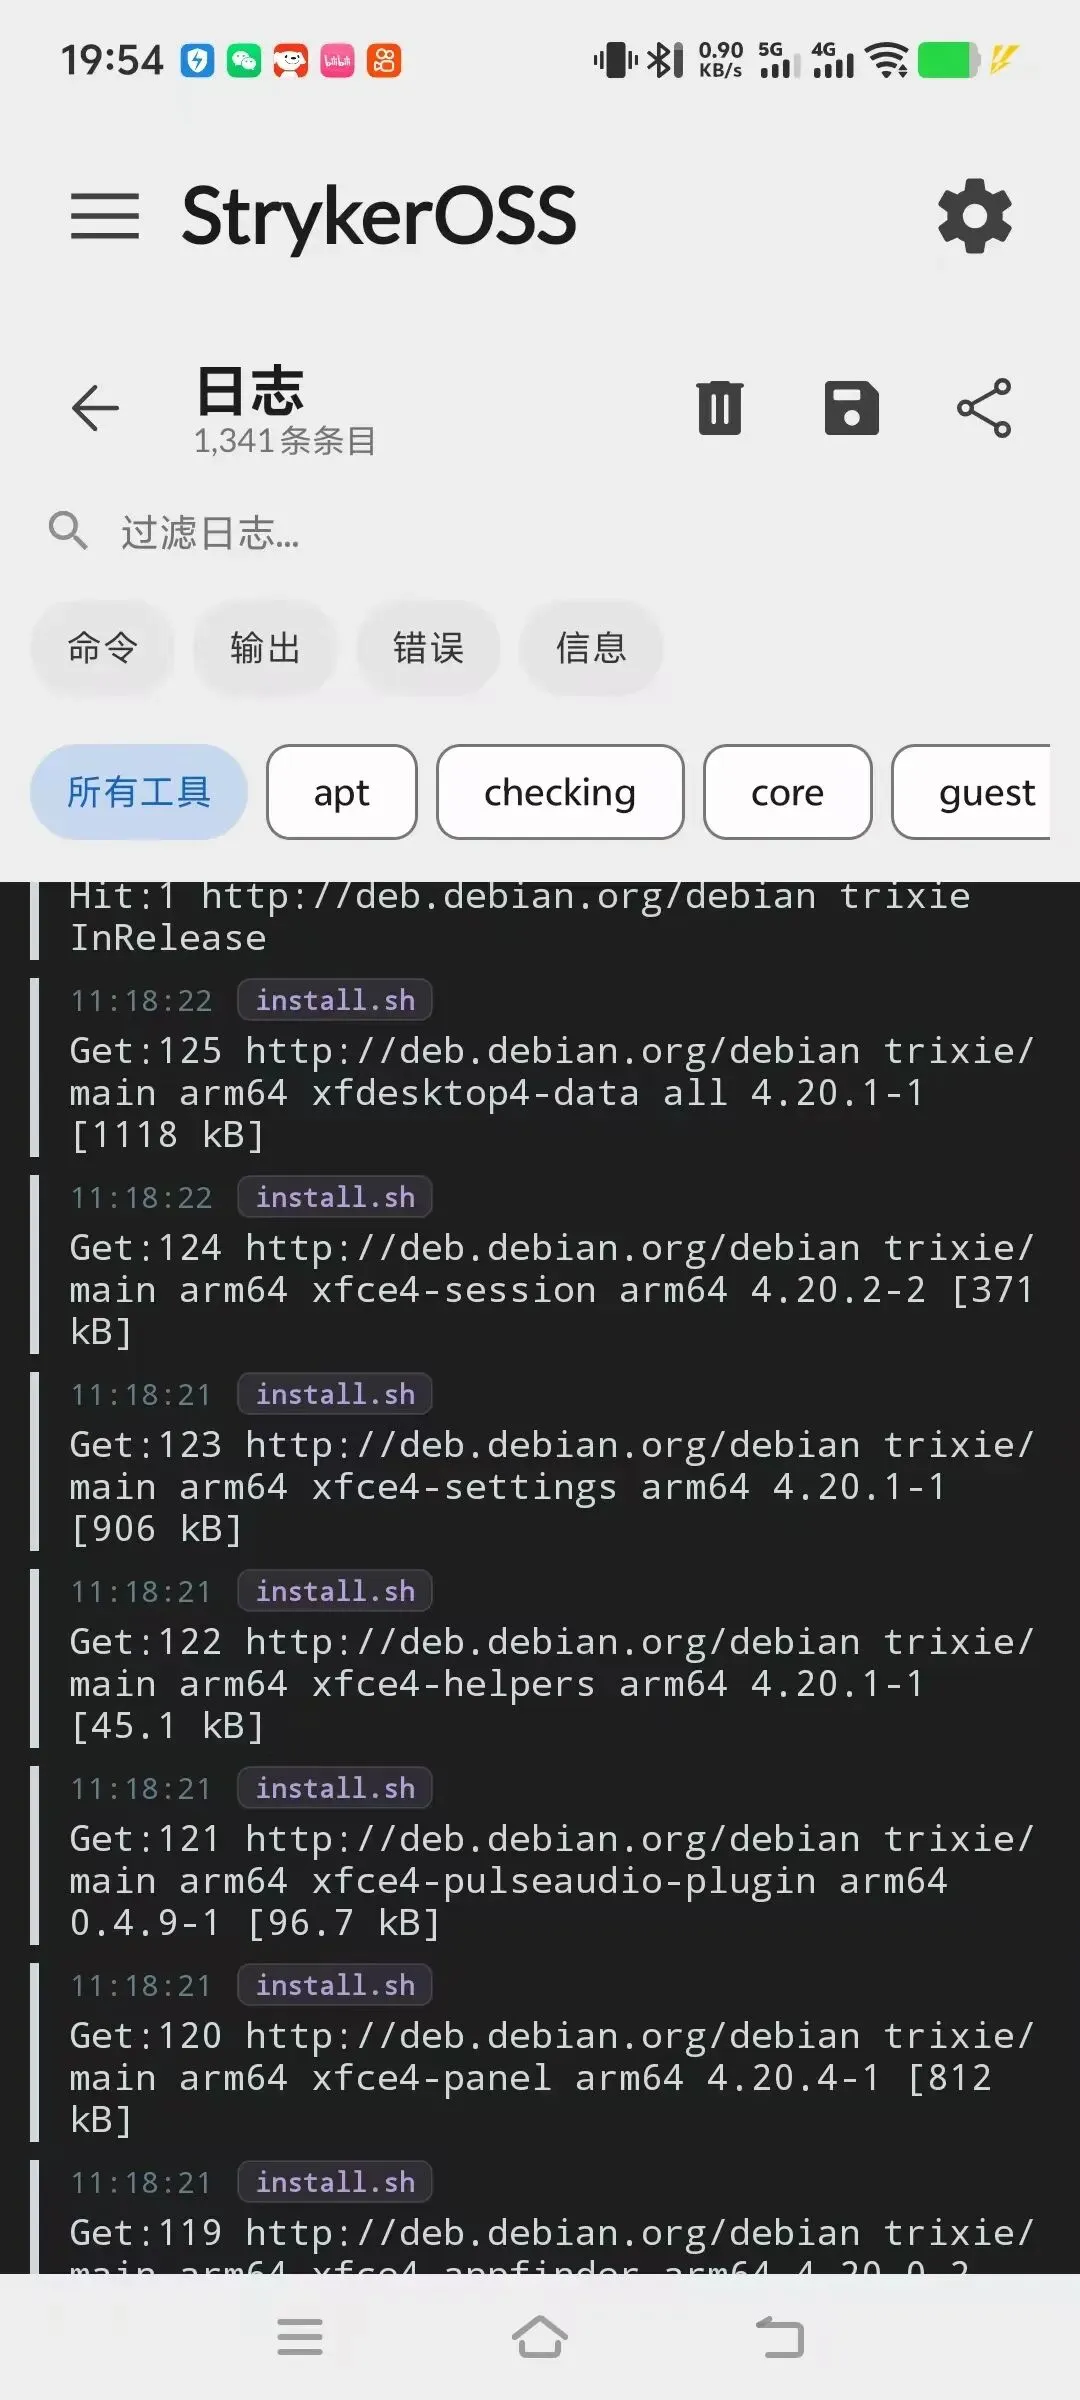
StrykerOSS的运行时核心是一个挂载在 /data/local/stryker/release的 Debian trixie arm64 chroot。所有重型工具都在其中原生运行,Java 层通过Core.generateSuProcess() 统一派发命令——该封装会视情况选择直接 su 执行或 chroot 内派发。
无 Root 回退路径
当设备没有 Root 权限时,同一套 rootfs 会被一个 Rootless QEMU 虚拟机引导,从而在虚拟机内完成工具的执行。
权限与内核要求
HID 攻击与 USB Arsenal 功能依赖内核的 USB ConfigFS gadget 支持,需要以下内核配置项:
CONFIG_USB_CONFIGFS=yCONFIG_USB_CONFIGFS_F_HID=yCONFIG_USB_CONFIGFS_MASS_STORAGE=y(大容量存储配置)CONFIG_USB_CONFIGFS_RNDIS=y/CONFIG_USB_CONFIGFS_ECM=y(网络配置)- 内核 ≥ 3.19 且
/sys/class/udc/已填充
NetHunter、KernelSU-Next 内核以及大多数现代 OEM 内核开箱即满足这些要求。
功能模块
模块 | 说明 |
|---|---|
Dashboard(仪表盘) | chroot、USB 适配器、挂载状态的实时概览与快捷操作 |
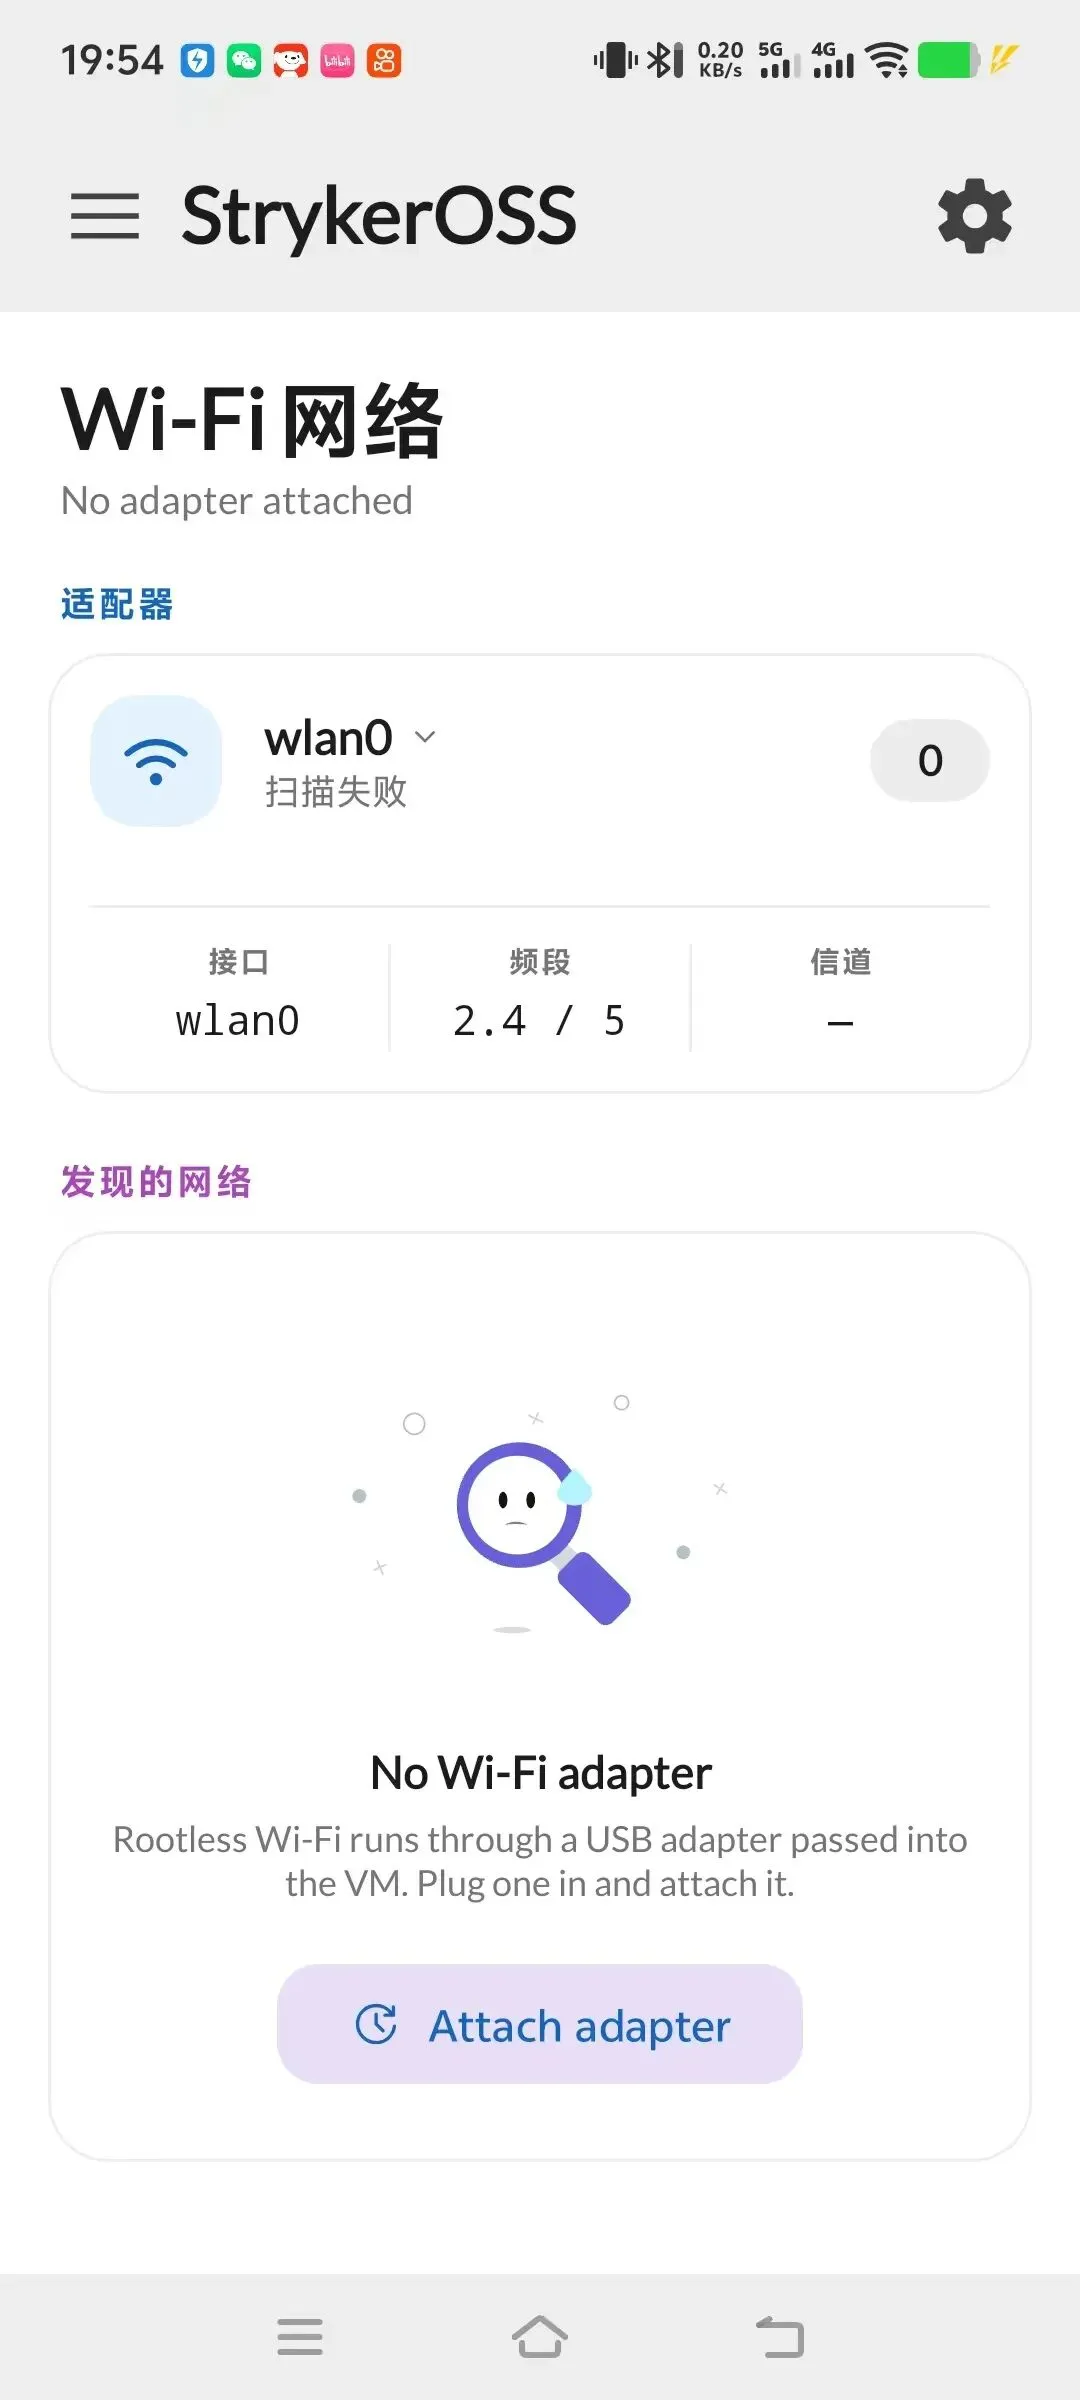
WiFi 网络 | 通过外接监听模式网卡进行扫描、去认证(deauth)、握手包捕获、WPS 攻击(Pixie Dust、常见 PIN、自定义 PIN) |
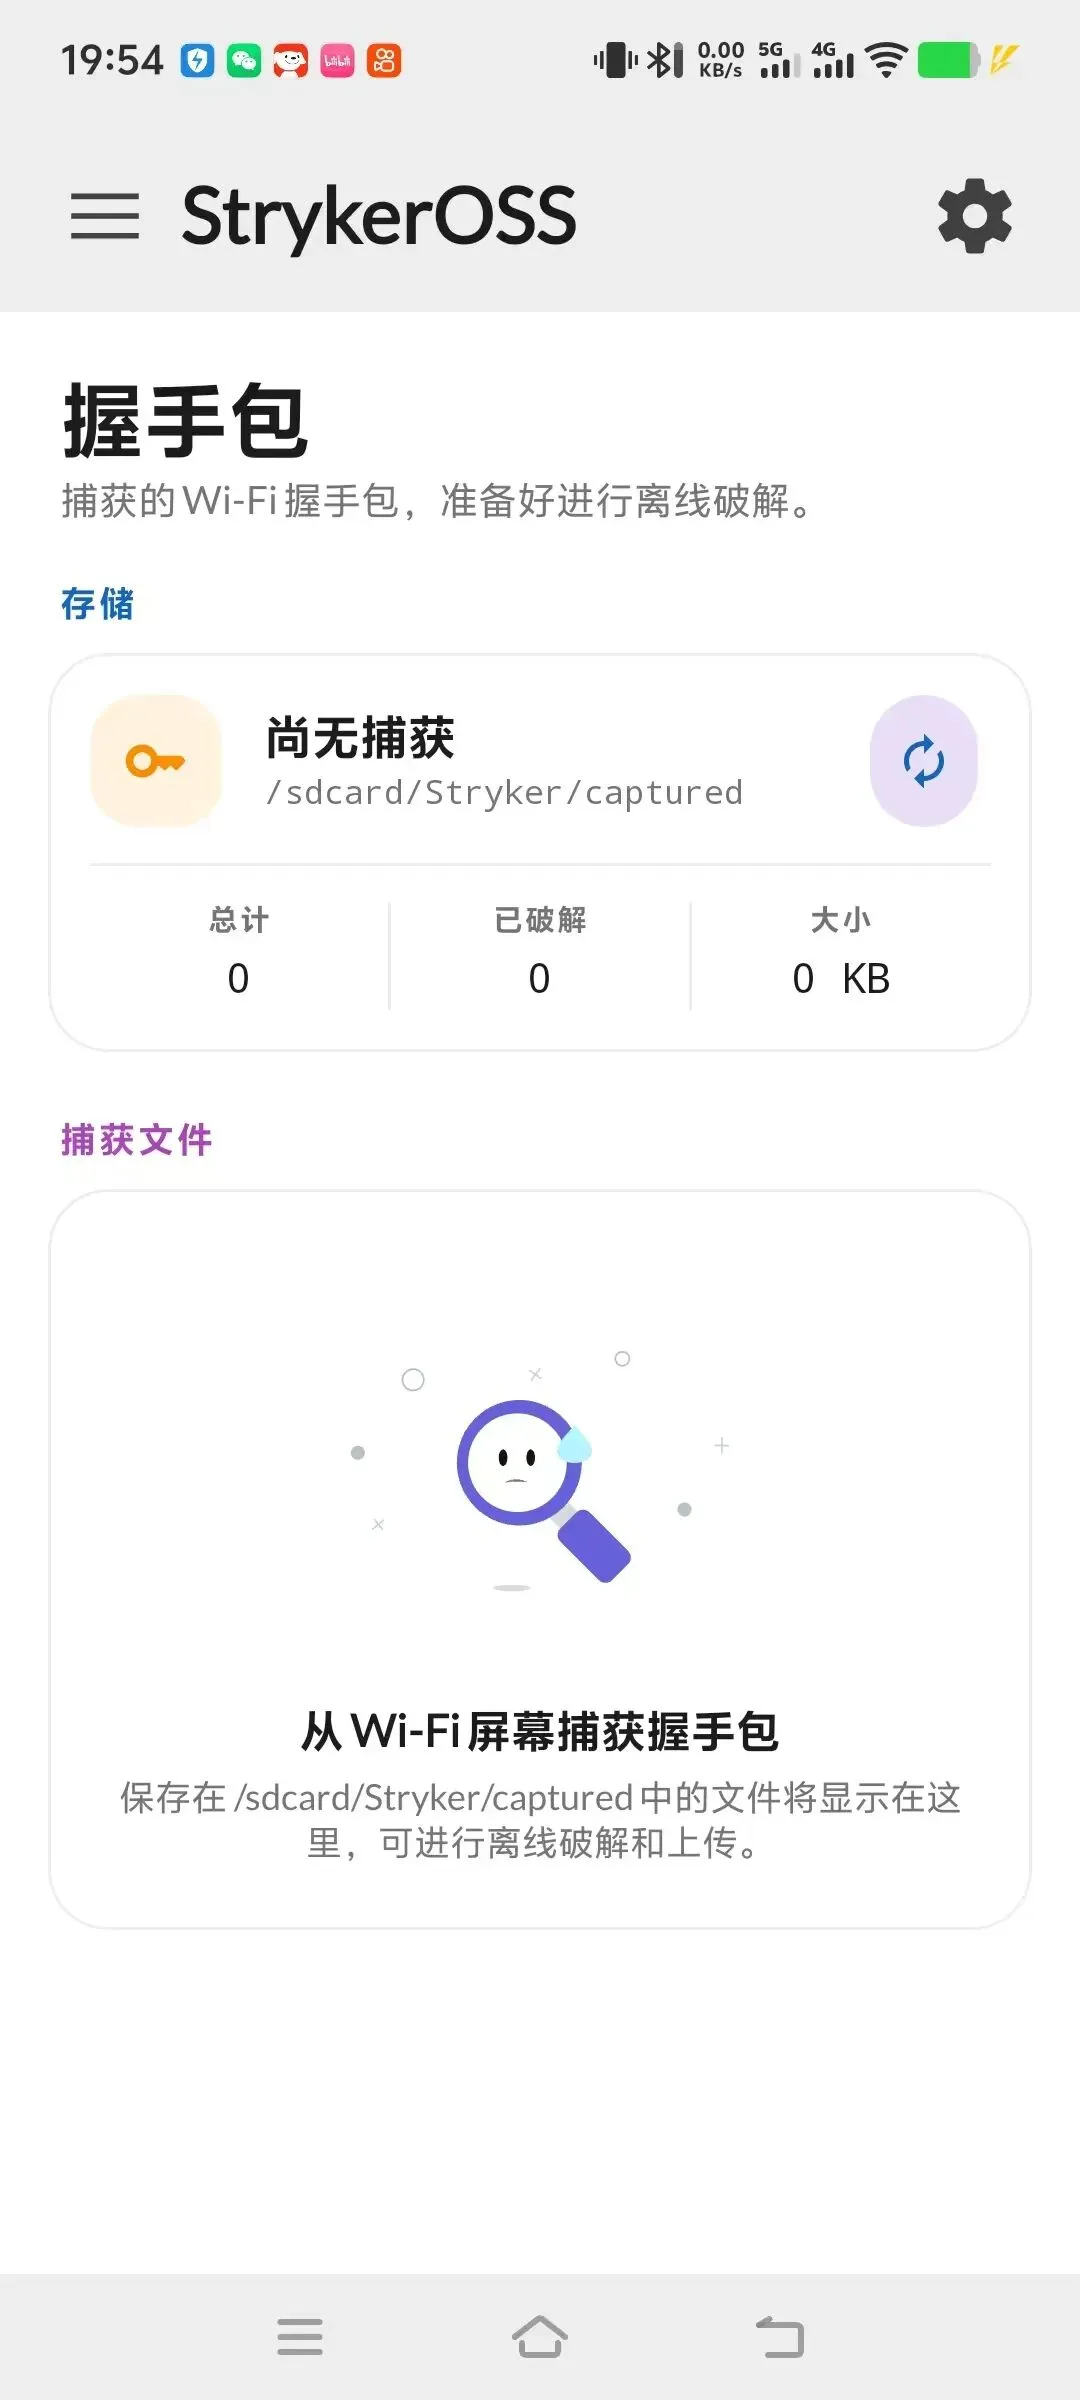
握手包管理 | 本地握手包存储,支持重命名、分享、导出到 OnlineHashCrack 以及通过 Hashcat 在设备端破解 |
MAC 修改器 | 内联 + 独立 MAC 随机化,支持持久化配置文件 |
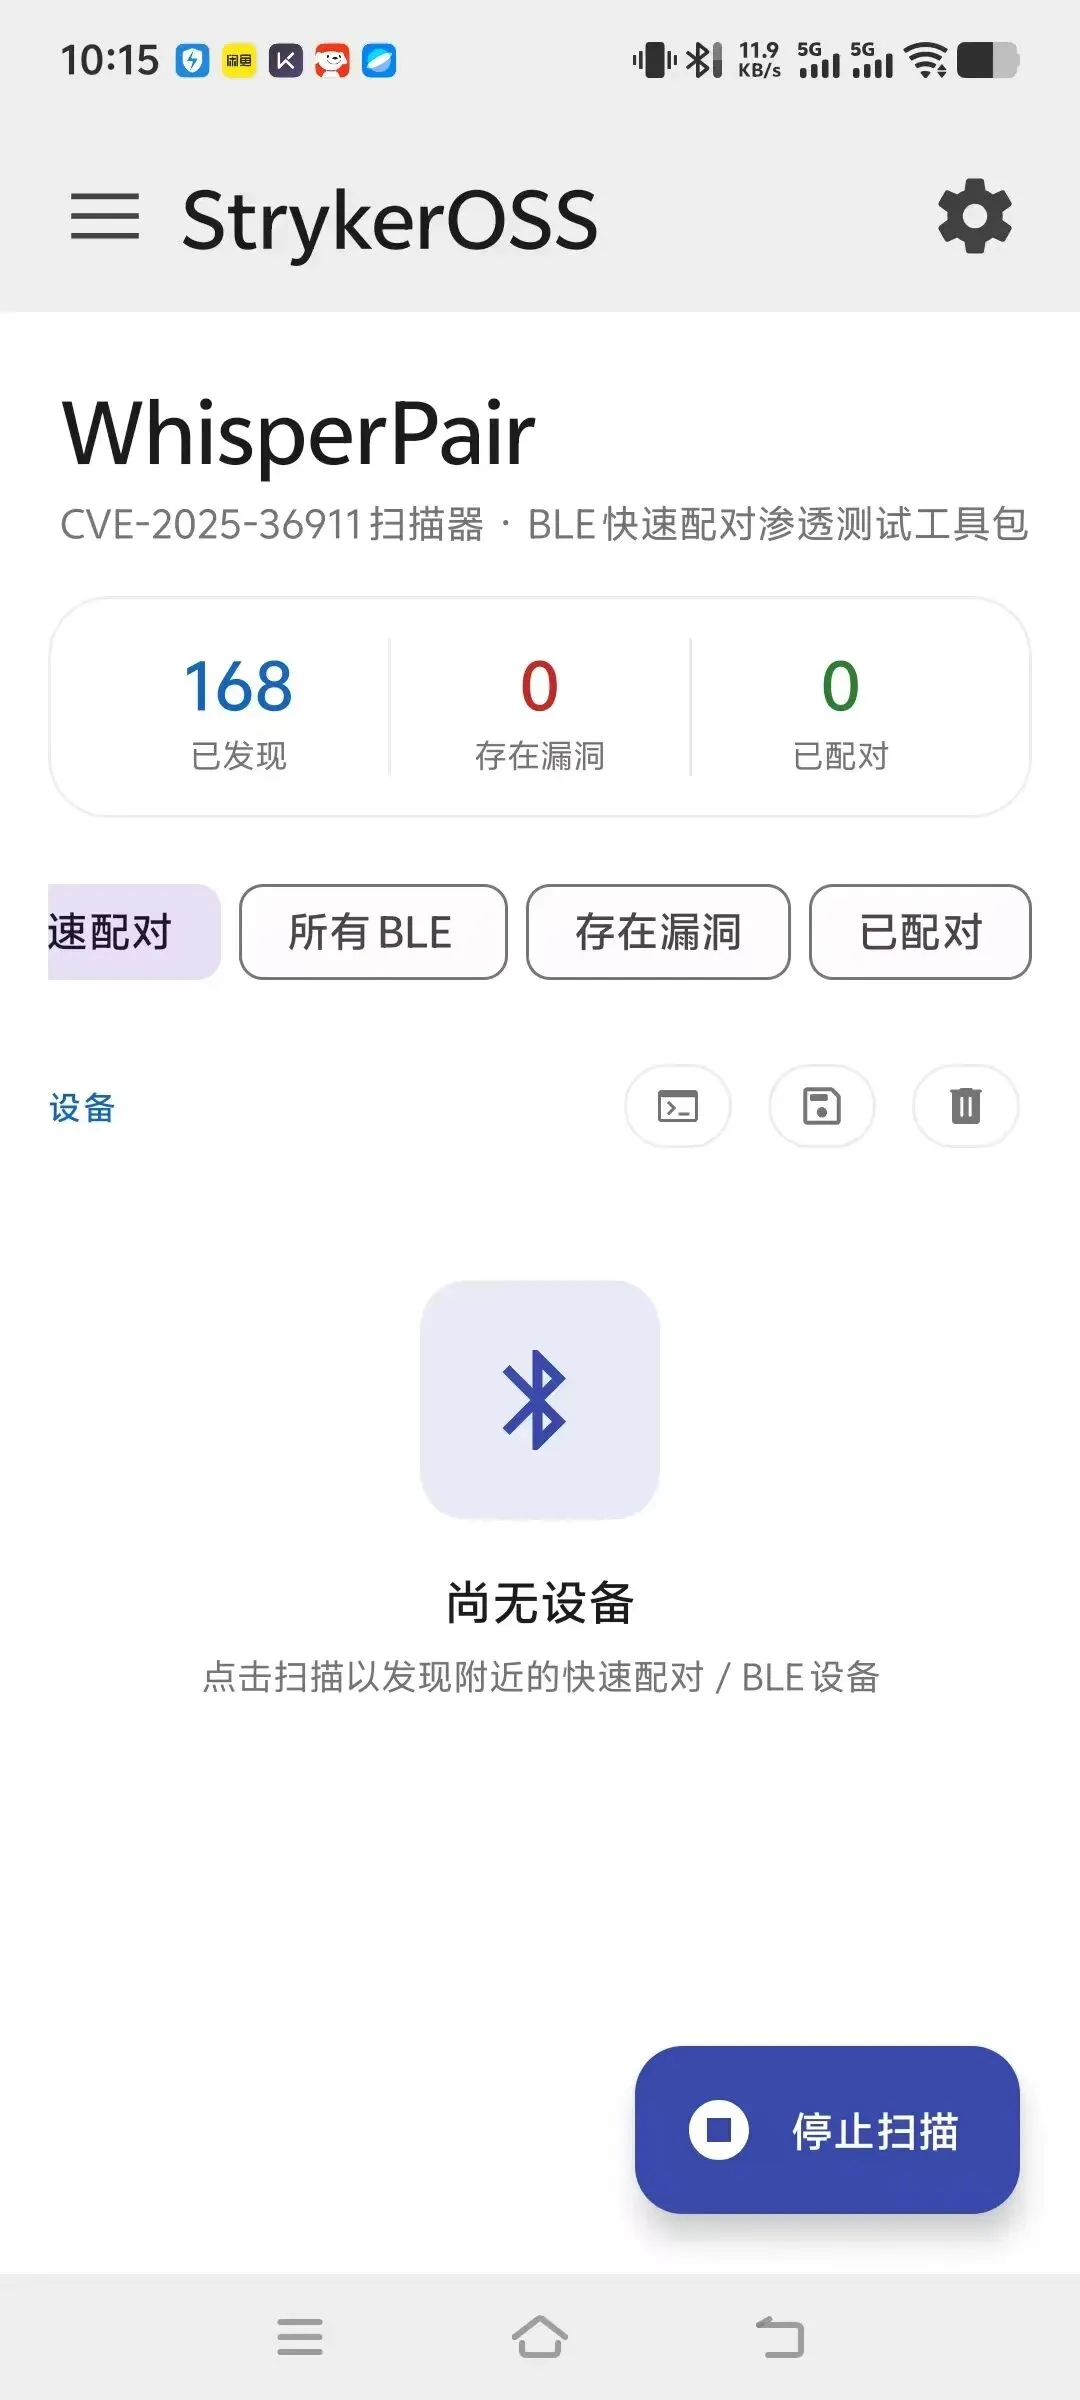
WhisperPair(BLE) | Fast Pair 设备发现、CVE-2025-36911 漏洞检测与完整利用链(RAW / RETROACTIVE / EXTENDED_RESPONSE)、配对后 account-key 写入、HFP 音频捕获/透传 |
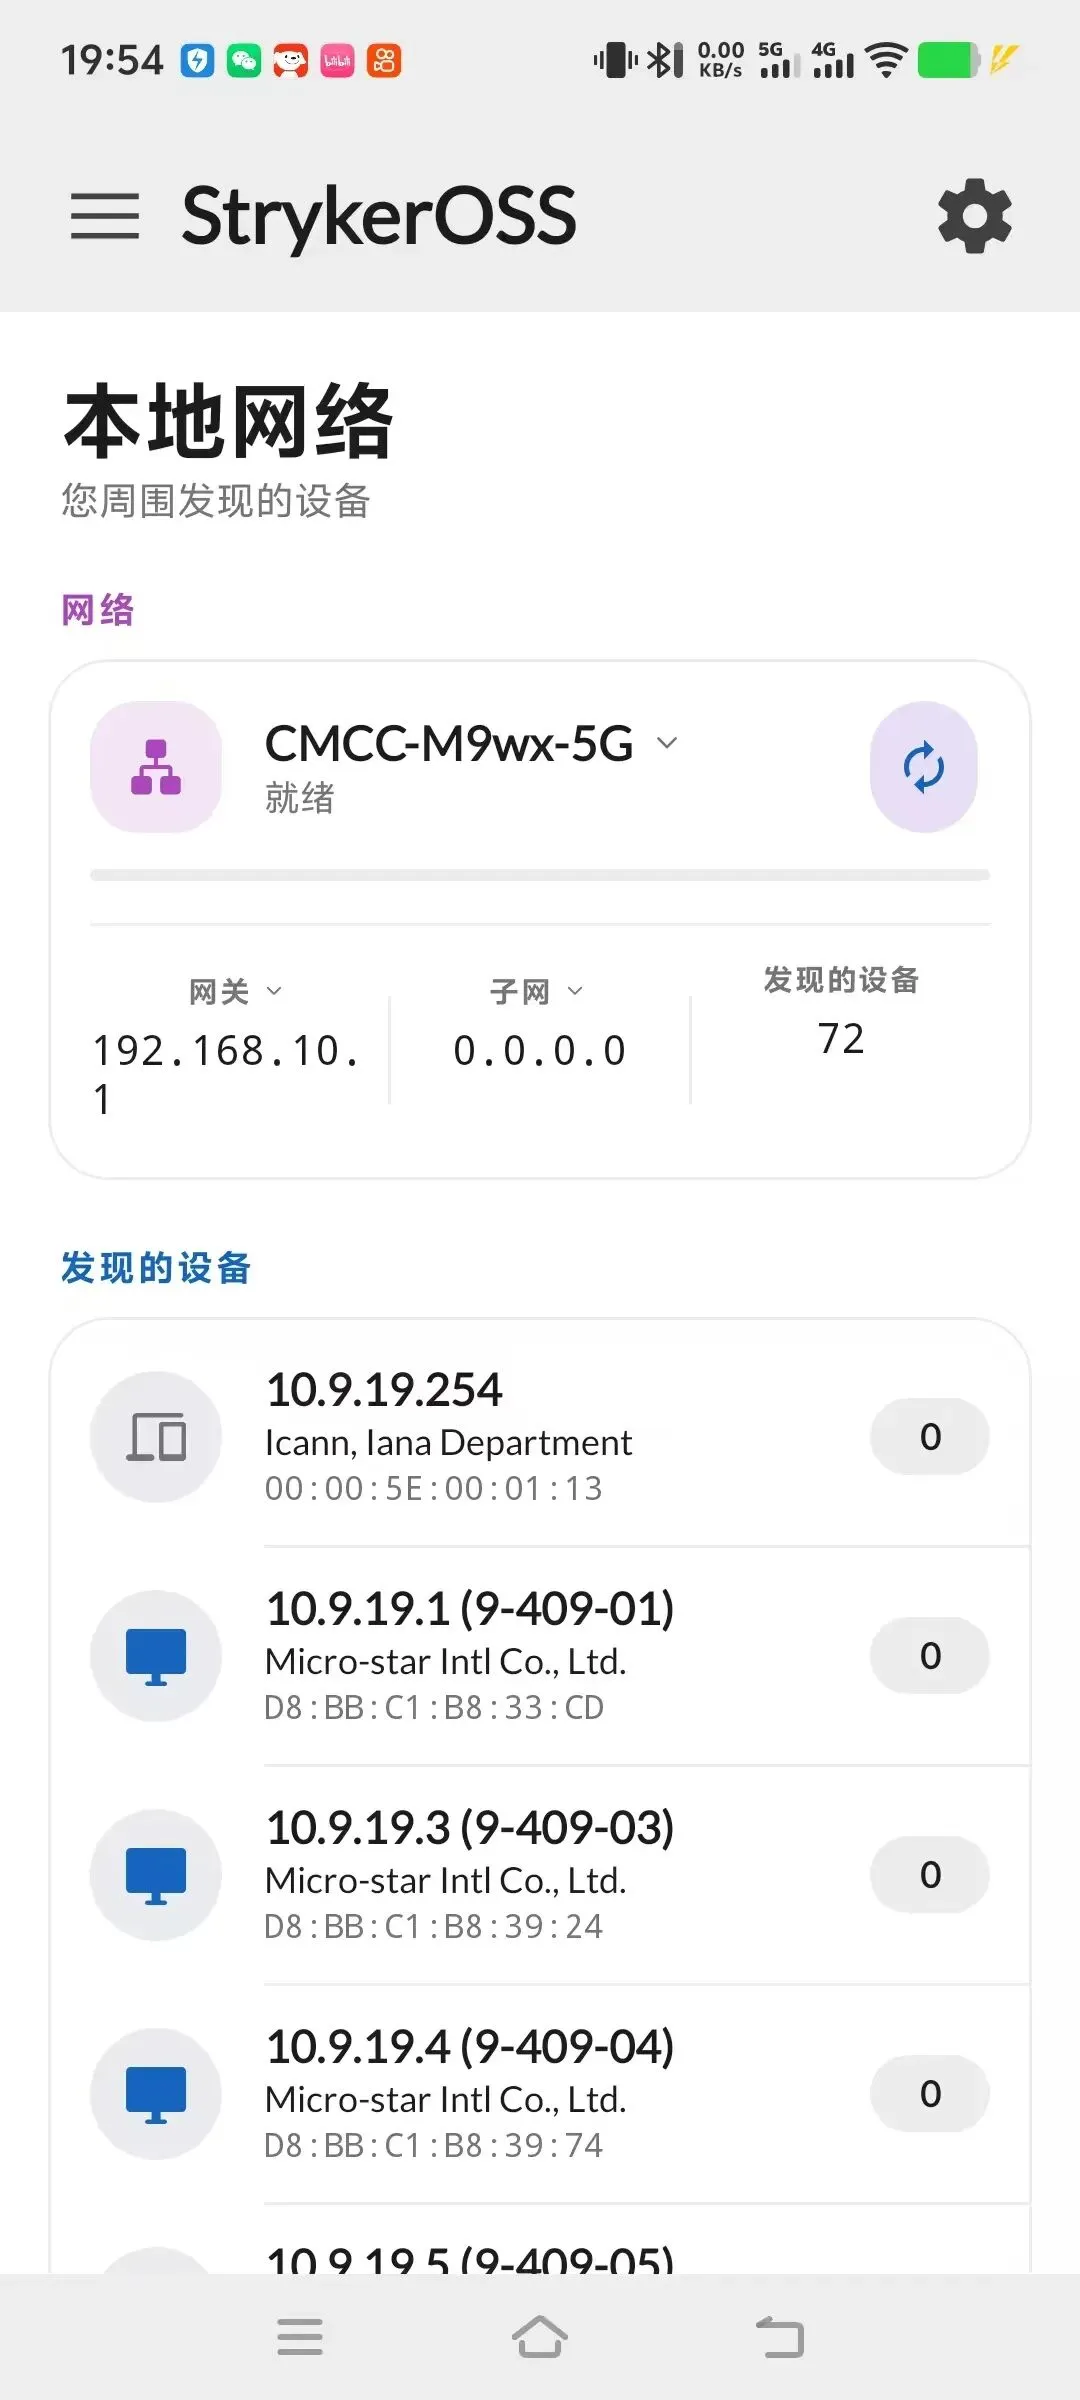
局域网扫描 | Nmap 主机发现、端口扫描、OS 指纹识别,可针对单台设备分发利用并附带实时终端 |
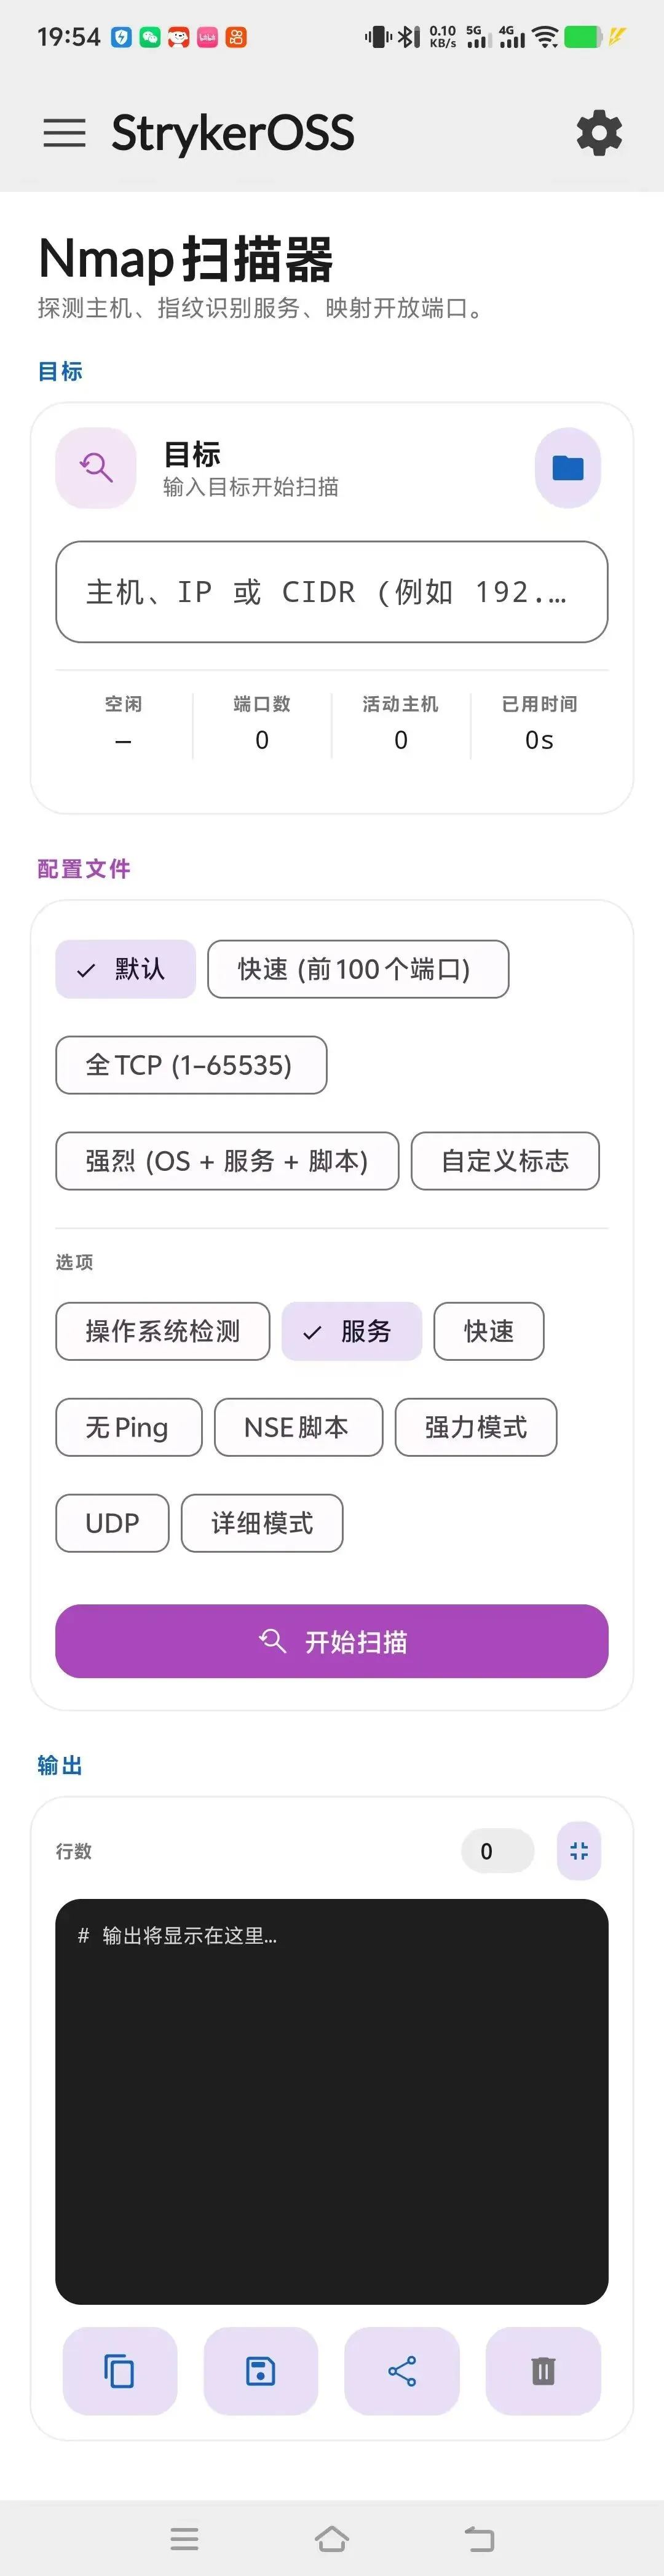
Nmap | 直连式 Nmap 界面,支持自定义脚本、NSE 与报告导出 |
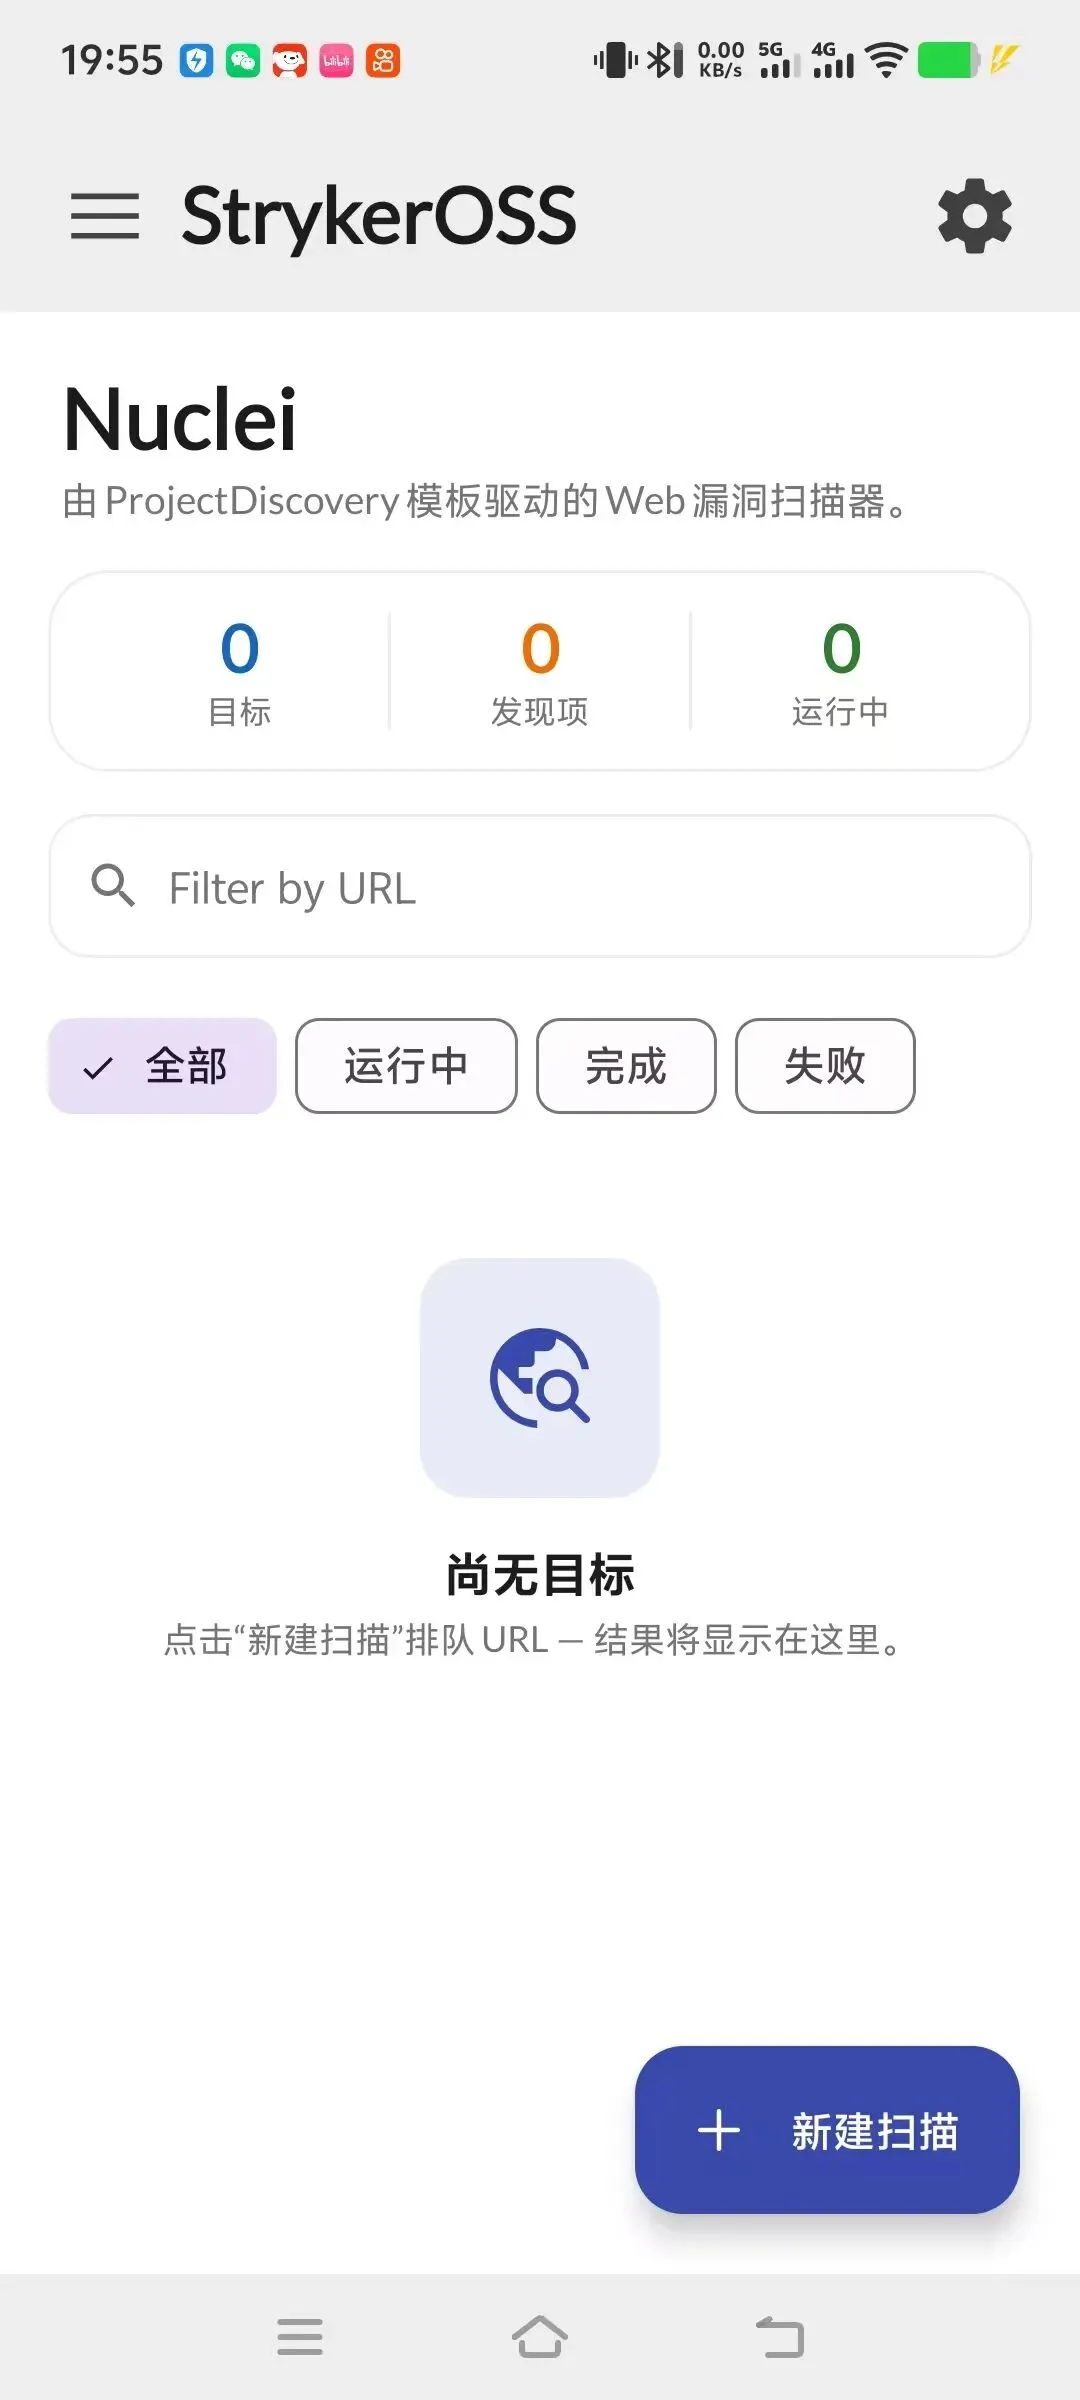
Web 扫描器(Nuclei) | 多目标 Nuclei 扫描,按严重程度分组的结果展示与逐项证据 |
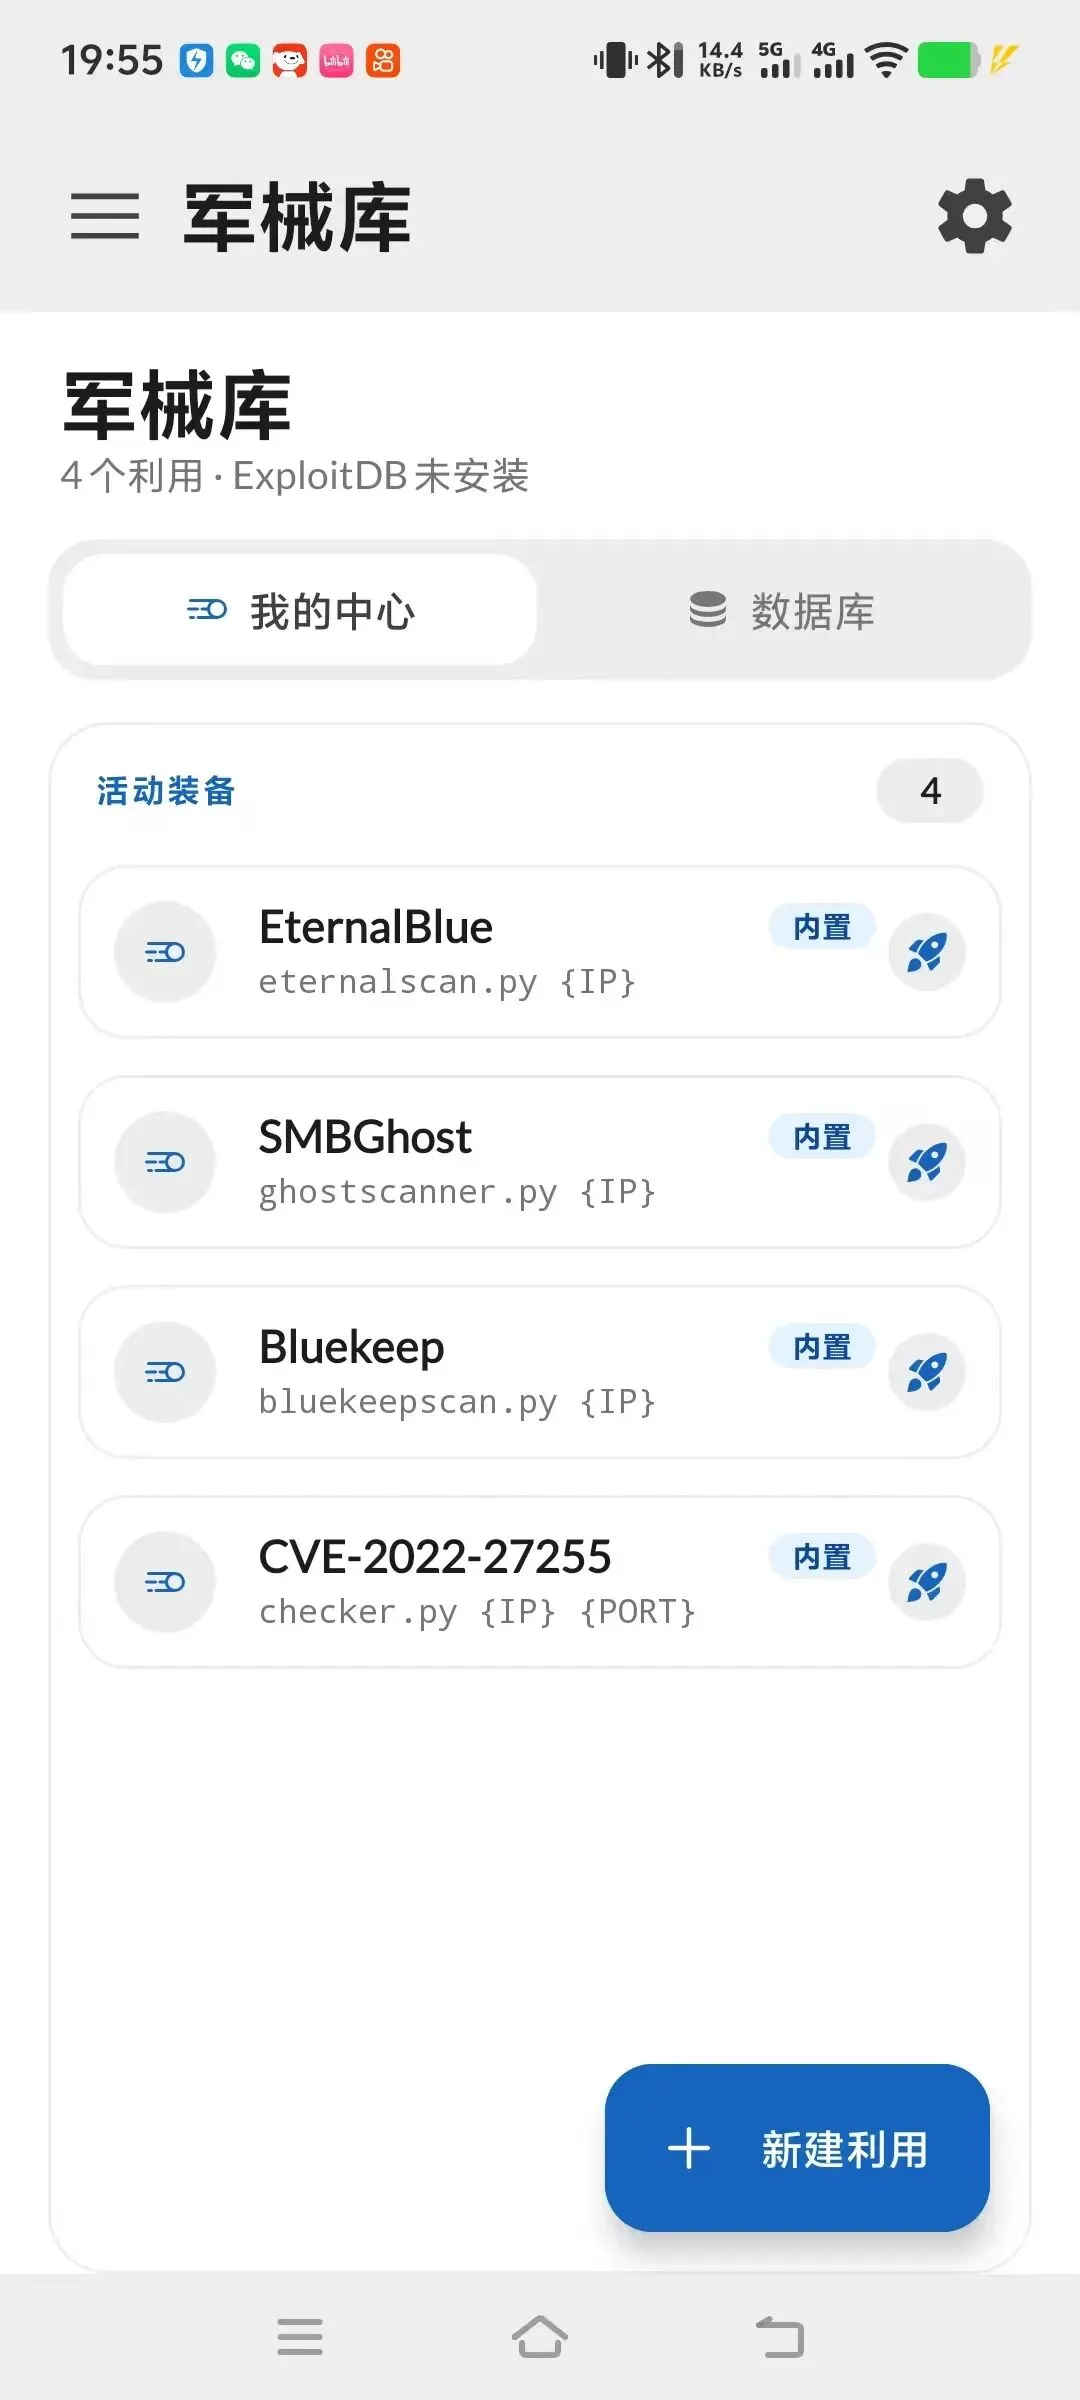
Arsenal(武器库) | 自定义利用/扫描器数据库,支持模板参数( |
HID 攻击 | 兼容 DuckyScript 的 USB HID 注入——纯 Java 解析器(Hak5 v1 + v3 超集),内置 7 种键盘布局(US/GB/DE/FR/ES/IT/RU),实时执行日志与示例 payload |
USB Arsenal | USB gadget 配置管理器——动态开关 HID 键盘/鼠标、大容量存储、RNDIS/ECM/ACM 功能,自定义 VID/PID/序列号,将 |
Metasploit | chroot 内原生 MSF 控制台,支持会话管理、payload 生成与模块浏览器 |
GeoMac | 基于 OSM 的已捕获 BSSID/握手包地图,支持 WiGLE 风格导出(KML/CSV) |
VNC 桌面 | 在 chroot 内启动 XFCE/Xfce-VNC 会话并本地查看 |
Core 管理器 | 挂载/卸载/修复 chroot,管理已安装组件 |
运行要求
- 已 Root 的 Android 设备(推荐 Magisk 或 KernelSU)
- 约 1 GB 可用内部存储(chroot、捆绑工具与签名库)
- 外接监听模式 USB Wi-Fi 网卡(用于握手捕获与去认证,推荐 Atheros AR9271 / Realtek 88XXAU)
- 支持 Gadget 的内核(可选,仅 HID 攻击与 USB Arsenal 需要,见 2.3 节)
构建指南
标准 Android Gradle 构建:Java 8 源码、ndk-build 编译原生代码、Release 构建使用 R8 压缩混淆。
# Debug APK
./gradlew assembleDebug

# Release APK(R8 混淆压缩)
./gradlew assembleRelease

# 安装到已连接设备
./gradlew installDebug

# 静态检查
./gradlew lint
终端用户安装流程
- 在 已 Root 的设备上安装 APK(
adb install StrykerOSS-6.0.apk或侧载安装)。 - 首次启动时,应用内安装器(
AppIntroActivity)将依次:
- 请求 Root 权限(
su); - 请求运行时权限(存储、位置、通知、蓝牙、音频);
- 下载并解压 Debian trixie arm64 chroot 核心(
chroot64-debian.tar.gz); - 将 chroot 挂载到
/data/local/stryker/release; - 安装可选组件(Metasploit、Nuclei、Hydra、SearchSploit)。
- 打开内置终端(抽屉菜单 → Terminal)直接进入 chroot shell。
- 插入受支持的 USB Wi-Fi 网卡以使用监听模式功能