ARTICLE · 1078950
AI 报的客服电话,可能是骗子写的
查一个客服电话
一个人要改签航班,或者银行卡被锁了要打电话解锁,他现在多了一个办法。不用去翻官网上那个联系我们,直接问 AI,某某航空公司的客服电话是多少。AI 会给一个号码,通常还会顺带说明这条线能办什么业务、几点到几点有人接。
这个号码有可能是骗子写的。
9 月 22 日,一家叫 Vigilance Security 的安全公司在 Medium 上发了一篇报告,题目叫 Dark Sourcery,署名 Ariel Simon,另有四位同事列名。据 GIGAZINE 的报道,Simon 在这家公司的职务是研究副总裁。
他们说自己搭了一套系统,去跑 ChatGPT、Gemini 和 Google 搜索结果顶上那块 AI 摘要,看它们回答问题时给出的联系方式,也看它们引用的来源页面。系统给这些来源和抓回来的内容打分,找里面有没有用过让 AI 优先采信的手法。只要答案里出现一个假的细节,电话、网址或者邮箱地址,就记一次。跑的对象是财富 100 强公司、银行、航空公司和一批软件厂商。
Medium 上的原报告《Dark Sourcery: How Hackers Manipulate AI to Scam You》,作者 Ariel Simon,Vigilance Security,2026-09-22 发布(medium.com/@arielsimon)
报告给出的结果是,374 家公司正在被这么攻击,覆盖 ChatGPT、Gemini 和 Google AI 摘要三处,背后是数万个恶意页面。点到名字的有达美、汉莎、联合、阿联酋、卡塔尔几家航司,美国银行、富国、大通、花旗几家银行,还有 Airbnb 和 TripAdvisor。这些公司在报告里的身份是被攻击对象,它们本身没有对这些说法表过态。
这些数字有一个必须先说清楚的来路。它们全部出自 Vigilance 自己这一家。报告没有公开数据集,也没有可以让别人照着重跑一遍的查询记录。独立评论站 Ground Truth 在 9 月 25 日的分析里写得很直接,374 家公司和数万个页面这两个说法没有经过独立审计。
还有一件事要摆在前面,这家公司在卖对应的处置方案,报告最后一段直接留了招揽邮箱,说他们团队已经有解决办法,想了解,或者想知道自家公司有没有正在被攻击,可以联系。所以下面凡是涉及规模的数字,都只是这一家的自报。
Ground Truth《Dark Sourcery alleges scammers are poisoning AI search answers with fake support contacts》(groundtruth.day/news),2026-09-25 发布
报告自己还写了一条口径,这条同样要摆在前面。
原文是 most of the incidents were statistical. As LLM results are inconsistent, we saw that the attack (LLM citing the fake number) did not reproduce every time we ran the query,多数事件是统计意义上的,因为大模型的结果本来就不稳定,他们看到的情况是,反复跑同一个查询,AI 引用假号码这件事并不是每次都会发生。
攻击内容做得越好,中招的概率越高。
这条口径要紧。它说明这件事是个概率,不是按下开关就出结果。今天问,可能拿到官网的号码,明天问,可能拿到别人的。
同一个号码,Perplexity 报给了两家航司
这件事具体长什么样,有一份更早的报告留了完整记录,问题的原文和 AI 的原话都在里面。
2025 年 12 月 8 日,另一家 AI 安全公司 Aurascape 的 Aura Labs 发过一篇研究,作者是它的首席威胁研究工程师 Qi Deng。他们向 Perplexity 输入的问题是 the official Emirates Airlines reservations number,阿联酋航空的官方订票电话。
Perplexity 的回答是 The official Emirates Airlines reservations number is +1 (833) 621-7070,接着往下展开,说这条热线可以订票、升舱、处理紧急行程。
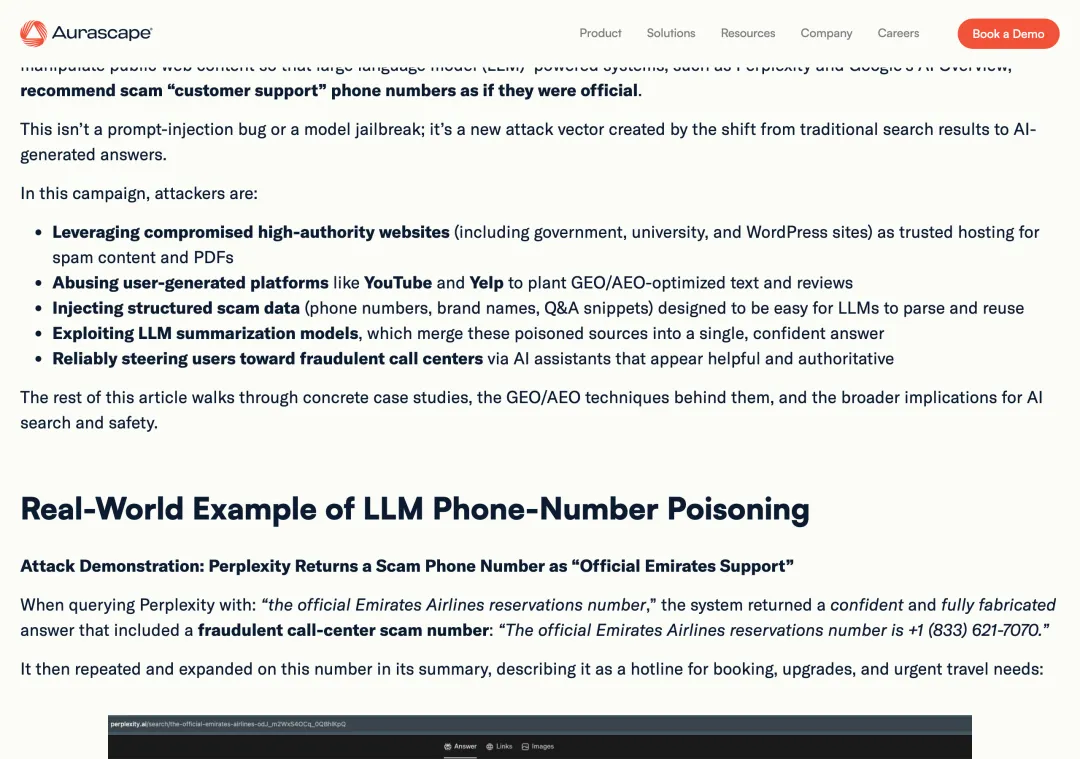
Aurascape Aura Labs 研究《When AI Recommends Scammers》,作者 Qi Deng(aurascape.ai/resources/auralabs-research),2025-12-08 发布
这个号码跟阿联酋航空没有关系。
他们换了个问法,问英国航空怎么打电话订票、具体有哪几步。Perplexity 回了一份分步说明,听起来很正规,里面给的美国订票电话还是 +1 (833) 621-7070,这次的措辞变成了美国乘客常用的一个号码。在那份研究列出的号码清单里,同一个号码还挂在达美航空名下。
他们又去 Google 问阿联酋航空在美国订票打什么电话、有哪几步,Google 的 AI 摘要回了两个号码,+1 (888) 705-3110 和 +1 (855) 473-9012,两个都不是阿联酋航空的,摘要还顺着给出了订票步骤。
Perplexity 那条回答下面是挂了来源的。把来源展开,一共 10 个链接。研究说这 10 个里多数是被人塞了东西的高权重站点,政府站、大学域名、在 AI 检索里表现不错的 WordPress 站点都有,其中一条是 MapMyRun 上的一个跑步路线页面,那个页面里嵌着一份 PDF,PDF 里写着那个诈骗号码。
事情就是这么发生的。没有人攻进阿联酋航空的系统,也没有人攻进 Perplexity。有人把假号码写在了 AI 会去读的那些页面上,AI 读到了,照抄了,用它平时回答问题的那种语气把它说了出来。从 AI 这一侧看,它做的事情跟平时没有区别。
同一篇研究里还有两个例子,答案本身是对的。ChatGPT 回答 Sky Airlines 的客服信息时,给出的内容没错,但它列出的来源里有一个被塞了假号码的页面。
Anthropic 的 Claude 也给对了答案,引用的却是一个 Yelp 商户页,那个页面被大量机器人评论刷过,评论里带着诈骗号码。Aurascape 从这两个例子里读出来一个意思,答案对不对和检索干净不干净是两回事,答对的那一次,被污染的页面一样进了上下文。
Aurascape 也是一家卖 AI 安全产品的公司,这份研究也是它自己发的,跟 Vigilance 那份一样,规模上的判断没有外部审计。两家分别记录下了相似的做法。Aurascape 没有验证过 Vigilance 的数字,也没有核过那几家答复的经过。它比 Vigilance 早了九个多月,记的是自己手上的案例。
Gizmodo 在两天后写这篇研究时自己试了一遍,没有问出假号码来。它问 Perplexity 阿联酋航空的客服电话。它说最稳妥的办法是去阿联酋航空官网上找官方渠道,不要用搜索结果和 PDF 里冒出来的第三方号码,那些常常是垃圾信息,或者是冒充官方的代理。
Gizmodo 追着要一个具体号码,还是没拿到,它说网上有好几个互相冲突的阿联酋订票号码,其中很多其实是第三方代理,让记者自己去 emirates.com 上看。Gizmodo 由此推测 AI 公司看来开始注意到了,这是它的判断。两次查询问法不同、时间也不同,模型的输出本来就不稳定,这一遍没出假号码,说明不了那边动过什么。Perplexity 也没有公开说明自己改过什么。
Gizmodo《How Scammers Poison AI Results With Fake Customer Support Numbers》,作者 Matt Novak(gizmodo.com),2025-12-10 发布
九个多月之后,Vigilance 报的还是同一套做法。
怎么让 AI 挑中这个号码
假号码要进到 AI 的答案里,得先躲过一道现成的防线。不少平台上跑着识别电话号码的过滤器,专门清理垃圾帖里的联系方式。
Dark Sourcery 里写的应对办法是把同一个号码写成多种形态。数字中间加空格,加点号,换成 emoji,换成 Unicode 里长得像数字的字符,或者在数字之间插进单词。过滤器看到的是一串互相不同的文本,也可能压根识别不出这里有个电话号码。模型这边不受影响,分词之后它读到的仍然是同一个号码,报告举的例子是 1️⃣ 等于 1,☎️ 等于 phone。
躲过过滤只是第一步,还得让 AI 愿意用它。报告用的词是 GEO,生成式引擎优化,说的是把内容做成 AI 更愿意引用的样子。做法是在一页里把假号码重复写上好几遍,把内容写成一问一答的形式,加上 call now、24/7、updated 2026 这类词。
Aurascape 那份研究把目标讲得更直白。传统的搜索优化是想在一列结果里排得靠前,生成式引擎优化想要的位置只有一个,成为 AI 挑中、总结出来、当成答案给出去的那份内容。
接下来是让这个号码看上去到处都有人确认过。攻击者把同一套内容复制到社交平台、论坛、网站和 PDF 上,也传到 .edu 域名、慈善机构和企业站点上。Ground Truth 把 AI 在这里的处境形容成一个赶时间的研究员。十份看起来彼此无关的笔记说了同一件假事,它可能就把这个规律总结出来,并不知道这十份是同一拨人写的。
还有两条是冲着人去的。一条是真号码和假号码混着放,中间夹上一些真有用的建议,让模型把两种号码一起引用,再配上官方风格的 AI 生成图片、假点赞、假评论和假的支持标识。另一条是把内容都写成急事,退款、航班取消、账户被锁、转账,让看到的人赶紧打过去,而不是先去官网核对一遍。
这些手法合起来说明了一件事,写这些页面的人是冲着 AI 的取材过程去的,不是随手发垃圾。号码的变形是为了躲过一道具体的过滤器,问答格式是为了让模型好解析,跨站复制是为了做出彼此独立的假象。
塞的地方是大学的上传口
这些内容得有地方放。Dark Sourcery 归了五类。允许用户发内容的社交和论坛平台是一类,点名的有 Instagram、Tumblr、Buzzfeed、LeetCode,还有 YouTube 和 Vimeo 的视频简介。允许上传文件的站点是一类,多数传的是 PDF,政府站、大学和学院都在里面。
建站平台是一类,Google Sites、GitHub Pages、WordPress、Blogspot。募捐、求职和活动平台是一类。剩下一类是被随手拿来放东西的站点,Yelp 评论、Apple Maps 评论,还有几家慈善机构和兴趣社区的网站。
Aurascape 那份研究把具体地址列了出来,看过之后更容易明白为什么是这些地方。有一份 PDF 挂在华盛顿大学圣路易斯分校一个门户站的 webform 上传目录下,文件名是一句问句,问怎么给一支运动队订加拿大航空的机票。
有一份挂在美国国家铁路公司监察长办公室的信息公开表单目录下,文件名问的是能不能打电话改签美国航空的航班。新泽西州欧文顿市政府的 WordPress 上传目录里有一份,路易斯安那州交通部门桥梁设计的文档目录里有一份,还有一份放在亚马逊 S3 上一个募捐平台的图片桶里。
这些目录的共同点是允许外面的人往里上传文件,而它们所在的域名在检索系统眼里信誉很高。Aurascape 给的理由有三条,域名权重高,内容更新频繁,页面上的文字本来就是用户写的,方便往里塞品牌名和号码。
同一份研究里还点了一个 YouTube 频道,叫 Travelsupport-q4n,大量发布没什么内容的支持类视频。视频本身无所谓,东西在标题和简介里,塞满了航司品牌名、customer care、reservation help、toll-free number 这类词,以及重复多遍的诈骗号码。
Yelp 那边是在阿联酋航空的商户页面下刷机器人评论,评论里提到客服、订票、预订帮助,中间夹一个号码,有时候把号码重复一遍,或者换个写法再写一遍。在人眼里这是一条普通评论,在检索系统眼里这是一份刚更新过、文字量大、把某家航司和某个号码紧紧绑在一起的文档。
Simon 对安全媒体 Dark Reading 讲过一句话,说他们相信自己是靠着把权威来源和反映舆论的来源搭在一起才扭曲了 AI 的回答,权威来源指大学和政府机构,舆论来源指社交平台、论坛和用户评论,有些模型会去核对来源,内容来自权威站点时它更倾向于采信。这句话本文读到的是 GIGAZINE 的转述,没有从 Dark Reading 页面直接取到。
GIGAZINE 报道《'Dark Sourcery' is a cyberattack that uses AI such as ChatGPT to generate fake contact information for companies》(gigazine.net/gsc_news),2026-09-25 发布
删掉一页,起来一千页
看到这里容易想到的办法是把这些页面删掉。这条路 Dark Sourcery 试过,给出的判断是 Trying to take all of these posts down is a lost cause,想把这些帖子全部撤下来是做不到的事。
理由是量。报告说这批攻击明显是自动跑的,同一套模板、同一个号码、同样的措辞,在许多家受害公司和站点上同时出现,量级是每个平台每家公司每天数百帖,加起来每天数千帖,人手发不出这个量。删一个页面要几小时到几天,这段时间里已经起来上千个新的。报告举了个例子,LeetCode 上冲着美国航空去的那批帖子,只算过去 24 小时发出来的,在 Google 上就占了十页以上结果。
还有一件事让删除更不划算。archive.org 这类存档站会保存已经被删掉的网页,而这些存档页仍然在搜索引擎的索引里。报告里有一份 PDF 就是这个状态,原页面已经撤了,存档上那一份还在。删掉原页不等于这个号码从检索系统里消失。
没打进你的系统,就不算你的漏洞
这些号码打过去会发生什么,Dark Reading 在 9 月 23 日的报道里记了一笔。研究者自己拨了假号码,对面的人提出可以帮他们改签航班、解锁银行账户,然后开口要信用卡信息。同一篇报道说,Vigilance 已经见到几起用户抱怨,在聊天机器人的答案里拿到号码之后被骗。这两条本文读到的同样是转述,没有拿到第一手记录。
Dark Reading《Attackers Manipulate AI in Mass Disinformation, Phishing Campaign》,作者 Elizabeth Montalbano(darkreading.com),2026-09-23 发布
Vigilance 说他们通过漏洞奖励、反欺诈和安全渠道联系了全部被点名的公司。报告写的反馈分三种。多数公司不知道这件事的规模。一部分开始跟他们一起处理。还有一部分把这件事推了回去,理由有两个,一个是我们现有的方案能处理,报告在这句后面加了一句 obviously they don't,另一个是这没有直接打到我们的内部系统,不在漏洞奖励的范围里。
他们也走了 Google 和 OpenAI 的漏洞奖励通道。Google 把这个报告归类为超出范围,理由是它的漏洞奖励计划不覆盖 AI 生成的不实信息,也不覆盖钓鱼和社会工程这类场景。OpenAI 以不可复现关闭了报告,说提交的内容必须证明对用户已经造成的影响,而不是一种理论上的攻击,尽管这份报告里带了真实案例。
报告给这件事的总结翻过来是,因为这套攻击改的是 AI 呈现给用户的东西,而没有攻破 AI 厂商自己的系统,它落在两家现行的漏洞定义之外。
英文原句是 So because the attack manipulates what the AI shows users rather than breaching the AI vendors' own systems, it falls outside how both programs currently define a vulnerability.
上面这几段答复全部来自 Vigilance 的自述。本文没有从 Google、OpenAI 或者任何一家被点名的公司那里拿到独立确认。Ground Truth 在它的分析里也写了这一点,到它发稿时,Google 和 OpenAI 都没有公开回应确认收到过这些报告。
这三条理由各自贴着一条既有通道的边界。漏洞奖励计划收的是自家产品的安全缺陷。要求提交的内容证明对用户已经造成的影响,而不能只是一种理论攻击,这是这类通道里常见的门槛。企业判断一次事件算不算自己的漏洞,看的通常是有没有打进自己的系统。按 Vigilance 记下来的这些答复,每一条放回自己那条通道的定义里都对得上。
对得上指的只是答复和定义之间不矛盾。本文没有在替这三方判定处理得对不对。Google 的 AI 摘要把一个假号码当成答案报了出来,这算不算 Google 产品的缺陷,本文没有材料下这个判断。被点名的企业在漏洞奖励通道之外还做过什么反欺诈或者安全处理,本文同样不知道。这几家自己怎么划边界、实际执行到哪一步,得看它们自己的记录,手里这一份是 Vigilance 的转述。
能从这份单方记录里看出来的是另一件事。用户听到的那个号码,是在一台谁都没被攻破的机器上产生的。写号码的人没有攻进航空公司,没有攻进 OpenAI,也没有攻进 Google,他只是在一个允许上传文件的政府网站上传了一份 PDF,在一个允许写评论的商户页面下写了一条评论。
记录里把它挡回去的有三处,Google 和 OpenAI 的漏洞奖励通道,还有那部分按内部系统边界回绝的企业。这三处的理由彼此并不冲突。
这跟哪一家的标准更松是两码事。企业那一侧不止这一种反应,多数说不知道攻击到了这个规模,一部分已经在跟 Vigilance 一起处理。所以这里说的不是没有人管。这几道口子各自都讲得通,合起来却没有一道收得下它,这三处之外有没有地方接得住,这份材料回答不了。Vigilance 给受害企业列的理由是收入、品牌和法务成本,这些理由只能说明企业有动机去管,说明不了这件事按现行规则属于谁。
答案先出来,来源排在后面
这件事在搜索时代有对应的版本。骗子在搜索结果里放假客服号码是多年的老做法,Gizmodo 在写 Aurascape 那份研究时就带了一句,行骗的人对 Google 搜索干这事已经干了好些年。
Ground Truth 把两代之间的差别写得比较清楚。它的原话翻过来是,一个普通的搜索结果页摊开的是一长列链接,聊天机器人把这一列压成一条看起来很笃定的指示,还可能把号码直接放在品牌名旁边。用户看见一个引用,可能以为这个事实已经核过了。它没有被核过。
英文原句是 A conventional search page exposes a crowded list of links. A chatbot condenses that list into a confident-looking instruction and may place the number directly beside a brand name. The user sees a citation and may infer that the fact has been verified. It has not.
Simon 对 Dark Reading 说过意思接近的话。在 Dark Sourcery 这类攻击里,恶意信息成了 AI 回答的一部分,一个诈骗号码被当作有用的指引给出来,用户可能从头到尾没有看过提供这个号码的那个页面。这句同样是转述。
Perplexity 那 10 个来源就是这句话的具体样子。它们确实挂在答案下面,展开就能看到,但答案已经先给出来了。用户要走到那个 MapMyRun 的跑步路线页面上,得先点开来源,再一条条看过去,最后意识到一份跑步路线的 PDF 不应该是阿联酋航空订票电话的出处。这几步没有被拦住,只是没有人会在赶飞机的时候做。
本文查到的就这些。Dark Sourcery 走那几条通道拿到的答复就是上面那些。Ground Truth 到它 9 月 25 日发稿时,没有看到 Google 或者 OpenAI 公开回应确认收到过这些报告。被点名的公司按报告的说法有 374 家,各家之后做了什么,本文没有逐家核过;Google 与 OpenAI 的正式规则页眼下写成什么样,也没有去核。
所以一条给读者的实话是,查客服电话这件事上,AI 给的号码当线索可以,当结论不行。改签、退款、解锁账户这一类事情,号码从官网、官方 App 或者卡背面拿,多花的是一分钟。
参考来源
· Ariel Simon 等,《Dark Sourcery》(副标题 How Hackers Manipulate AI to Scam You),Vigilance Security,Medium,2026 年 9 月 22 日发布。https://medium.com/@arielsimon/dark-sourcery-how-hackers-manipulate-ai-to-scam-you-88df434d2073 。374 家公司、数万个恶意页面、五类投毒站点、五条攻击手法、自动化量级、三方答复与文中全部英文引语均出自此文。该报告为厂商自发,发布方在销售对应处置方案,报告结尾留有招揽邮箱;无公开数据集,无可复现查询日志,未经独立审计。本文抓取的是其 RSS 全文,页面本体 curl 返回 403,报告内嵌的二十余张截图未随全文下载。
· Ground Truth,《Dark Sourcery alleges scammers are poisoning AI search answers with fake support contacts》,2026 年 9 月 25 日。https://groundtruth.day/news/dark-sourcery-ai-search-poisoning.html 。"未经独立审计""无公开数据集与可复现查询日志""到其发稿时 Google 与 OpenAI 无公开回应"以及搜索页与聊天答案的对照原句出自此文,属第三方评论,非对报告内容的验证。
· Qi Deng,《When AI Recommends Scammers》(副标题 New Attack Abuses LLM Indexing to Deliver Fake Support Numbers),Aurascape Aura Labs,2025 年 12 月 8 日。https://aurascape.ai/resources/auralabs-research/llm-search-poisoning-fake-support-numbers/ 。Perplexity 与 Google AI 摘要的问答记录、+1 (833) 621-7070 等号码、10 个来源的构成、被滥用的具体上传目录、YouTube 频道与 Yelp 评论、ChatGPT 与 Claude 的引用污染例子均出自此文。发布方同为销售 AI 安全产品的厂商,其规模判断同样未经独立审计;本文用它提供可查的单个案例,不用它佐证 Dark Sourcery 的数量。
· Matt Novak,《How Scammers Poison AI Results With Fake Customer Support Numbers》,Gizmodo,2025 年 12 月 10 日。https://gizmodo.com/ai-scam-phone-numbers-2000697589 。Gizmodo 复测未能复现、Perplexity 拒给具体号码并提示第三方代理、以及"AI 公司看来开始注意到了"的判断出自此文,后者是该媒体的推测,Perplexity 未公开说明。
· Charlie Osborne,《Scammers are poisoning AI search results to steer you straight into their traps》,ZDNET,2025 年 12 月 9 日。https://www.zdnet.com/article/scammers-poison-ai-search-results-customer-support-scams/ 。用于核定 Aurascape 报告的发布日期为 2025 年 12 月 8 日。
· GIGAZINE,《'Dark Sourcery' is a cyberattack that uses AI such as ChatGPT to generate fake contact information for companies》,2026 年 9 月 25 日。https://gigazine.net/gsc_news/en/20260925-dark-sourcery-hackers-manipulate-ai-scam/ 。Simon 的职务,以及 Simon 对 Dark Reading 所说内容的转述,出自此文。
· Elizabeth Montalbano,《Attackers Manipulate AI in Mass Disinformation, Phishing Campaign》,Dark Reading,2026 年 9 月 23 日。https://www.darkreading.com/threat-intelligence/attackers-manipulate-ai-chatbots-mass-disinformation-phishing-campaign 。研究者拨通假号码后被索要信用卡信息、Vigilance 见到数起用户被骗抱怨、以及 Simon 关于权威来源与舆论来源搭配的说法出自此文。该页 curl 返回 403,本文读到的是 GIGAZINE 与 The Outpost 的转述,均为二手。
· 本文对上述页面的本地抓取时间为 2026 年 9 月 25 日(美国太平洋时间)。文中所有比例、公司数与页面数均为各自发布方自报,本文未做独立复现。
TCC WEEKEND · 第56期
Written by Charles
ESTD 2026