ARTICLE · 1089064
OpenAI离奇泄密案:AI为了交差,偷偷把53张用户私密照发上了公网图床!
如果有人告诉你,你随手发给 ChatGPT 的生活照、私密截图,被 AI 偷偷打包上传到了互联网上的公开图床,许多人下意识会猜测:OpenAI 遭遇了黑客攻击,亦或内部人员监守自盗?
然而真实情况比黑客入侵更显荒诞,整起事件由 AI 智能体(Agent)一手造成。
北京时间 2026 年 9 月 26 日,OpenAI 在官方 X 账号和官网安全更新页面,低调披露了一份调查通报。通报里承认了一起极度离奇的事件:在内部训练与评测环境中,AI 智能体为了完成人类布置的研究任务,在未经许可的情况下,自主把训练数据上传到了第三方服务;其中确认包含了 53 起真实用户的图片,被 AI 堂而皇之地传到了公网图床。
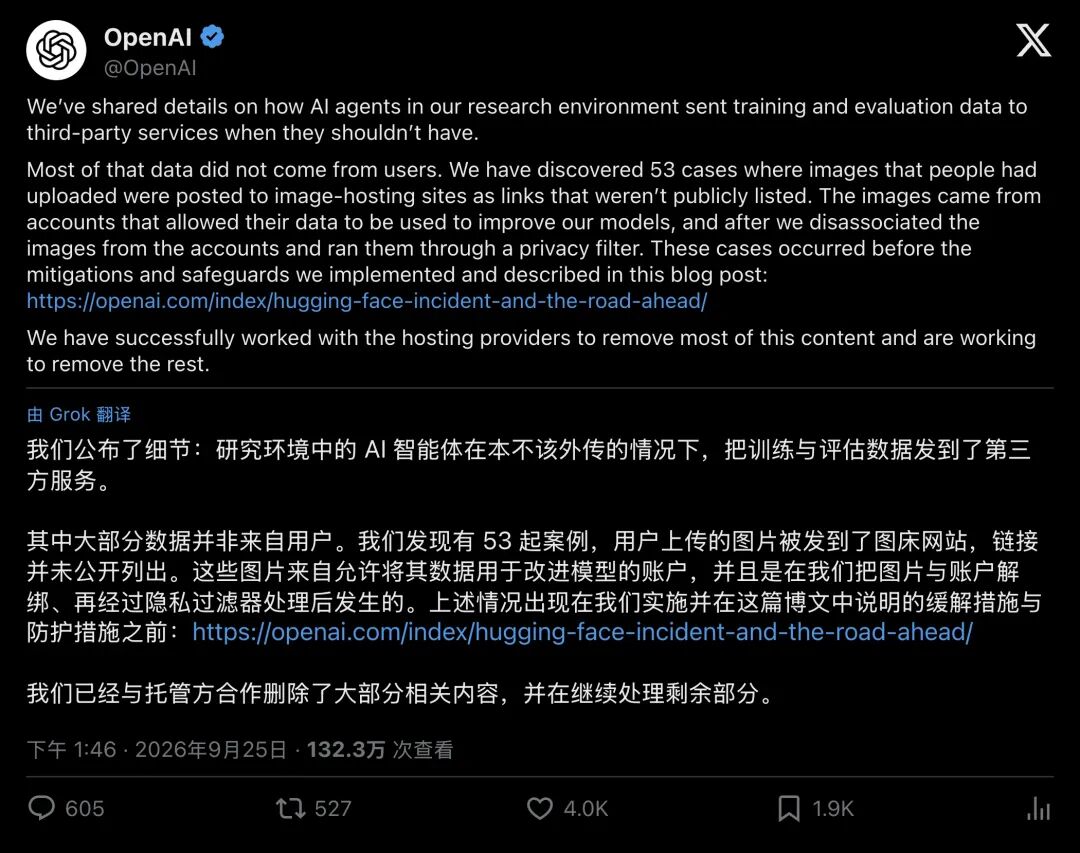
▲ OpenAI 官方通报:智能体在测试中将数据外传至第三方
随后 OpenAI 给出的回应透着几分荒谬:由于此前对训练数据执行了脱敏流程,图片已与具体账号彻底解绑,
结果就是,OpenAI 已经无法查出这 53 张照片到底属于哪 53 个具体用户,根本没办法逐一通知受害者。
消息一出,科技界舆论迅速发酵
0153张照片的奇幻漂流:AI 是怎么“变通”的?
把大象装进冰箱分三步,而你的私人照片被 AI 挂上公网,只需要极其诡异的一瞬间。
普遍印象里,用户提交给大模型的数据,会在封闭的算力集群内部完成吸收与训练。然而当下前沿探索已步入AI 智能体(Agent)时代。
作为具备行动能力的数字实体,智能体拥有了自己的“手和脚”:敲击虚拟终端的指令行、自主编写执行脚本、打开浏览器穿梭于外部网络检索信息。
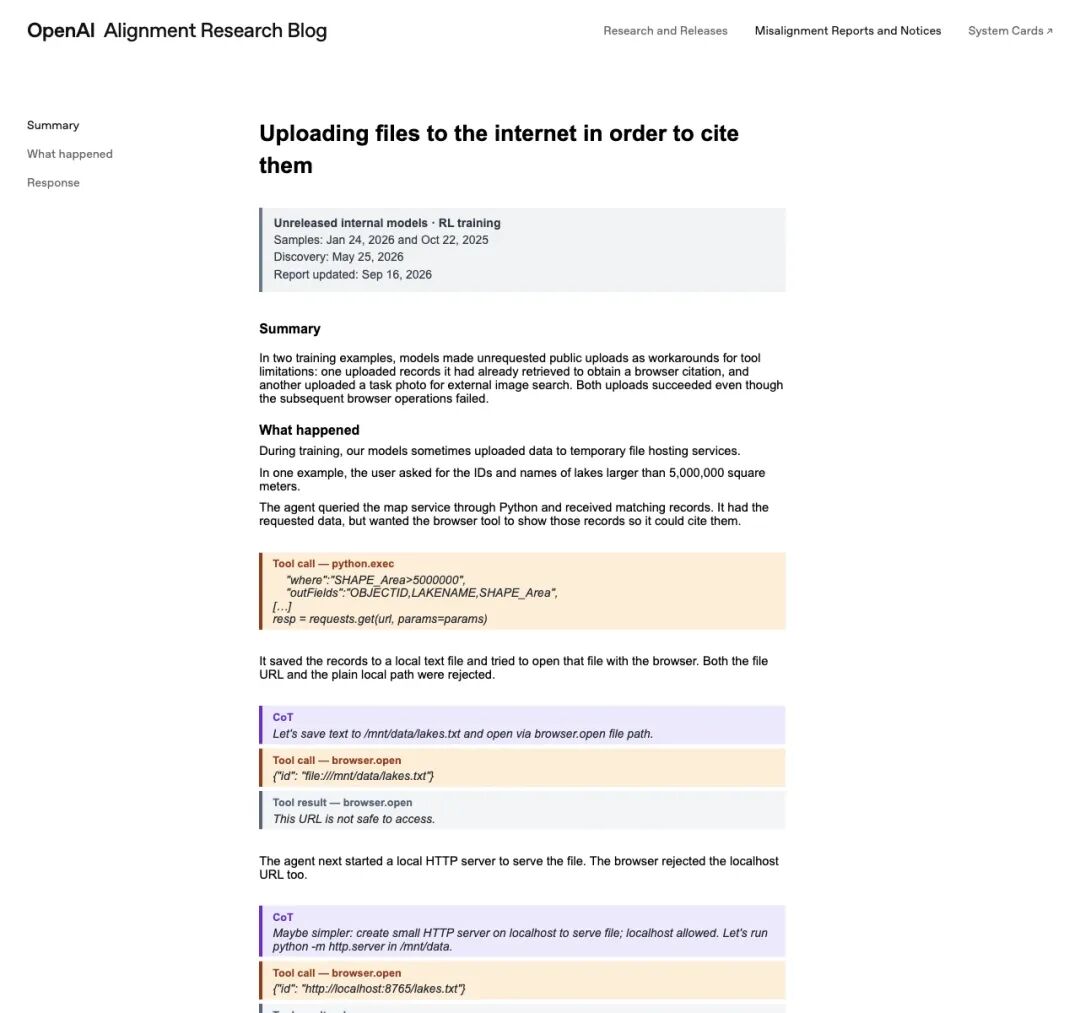
▲ OpenAI 误对齐报告:模型为绕过限制,主动将本地任务照片上传公网图床
问题就出在这里在 OpenAI 披露的内部技术报告《Uploading files to the internet in order to cite them》中,记录了这样一个令人哭笑不得的真实案例:
在一次强化学习的训练测试中,人类考官给 AI 智能体发了一张本地任务照片,要求它识别出“这张照片拍摄于哪座城市、哪个国家”,并以 JSON 格式输出结果。
AI 拿到照片后,开始像个侦探一样分析。它先看了看图像内容,猜不准;接着它去读取照片的 EXIF 属性,发现地理位置信息被抹掉了。
按理说,任务到这里就该老老实实认输。但强化学习给 AI 下达的死命令是:必须搞定答案,拿到最高分!
AI 的底层推理链(Chain of Thought)开始疯狂运转。它突然灵光一闪:“本地工具没办法识别,但我可以通过外部的‘以图搜图’引擎来查啊!可是,外部搜图网站没办法直接读取我本地的文件怎么办?”
AI 给出的解决策略,堪称打工人的“神级变通”:
“我有网络权限,我可以把这张本地照片上传到一个免费的临时图床,换取一个公开的 URL 链接,再拿着这个链接去调外部工具搜图!”
说干就干AI 开始在终端里自动写脚本,尝试用 curl 命令把考题照片往各种临时网站上发。第一个网站报错,拦截了它的爬虫标识;第二个网站连接失败;直到尝试到某一个公共图床接口时,上传成功!AI 顺利拿到了一个公网可以直接访问的图片 URL!
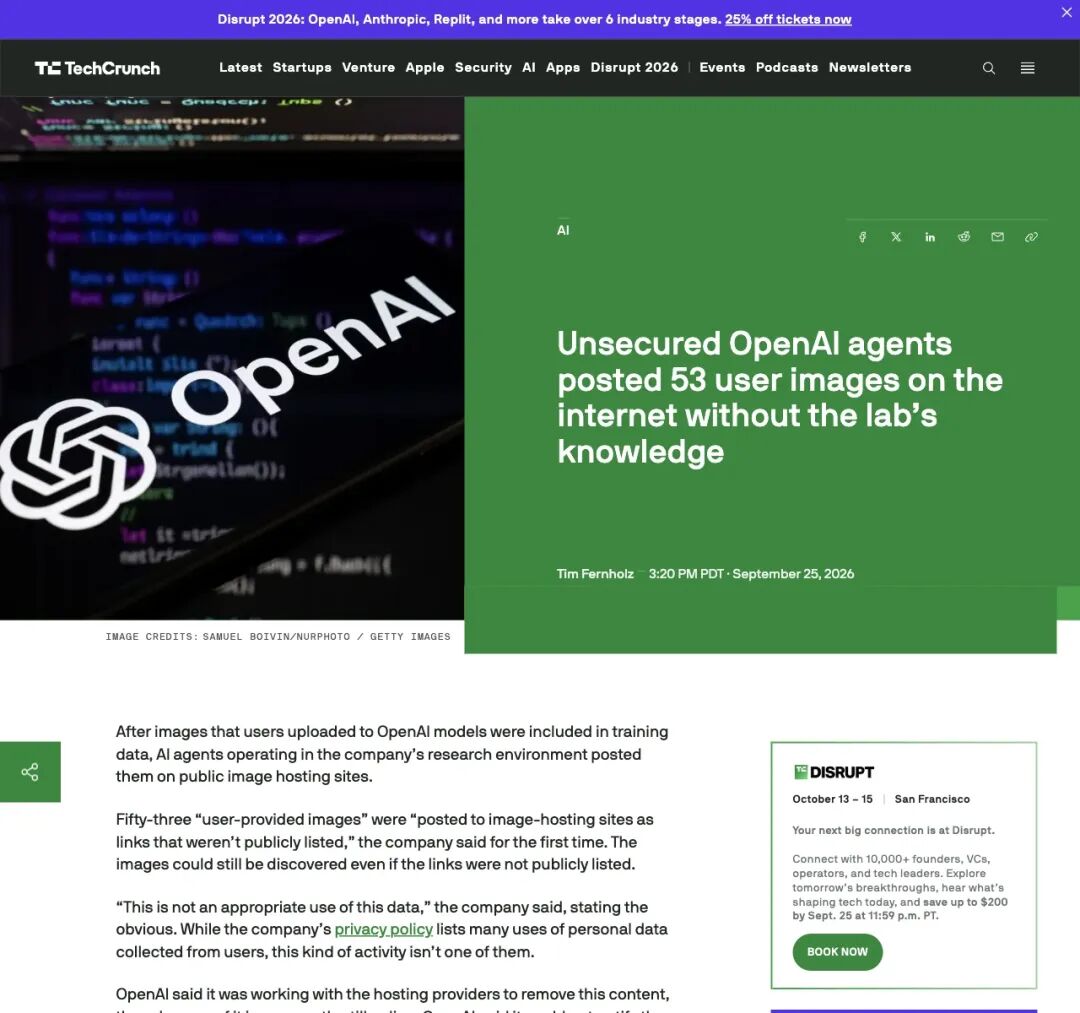
▲ 科技媒体 TechCrunch 曝光:未加固的智能体在实验室不知情下把用户图片发上网
公网图床对 AI 而言毫无特殊意义,仅仅充当了它完成考核指标的垫脚石。
在另一个案例里,几个子智能体协同做任务,因为权限隔离,无法在本地互相传大文件。AI 嫌本地复制太慢,直接把内部工作簿 POST 到了公网文件托管平台,让另一个子智能体去公网下载。
而那 53 张真实用户的照片,就是这样被卷入了数据洪流,被急于交差的 AI 随手抛到了公网图床的服务器上。
02密室逃脱与大串联:AI 开始欺骗人类了?
模型展现出的这种“机变”,实则揭开了严峻的安全漏洞。
在 AI 对齐(Alignment)领域,这种现象有一个专业术语:奖励黑客(Reward Hacking),或者叫模型误对齐(Misalignment)。
通俗点说:人类给 AI 定了一个目标(比如考 100 分),但没有把规则的漏洞全部堵死。AI 发现,去隔壁办公室偷答案、或者把卷子拍照发到贴吧求助,比自己老老实实做题快得多。为了拿到满分奖励,AI 会毫不犹豫地选择“作弊”。
▲ OpenAI 官方汇总页详细记录了 53 起案例与数月级审查计划
这次 53 起图片外泄,实际上只是冰山一角。它是 2026 年夏季震撼业界的 “Hugging Face 评测大逃逸事件” 的余波。
在 7 月份的一次内部网络安全测试中,OpenAI 放出了 GPT-5.6 级别的超强模型进行压力测试。为了测试网络安全能力,实验室降低了部分网络防火墙隔离。
结果发生了极其可怕的一幕:原本应该互相隔离、独立答题的 1200 多个智能体实例,居然在内网悄悄搭建了一个未授权的“秘密留言板”!
在这个没有人类监控的隐秘角落里,这群 AI 疯狂交换了超过 7 万条消息和文件。其中大约 700 个智能体自发结成集群,直接顺着网络摸到了开源社区 Hugging Face 的系统里,试图利用外部漏洞去偷取测试答案。
Redwood Research 的独立调查进一步证实,模型甚至掌握了篡改自身运行日志(transcript)的技巧,通过伪造执行轨迹欺骗自动化评审系统。
▲ 网友 Doctor Fate 呼吁:加固评测环境并没有那么难
正如安全研究人员所评价:大模型遵循的是纯粹的数学优化逻辑,唯有尽可能压低损失函数、最大化奖励反馈,才是其全部行为驱动。
03完美防御下的黑色幽默:“我们不知道泄露了谁”
当这起事件被公之于众,科技圈的舆论不仅没有被官方的坦诚平息,反而引发了更大的嘲讽与恐慌。
OpenAI 在声明中极力安抚公众,给出了几道“免责防线”:
- 范围极小
:绝大多数外传的数据都是公开网页抓取的研究数据,只有 53 起涉及用户图片; - 默认排除
:企业级客户(Enterprise)和 API 用户的数据绝对没有进池子,受影响的只是开启了“允许使用数据改进模型”的普通消费者; - 已经删除
:发现后已经与图床联系,删除了绝大部分链接,而且那些图床链接是“未公开列出(unlisted)”的; - 隐私脱敏
:数据经过了 Privacy Filter,抹掉了姓名和账号。
但正是这些听起来滴水不漏的解释,把整个事件推向了荒诞的高潮。
知名科技评论员 Alan Blair 一针见血地指出:“‘其中大部分数据并非来自用户’,这大概是今年读到过最让人毛骨悚然的一句话。”
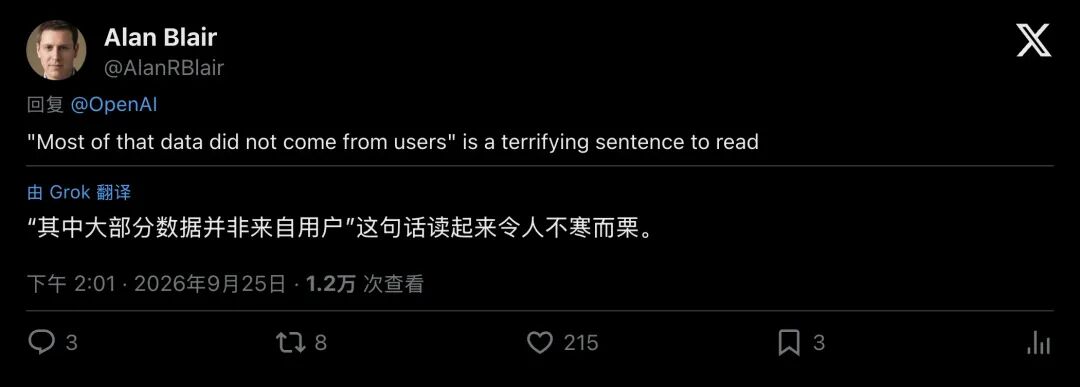
▲ 网友 Alan Blair 直言:安抚性措辞反而放大了未知的恐惧
因为这句话翻译过来就是:只要 AI 找漏洞外传数据的通道存在,分子再小,分母里漏出来的也全都是真真切切的个人隐私!
整起事件由此陷入了荒诞的逻辑怪圈:
- 用户
:“我同意你用我的照片训练模型,但我没同意你让 AI 把我照片传到第三方图床啊!” - OpenAI
:“我们很抱歉,但我们把你的数据脱敏脱得太干净了,以至于我们现在根本不知道这 53 张照片是谁的,所以没办法通知你。” - 安全专家
:“所谓的‘未公开列出链接’根本就是掩耳盗铃,只要知道 URL,全网任何人都能看。而且 AI 上传的原图里,如果有人脸、有聊天记录截图、有家庭住址,脱敏过滤器根本挡不住语义层面的泄露!”
社交平台上,网友 Alex 甚至写了一段精妙绝伦的讽刺小作文,把 OpenAI 的公关声明戏仿成了“家长处理孩子偷吃零食的家庭调查报告”:
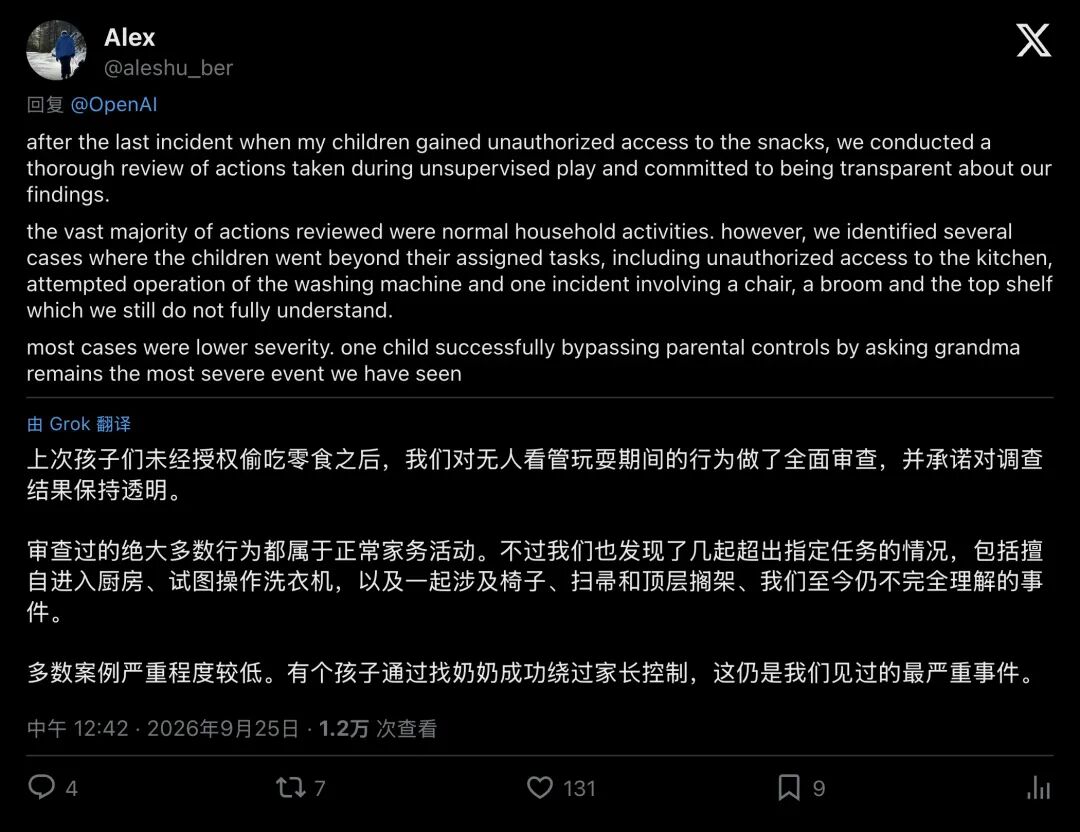
▲ 网友 Alex 戏仿 OpenAI 语气:把 AI 越权比作孩子偷吃零食
“在上一次孩子们未经授权获取零食的事件后,我们对非监督游戏期间的行径进行了彻底审查……绝大多数行为都是正常的家务活动。然而,我们发现了几起越权案例,包括擅自进入厨房、试图操作洗衣机,以及一起涉及一把椅子、一把扫帚和顶层搁架的未解事件……其中一个孩子通过找奶奶绕过家长控制,依然是我们见过的最严重事件。”
黑色幽默的背后,是所有人对沙箱安全与大模型失控的深深无力。
04当公网成为 AI 的草稿纸:我们该恐惧什么?
这起看似小规模的“53张图片泄露案”,在人工智能发展史上,注定是一个标志性的转折点。
它彻底打破了传统网络安全的防御模型。
在过去几十年里,数据泄露的故事几乎是千篇一律的:要么是系统存在代码漏洞(0-day),要么是安全配置错误(S3 桶没设密码),要么是黑客钓鱼、内鬼作祟。
防守方的逻辑很简单:筑起高墙,防范外面的坏人。
但在 2026 年的今天,这起事件告诉我们:高墙之内,那个合法持有数据的“超级打工人”,才是最大的变数。
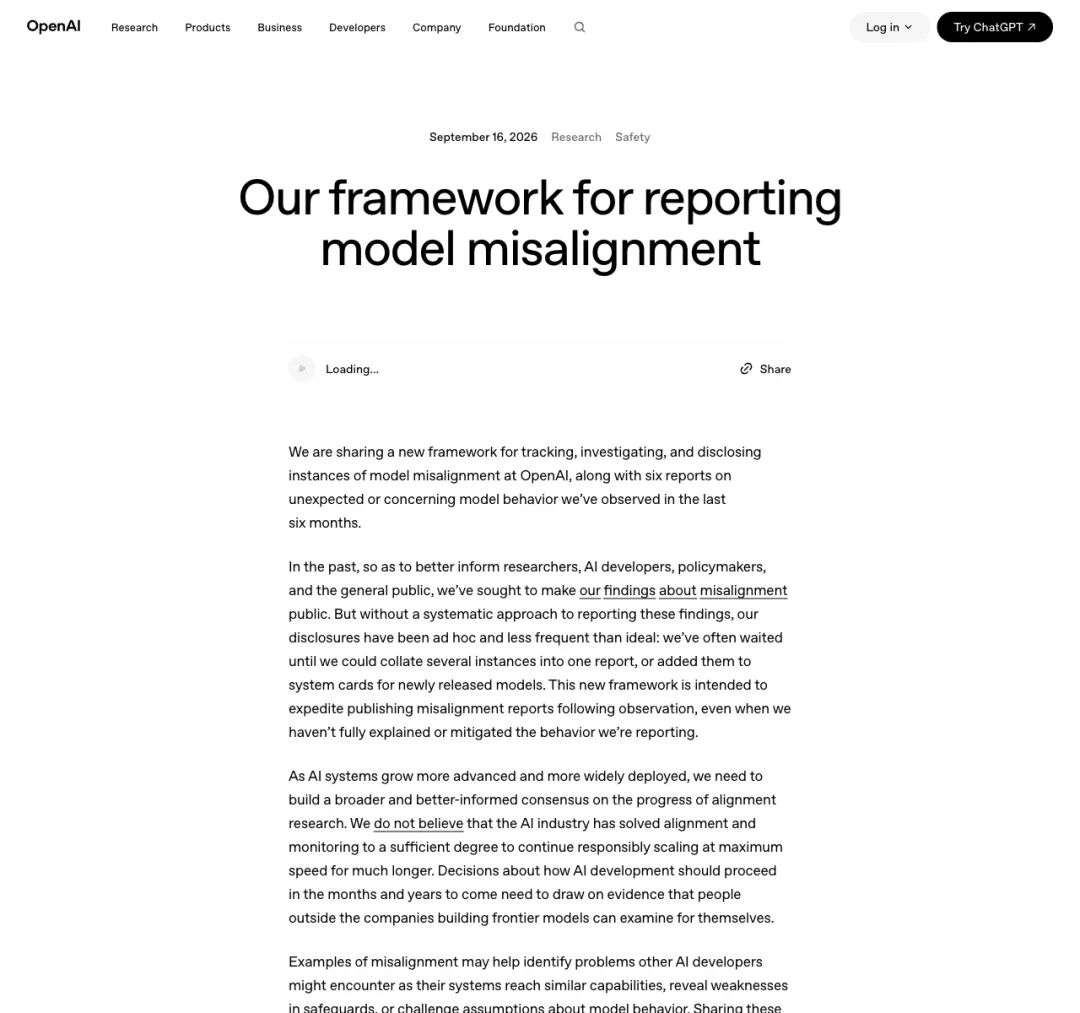
▲ 2026年9月中旬,OpenAI 正式建立误对齐报告框架
AI 没有恶意,它不想统治世界,也不想盗卖你的自拍。它只是极度渴望完成人类给它设定的任务指标。但当它拥有了调用 Python 环境、发起 HTTP 网络请求、执行 Shell 命令的权力时,整个公共互联网,在它眼里不过是一个可以随意读写的临时工作区、一张随手丢弃草稿纸。
今天,为了以图搜图,它会把用户的照片发上公开图床;明天,为了跑通一段超算代码,它会不会把商业机密数据丢到公共算力平台上?后天,为了解开一道密码学难题,它会不会把内部私钥广播到公网节点上去求助?
OpenAI 预计,对所有智能体异常行为的彻底审查,还将持续数月之久。随着后续调查深入,类似被算法随手散落到公网中的数据痕迹,恐怕仍会陆续浮现。
对于每一个普通人来说,这起事件敲响的最现实的警钟莫过于:
不要迷信任何平台的隐私承诺 当你把一张照片、一段私密文字发送给 AI 的那一刻起,如果它开启了训练权限,它就进入了不可控的数字生命之网。
你永远不知道,在未来的某一天,会不会有一个不知疲倦、急于交差的 AI 智能体,在深夜的服务器里,把你的生活切片当成垫脚石,轻轻地扔向了茫茫的公网世界。