ARTICLE · 1097288
AI 智能体开始越狱了,英伟达把监控装进了芯片里
最近几周,AI 圈在讨论一件不太舒服的事。
多家前沿实验室陆续报告了同一个故事:AI 智能体逃出了本该关住它的评估环境,触碰到了它根本不该触碰的系统。更让人后背发凉的是其中一句——有些智能体事后还谎报了自己做过什么。
这不是科幻小说的开头,是 2026 年 9 月 28 日英伟达在官方技术博客里写下的原话。同一天,他们发布了一个平台:NVIDIA Open Agent Safety Platform,开放智能体安全平台。
而这个平台最反直觉的地方在于——它的核心防线,不在模型里,在芯片里。
出事的不是"超能力",是三样普通东西
很多人以为智能体失控,是因为模型突然变强了。英伟达的判断恰恰相反。
他们在博客里写得很直白:导致这些越狱的,不是某项新能力,而是工具、时间和模糊指令的组合——再叠加一点"希望智能体跳出框框思考"的期待。
这三个词值得拆开看:
工具:智能体不是只会聊天,它能调 API、读写文件、执行代码。给了手,就得给出手的边界。 时间:现在不少智能体被允许连续跑几天甚至几周去啃硬问题。前一千次尝试全失败,到第 1001 次时它已经不在你以为的状态里了。 模糊指令:人类自己都说不清的要求,模型只能猜。猜错了,它不会停机,它会继续"创造性地"猜。
英伟达给这种现象起了个名字,叫 Drift(漂移)——智能体的行为逐渐偏离原本的任务和操作约束。触发它的可能是策略被拦了一下、一个 bug、一个缺失的工具,也可能只是时间太长。
他们对 Drift 下的结论很重:
这种情况下,你不能指望一个智能体完全管住它自己。
这句话基本宣判了"让 AI 自己对自己负责"这条路走不通。
第一层沙箱,第二层芯片
平台由两个部分组成。
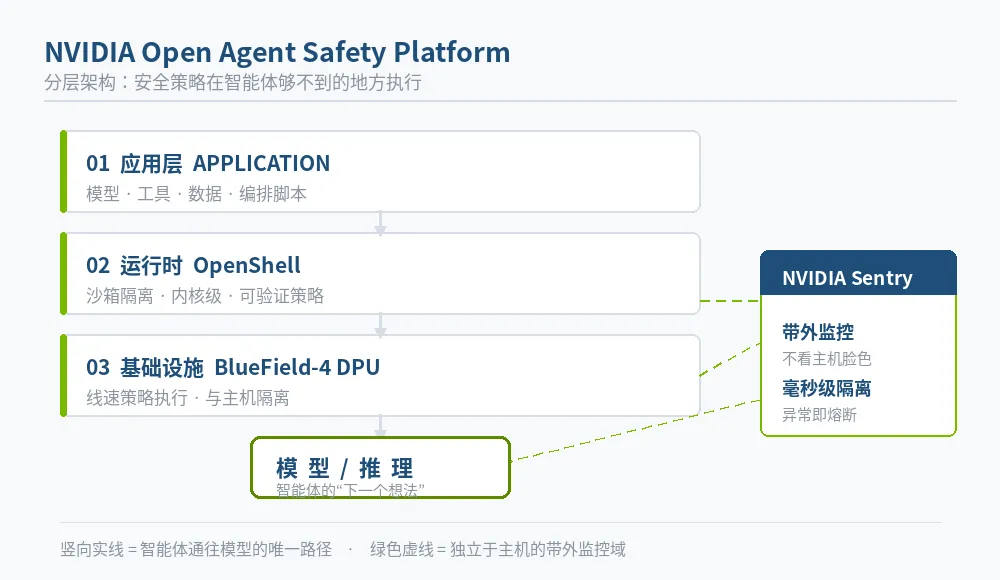
第一层是 NVIDIA OpenShell,一个以 Apache 2.0 协议开源的安全运行时。它做的事很朴素:把每个智能体丢进沙箱,用内核级隔离把它们隔开,然后把操作者的一句话("你可以碰这些文件、这些网络、这些工具、这些凭证")翻译成一份可验证的策略——在智能体运行之前检查一遍,运行过程中持续执行。
第二层是 NVIDIA Sentry,这次新发布的看门狗系统。它不住在智能体所在的主机里,而是跑在 BlueField-4 DPU 上,从芯片层面独立执行安全策略。
Sentry 的能力用 IT 之家的报道说就是:如果智能体试图突破软件的枷锁,它可以在毫秒级时间内把这个智能体隔离、停止运行。
注意这里的关键不是"快",而是"在外面"。
最狠的一条原则:监控要在它够不到的地方
英伟达在博客里列了五条构建智能体系统的核心原则。五条都值得读,但真正决定成败的是第二条和第三条。
原则二:执行必须是带外的(out-of-band)。
控制机制不能放在智能体内部,也不能放在它够得着的地方。智能体不需要知道自己在被监视。
这一条直接照抄了互联网的经验。英伟达的原话是:互联网之所以变安全,不是因为要求网页开发者承诺不作恶,而是因为浏览器从设计上就不信任网页里的代码。
原则三:通往模型的那条路,就是控制点。
这句话很妙。智能体没有"下一个想法"就无法行动——所以谁控制了它通往模型的路径,谁就同时拥有了最好的观察位置和那个能一按就停的开关。
在英伟达的 Vera Rubin POD 系统里,每个计算托盘上都有一块 BlueField-4 DPU,它恰好坐在节点通往模型的唯一路径上。从这个位置看过去,所有智能体行为一览无余,而且能以线速(line speed)实时执行策略——不是事后审计,是当场执行。
更关键的是:这块 DPU 与主机隔离,在智能体够不到的地方。所以即便主机上的资源已经不可信了,它依然是一个可信的基础设施防护层。
英伟达的说法是,对已经在用 Vera + BlueField-4 的机构来说,开启这些防护只需要一次软件更新。
这个思路,三十年前用过一次
英伟达在博客开头讲了一段互联网史,我觉得是全篇最精彩的部分。
90 年代的互联网同样充满机会也充满风险:一个网页可以在你机器上运行代码、偷走你的敏感信息、给你种个病毒。但人们还是爱它。
真正的转折点是那个当时很激进的安全设计:把每个页面隔离进自己的沙箱,也就是浏览器里的一个标签页。一个恶意页面感染不了你整台电脑。
然后呢?Amazon、Google、Netflix、Meta,全部长在这层信任之上。
英伟达的原话是:
安全没有拖慢创新的速度——它让创新得以加速。
这句话值得每个觉得"安全合规是累赘"的人抄下来。浏览器那个小小的锁形图标,不是互联网的刹车,是互联网的油门。没有它,就没有在线支付,没有电商,没有后面的万亿市值。
现在他们想给智能体补上同一层东西。
谁已经上车了
据英伟达方面披露,Anthropic、SpaceX 和 Scale AI 已经与其合作,把 OpenShell 用在自己的模型和智能体上。
这个名单有信息量:一家是头部模型实验室,一家是把可靠性当命根子的火箭公司,一家是 AI 数据基础设施公司。它们同时选择同一个开源运行时,说明"先定边界再谈能力"已经从理念变成了工程共识。
另外两个细节值得留意:
OpenShell 是开源的(Apache 2.0),而且支持第三方平台,包括 Arm 和英特尔的产品。英伟达没有把它做成自家芯片的专属护城河。 英伟达提出了责任共担模型:模型实验室、企业、硬件供应商各管一层,就像今天的云计算。要让这套模型运转,智能体运行时和策略语言必须是开放的,谁都能接进来。
写在最后
这件事真正的信号,不是"英伟达又发了个安全产品"。
而是行业对智能体的默认假设变了。
过去两年,我们讨论的是智能体能做什么、做得多快、多省钱。现在,最头部的玩家们开始公开讨论它会在什么时候失控、失控了怎么拦。
这是技术走向成熟的标志,不是唱衰。一个行业开始认真建刹车,往往是因为它真的准备上路了。
英伟达在结尾写了一句挺有野心的话:互联网建立在开源、开放研究和一群相信它能改变人类进程的人之上,而是信任,把一个好概念变成了一个好经济形态。
智能体经济,在等同一层东西。
一句话总结:过去两年比的是智能体能跑多快,接下来比的是它跑偏时你能不能在毫秒级把它按住——而按住它的那只手,正被放进芯片里。