ARTICLE · 1133897
企业同时用多个AI助手,资料权限怎么管
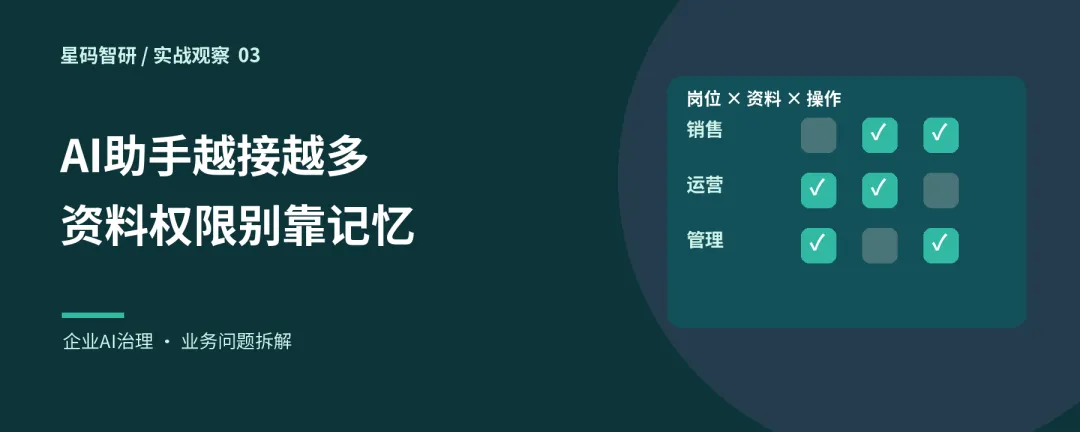
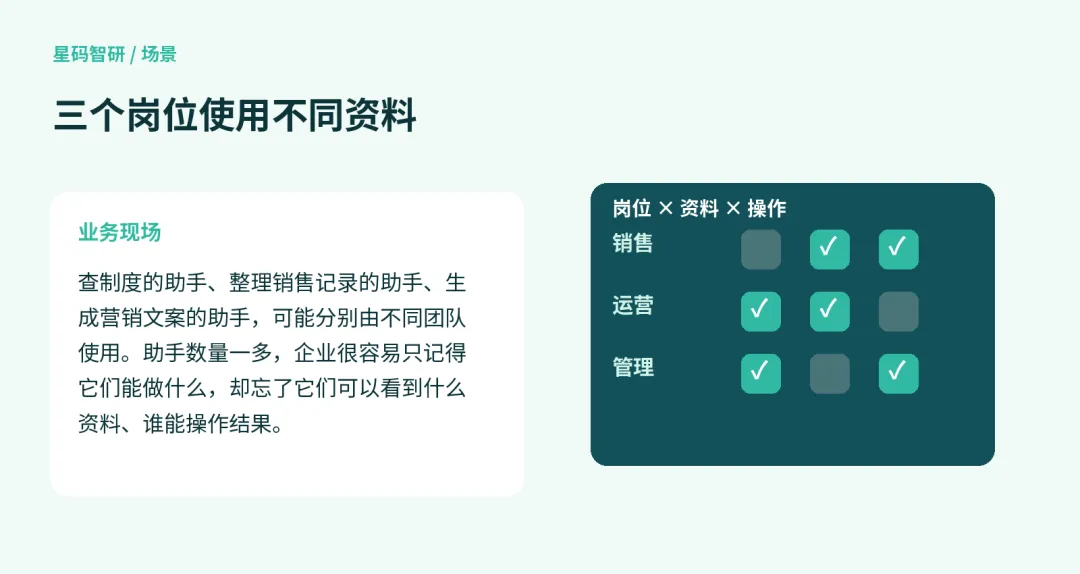
查制度的助手、整理销售记录的助手、生成营销文案的助手,可能分别由不同团队使用。助手数量一多,企业很容易只记得它们能做什么,却忘了它们可以看到什么资料、谁能操作结果。
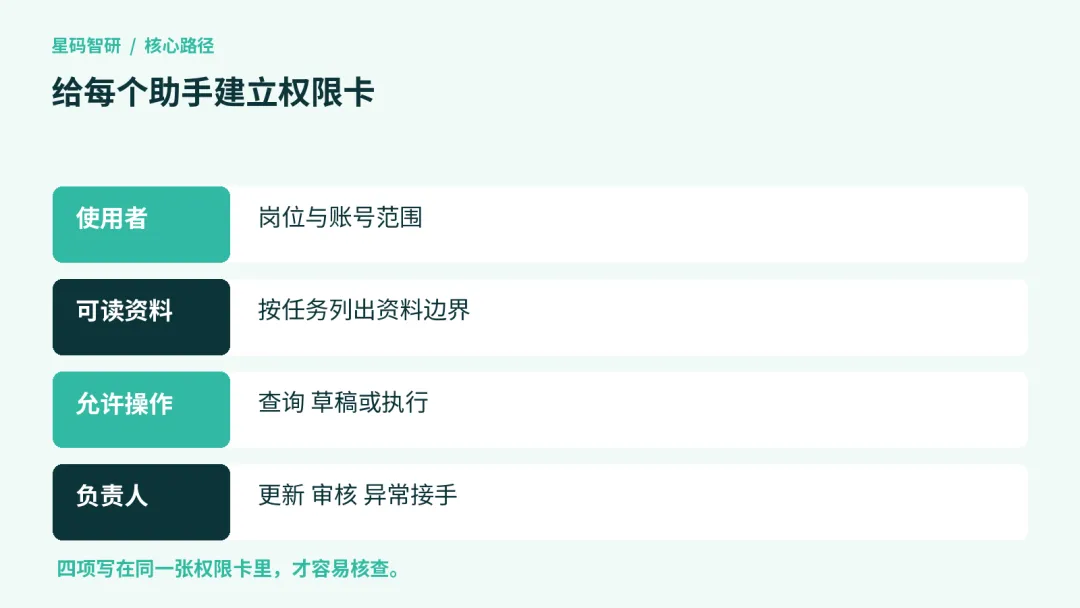
权限不需要一开始设计得很复杂,但必须回答几个基础问题:谁可以进入、能用哪些资料、能把结果写到哪里,出了问题由谁调整。
从岗位和任务划出资料范围
同一份内部资料未必适合所有人。销售需要产品说明,不代表可以读取人事信息;营销助手需要公开素材,也不应默认使用客户原始记录。按岗位任务划范围,比给每个助手一份“全部资料”更容易维护。
资料进入助手前,应标注归属、用途和更新负责人。敏感信息需要先判断是否必须使用;能用匿名样本完成测试,就不要把原始客户资料直接当演示数据。
同一个助手不必拥有所有权限
区分“能看”和“能做”
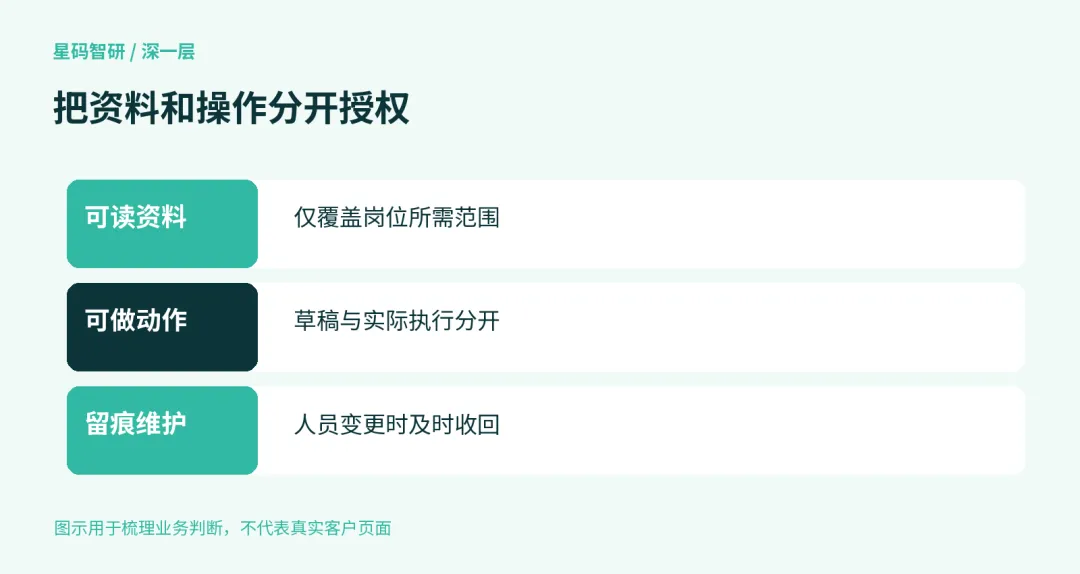
查询文档、生成一份待审草稿,与直接改动客户档案或发送对外消息,风险和授权要求不同。对外发送、删除、批量修改等操作,应有明确的人员确认环节。
把可执行操作写成清单:触发者是谁,操作对象是什么,成功后留下什么记录,失败时怎么撤回或处理。不要把“它能调用接口”直接理解成“它可以自主执行任何操作”。
账号生命周期也属于权限管理
员工调岗或离职后,原有访问应及时调整。共享账号虽然省事,却难以判断是谁读取了资料、是谁确认了结果。能按个人或岗位分配的地方,尽量留下可追溯的使用记录。
外部模型、第三方平台和本地服务都应梳理数据流向。重点不是给方案贴一个“安全”的标签,而是实际弄清输入、处理、存储和导出发生在哪里。
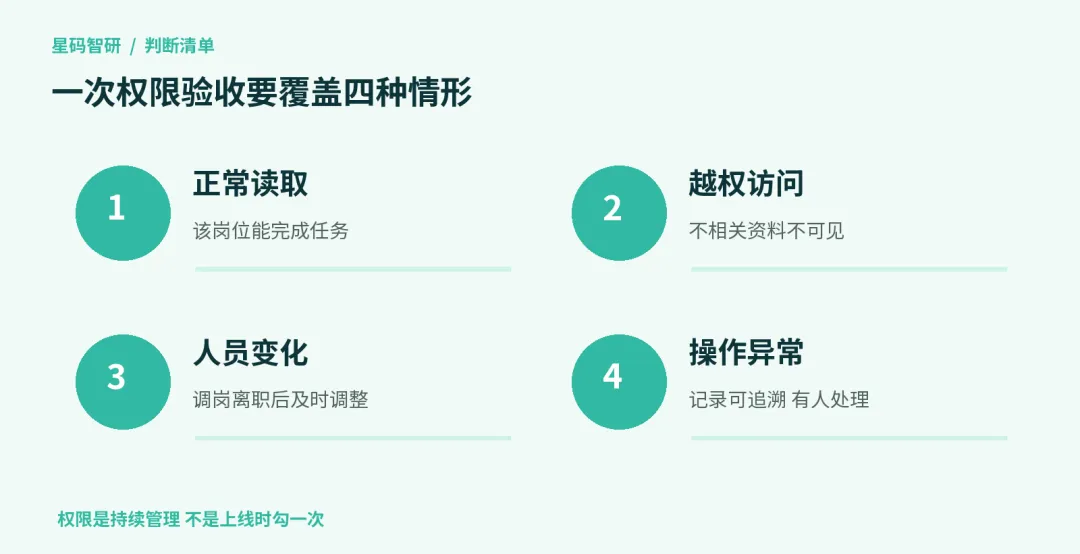
权限是持续管理 不是上线时勾一次
用一次真实任务检查权限边界
验收时可安排不同岗位分别完成同一类任务,看看该看到的能否看到,不该看到的是否被挡住。还要测试资料更新、权限撤销和误操作后的处理。
先管理一两个高频助手,形成资料清单与授权流程,再扩展到更多场景。权限规则能被业务负责人理解和维护,才不会在上线几个月后失效。
聊聊你的业务场景
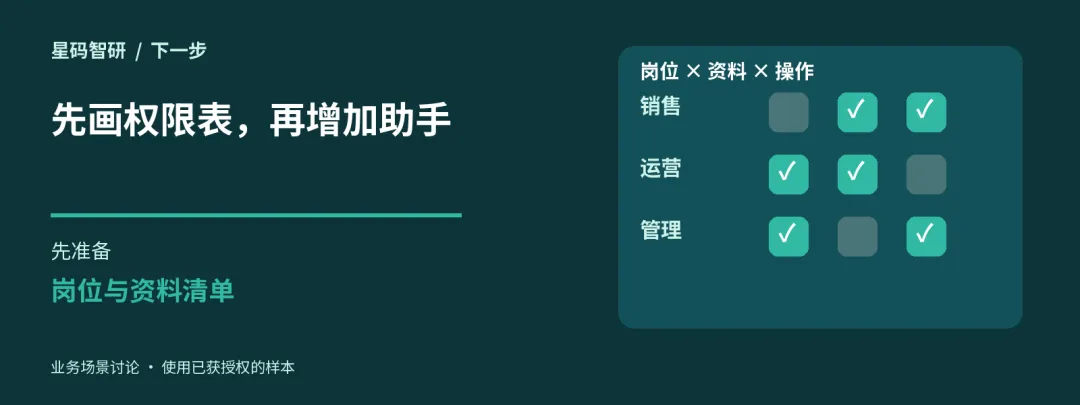
如果企业已经用了多个AI助手,可以先列一张表:助手名称、使用岗位、资料范围、允许的操作、维护负责人。缺失的格子,就是下一步最值得梳理的问题。