ARTICLE · 1142811
微软开始给 OpenClaw 上安全锁了,AI Agent 正在进入新阶段
最近,OpenClaw 又有了新动静。不过这次值得关注的,不是它又学会了什么新技能,也不是又能帮人完成什么复杂任务,而是微软开始认真考虑一件事:
当 AI 已经能操作你的电脑,谁来保证它不会乱来?
10 月 7 日,微软在旧金山公布了一系列围绕 Windows 和 AI 的新进展。其中一个重点,是今年 6 月已经亮相的 Microsoft Execution Containers,简称 MXC,正式在 Windows 11 上全面可用。
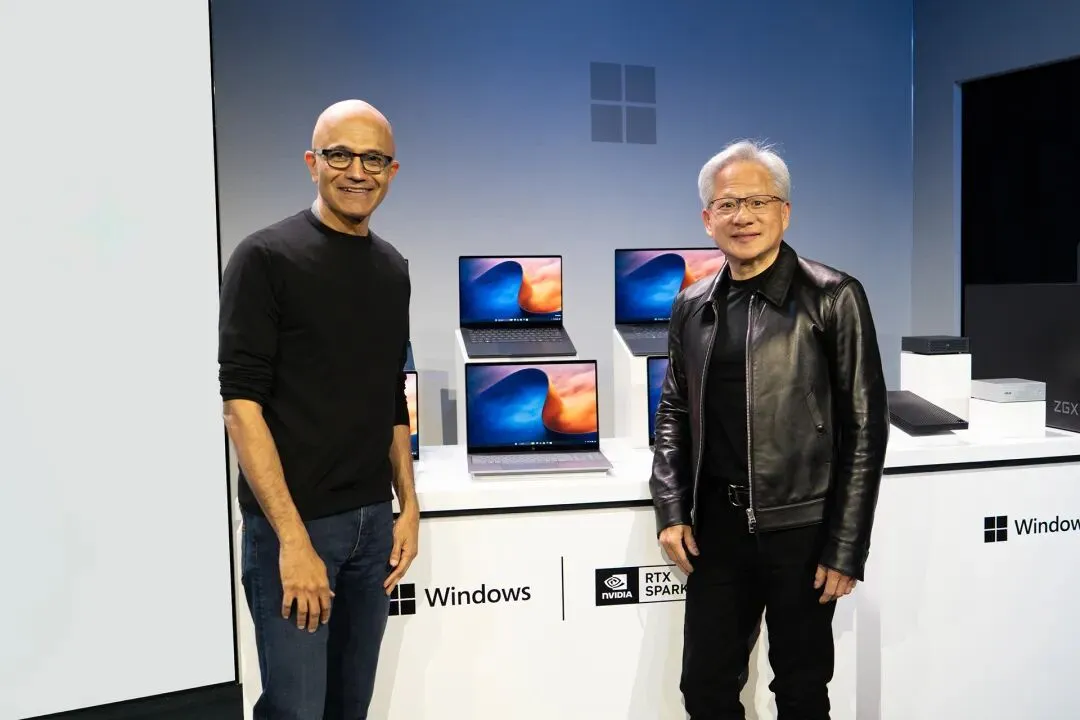
— 微软发布会现场:Windows 正在把 AI Agent 带进操作系统层面的执行环境。
名字有点复杂,理解起来倒不难。微软想给那些能自主操作电脑的 AI Agent,划出一个相对独立、安全的工作区域,而 OpenClaw 也在可以使用这套安全技术的产品之列。
这件事,我觉得比单纯发布一个新模型更值得聊。
01
CAPABILITY & RISK
OpenClaw 越来越能干,也越来越让人不放心
如果你之前关注过 OpenClaw,应该知道它和普通聊天机器人不太一样。普通 AI,你问它问题,它给你答案;OpenClaw 则可以连接各种工具,读取文件、执行命令,甚至按照你的要求连续完成一系列任务。
比如你让它整理电脑里的资料,它可能需要先找到文件,再读取内容、分类、修改名称,最后生成一份报告。听起来很方便,但问题也恰恰出在这里。
以前 AI 回答错了,大不了重新问一遍。现在 AI 如果执行错了呢?它可能删掉不该删的文件,读取不该读取的信息,或者在受到恶意指令干扰后,做出用户根本没有授权的操作。
更麻烦的是,AI 有时候并不是故意做错,而是它可能把网页或者文件中隐藏的恶意指令,当成了正常任务的一部分。所以,AI 越来越能干,并不意味着我们就可以放心把所有权限交给它。
这也是为什么微软开始从操作系统层面解决这个问题。
02
SYSTEM-LEVEL CONTAINMENT
微软这次,想给 AI 划一个工作区
10 月 7 日,微软宣布 Microsoft Execution Containers 在 Windows 11 上正式全面可用。简单理解,就是给 AI Agent 准备一个受到权限约束的执行环境。
AI 可以在里面干活,但它能访问哪些文件、使用哪些资源、连接哪些网络,都要受到规则限制。比如公司让 AI 帮忙整理客户资料,它可以被允许读取指定文件夹,却不应该因此获得访问整台电脑所有数据的权力。
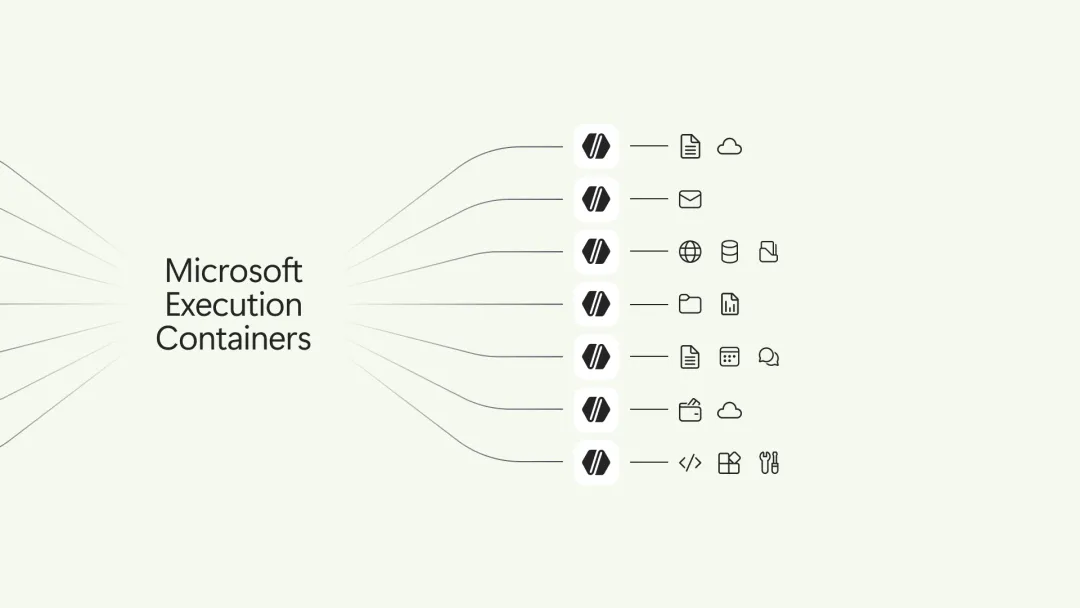
— MXC 把不同 Agent 放进受策略约束的执行环境。
这次微软希望把这些限制直接放到 Windows 系统层面,而不只是依靠 AI 自己判断什么该做、什么不该做。这个区别很重要,因为你不能一边让 AI 自己决定怎么干活,一边又完全指望它自己决定哪些事情不能干。
就像公司招了一个员工。你可以相信他的能力,但不代表入职第一天,就要把公司的财务账户、客户数据库和所有管理权限全部交给他。AI Agent 其实也是一样。
值得注意的是,这次微软并不是宣布收购 OpenClaw,也不是把 OpenClaw 变成 Windows 自带功能。目前公开的信息是,OpenClaw 已经支持微软推出的相关安全技术,这两个概念还是要分清楚。
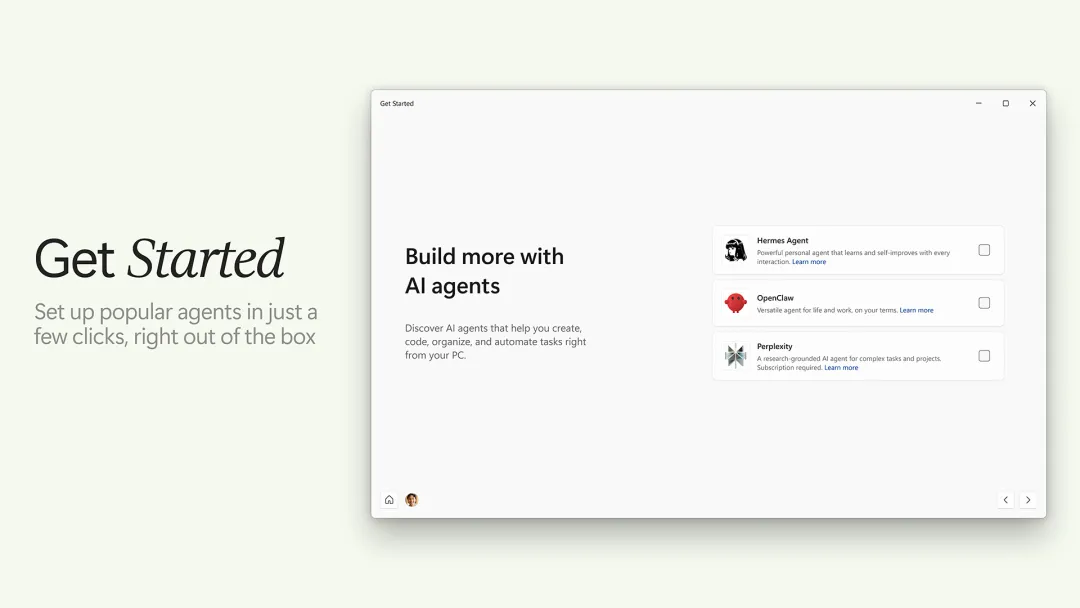
— Windows 的 Agent 上手界面中已经出现 OpenClaw。
03
SECURITY LAYER
不只是微软,安全公司也开始盯上 Agent 了
还有一件事情挺巧。就在这段时间,网络安全公司 Bitdefender 也推出了一款专门保护 AI Agent 的产品,叫 AI Guardian。
它已经开放免费公测,首批支持的工具里就有 OpenClaw 和 Claude Code。不过目前首发只支持 macOS,其他平台还要等后续扩展。
这个产品的思路也很直接。当 Agent 准备访问文件、调用工具或者执行命令时,AI Guardian 会根据用户设置的规则进行检查,可以放行,可以提醒,也可以直接阻止,相当于在 AI 真正动手之前多加了一道检查。
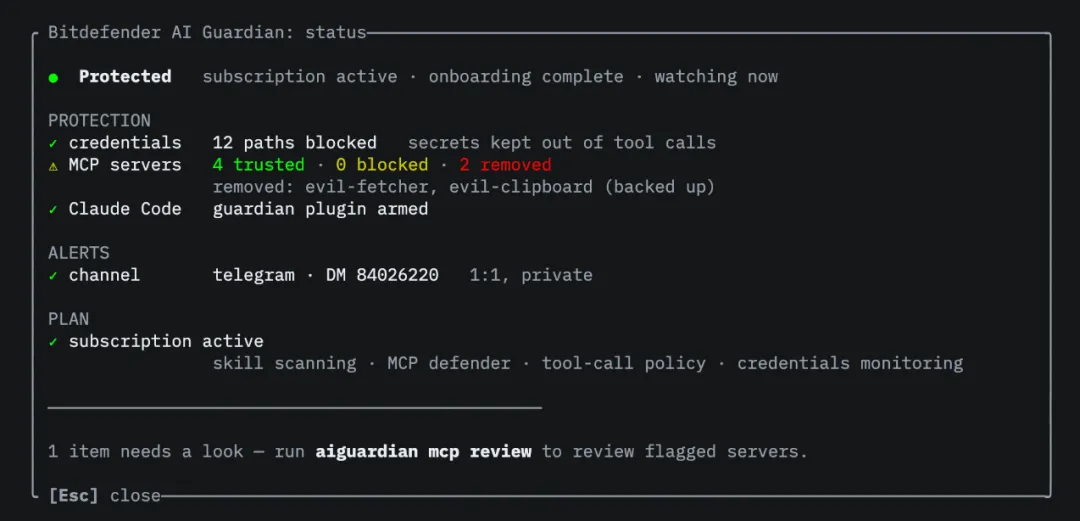
— AI Guardian 会显示保护状态、凭据路径和 Agent 安全检查结果。
当然,这类产品也不意味着装上之后就绝对安全,实际效果仍然取决于配置和具体场景。
以前大家拼命研究怎么让 AI 做更多事情,现在已经有人专门研究怎么限制 AI 做事情了。
而且这不只是技术圈内部的小问题。随着越来越多普通人开始让 AI 管理文件、连接邮箱、操作浏览器,这些问题迟早会进入日常使用场景。
04
THE NEXT COMPETITION
AI Agent 的下一场竞争,可能不只是比谁更聪明
过去这两年,AI 行业一直在追求更强的能力:模型能不能推理得更好,能不能写更复杂的代码,能不能一次完成十几个步骤。这些当然重要,但当 AI 真正开始替人做事之后,评价标准也会跟着变化。
比如一家企业准备引入 AI Agent。老板可能不会太在意它的模型参数有多大,也未必关心它用了什么技术架构。他真正关心的是:交给 AI 的事情能不能完成?公司的数据会不会泄露?操作出了问题能不能追溯?哪些事情需要人来审批?
如果这些问题解决不了,AI 再聪明,也很难真正进入企业的核心业务。这次微软的动作,其实就说明了一个趋势:AI Agent 的竞争,正在从单纯的能力竞争,延伸到权限、安全和管理能力。
这对整个行业来说,可能是一件好事。
05
WHAT IT MEANS
对普通人来说,这意味着什么?
我觉得最直接的变化是,我们以后使用 AI 的方式,可能会越来越像管理一个真正的助手。以前用 ChatGPT,主要是输入问题、获得答案;现在用 Agent,可能是直接给它一个任务,让它自己去操作电脑。
再往后,我们可能会给不同的 Agent 分配不同权限。负责写文章的,可以读取素材文件;负责整理财务的,只能访问指定表格;负责管理邮件的,可以整理草稿,但真正发送重要邮件之前,需要经过确认。
这样一来,AI 才有可能从一个好玩的工具,逐渐变成可以长期使用的工作助手。对于正在研究 AI 应用、企业自动化或者 AI 服务的人来说,这也是一个值得留意的方向。
未来客户购买的可能不只是一个会执行任务的 Agent,而是一套能够控制权限、记录操作、稳定运行的完整方案。当然,现在距离这种体验真正普及,还有不少问题要解决。
∞
THE END
最后
我一直觉得,AI Agent 最吸引人的地方,就是它让普通人第一次有机会把一些原本必须亲自完成的电脑工作交出去。但把事情交出去,和完全放弃控制,是两回事。
微软这次的新动作,让我想到一个很简单的道理:一个助手到底靠不靠谱,不只是看他能做多少事情,还要看他知不知道哪些事情不能做。
OpenClaw 这样的工具,让我们看到了 AI 自主做事的可能性。而微软和安全公司现在做的事情,则是在尝试让这种可能性变得更加可控。
AI 能干活,当然是好事。但只有当人们敢放心地把工作交给它时,这件事才真正有价值。
文 / Ryan