ARTICLE · 1163074
企业统一买AI额度,别只发一把总密钥
企业统一买AI额度,别只发一把总密钥
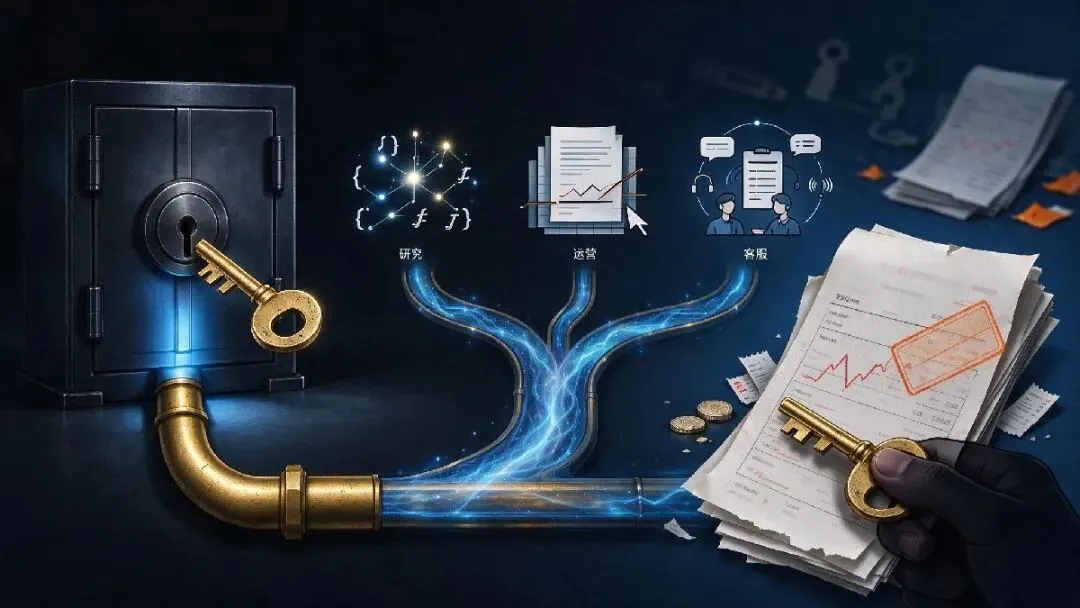
公司刚批了一笔AI年度预算,信息部把钱充进去,生成一个总密钥,顺手发到了研发、运营、客服三个部门的群里。
第一个月账单出来,所有人都傻眼:钱花超了两倍,没人说得清哪部分是自己用的。
运营说我们只写了点文案,肯定是研发测代码烧的;研发说我们调的都是轻量模型,客服天天接工单量才大;客服说我们每次只生成几句回复,怎么可能占大头。
吵到最后,信息部只能自己背锅——钱是统一充的,密钥是统一发的,账自然也算不清。
这不是谁故意多花,是从一开始就用错了管理方式。
别把AI密钥当成公司Wi-Fi密码
很多团队统一采购AI的第一反应,是搞一个总账号、一把总密钥,全公司共用,省事。
省事是真省事,乱也是真乱。
你可以把AI调用想象成公司的打印服务:如果全公司只有一个打印账号,所有人都用它打印,最后耗材账单只能糊成一团。你永远不知道哪个部门打印了多少、有没有人打私人材料、有没有人反复打废了重打。
正确的做法,是按部门、按项目分配独立的打印账号,各自记账,各自控制额度。
AI密钥也是同一个道理。
模型负责生成结果,你的业务系统负责把结果放进工作流,而网关层的作用,就是管清楚谁在调用、调了多少、花了哪笔预算。
总密钥的问题,不只是账算不清。
一旦密钥泄露,全公司的额度都有风险;某个项目不小心写了死循环反复调用,所有部门一起被拖下水;想给某个团队限制预算,根本做不到;想排查是哪个环节出了异常调用,也无从查起。
三步把统一采购的账算明白
不用上复杂的内部系统,从控制台就能先把基础架子搭起来。
第一步:按项目拆密钥,不要按人拆
先别着急给每个人发一个密钥,那样很快就会失控。
正确的拆分维度是「项目」或者「业务场景」。
比如:
- 客服工单分类,建一个密钥
- 运营内容改写,建一个密钥
- 研发代码补全,建一个密钥
- 内部知识库问答,建一个密钥
每个密钥只对应一件明确的事,名字就写清楚用途,比如「prod-customer-ticket-classify」,别叫「运营测试key」这种模糊的名字。
为什么不按人拆?因为人会换项目,项目是固定的。人走了、调岗了,项目密钥不用动,只要收回这个人的访问权限就行。
每个密钥单独配额度阈值。比如客服工单这个项目,这个月预算是多少,就设多少额度,到了阈值自动停,不会把整个公司的额度都烧完。
第二步:调用记录和项目一一对应
光拆密钥还不够,你得能回看每一笔调用是怎么发生的。
每次调用的日志里,至少要有这几项:用了哪个密钥、调用了什么模型、输入输出用量是多少、花了多少额度、调用时间、请求ID。
你可以做一张很简单的核对表,每周抽十几分钟看一眼:
| 日期 | 项目 | 模型 | 调用次数 | 用量 | 异常情况 | | --- | --- | --- | --- | --- | --- | | | | | | | |
先从小规模验证开始,手动核对几次日志,确认每个项目的用量和预期差不多,再逐步放大调用规模。
别等月底账单出来才看。真出问题的时候,你连是哪一天、哪个环节出的都找不到。
第三步:内部权限做二次校验
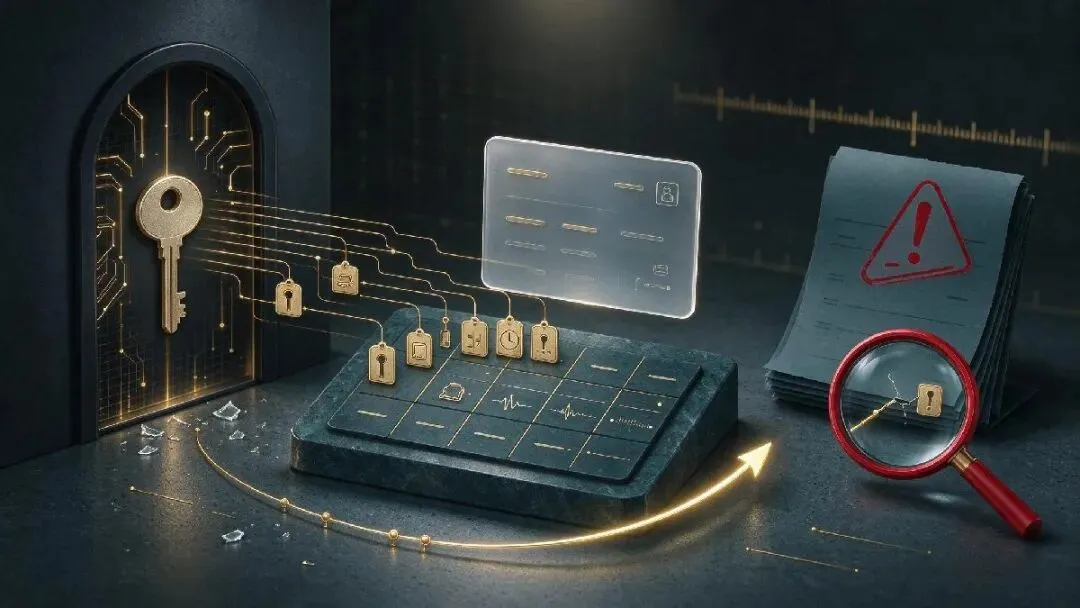
API网关管的是「这个密钥能不能调用、还有多少额度」,但它管不了「这个人能不能用这个密钥」。
所以后端还要加一层你自己的业务权限校验。
比如客服系统里,只有坐席角色才能调用工单分类的密钥;运营后台里,只有内容组的人才能用改写模型;研发工具只能在测试环境调用指定的模型,生产环境默认关闭。
不要把API密钥直接丢给前端,也不要硬编码在代码里。统一放在服务端的环境变量或者密钥管理里,前端请求先过你的业务接口,再由服务端带着密钥去调用。
这样就算有人越权访问,也碰不到真实的密钥,更不会直接消耗公司的AI额度。
怎么确认你做对了
搭完之后,问自己三个问题:
第一,随便拿一条调用记录,能不能立刻说出它属于哪个项目、该记到哪个部门的账上?
第二,某个项目的额度用完了,会不会影响其他项目正常使用?
第三,发现异常调用时,能不能快速定位到是哪条业务线、哪个环节出的问题?
三个都能答「能」,基本就合格了。
如果答不上来,说明你现在的管理方式,本质上还是在用一把总密钥裸奔。只是你自己没意识到而已。
最后说一句
一阶API支持按部门或项目发密钥、看账单、控权限,文本、图像、视频、语音都走同一套账户和密钥体系。你可以先在控制台把项目密钥和额度配好,再逐步接到各个业务系统里,账单直接按项目维度核对。
下次充AI额度之前,先别着急把总密钥发出去。花十分钟拆几个项目密钥,比月底对着一笔糊涂账吵架有用得多。
你现在公司的AI调用,是用总密钥还是已经拆分到项目了?