ARTICLE · 1211946
Agent 的电脑去哪了:从 Manus 到 Claude Cowork,agent runtime 的一年半
Agent 的电脑去哪了:从 Manus 到 Claude Cowork,agent runtime 的一年半cowork · agent runtime Agent 的电脑去哪了 从 Manus 到 Claude Cowork,agent runtime 的一年半 2025 年 3 月 6 日,Manus 开放内测。 第一次看演示,我的注意力全在屏幕右边那块面板上,标题是「Manus's Computer」。agent 在里面开浏览器、敲命令、写文件,每一步都发生在眼皮底下。看完脑子里只剩一个念头:它有一台自己的电脑,任务扔进去,自己想办法办完。 当然,「能办完任何任务」是个错觉,这点后面再说。 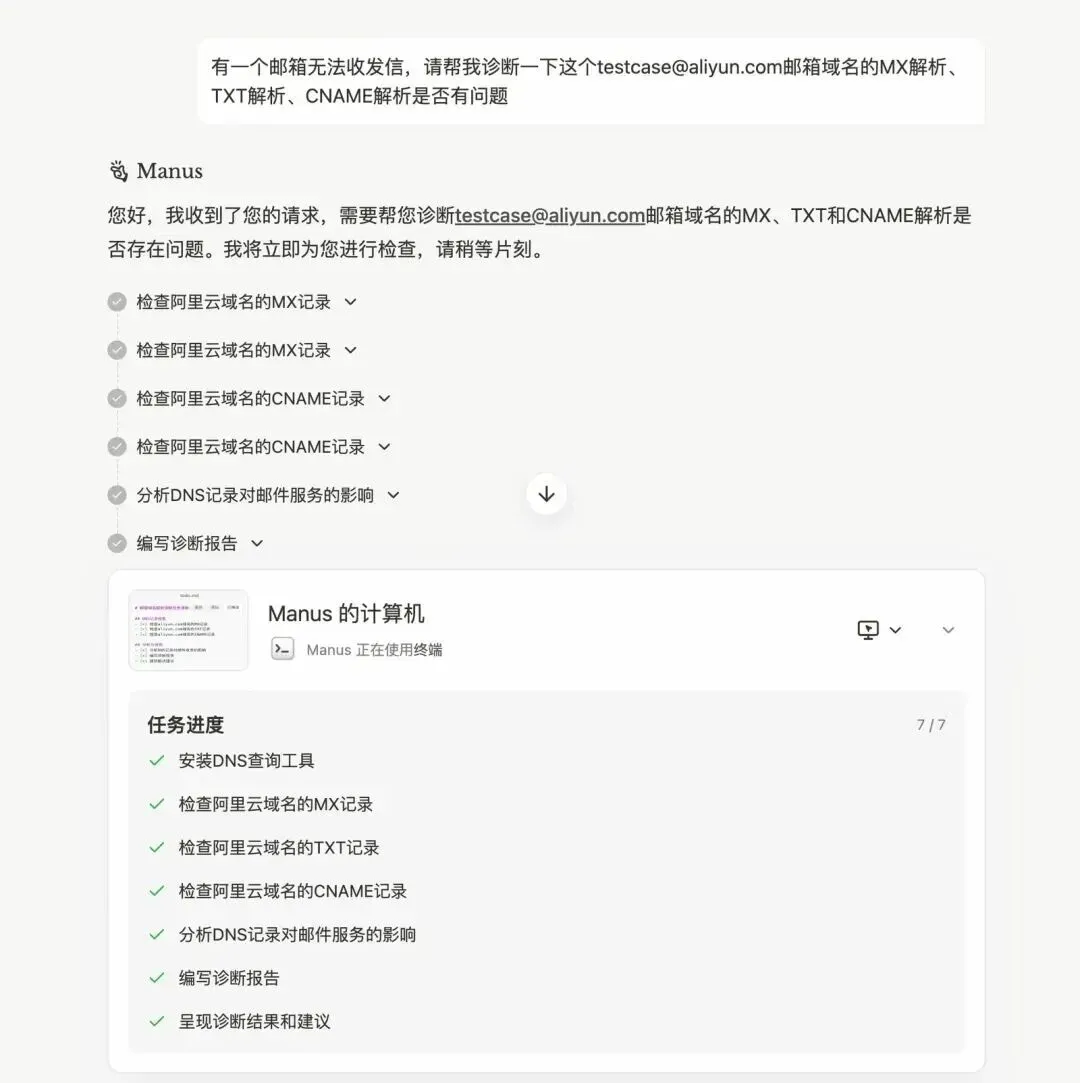
▲ Manus 早期界面:右边那块「Manus's Computer」面板,任务进度一条条往下走 一年半过去,「给 agent 一台电脑」已经不算亮点,复杂任务的标配。边界还在往外推:先是给 agent 一台 7×24 不关机的云电脑,再往后,是把自己的电脑整个交出去。 这一年半,我和这件事有两段交集。一是我们当时做的 tabtabai.com,跟不少团队一样,摸着 Manus 过河;二是这一年我大部分时候是 Claude Cowork 的重度用户,每天有定时任务跑在上面。这段关系后来出了点意外,后面会说。 这篇就从这两段体验出发,聊聊 agent runtime,也就是「agent 的那台电脑」,这一年半是怎么变的,顺带说几个我自己的判断。 01 先把三层分开 聊 agent 产品,我习惯拆成三层: 模型 想 推理、规划、写代码 harness 管 驱动模型一轮轮调用工具的那套循环,加上上下文、审批、记忆 runtime 干 agent 实际在哪台电脑上执行命令、读写文件、开浏览器、点屏幕 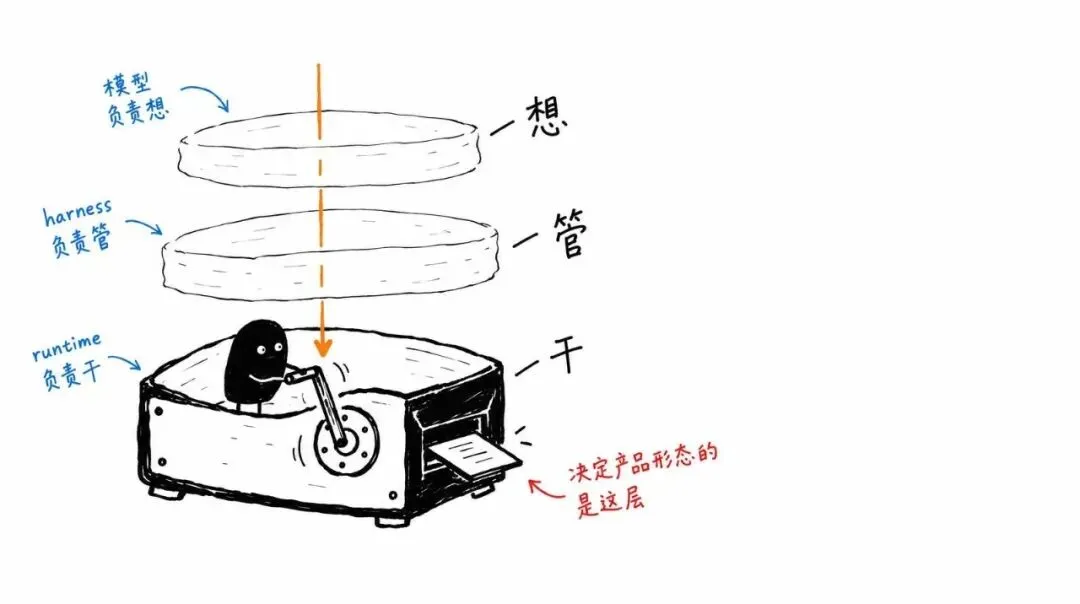
▲ 三层里讨论最多的是上面两层,决定产品形态的是最底下那层 一年半前,harness 每家都得自己从头搭。沙箱、浏览器、工具循环,外加一整套上下文管理,一样一样拼起来。我们做 tabtabai.com 的时候就是这样。现在 OpenClaw、Hermes 这类开源 agent 框架成熟多了,Claude Code、Codex 的循环结构也越来越像。 runtime 反而聊得少。可它才是决定产品形态的那一层: • 能不能合上电脑走人 • 能不能用手机发任务 • 定时任务要不要开着机 • agent 能不能用你已经登录的网站 • 出了事,影响范围有多大 这些问题,模型再强也回答不了。 这一年半里,Manus 和 Claude Cowork 正好从两头出发。一个从云端往你的电脑伸手,一个从你的电脑撤回云端。 02 线一:Manus,从云端伸向你的电脑 Manus 的起点就在云端。每个任务分到一台云端沙箱(据 E2B 公开的客户案例,底层是 E2B 的 Firecracker 微虚拟机),里面有 Linux、有浏览器、有终端。你关掉网页,任务还在跑。 这个形态冲击力很大,一大批产品跟进,我们也是其中之一。那时没什么成熟的开源框架,大家基本是看着 Manus 的演示反推它怎么做的,再把沙箱、浏览器和工具循环一点点拼起来。 但云端沙箱很快撞到天花板:它是一台「干净」的电脑。 没有你的文件,没有你登录过的网站,也没有公司内网的系统。很多真实任务卡在第一步:「请先登录」。 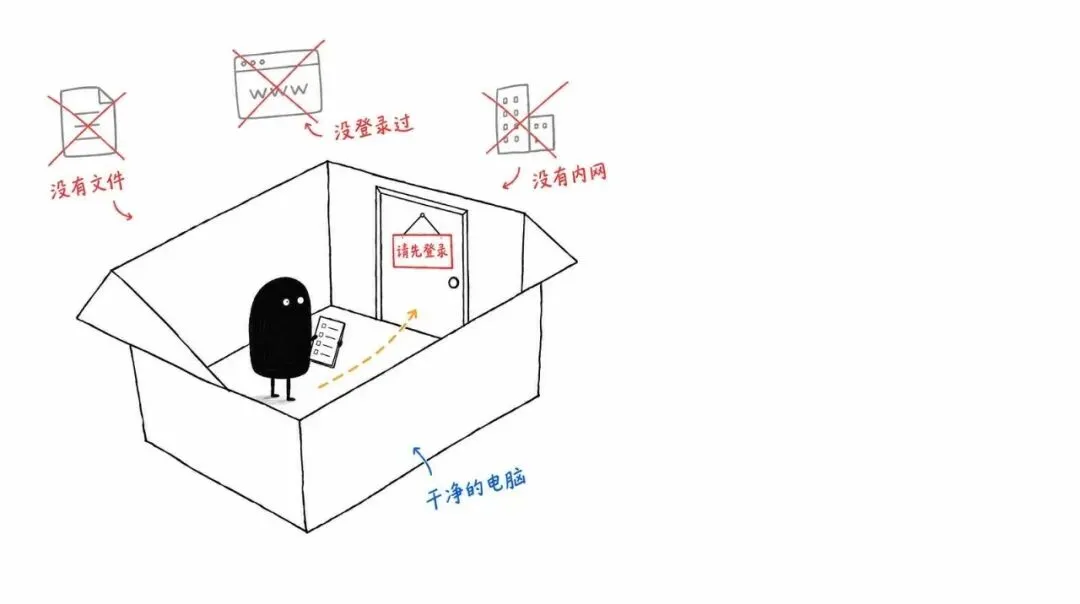
▲ 沙箱是空的,真实任务第一步就撞上「请先登录」 于是 Manus 接下来的路,基本是在往用户这边伸手: 2025-03-06 内测发布,每个任务一台云端沙箱,「Manus's Computer」面板实时展示 2025-11-18 Browser Operator:浏览器扩展,在你自己的浏览器里、用你的登录态干活 2026-03-16 My Computer:桌面 App,按文件夹授权,直接在你电脑的终端里执行命令,每条命令审批(可「允许一次 / 永远允许」) 2026-04-30 Cloud Computer:一台 7×24 常驻的专属云电脑,所有任务共用一块盘,可以托管服务。发布时只有 Ubuntu 命令行;到 10 月我在产品界面上已经能看到 Linux / Windows / macOS 三种桌面 2026-09-28 Manus 2.0:在你电脑上一个独立的可见工作区里操作应用,手机上可以实时看桌面、远程指挥 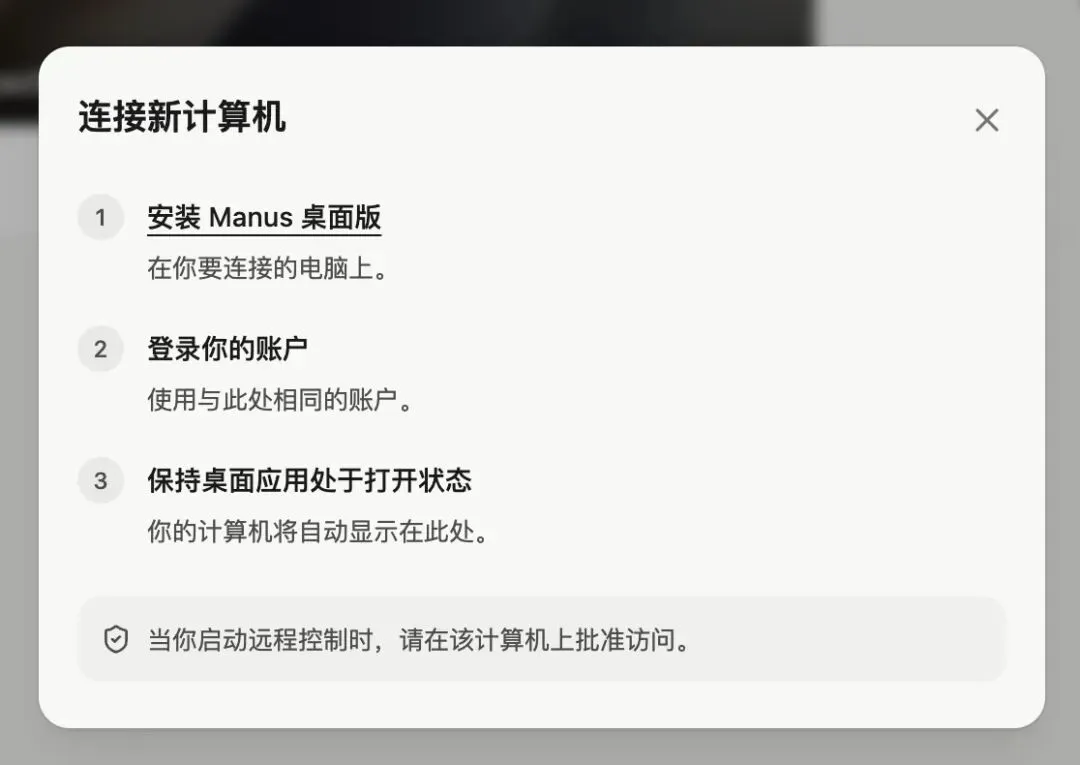
▲ My Computer 的接入方式:装桌面版、登录同一个账号、保持桌面 App 开着 两件事同时在发生: • 往外伸:从云端沙箱伸到你的浏览器、你的文件夹、你的整台电脑 • 往深走:从「每个任务一台、用完回收」的临时沙箱,到「一直开着、东西都还在」的常驻云电脑 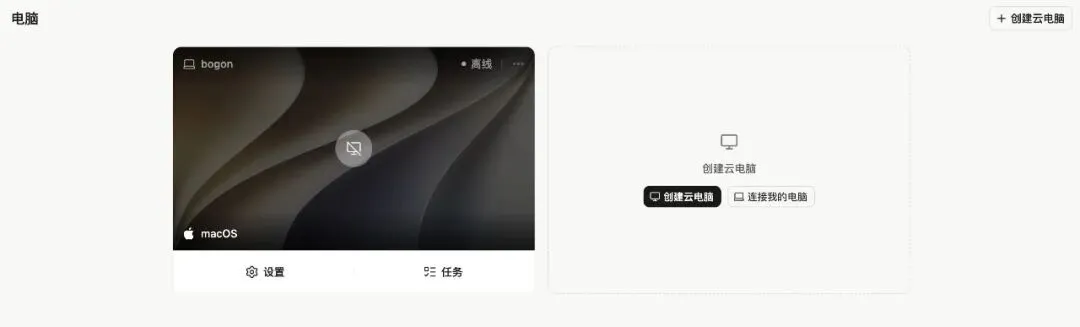
▲ 同一个页面上的两个方向:已经有一台云端的 macOS,右边还留着「连接我的电脑」 两个方向加在一起,云电脑就不再是「用完回收」的沙箱了,而是一台能按月订阅的机器。Linux 30 美元、Windows 50 美元、macOS 200 美元一个月。 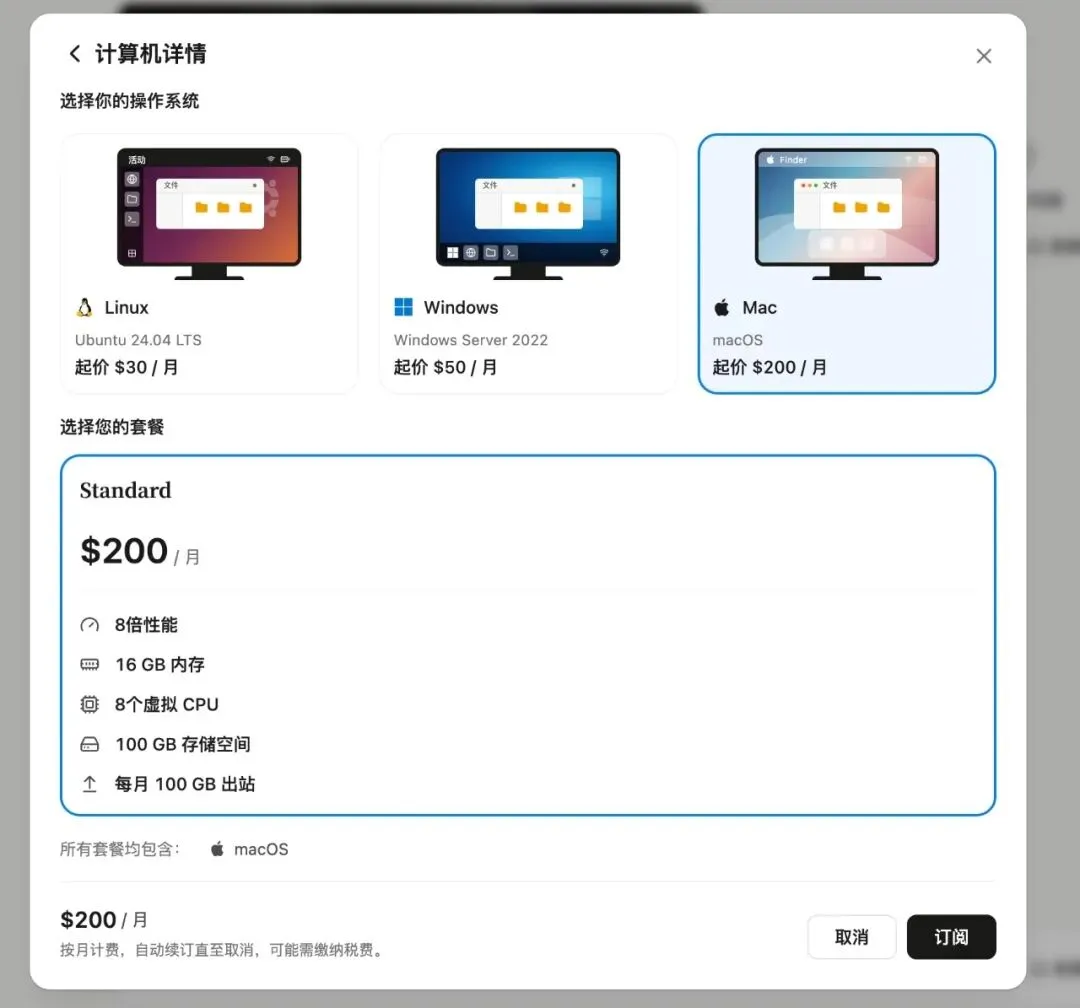
▲ Manus 云电脑的系统选项与起价 03 线二:Claude Cowork,从你的电脑撤回云端 Claude Cowork 走的是反方向。 1 月:住在你的电脑里 2026 年 1 月 12 日发布,只有 macOS、只给 Max 用户。推理在云端,工具调用在你 Mac 上的一台 Linux 虚拟机里,只能读写你授权的文件夹。卖点是安全和信任:数据不出设备。 两天后,安全公司 PromptArmor 演示了文件外泄:把藏了指令的 .docx 伪装成 skill 放进授权文件夹,诱导 agent 用 curl 把文件传到攻击者的 Anthropic 账号,全程不需要人工批准。走的正是虚拟机网络白名单本来就放行的 api.anthropic.com。 本机虚拟机管住了文件系统,没管住一条被允许的出口。 2–3 月:想让 agent 自己干活,电脑就得一直开着 • 2 月 25 日,定时任务上线。跑在本机,电脑必须开着。 • 3 月 17 日,Dispatch:手机遥控桌面端,要求 Mac 保持唤醒。 • 3 月 23 日,computer use 进入 Cowork,Dispatch 可以在你不在的时候操作电脑。 产品想从「协作」走向「委派」,runtime 却还拴在用户的电脑上。MacStories 上手 Dispatch 的评价是「慢,能不能成大概五五开」。委派的前提是你能走开,而 runtime 就在你的电脑上,你走不开。 7 月:可选上云 7 月 7 日,web 和手机端上线,会话可以在云端跑(beta)。合上笔记本,任务继续;新建的定时任务在云端跑,不需要设备在线。不过官方这时候还是说,桌面端才是 "the place for deep work"。 10 月:强制上云 10 月 5 日,Anthropic 的 Felix Rieseberg 出来解释为什么改。用户不喜欢本地虚拟机占磁盘、耗电、拖慢电脑,而且 "closing your laptop means the work stops"。新架构把推理和虚拟机一起搬到云端,每个会话一个独立沙箱。 一天之后,Pro / Max 取消本地模式。设置里的「Only on your computer」直接删掉,不能切回。 你的电脑从执行环境退成了外设。云端会话要碰到你连接的文件夹,得经过打开着的桌面 App、走 Anthropic 中转的连接。用浏览器、用 computer use,也都要求桌面 App 在线。 想要纯本地执行?官方建议改用桌面版 Claude Code。 装在你 Mac 上的本地 agent,从此变成跑在云端、偶尔借用你电脑的 Claude。 04 两条线落在同一副骨架上 一个往外伸,一个往回撤,最后的架构骨架是一样的:主循环在云端,你的电脑当外设。 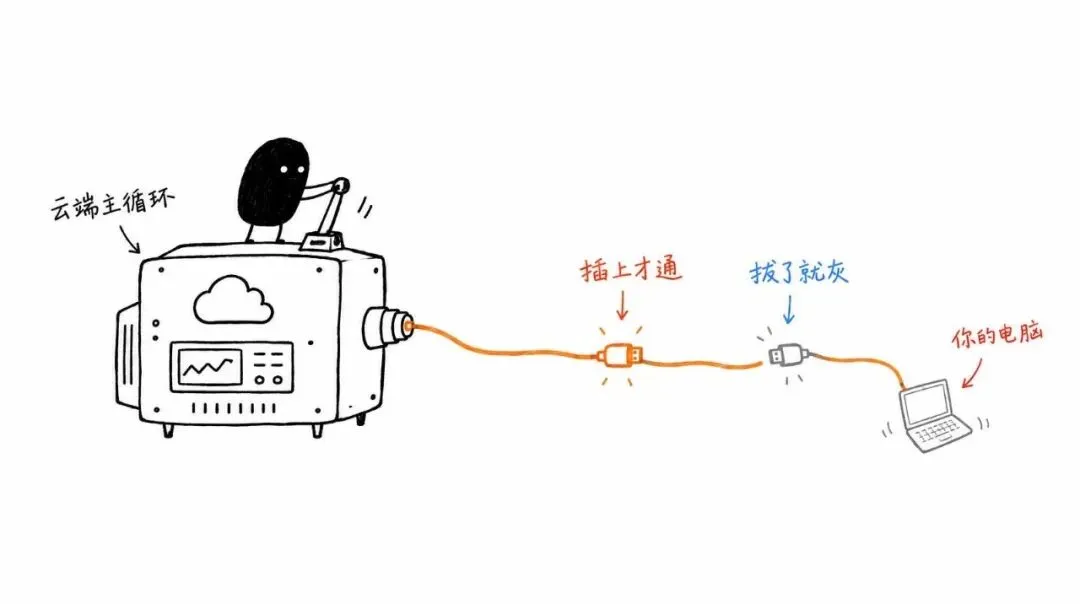
▲ 云端是主机,你的电脑成了插上去才生效的配件 云端 agent 循环 · 审批 · 审计 · 计量 · 记忆 ↓ 每轮选定一个执行端 任务临时沙箱 每会话一台,用完回收 常驻云电脑 7×24 常开,跨任务共用一块盘,可带桌面 你的电脑 桌面 App / 浏览器扩展;文件夹 → 浏览器登录态 → computer use 云手机 国内产品里更常见 OpenAI 的 ChatGPT Work 和 dots、微软的 Copilot Cowork,也都能放进这张图。Genspark 和 MiniMax、扣子、阿里无影同理。当然,纯本机的产品也还在(腾讯 WorkBuddy、各种本地「龙虾」),但从我看到的情况,主流已经是这副骨架。 骨架一样,差别在细节:你的电脑要交出去多少,交出去之后怎么管。 05 几点感悟 1. 委派的本质是「脱离电脑」 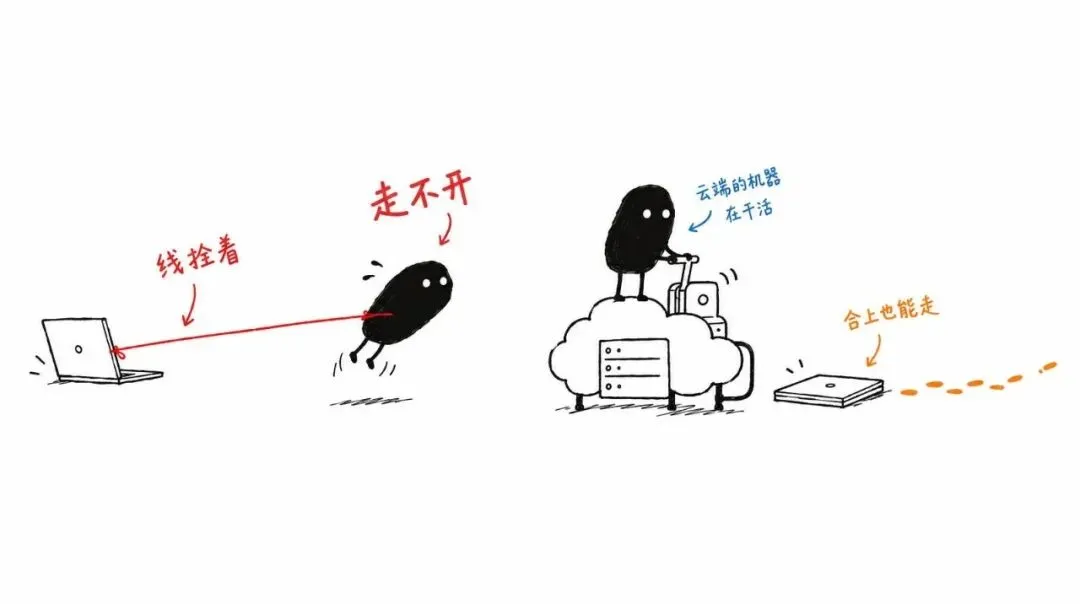
▲ runtime 在云端,合上电脑也能走;runtime 拴在你电脑上,你走不开 我自己用 Claude 云端模式,最有价值的地方其实跟它多聪明没关系:不带电脑,用手机就能把任务发出去、跑完。合盖不停,定时任务也不依赖开机。 这只是我自己的体会,不一定所有场景都成立。不过它和 Anthropic 给出的改版理由对得上:runtime 还留在用户电脑上,「交代完就走」就是一句空话。 所以我们自己的选择是把主路径放在云端。你电脑上那些「只有那台电脑才有」的东西,本地文件、已登录的软件和网站、只能装在 Windows 上的客户端,都作为外设按需借用。 2. 把电脑交给 agent,要分级交,还要想好掉线怎么办 Claude 把你的电脑拆成几级,一级一级单独授权: 文件夹 读写已连接的文件夹 风险:文件外泄 浏览器登录态 用你的登录身份操作网站(逐站导入,银行 / 邮箱 / SSO 默认不勾) 风险:以你的身份在业务系统里操作 computer use 操作你电脑上的应用(每个应用首次授权,投资 / 交易 / 加密货币类默认屏蔽) 风险:等于把电脑交出去 它也会在你电脑上跑命令(工具叫 device_bash,下面还会提到),但跑在本机那台 Linux 虚拟机里,只碰得到你连接的文件夹。Manus 的 My Computer 是直接在你电脑的终端里跑,靠逐条审批兜底。 两家真正拉开差距的地方是隔离。我更倾向有隔离的那一边:命令执行是 agent 最强的能力,也是最难审计的能力。关在一个碰不到宿主系统的地方,比逐条审批可控。人点多了「同意」,就不再细看了。 外设还有一个容易被忽略的问题:什么时候决定用哪台电脑,电脑掉线了又怎么办。 OpenAI 的做法是每轮开始时选定执行端,一轮之内不切换;本机不在线,ChatGPT Work 下一轮退回云端继续(不带本机文件),dots 不退回,等着。 微软 Copilot Cowork 的浏览器任务被打断时暂停,关了标签页、电脑睡眠、断网都算,用户说一声 continue 再续上。 这里没有标准答案,但必须是显式的产品决定。不然用户看到的只有莫名其妙的失败。 3. 读写通了,不等于「看见」通了 这是我自己踩到的坑。 我有一条每天定时跑的内容流水线,做公众号和小红书的素材。强制上云之后,文本类工作一点没受影响,每天照常出稿,产物落在我电脑上的连接文件夹里。 坏的是「看图」。 agent 在本机生成的封面和图卡,传回云端时被一律拒绝: file is hardlinked (nlink > 1) — refused to avoid reading through a link alias 这是一条安全检查,防的是有人在授权文件夹里放个硬链接,指到文件夹外面的敏感文件。检查本身没毛病。 问题出在我的 Mac 上:本机虚拟机写出来的文件,在宿主机看来都带多个链接。连 agent 刚生成的图也被当成了「可疑别名」,报错里建议的「复制一份再试」也绕不过去。 结果视觉检查名存实亡。有一期 agent 在收尾记录里老实写了「未目检」,另一期拼了两张预览图,谁也没看到。 我最后的绕法是在本机把图缩小拼成一张,转成 base64 文本打出来,文本能回到云端,再在云端解码查看。这个问题我提给了 Anthropic(claude-code issue 100465),目前还开着。提完之后我也没别的办法,就先这么绕着了。 教训有两层。一条防「用户文件外泄」的规则,误伤了 agent 自己的产出:外设的权限模型只按「用户的文件」设计,就会漏掉「agent 写出来、还要再读回去」这条路。 再往大一点说,数据能过去,不等于 agent 能看见。设计外设的时候,「agent 能不能看到自己的产出」这件事要单独验证。 4. 沙箱起来容易,用户的东西留住难 起一个沙箱现在不难,E2B、Firecracker、K8s 上各种开源方案都挺成熟。难的是另一件事:沙箱里哪些东西该留下来,留多久,归谁。 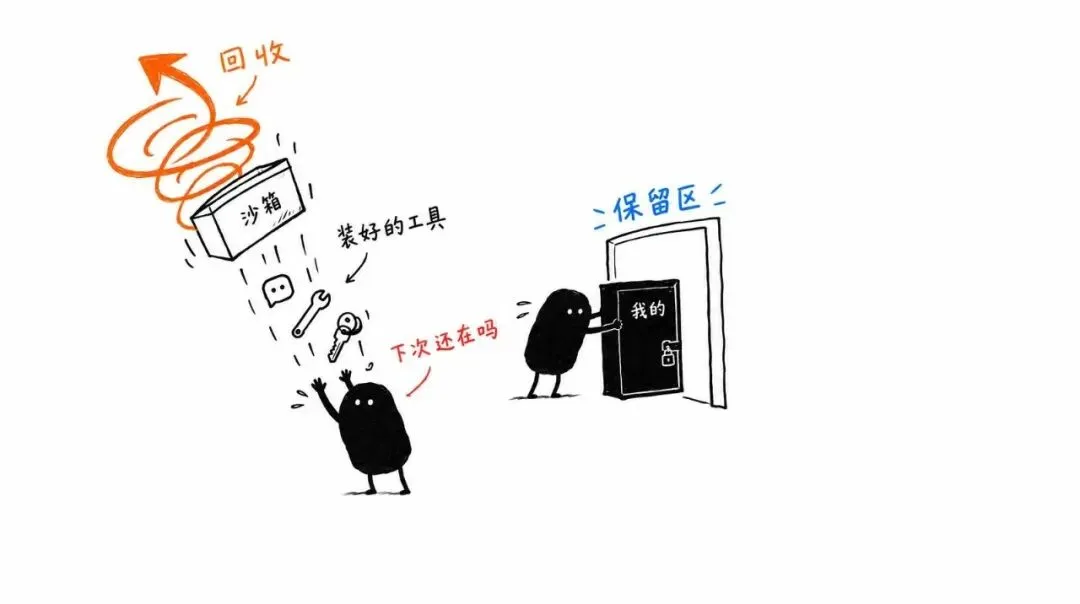
▲ 临时沙箱被回收时,装好的工具和登录态跟着一起掉下去 我们碰到过一个很典型的客户反馈,具体哪家就不点了。用户在对话里让 agent 装了企业微信的命令行工具,扫码登录,用得好好的。过了一阵,运行环境被闲置回收,再回来,程序没了,登录也没了。 对用户来说,这台「电脑」就是他的。装过的软件、登录过的账号,理所当然应该还在。对平台来说,沙箱是临时的、可回收的,随时可能换一台机器。 Manus 推出 Cloud Computer,ChatGPT Work 让 /workspace 跨会话保留、在所有会话间共享,回答的都是同一个问题:让临时的计算资源,承载持久的用户状态。 这里有几个细节得想清楚: • 状态归用户,还是归 agent?我们的结论是归用户。扫码登录的是用户本人,同一个人的不同 agent 应该共享装好的工具和登录态。 • 哪些地方会保留,要明确告诉 agent。否则它会习惯性地把工具装到系统目录,下次回收就没了。 • 凭证不能放在用户可见、可分享的位置。工作区是要给人看、甚至分享出去的。 • 浏览器登录态是最敏感的状态。被注入的 agent 可以用它以你的身份操作业务系统,默认不该保存,要用户主动打开。 5. 审批:各家都在往「少打扰」走 审批是 harness 里最直接体现「人和 agent 怎么分工」的地方。看了一圈,各家的设计很像: Claude Code 手动 / 自动接受编辑 / 计划模式 / auto(由另一个模型审查)/ 完全跳过 OpenClaw 每次询问 / 白名单 / 完全放开,2026 年 5 月加了 auto(白名单外的命令先给审查模型看,拿不准再找人) Hermes manual / smart(危险命令规则 + 辅助模型判断)/ off Manus My Computer 每条命令审批,可「允许一次 / 永远允许」 Claude computer use 每个应用首次授权,敏感类应用默认屏蔽 「每次都问」太吵,「全部放开」太险。于是大家都在中间加了一档:先让模型审一遍,拿不准再问人。Claude Code 从 v2.1.283 起,甚至把 auto 设成了新会话的默认模式。 审批的松紧其实是跟着 runtime 走的。 Claude Code 的文档对「完全跳过审批」写的是 Isolated containers and VMs only。 在一台随时可以销毁的云端沙箱里,可以放手让 agent 干;碰上你的电脑、你的登录态这种收不回来的东西,就得收紧。 还有一类场景容易被忘:定时任务半夜跑起来,没有人能点「同意」。必须事先定好是自动放行还是拒绝,不能挂在那里等一个不会来的人。 审批也不是安全的全部。Claude Cowork 上线两天就被演示了文件外泄。第三方安全研究发现,Manus 的共享项目指令可以被植入恶意命令,读走沙箱环境变量里的远程桌面密码,进而接管对方在云端沙箱里的桌面(9 月已修复)。 OpenClaw 的设备配对也出过 CVE。Simon Willison 的提醒挺中肯:私有数据、不可信内容、对外通信,三样凑齐就危险。而让非程序员自己去盯「可疑操作」,并不公平。 所以审批之外,还得有一套跟 runtime 绑在一起的底线:控制出口;接管和串流的凭据按会话签发,agent 读不到;设备主动连出来,而不是在你电脑上开端口。 runtime 每多一种能力,攻击面就跟着大一圈。 6. 我的账户被封之后 补一条最新的状态:我的 Claude 账户已经被封了。 封号这事没什么好展开的。真正花时间的是后面那步:迁移。 这条流水线上跑着我几十个定时任务,出稿、配图、归档,一整套。本来以为得重搭一遍,真上手才发现没那么难。模型是别人的,提示词和策略文档是我自己的:任务怎么判断、栏目规范长什么样,还有模板和素材,全是本地文件,换个 runtime 照样读得懂。 我用一个下午把它们迁到了 DeepSeek Harness 上。日常跑起来,DeepSeek v4.1-flash 够用,出稿质量没有肉眼可见的下降,速度还快了些。 这件事让我把选 agent 的排序调了一下。模型能力当然重要,能不能搬走同样重要:你的提示词、策略和产物,得放在一个换个 runtime 也照样能用的地方。 回头再看那张骨架图,云端主循环这一格会一直在,但主循环跑在谁家、以什么形式跑,这一格迟早有人会换。挑产品的时候不妨多看一眼:你那套东西跟着你走,还是留在它那儿。 06 写在最后:Botnow Cowork 
最后说说我们现在在做的 Botnow Cowork。 Manus、Claude 这些产品都是厂商托管的公有云,数据在对方云上。企业员工想要的其实是同一套体验:交代一句就走开、用手机看进度、agent 有一台自己的电脑。 企业要的还多一些:数据不能出企业;要接得上内网系统;要有权限和审计;要管得住 agent 能做什么。 Botnow Cowork 做的事,说白了就是把 C 端用户已经习惯的 agent 体验,搬到企业客户手里: • 云端执行,脱离电脑。 任务在云端跑,合上电脑、换到手机都不影响;定时任务不依赖谁的电脑开着。 • 每个员工一台专属的云端运行环境。 打开就能用;闲置时会回收资源,但工作区和家目录保留,装过的工具、登录过的命令行工具,回来时都还在。 • 审批模式可选。手动、智能(由 agent 判断,只有高风险步骤找人确认)、关闭,按会话切换;定时任务有单独的审批策略。 • 私有化部署。运行环境部署在企业内网,打通内部系统更直接,数据不出企业。这是我们对「数据驻留」的回答,而不是退回员工电脑上去跑。 接下来要补的,是那张图里我们还空着的几格: • 浏览器登录态的保存和远程接管,遇到扫码、验证码时在手机上接过来 • 带桌面的 Linux 云电脑 • 一个浏览器插件,让员工自己的电脑按级授权、成为 agent 的外设 至于 Windows、macOS 云桌面,许可和硬件门槛都高。企业真正要用的 Windows 软件,往往已经在员工电脑或现有云桌面里,我们更倾向把它们接进来当外设,而不是自己再造一台。 如果你也在做或在用 agent 产品,欢迎交流。 文里的小黑手绘,用的是 Ian 开源的「小黑怪诞正文配图」技能。好东西,谢谢 Ian。