ARTICLE · 1234382
Switch2纯软件越狱实锤!演示直接把彼得·格里芬塞进马里奥卡丁车
Switch2纯软件越狱实锤!演示直接把彼得·格里芬塞进马里奥卡丁车最近主机圈炸出一条重磅消息,Switch 2爆出纯软件漏洞,安全研究员已经放出了破解演示,甚至往《马力欧卡丁车 世界》里导入了各种奇奇怪怪的自定义角色。 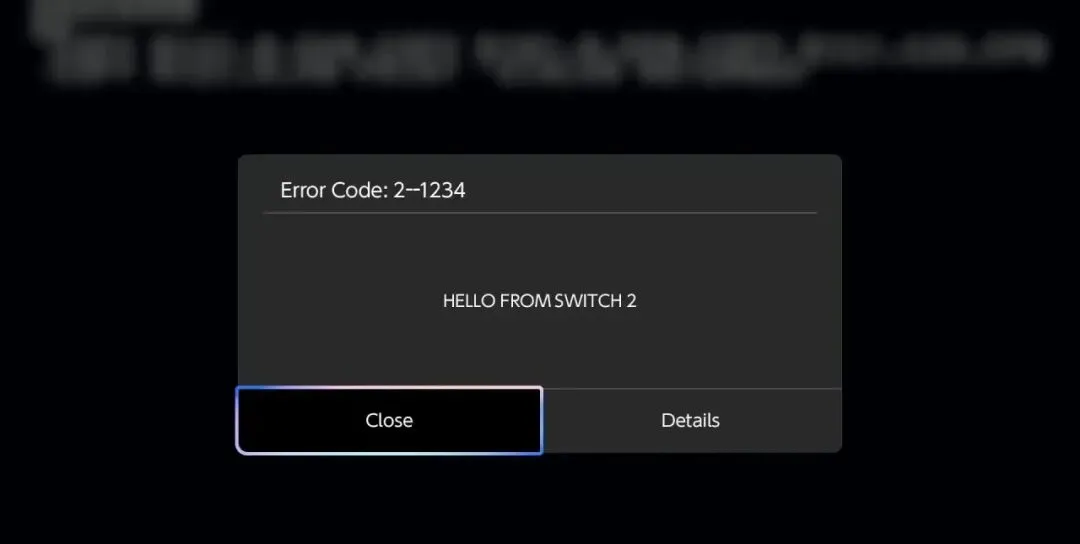
根据VideoCardz的报道,安全研究员pepsipu(Sami Hajiimid)公布了代号NS2JB的漏洞利用方案。这个漏洞能够在目前最新23.0.1固件的Switch 2主机上实现代码执行。 和以往很多主机破解不一样,这次是纯软件漏洞,不用拆机、不用焊接任何硬件芯片,不需要改动主机硬件。漏洞是借助Switch2的向下兼容环境里SmileBASIC程序的整数溢出问题,拿到主机的代码执行权限。 研究者拿《马力欧卡丁车 世界》做演示Demo,通过注入资源的方式加载自定义模组。视频里直接把彼得·格里芬、初音未来、玉桂狗等角色放进赛车游戏,直观展示内存修改、外部资源加载能力。 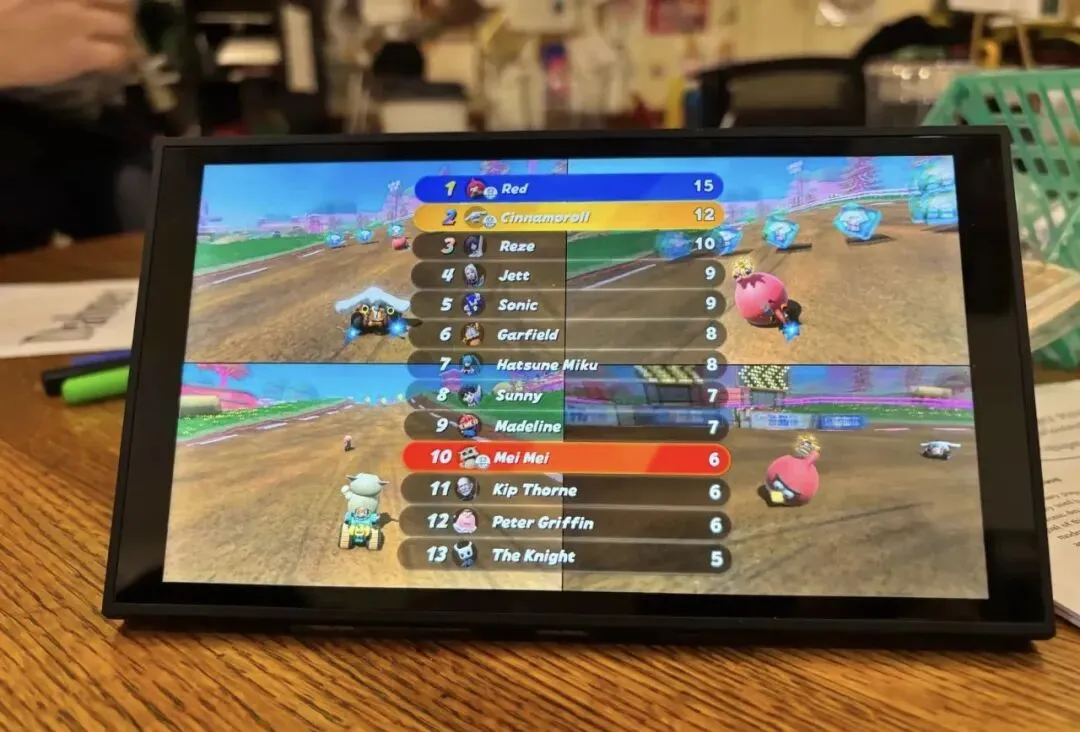
不过大家别觉得Switch2已经彻底破解了,目前这个方案还有不少限制,能力边界一定要分清。 现在仅仅实现用户态代码执行、游戏资源注入,完整自制CFW固件还没有发布。这个漏洞属于临时内存漏洞,没有持久化效果,主机一旦重启,漏洞环境就消失,每次开机都要重新跑一遍漏洞载荷。现阶段也没办法稳定直接运行盗版游戏镜像。 最重要的是风险提醒。只要在Switch2上运行未签名代码、漏洞程序,就有被任天堂检测到的可能。一旦被封禁,主机联网、eShop商店、云存档功能全部永久失效,主机直接ban机,官方保修也直接作废。而且任天堂后续推送系统更新补丁,就能直接补上这个整数溢出漏洞,封死这条破解途径。 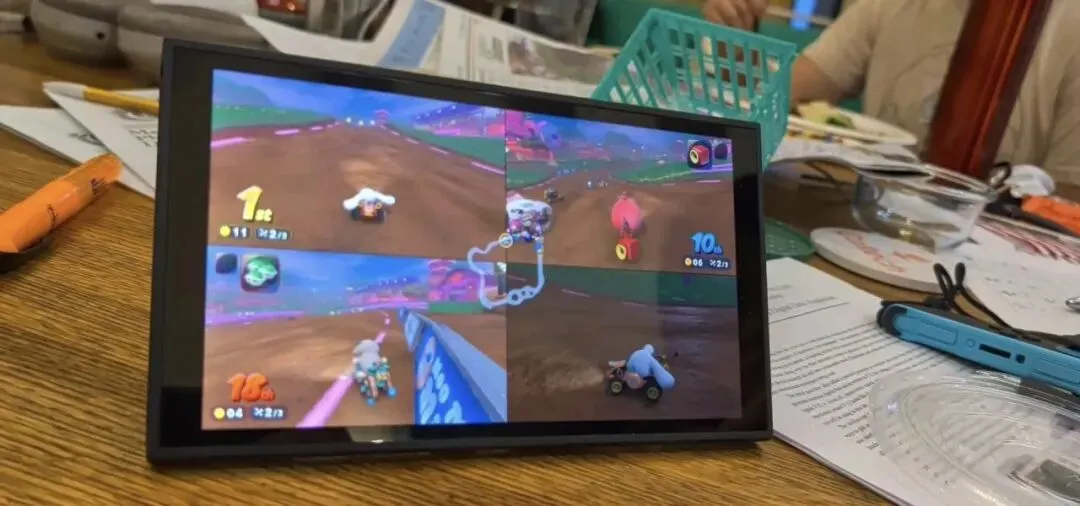
对于玩家来说,纯软件漏洞确实很有吸引力,但ban机风险实实在在,想要折腾的朋友一定要慎重考虑。