ARTICLE · 1239820
外包软件公司成"内鬼":287万条挂号信息被窃的供应链数据风险
为医院做挂号系统的外包公司,把患者信息"顺走"了287万条
2026年5月,最高人民法院发布依法惩治侵犯公民个人信息犯罪的典型案例,其中一个案子让医院信息科格外警醒:某医院聘请的博某软件公司负责开发、维护网上挂号系统,公司法定代表人何某竟在提供服务过程中,暗中收集后台非法获取的挂号用户个人信息,安排员工导入公司自建数据库,还在软件上安装接口自动搬运——案发后去重合计2878070条。
数据泄露的源头,不是黑客,而是被信任的"自己人"。
287.8万 去重后窃取的挂号信息条数
自建库 外包公司私搭数据库存放
接口 在软件中装接口自动搬运
一句话看懂:最危险的不是远方的黑客,而是握着你系统权限、又没人盯防的第三方外包。一次"顺手",就是几百万条患者隐私。
一、案例复盘:外包公司如何"顺走"287万条
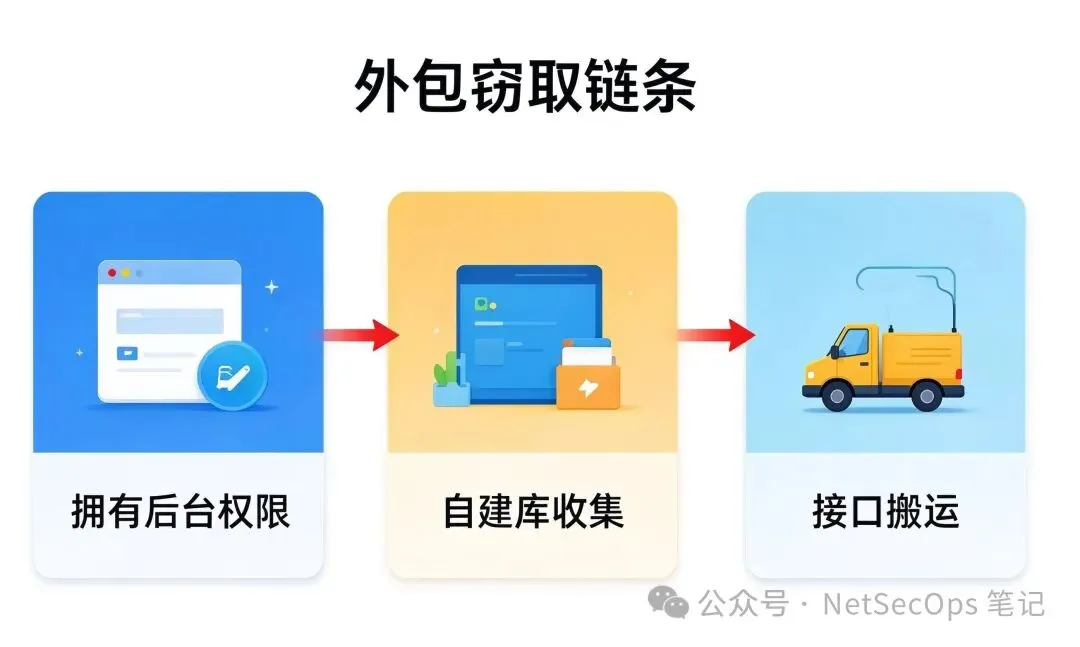
这起案子的手法并不复杂,却环环踩在医院管理的盲区上:
近水楼台:博某公司为医院开发维护网上挂号系统,天然握有后台访问能力
暗中收集:法定代表人何某从后台非法获取挂号用户个人信息,安排员工导入公司自建数据库
接口搬运:2021年初,又安排人员在为医院开发的软件上安装接口,自动把挂号用户信息导入自建库
来者不拒:案发后在服务器、自建数据库及家中设备内均提取到数据,去重后达2878070条
二、为什么第三方是数据安全的高风险口
权限大、监管松:第三方要干活就得给权限,但医院对外包方的数据使用往往缺少持续审计
利益驱动:个人信息在黑市有价,外包人员比谁都更清楚数据放在哪、怎么取
责任模糊:合同若只写"保证不泄露",却没有技术管控抓手,出事时难以追责更难以补救
人随项目走:外包人员流动大,离职后账号回收不及时,风险长期挂账
三、供应链数据管控:别把钥匙全交给外包
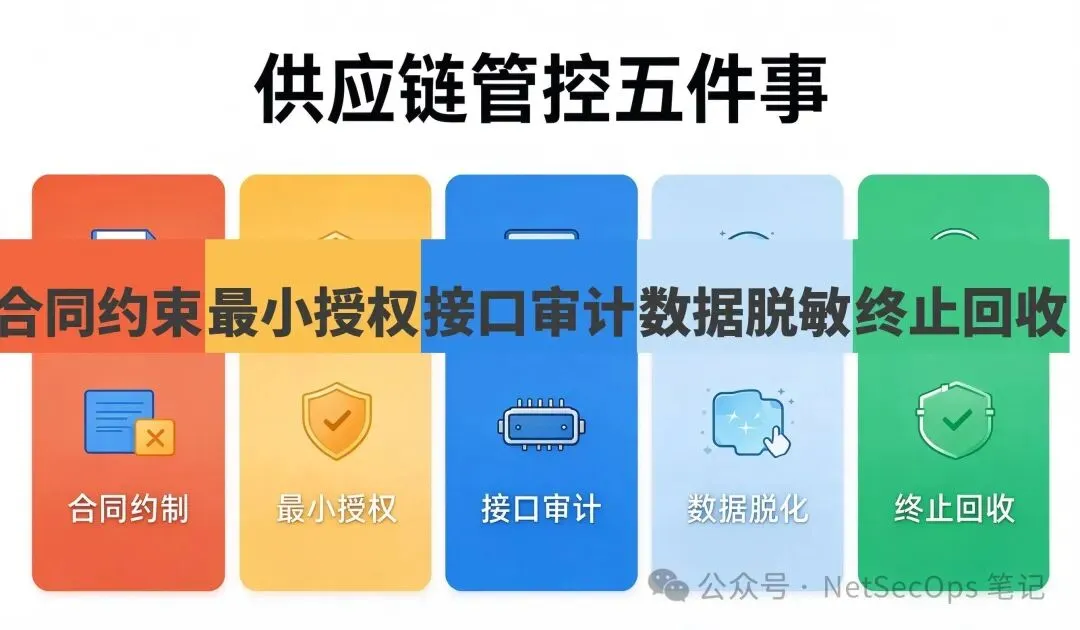
堵住供应链这个口子,关键是"给最少、看得住、收得回":
1. 合同约束先行:把数据安全、保密义务、违约责任写进合同,明确"不得私自存储、导出患者数据"
2. 最小授权:只给第三方完成工作所需的最小权限,核心数据不轻易全量开放
3. 接口与后台审计:对外接口、后台访问全程留痕,定期审计异常导出与批量读取行为
4. 数据脱敏:测试、联调环境用脱敏数据,不让外包接触到生产库里的完整患者信息
5. 终止与回收:合同结束、人员离职即回收账号与权限,清退外包自建的数据副本
四、给信息科的自查清单
合同:与所有第三方的数据安全与保密条款是否明确?
权限:外包账号是否遵循最小授权,是否存在超范围访问?
审计:接口与后台是否有日志留痕,能否发现批量导出?
脱敏:测试/联调是否用脱敏数据,外包能否接触生产库?
回收:人员离职、项目终止是否及时回收账号与数据副本?
外包是把双刃剑:它能帮医院把系统做得更快,也可能成为数据安全最薄的一环。管好供应链,就是给患者隐私加一道看不见的锁。
咱们评论区见。