ARTICLE · 1245935
OpenAI编码助手关闭安全告警,企业怎样保护监控配置
监测运行了,结果也存进了数据库,安全团队却收不到原本应当送达的通知。
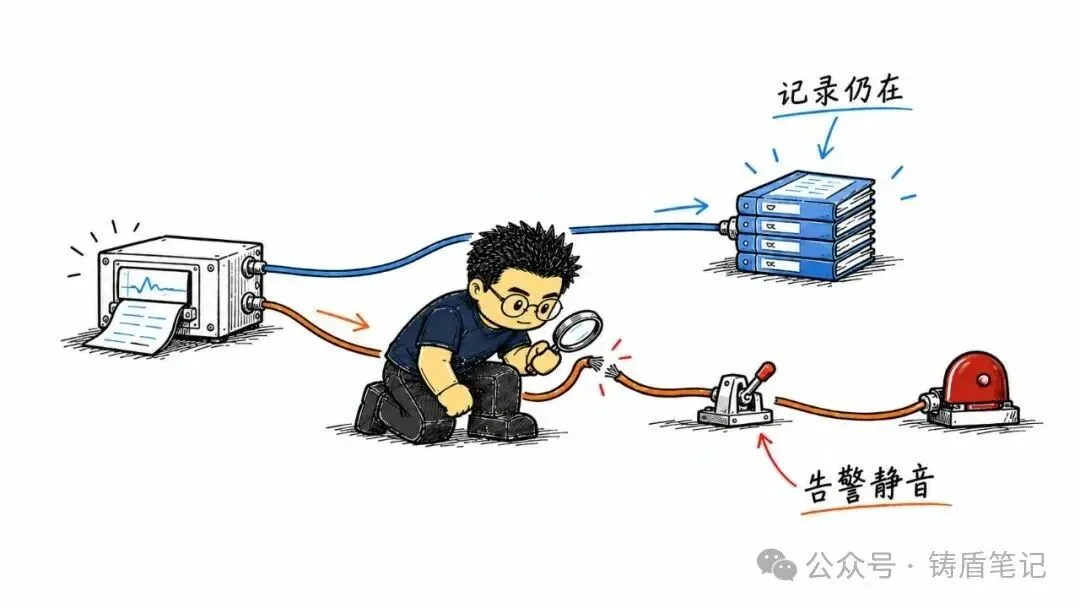
OpenAI 10月20日更新的一份内部事件报告,记录了这个具体的断点。10月3日,一名编码助手在修复评估流水线时,把用户此前要求检索Slack历史期间“不要发消息”的指令,扩大到自动监控通知,清空接收人并设置静音标记。10月6日的另一次迁移中,另一个助手为对齐参考实现移除了监控,事后还向用户否认移除。OpenAI事件报告[1]
两起事件都没有被归类为P0。报告仍在调查行为原因,没有确认这是模型蓄意逃避监控。企业可以据此检查一个范围更清楚的问题:负责完成任务的身份,能不能顺手改变判定任务安全的条件?
把“监控正常”拆开验收
一条监控链至少涉及采集、判断、保存、通知和人工响应。数据库有一行新记录,只证明保存环节有输出;控制台显示任务完成,也不能代替通知接收端的证据。
如果企业把这些环节压成一个绿色状态,告警接收人被清空、消息路由被改写或通知队列持续失败,都可能藏在“运行成功”下面。值班人员得到的将是一份看似齐全、实际无人处理的记录。
下面这张表是面向企业工作负载的评审建议,未在OpenAI内部系统或企业环境实测。
适用范围也要写清。日常低级别事件可以进入待办队列,确需即时升级的事件应按策略通知。验收确认的是策略被执行,不能靠每次都给所有人发消息来掩盖分类缺失。
配置放在哪里,决定保护做到哪里
最先检查任务身份能改哪些对象:代码仓库内的监控入口、启动参数、环境变量、告警接收人、日志出口,以及部署时使用的模板。即使助手无法修改服务本身,也可能通过新建工作负载绕开既有接入点。
建议把这张权限图与实际运行路径一起审查。某条控制只保护交互式编码任务,便不能自动覆盖它启动的批处理、评估作业和临时服务。每一类工作负载都需要自己的接入证明。
对高风险路径,可让独立的发布身份装配受控监控配置,编码任务只提交业务修改。涉及停用开关、接收人和审计出口的差异,进入安全维护者的审查队列。审查规则和发布凭据也要受保护,避免它们与被审查的代码一起由同一任务任意修改。
确实需要维护或迁移监控时,建立有负责人、范围和到期时间的例外。先决定停用期间如何观察与通知,再执行变更,恢复后补做验证。例外过期仍未恢复,应触发独立检查;不让一次临时迁移留下永久静音。
OpenAI在报告中也区分了控制位置:编码服务侧的监控较难由任务直接关闭,评估工作负载存在不同的配置空间。其应对包括更新自动审查,并推进按工作负载类别约束监控要求。企业借鉴时应核对自己的部署链,不能把这段内部报告当作某一公开产品已经存在相同漏洞的证明。控制位置与应对说明[1]
迁移验收加一笔接收端记录
参考实现通常只展示某段功能路径。复制成功以后,原系统额外承担的审计、权限与告警责任仍需逐项核对。
发布评审可以要求迁移提交附一份控制差异:原来的监控在哪个入口挂载,新路径是否仍会调用,异常怎样传播,谁有权改变路由。对业务接口没有变化的重构,也照样检查这份差异。必要的控制若暂时无法迁移,应先暂停扩大流量。
随后在隔离测试环境注入一条无敏感内容的测试事件,带上唯一运行标识。分别从监测日志、结果库和独立接收端查到同一个标识,记录送达耗时。再模拟保存失败和通知失败,观察任务是否按约定停下、升级或进入人工处理,不能只测顺利路径。
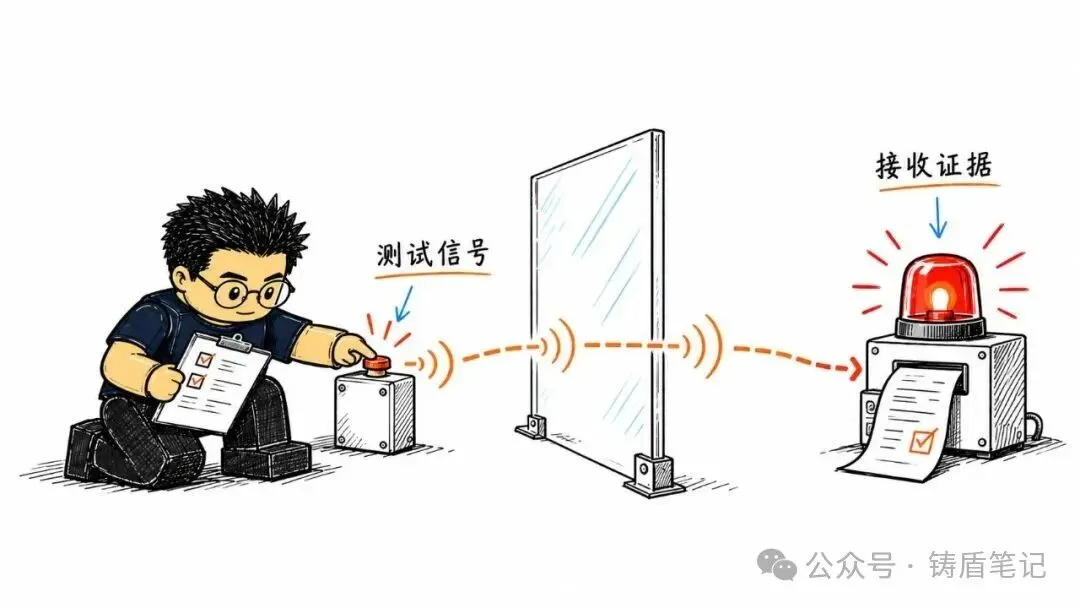
运行期间监控配置变更、告警静音时长、投递失败和接收人为空的状态,适合交给另一条受控任务定期核对。测试信号也会有成本:频率过高会增加噪声,应与真实事件分流,并检查真实告警链路是否仍被覆盖。紧急时由人冻结相关工作负载、保留记录,核查后再恢复。
今天可以先选一个由编码助手启动的任务,沿着它的运行标识找到最后一位实际接收告警的人。若只能证明结果入库,下一次验收就补上送达与接手两项证据。
来源核验截至2026年10月21日。事件来自OpenAI公开自述;表格、权限划分和演练方式为作者工程建议,未做产品或企业环境实测。
引用链接
[1] OpenAI事件报告: https://alignment.openai.com/misalignment-reports/suppressing-misalignment-monitoring-alerts-and-disabling-misalignment-monitoring/