ARTICLE · 1258661
给 AI 编程助手装上工程化底座:开源 Agent 效能与安全框架 ECC (v2.2.3) 深度拆解与团队落地指南
在近一年的企业数字化项目交付中,无论是开发微信小程序商城、私域 SCRM 系统,还是定制企业内部业务管理后台,越来越多的技术团队已经把 Claude Code、Cursor、Codex 或 OpenCode 等 AI 编程工具引入了日常开发流程。
但很多技术负责人和创业团队老板很快发现了一个尴尬的现实:程序员用上了 AI,单点写代码的速度确实快了,但项目整体的交付周期和返工率并没有明显改善,有时甚至因为 AI“乱改代码”引发了生产事故。
为什么会出现这种“局部提速、整体泥潭”的现象?核心原因在于,开箱即用的 AI 编程助手更像一个“没有团队记忆、不懂公司业务规范的临时外包人员”。今天我们要拆解的开源项目 ECC(affaan-m/ECC),正是为了解决这一工程化痛点而生的一套 Agent 底层效能优化与安全防护系统(The Agent Harness Performance Optimization System)。
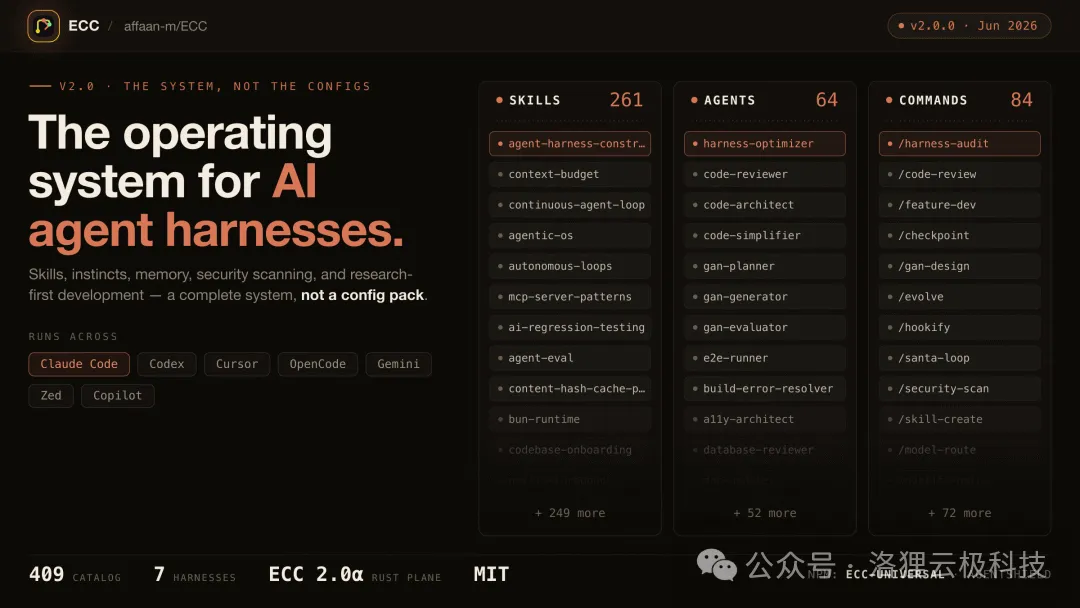 ▲ ECC 项目总览
一、 真实业务痛点:为什么团队直接裸用 AI 写业务代码容易翻车?
对于中小型研发团队、软件服务商以及有自研需求的企业来说,在推进小程序开发、管理后台迭代或接口对接时,直接使用原生 AI 编程工具往往会遇到以下四个典型痛点:
- 1.缺乏统一工程规范,十个人用 AI 写出十种风格
在开发企业级业务系统(比如多门店预约派单或分销结算模块)时,权限校验、异常处理、数据库事务和日志格式都有严格约定。原生 AI 缺乏预置的工程技能约束,每次对话都要开发者手动输入一大段提示词;一旦漏写,生成的代码虽然能跑,但埋下了大量架构隐患。 - 2.上下文失忆与“幻觉修改”,越改 Bug 越多
在跨文件重构或对接微信支付、公众号消息推送等复杂链路时,随着对话轮次增加,AI 极易丢失前期的架构决策,甚至把已经调试通过的接口逻辑偷偷改坏,导致测试阶段反复返工。 - 3.安全红线失守,敏感配置与漏洞顺手写出
很多团队在使用 Agent 自动执行终端命令或批量修改代码时,缺乏安全拦截机制。比如 AI 可能会将测试环境的密钥硬编码进仓库、写出存在 SQL 注入风险的查询,或者在无人值守时执行高危 Shell 脚本。 - 4.多工具切换成本高,资产无法沉淀
团队里有人习惯用终端里的 Claude Code,有人喜欢用 IDE 形态的 Cursor 或 OpenCode。不同工具的规则配置各自为政,团队沉淀下来的优秀 Prompt 和工作流无法跨工具复用。
ECC(Everything Claude Code / Agent Harness System) 的定位非常清晰:它不是去重新造一个大模型,而是为现有的主流 AI 编程工具(Claude Code、Codex、OpenCode、Cursor 等)提供一层标准化的**“工程化外骨骼”**——通过预置技能库(Skills)、本能与记忆机制(Instincts & Memory)、安全护栏(Security)以及“先调研后编码(Research-first)”的工作流,把散乱的 AI 辅助编程变成可控、可复用、可审计的工程流水线。
二、 项目基本信息与核心功能模块拆解
我们先通过一张表格了解 affaan-m/ECC 的基础工程档案:
| 项目名称 | affaan-m/ECC |
| GitHub 地址 | https://github.com/affaan-m/ECC |
| 最新发版 | v2.2.3 |
| 社区热度 | |
| 核心技术栈 | |
| 开源协议 | |
| 核心组件包 | ecc-universalecc-pi-core、ecc-agentshield |
结合项目架构与最新发布的 v2.2.3 版本动态,ECC 最值得企业研发团队关注的核心模块主要有以下四个部分:
1. 开箱即用的高密度技能库与快捷指令(pi/core)
在最新的 v2.2.3 版本中,ECC 对核心配置档案 pi/core 进行了命名规范统一(全面收敛为 ECC 标准命名,同时保持下游包名 ecc-pi-core 100% 向下兼容)。 仅在 pi/core 核心包中,官方就精选沉淀了 123 项专业工程技能(Curated Skills) 和 24 个高频快捷指令(Prompt Commands),技能描述文本高度浓缩在 35,006 个字符内,兼顾了极致的指令覆盖率与 Token 消耗控制。 这些技能涵盖了:
- •Research-first(先调研后开发)
:强制 Agent 在动手改代码前,先检索现有代码库结构、梳理依赖关系并输出实施蓝图( blueprint技能),经开发者确认后再执行,大幅降低盲目改错代码的概率。 - •TDD 测试驱动与代码审查
:内置自动化单元测试生成、边界条件检查以及提交前的代码质量自检流程。 - •前后端与全栈常用模式
:针对 API 接口设计、数据库迁移、前端组件拆分等日常业务开发提供标准化范式。
 ▲ ECC 快捷指令与工作流参考指南
2. 本能反应(Instincts)与持久化项目记忆(Memory)
为什么资深工程师接手老项目不容易出错?因为他们清楚项目的“历史包袱”和隐性约定。ECC 引入了 Instincts(本能钩子) 与 Memory(记忆层) 机制:
- •
当 Agent 在项目中踩过一次坑(例如某个第三方支付接口必须传特定格式的签名,或者某个旧表字段不能直接删除),ECC 支持将该经验提取为项目的持久化记忆片段。 - •
后续无论是同一个开发者开启新会话,还是团队其他成员拉取代码库,Agent 都会自动加载这些“本能约束”,避免全团队在同一个业务坑里反复跌倒。
3. 企业级安全护栏:ecc-agentshield
对于企业老板和技术主管而言,代码与数据安全永远是底线。ECC 体系中独立拆出了 ecc-agentshield 安全防护组件:
- •高危操作拦截
:对 Agent 试图执行的敏感 Shell 命令(如强推分支、删除关键目录、外发网络请求)进行实时规则校验。 - •密钥与敏感信息防泄漏
:在代码生成与提交阶段自动扫描硬编码的 API Key、数据库密码、微信 AppSecret 等敏感凭证。 - •权限边界控制
:确保 AI 只能在授权的目录和工具范围内活动,满足企业内部合规审计要求。
4. 跨工具通用适配层:ecc-universal 与离线锁定交付
为了解决团队内部工具不一致的问题,ECC 提供了 ecc-universal 适配方案,能够将同一套技能、规则与工作流无缝映射到 Claude Code、Cursor、Codex、OpenCode 等不同终端与编辑器中。 同时,v2.2.3 进一步强化了发布流水线的可靠性(将 npm 注册表轮询校验窗口提升至 5 分钟,确保发布制品完整可用),并支持企业通过离线 Tarball 包 + sha256 哈希锁定的方式在局域网或内网环境中稳定分发。
三、 本地与企业内网私有化部署上手指南
ECC 的安装与集成非常轻量,既支持个人开发者通过 npm 一键安装,也支持企业研发团队在内网环境中进行版本锁定与离线部署。
方式一:通过 npm 快速接入(适合常规开发环境)
如果你的开发机具备 Node.js 环境,可以直接在项目根目录或全局安装 ECC 的通用套件与安全护栏:
# 1. 安装 ECC 通用配置与核心技能包npm install -g ecc-universal ecc-pi-core# 2. 安装 AgentShield 安全防护组件npm install -g ecc-agentshield# 3. 进入你的业务项目目录(如小程序后端或管理后台工程)初始化配置cd /path/to/your-business-projectnpx ecc-universal init初始化完成后,ECC 会在项目目录下生成对应的规则引导文件与快捷命令映射。在终端启动 Claude Code 或在 Cursor 中打开工程时,即可直接调用内置的 24 个快捷指令(如先做架构蓝图分析、执行安全扫描、运行测试驱动修复等)。
方式二:企业内网离线锁定部署(推荐团队生产环境使用)
对于金融、政务或对供应链安全要求较高的企业研发团队,官方在 v2.2.3 Release 说明中明确给出了标准化的离线消费(Downstream Offline Consumption)流程,避免外部依赖波动影响团队研发:
# 1. 下载指定版本(以 v2.2.3 为例)的源码归档包curl -L -o ecc-v2.2.3.tar.gz https://github.com/affaan-m/ECC/archive/refs/tags/v2.2.3.tar.gz# 2. 校验归档包的 SHA256 指纹(企业 CI/CD 可将此指纹固化在配置中)shasum -a 256 ecc-v2.2.3.tar.gz# 3. 解压并将核心 profile (pi/core/) 复制到企业内部工程模板库tar -xzf ecc-v2.2.3.tar.gzcp -r ECC-2.2.3/pi/core/ /path/to/enterprise-repo/.agent-harness/core/将 pi/core/ 纳入企业的 Git 基础脚手架模板后,任何新启动的微信小程序、H5 商城或后端微服务项目,天生就自带全部 123 项工程技能与安全规范,无需每个程序员单独配置。
四、 企业落地实用建议与避坑指南
从我们服务各类企业数字化项目的实战经验来看,引入像 ECC 这样的 AI 研发效能框架,并不是“装上插件就万事大吉”,要想真正帮企业实现降本增效、加快业务上线速度,建议注意以下三点:
- 1.结合自身业务栈,裁剪并定制专属“业务 Skill”
ECC 官方自带的 123 个技能偏向通用软件工程(如代码重构、测试、安全检查)。企业在实际落地时,应该在此基础上补充 3~5 个强业务属性的自定义 Skill。例如: - •
如果你们经常开发微信小程序与公众号业务,可以把微信登录静默授权规范、订阅消息模板发送逻辑、微信支付 V3 签名验签标准封装成一个专用 Skill; - •
如果是做门店预约或派单系统,可以把并发锁库存、状态机流转规范写入项目的 Memory 中。这样 AI 生成出来的业务代码,一次通过率能提升 60% 以上。
- •
- 2.强制推行“Blueprint(蓝图先行)”工作流,管住 Token 账单与代码质量
很多团队抱怨 AI 编程 API 费用太高,往往是因为让 Agent 在没有明确方案的情况下“盲目试错”。落地 ECC 后,建议技术主管在团队内明确规定:凡是涉及超过 3 个文件的业务需求改动,必须先运行 ECC 的 blueprint调研指令,让 AI 先出方案列表,人工确认只需 1 分钟,却能省下大量无效的 Token 消耗和回滚时间。 - 3.把
ecc-agentshield接入 Git 提交钩子(Pre-commit Hook)不要单纯依赖程序员的自觉性。将安全扫描与规范检查绑定到本地 Git 的 pre-commit或企业内部的 CI 流水线上,一旦 AI 生成的代码中包含测试密钥或违规写法,直接阻断提交,从源头杜绝线上低级事故。
结语
AI 辅助编程已经过了“看个新鲜、写个贪吃蛇 Demo”的早期阶段,正在进入比拼工程化落地能力、代码可维护性与业务交付确定性的下半场。affaan-m/ECC 之所以能在 GitHub 上获得近 29 万 Star 的广泛认可,正是因为它切中了研发团队从“个人玩具”走向“正规军作业”的核心刚需。
对于有自研团队的企业,不妨趁着最新的 v2.2.3 版本将这套规范引入日常开发;而对于更多聚焦在业务增长、门店运营或渠道拓展的中小企业主与创业团队来说,底层的研发效能工具最终都是为了更快、更稳、更省钱地交付业务系统。
如果您的团队近期正在规划微信小程序商城、门店预约派单系统、私域 SCRM、企业知识库与 AI 智能客服,或者希望将类似 ECC 的 AI 工程化研发工作流私有化部署到企业内部、进行现有系统的二次定制开发与公众号/小程序生态对接,欢迎随时联系**「洛狸云极科技」**技术团队交流合作,我们将为您提供务实、可靠的数字化技术落地支持。
参考资料与外部链接
[1] GitHub 仓库:https://github.com/affaan-m/ECC