ARTICLE · 1266078
SaaS厂商说的源码交付是给Git还是压缩包 里面水居然这么深
你签合同的时候拍板要了源码交付,真到交付那天才发现,厂商甩过来一个加密压缩包,和你预想里带全量提交记录的Git仓库完全不是一回事。别觉得这是厂商粗心漏了东西,这恰恰是现在SaaS源码交付领域最没摆上台面的标准暗战,不少企业踩过坑之后才发现,自己花大价钱买的源码,根本用不了。


你以为拿到压缩包解压就能改代码、做二次开发?太天真了。压缩包里装的往往只是厂商某一个版本节点的打包文件,没有之前的迭代记录,没有提交注释,甚至会刻意抽走核心模块的配置文件、依赖包的私有源地址。
更坑的是不少厂商给的压缩包还带加密锁,你后续要做功能调整,还得找厂商付费解密,算下来二次开发的成本比重新买一套系统还高。
有制造业客户算过账,当时图便宜选了给压缩包的厂商,后续要对接自己的生产系统,光是梳理代码逻辑找对应关系,技术团队就熬了整整三周,额外花的人力成本比当时买源码授权的费用还高出去两倍。
这种交付本质上根本不是真的给你源码自主权,只是给了你一份代码的“复印件”,看着东西在你手里,真正的主动权还是攥在厂商手里。


真正靠谱的源码交付,一定是给你完整权限的Git仓库,从项目立项开始的每一次提交记录、每一个版本迭代的注释、每一次bug修复的痕迹、甚至开发人员写在commit里的调试记录都清清楚楚。你拿到手的不是一个孤立的代码版本,而是整套系统从0到1的生长轨迹。
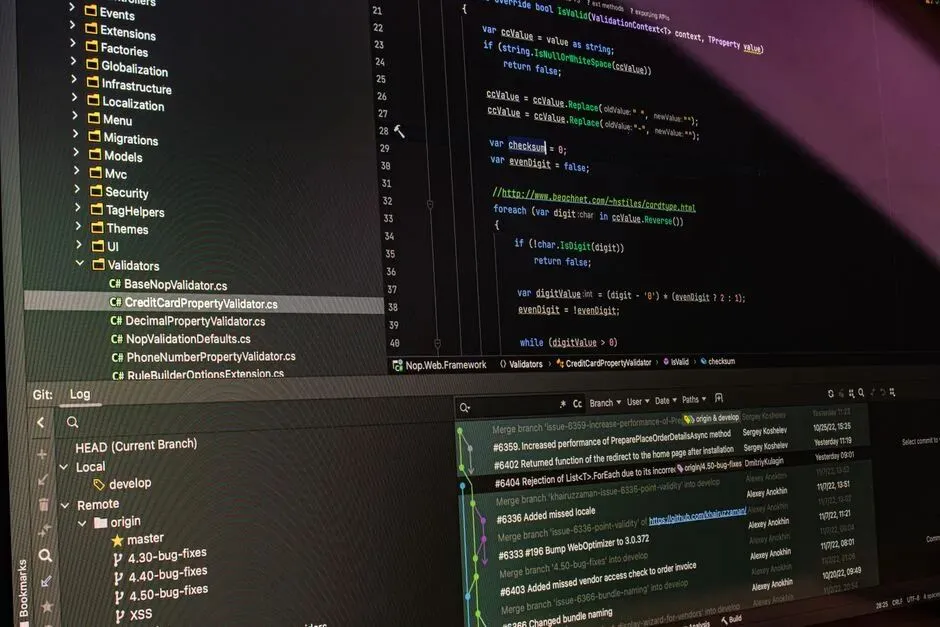
技术团队接手的时候根本不用从零开始猜逻辑,顺着提交记录就能摸清楚每个模块的设计思路,遇到问题还能翻之前的修复记录找解决方案,后续要做功能迭代、私有化部署、对接内部系统,效率至少能提3倍以上。更重要的是,你手里握有完整的代码仓,就不用再被厂商卡脖子,后续就算换技术团队、换服务商,都能直接在现有代码基础上接着往前走,不会出现系统直接停摆的烂摊子。
别觉得这两种交付方式只是形式上的差别,有SaaS行业调研数据显示,选择Git仓库交付的企业,后续二次开发的平均成本比拿压缩包的企业低62%,因为厂商交付问题产生的纠纷率更是连前者的五分之一都不到。


现在市面上太多SaaS厂商打着“源码交付”的幌子玩文字游戏,销售拍胸脯跟你说“肯定给你全部源码”,合同里却只模糊写了“交付源码文件”,到时候给你个压缩包你连说理的地方都没有。
你签合同的时候就得把细节掰碎了写清楚。
要明确要求交付完整可访问的Git仓库权限,包含全量提交记录、分支管理权限、所有依赖组件的安装源说明、配套的部署文档和数据库结构说明,甚至要把“交付的代码可独立编译部署、无加密锁、无隐藏授权校验”这些条款都写进违约条款里。
别觉得这些细节太较真,真等你后续要做系统升级、要接自己的业务流的时候,就会知道当初多写的这几行字,能帮你省下几十万甚至上百万的隐性成本。毕竟买源码本来就是为了拿自主权,要是最后拿到的是个没法用的“死代码”,那这份钱花得和打水漂有什么区别?