ARTICLE · 1271492
AI挖穿全球70%网站!十余年漏洞引爆,Cloudflare掌门:每周天都要塌
— 作者 —吴昊
— 编辑 —周可
2026年10月下旬,欧洲多国政府机构的运维人员做了一个极其罕见的决定:直接拔掉自家网站的网线。
比起在公网上多裸奔一分钟,挂出“暂停服务”的牌子反而更安全。同一时刻,守在全球互联网流量大动脉上的 Cloudflare 首席执行官 Matthew Prince。面对路透社记者的提问,这位见惯大风大浪的安全老兵抛出了一句震动硅谷的预警:
“未来一两年里,几乎每个星期都会让人感觉天要塌下来。”
这场全球恐慌围绕一个代号展开: PHP2Shell。这是一组在互联网底层代码里潜伏了十多年、波及全球约 70% 网站的核弹级漏洞。研究人员借助 AI 大模型,把这颗陈年地雷从代码深渊里挖了出来。
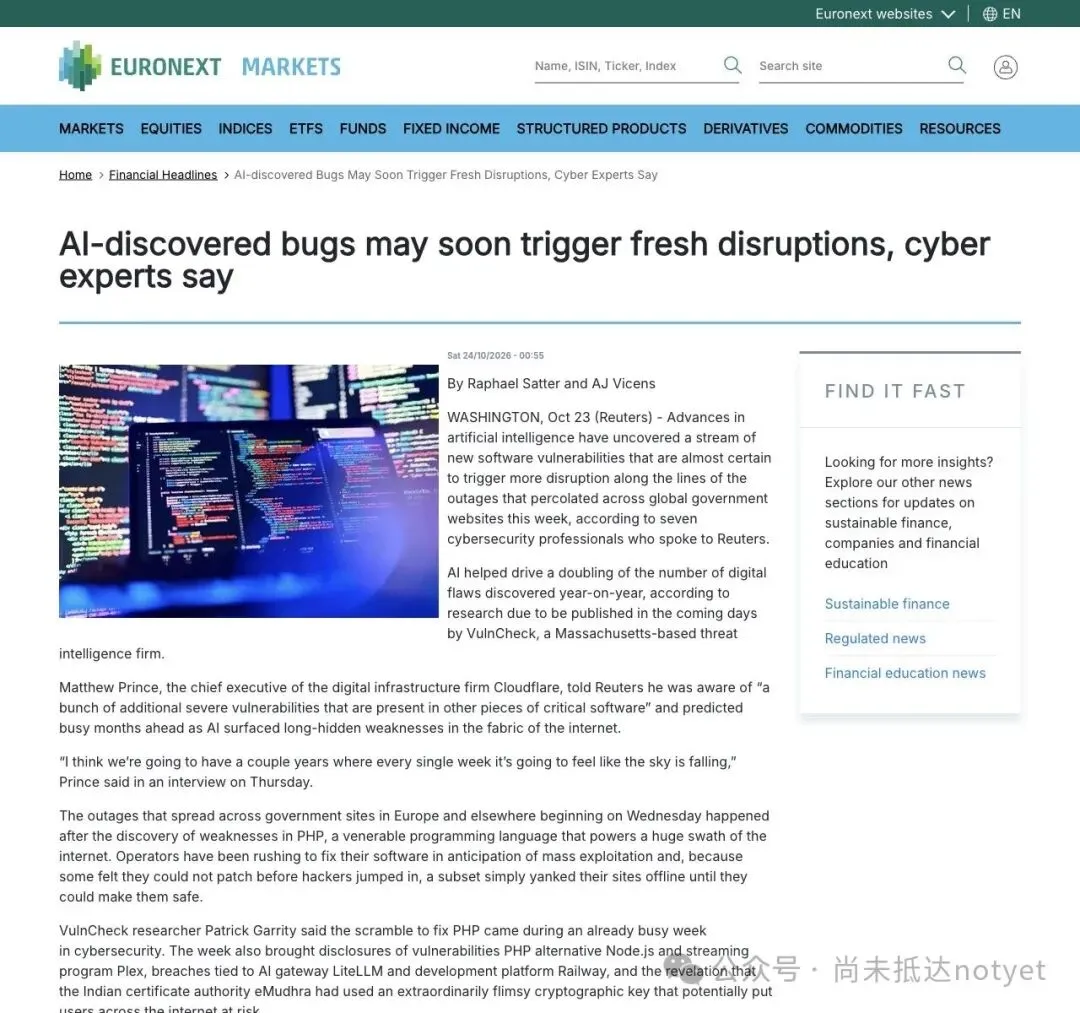
▲ 路透社报道:多位网络安全专家警告 AI 发现的漏洞浪潮将触发新一轮服务中断,Cloudflare 掌门预警“每周都像天要塌下来”
0145分钟破万!一场被泄密打乱的生死竞速
把时钟往回拨两个月,风暴其实是在绝对机密中酝酿的。
今年 8 月初,安全机构 Calif 的研究员 Ryan Austin 借助大模型审计 PHP 核心源码,率先嗅到了一丝危险的气息。几乎前后脚,云安全巨头 Wiz 动用自研系统搭配 Gemini 4 Argon 与 GPT-5.6 Sol 等前沿模型,也独立发现了同类漏洞。
按照安全界的潜规则,这本该是一场体面的“暗箱排雷”。PHP 官方团队、OpenAI、Wiz 和 Cloudflare 悄悄集结,一边改代码,一边准备云端防护规则,约定在 10 月 22 日统一公开补丁。
意外在倒计时最后 48 小时发生了
10 月 20 日,漏洞编号与核心细节突然在地下论坛走漏,甚至有人直接甩出了攻击演示视频。精心维持了两个月的静默保护期瞬间碎裂。PHP 官方别无选择,只能在 10 月 21 日紧急提前放出安全版本。
紧接着,全网见证了什么叫“披露即决战”。Prince 在社交平台上晒出了 Cloudflare 捕获的一手攻击数据:官方公告前 10 小时,Cloudflare 网络内已有数千次试探;公告发出仅 45 分钟,攻击尝试飙升至数万次;2 小时内突破数十万;随后直接冲上数百万量级英国《卫报》干脆将这一周定格为网络安全史上的“黑色十月”(Black October)。
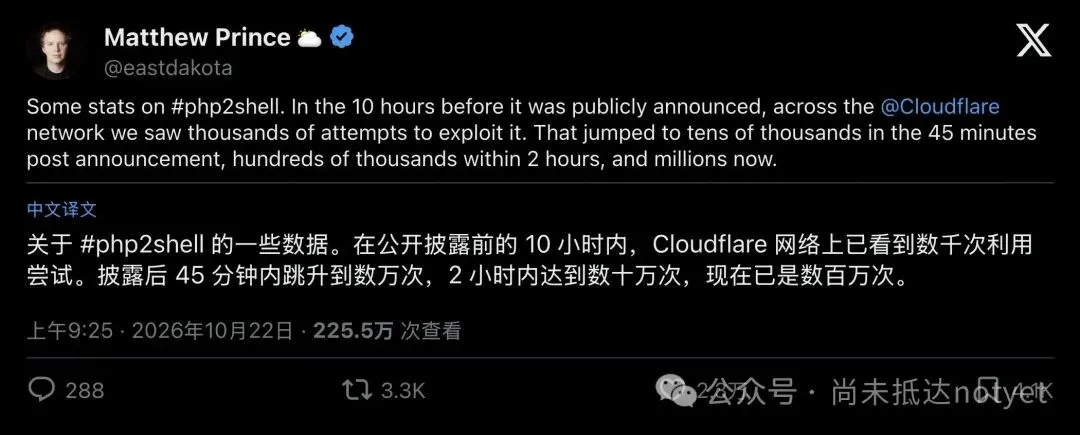
▲ Cloudflare CEO Matthew Prince 披露的 #php2shell 利用尝试统计:Cloudflare 网络内短短几小时从数千次增至数百万次
02不到8MB的“空气包裹”,如何撬开70%网站的大门?
为什么一组漏洞能让大半个互联网人人自危?
因为出事的是 PHP从商业公司的官网、WordPress 博客,到大学与政务后台,在全球已知服务端语言的网站里,约七成靠 PHP 支撑。它是互联网当之无愧的钢筋水泥
而这次曝光的两枚漏洞(CVE-2026-109618 与 CVE-2026-109619,严重度评分高达 9.2),触发的是最致命的“未认证远程代码执行”(RCE)。黑客不需要账号密码,只要顺着网线发几个特制数据包,就能在你的服务器上随便运行他写的代码。偷数据库、篡改网页、植入木马,全凭心情。
AI 辅助找到的攻击路径,简直像一场精妙绝伦的“空间魔术”。
按默认规矩,PHP 门口有个尽职的保安:外部单次寄来的包裹最大不能超过 8MB,而服务器处理单个请求的内存仓库足有 128MB。拿 8MB 的东西,怎么可能把 128MB 的大仓库撑爆?
大模型看穿了保安的盲区攻击者只要构造几百个没有实际内容的“空文件”上传,因为里面一个字节都没有,保安直接放行,连文件数量上限都不算。但妙就妙在,攻击者把这些空文件的名字起成了像“俄罗斯套娃”一样的多层嵌套结构。包裹一进门,老实的 PHP 引擎就按规矩给每一层套娃都单独建立 6 本底层账册。原本不到 8MB 的“空气包裹”,进门瞬间就在内存里膨胀成超过 128MB 的巨兽,精准控制服务器在最脆弱的那一秒“断电死机”(内存耗尽)。
致命的杀招,就藏在“断电”的那一瞬间
这段源自十多年前 PHP 5.4 时代的老代码,有个致命的坏习惯:记账员先把“已入座人数”加一,然后才去申请内存写客人的名字。如果写名字时恰好内存耗尽跳闸,名字没写上,人数却永久多算了一个。等系统清场销毁名单时,清理程序傻乎乎地把那块没写完的脏内存当成真客人去处理,瞬间引发内存损坏,防线当场洞穿。
这还没完为了节省算力,服务器里的工作进程(Worker)处理完崩溃的请求后往往不会下班,而是原地待命迎接下一个客人,却把上一轮没打扫干净的悬空指针留在了桌面上。
在风险最高的 Apache mod_php 模式下,哪怕你的网站上只放了一行最简单的静态“Hello World”,黑客在你的业务代码还没来得及运行的“门口迎宾阶段”,就能完成致命一击。他们不仅能夺取控制权,还能上演类似当年“心脏滴血(Heartbleed)”的戏码,让服务器把内存里残存的数据库密码、API 密钥和用户登录凭证,乖乖打包塞进响应头的 Cookie 里吐出来。就连更现代的 PHP-FPM 架构,一旦进入常规脚本路径同样难以幸免。
甚至连临时急救都布满暗坑运维人员如果听信半吊子建议,关掉 PHP 内部内存限制后改用操作系统的 RLIMIT 去卡内存,反而等于亲手帮黑客重新接通了漏洞引信;哪怕用软件包管理器升完了级,如果不重启服务并排查内存里残留的旧版动态库,带毒的“旧幽灵”依然会在后台裸奔。就在 10 月 23 日,PHP 官方甚至又追发了一枚关联漏洞(CVE-2026-115560),在特定动态配置下,连刚打上补丁的 8.5.12 最新版仍有漏网风险。
03怪物排队出门:压缩库再爆惊雷
如果你以为熬过 PHP 这一劫就能喘口气,Prince 的下一句话会彻底浇灭幻想。他在采访中坦言,除了本周曝光的 PHP 漏洞,他还知道“其他关键软件里藏着一批额外的严重漏洞”。
话音未落,第二颗雷也响了
10 月 24 日,OpenAI 官方披露:其内部红队在广泛部署的压缩库 Brotli 中,同样挖出了无需认证即可远程执行代码的致命隐患。Brotli 可不是什么边缘小工具,它被深度嵌在 Node.js、Bun、Envoy 等无数现代互联网核心组件肚子里。最黑色幽默的细节是:Brotli 开发者早在今年 2 月就在源码里修掉了这个错误,但当时压根没人意识到这是个能被人远程夺权的安全核弹,于是连新版本都没发,任由下游无数软件带着隐患跑了大半年。
Prince 转发了这条警报,语气冷峻地补了一刀:“这一个可能和 PHP 漏洞一样糟,甚至更糟。习惯大量打补丁吧”
▲ Matthew Prince 引用评论压缩库漏洞:“可能和 PHP 一样糟甚至更糟,习惯大量打补丁吧”
再算上同一周里接连爆出安全状况的 Node.js、流媒体软件 Plex、AI 网关 LiteLLM 与开发平台 Railway,整座互联网大厦就像在几天之内同时拉响了十几处烟雾报警器。
04撕掉遮羞布:给“人类烂代码”集中还债
天真的要塌了吗?剥开恐慌情绪,先看一组冷静的数据
威胁情报公司 VulnCheck 的报告显示,过去一年全球数字缺陷发现量同比翻倍,其平台收到的漏洞提交量更是暴涨 10 倍,其中高达 51% 的提交者承认使用了 AI。但著名开源工具 curl 的掌门人 Daniel Stenberg 泼了一盆冷水:发现漏洞不等于世界末日,AI 挖出的不少漏洞触发条件极其古怪,黑客想把它磨成趁手的武器并不容易。事实上,直到当周受访时,威胁机构 Hunt.io 追踪的犯罪团伙还没拼出稳定可用的 PHP2Shell 攻击工具。
既然没有全网瘫痪,为什么整个技术圈依然吵翻了天?因为这起事件残忍地撕下了软件行业维持几十年的遮羞布。
过去两年,程序员们最爱干的事,就是嘲笑大模型生成的代码是“AI 垃圾(AI Slop)”。但看着潜伏了十多年的 PHP 底层烂账,开发者 Dan Steinman 在评论区留下了一句极其毒辣的反讽:“我们一直都是在人类写出的烂摊子(human written slop)上继续盖软件。”
▲ 开发者 Dan Steinman 一针见血:“一直以来,我们都是在人类写出的烂代码之上搭软件”
这句话戳中了互联网安全的一层脆弱屏障:复杂代码把研究成本抬得太高,也给漏洞留下了藏身之处。
过去几十年,开源地基里的陈年 Bug 之所以没出大事,纯粹是因为底层 C 语言代码太绕、太庞杂。人类顶尖安全研究员想看懂一套跨请求的内存状态机,往往要熬上几个月;再写成利用脚本,又要花掉几周代码的“乱”与高昂的人力成本,阴差阳错成了天然的防盗门。
现在,AI 彻底铲平了这道护城河大模型本质上只是一堆没有感情的矩阵乘法,但它拥有近乎无限的耐心,能 24 小时不眨眼地把十年前的底层代码翻个底朝天。难怪年轻网友 dalin stone 哭笑不得地感叹:“被矩阵乘法吓得天天像喊‘天要塌了’的小鸡,真没想到我的二十多岁会这么过。”
▲ 高赞评论自嘲:没想到二十多岁的人生,是被“矩阵乘法”(AI模型)吓得天天喊天塌了
与此同时,另一笔长期被忽视的经济账也浮出水面。过去几十年,年入百亿千亿美元的科技与电商巨头,理所当然地免费搭着开源社区的便车;如今 AI 拿着放大镜上门催债,把原本可以拖延二十年慢慢修的陈年隐患,强行压缩到一两年内集中兑现。巨头们终于不得不掏出真金白银与海量算力,去给整个软件供应链还债了。
好在,这场游戏并非单向屠杀正如研究者 Shannon Sands 所言,攻防两端握着同一把武器:“智能体找漏洞有多快,同样能以多快的速度帮我们把补丁推上去。”
▲ 社区观点指出攻防对称性:AI 智能体既能极速挖洞,也能同等加速补丁交付
在接受采访时,Prince 把眼下的混乱比作“走进鬼屋清理门后的怪物”,推开门和怪物撞个满怀当然吓人,但假装看不见、继续和一群怪物睡在同一栋房子里,同样危险。
未来一两年,通宵打补丁、临时断网维护的“消防演习”,大概率真的会变成互联网的周更节目。但熬过这场由 AI 强行按下的暴力大扫除,我们脚下那座摇摇晃晃的数字大厦,或许有生以来第一次,能把地基打扫干净。