ARTICLE · 1305435
AI助手备份怎么避免把密钥一起带走?
 ◇ 华子图解 / 01
给 AI 助手做备份,保存的不只是聊天记录:配置、插件状态和连接信息也可能跟着进入备份。万一备份要迁移到另一台设备,或者放进 Git 仓库,里面有没有不该带走的凭据?
OpenClaw 的 2026.10.10 更新说明提到了 Git 备份的一项变化:在选择启用密钥排除的情况下,备份可以省略已识别的部分内置插件凭据。官方同时说得很清楚:这不覆盖所有可能的密钥,也不会清除已经进入 Git 历史的内容;恢复经过删减的备份后,可能需要重新登录。
华子先说结论:备份可用,和备份可以随意分享,是两回事。 先明确保存了什么、删掉了什么,再检查恢复是否真的可用。
01 / 华子拆解一、这次变化解决什么问题?
 ◇ 华子图解 / 02
AI 助手通常不只回答问题。它可能保存消息平台的连接配置、插件状态和历史记录,方便下次继续工作。备份这些数据能帮助迁移和恢复,但也可能把敏感信息一起带走。
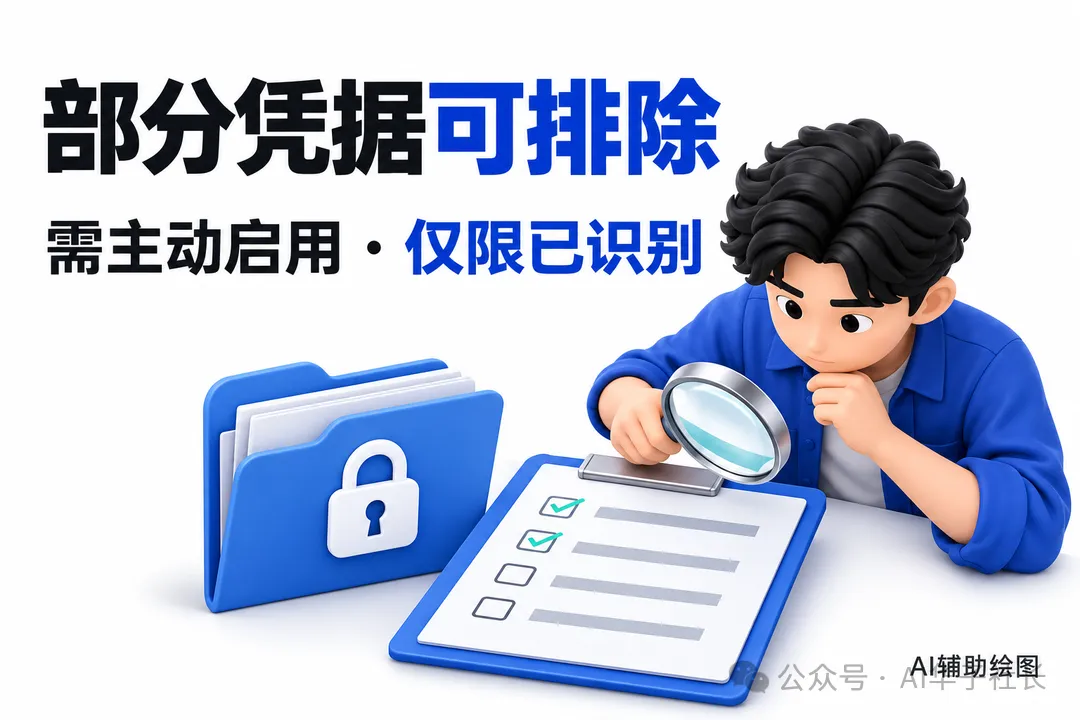
按照项目方的版本说明,这次 Git 备份支持在自愿启用的密钥排除模式下,从相关备份中省略已识别的内置插件凭据,同时保留不相关的插件状态。更新说明还提到适用于 SQLite 和 PostgreSQL 的相关备份。
这里有三个限定词值得圈出来:自愿启用、已识别、部分凭据。这不是“所有密钥自动清零”,更不是“任何备份都能公开”。
02 / 华子拆解二、先理解:删减备份,不等于清理历史
 ◇ 华子图解 / 03
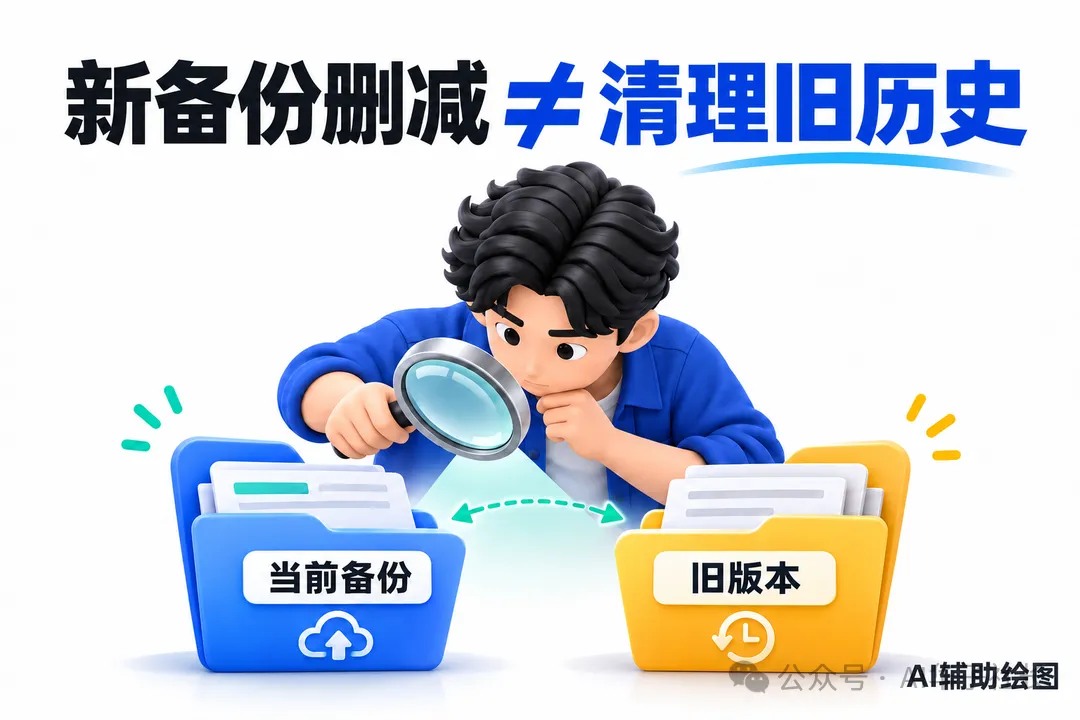
可以把 Git 仓库想象成保存多个版本的档案柜。你在新版本里移除一项内容,不代表旧版本也自动消失。项目方明确提示:这项排除不会处理已经存在于 Git 历史中的内容。
所以,检查备份至少要看两层:
当前备份:这次保存了哪些文件和数据?密钥排除是否实际启用? 历史记录:此前是否已经保存过敏感内容?如果有,不能仅凭新备份已删减就认定历史已清理。
如果怀疑真实凭据已经暴露,先按对应服务的安全流程处理,例如停止使用并轮换受影响凭据;历史清理和访问范围也需要单独核查。不要把真实密钥粘贴给助手,让它帮忙“检查”。
03 / 华子拆解三、一个假设场景:换电脑之前
 ◇ 华子图解 / 04
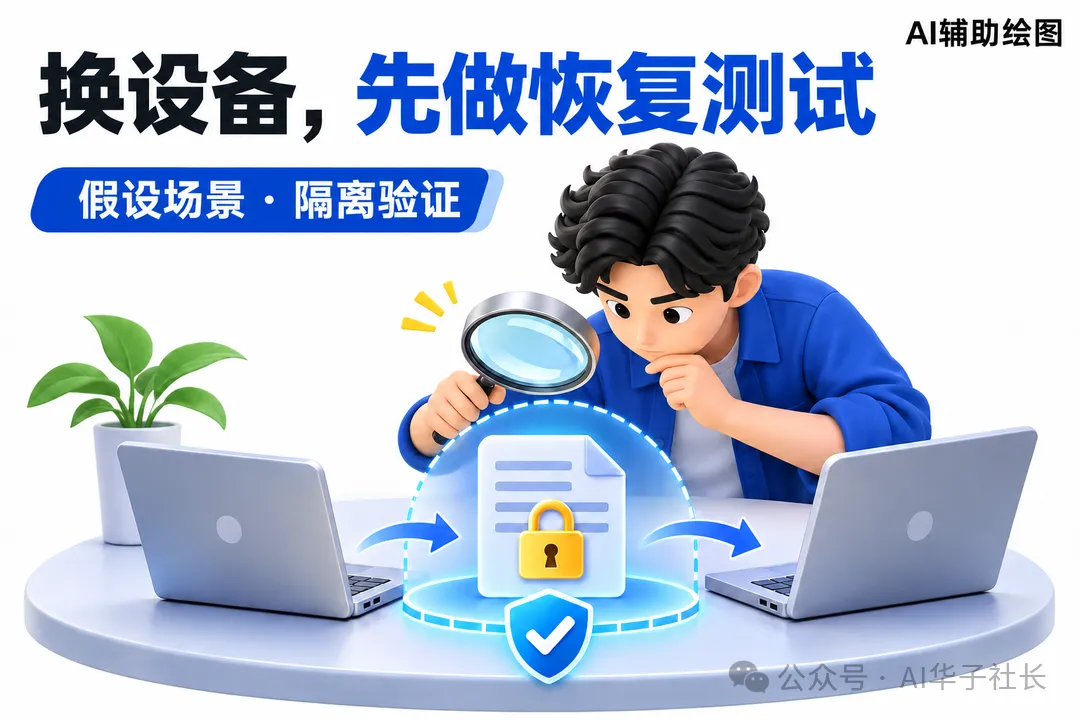
假设你正在迁移自己的 AI 助手,需要保留对话和必要配置。一个更稳妥的顺序是:
先列清单:哪些是必须迁移的普通配置,哪些连接信息属于敏感资料。然后查看当前使用版本的官方备份说明,确认相关功能是否适用于自己的数据存储方式,以及密钥排除是否已启用。
接着,把备份保存到受控的位置,而不是直接上传公开仓库。先用不含真实账户信息的小样本检查流程,再在隔离环境测试恢复。恢复后,检查对话、插件状态与连接是否符合预期;需要重新登录的地方,由本人重新授权。
这是说明方法的假设场景,不是对该版本的独立实测,也不保证你的所有插件都能按同样方式恢复。
04 / 华子拆解四、动手前,用三问收尾
 ◇ 华子图解 / 05
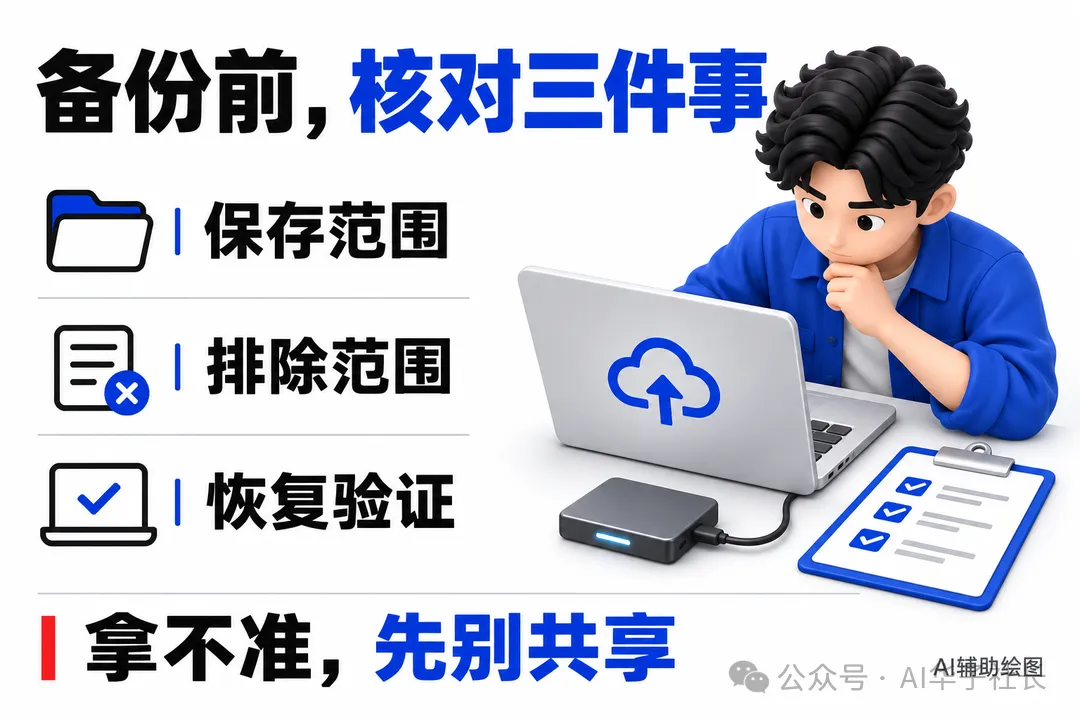
- 备份了什么?
确认文件、数据库和插件状态的范围,避免漏掉重要内容。 - 排除了什么?
核对版本、开关和实际范围;不要把“部分已识别凭据”理解成“全部秘密”。 - 恢复后能用吗?
在隔离环境验证,检查是否需要重新授权;未确认前不要覆盖正在使用的数据。
如果备份会交给别人或进入仓库,再增加一步:检查当前内容与历史记录的访问范围。拿不准,就先不要共享。
工具可以减少一部分疏漏,但最终要守住的边界是:备份是否完整,权限是否合适,恢复是否经过检查。
05 / 华子拆解来源与说明
OpenClaw 版本更新说明:https://raw.githubusercontent.com/openclaw/openclaw/main/CHANGELOG/2026.10.10.md
GitHub 发布页:https://github.com/openclaw/openclaw/releases/tag/v2026.10.10
说明:本文由 AI 辅助检索和撰写;功能描述依据项目方资料,未独立安装或测试。具体操作以所用版本的官方文档和实际环境为准。