ARTICLE · 1328233
IPsec技术文档
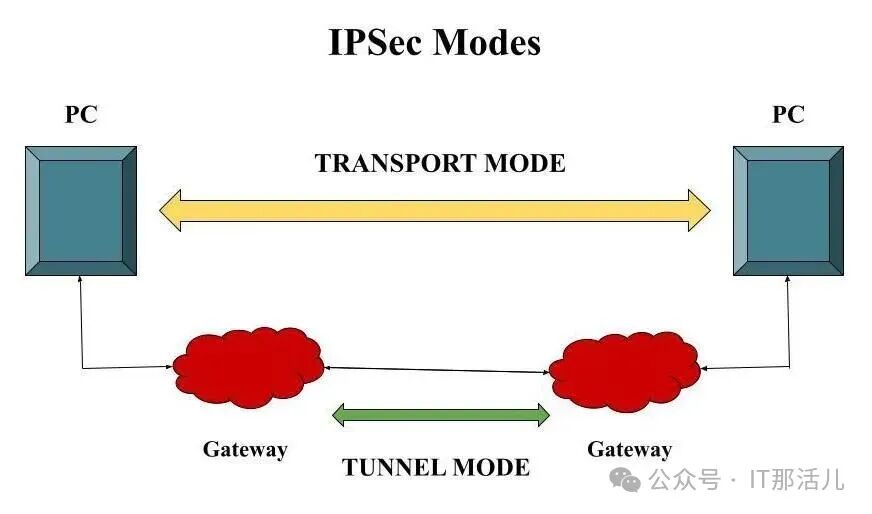
IPsec技术文档点击上方“IT那活儿”公众号--专注于企业全栈运维技术分享,不管IT什么活儿,干就完了!!! 1.1 IPsec协议架构概述 IPsec(Internet Protocol Security)是IETF定义的一组协议集合,用于在IP层提供安全服务。 根据RFC4301标准,IPsec包含以下核心组件: 1.2 工作模式对比
1.3 安全协议对比
1.4 加密与认证算法
1.5 IKEv2密钥交换协议 1.6 安全关联(SA)管理
增强方案:DHCP扩展管理/VAM架构 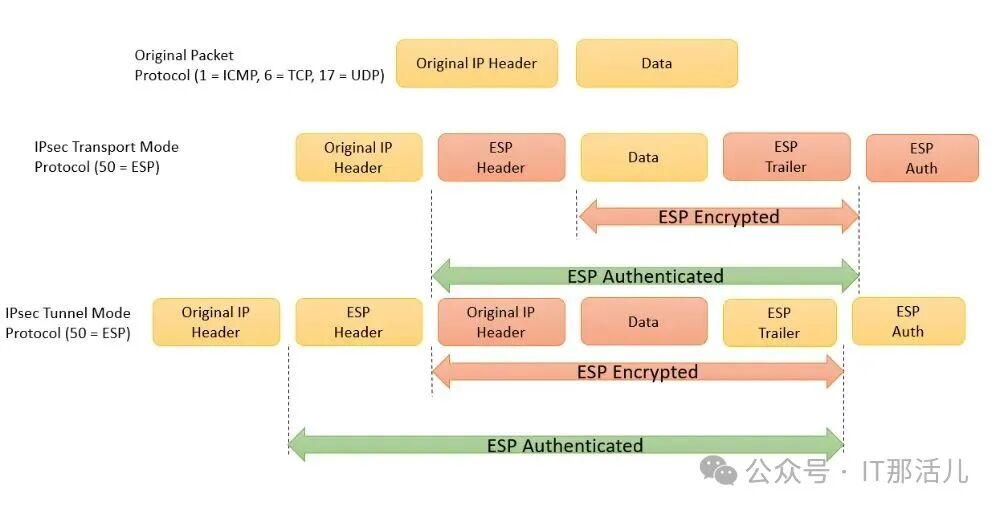
2.1 站点到站点VPN配置 基础拓扑架构: 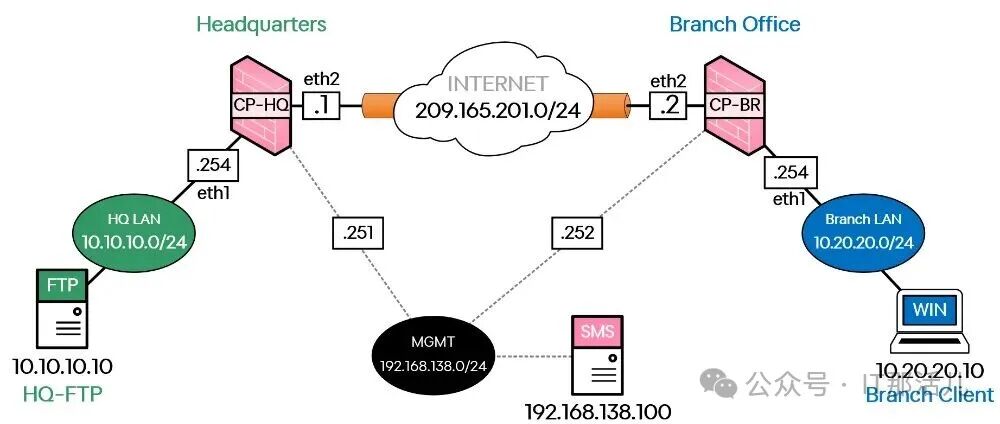
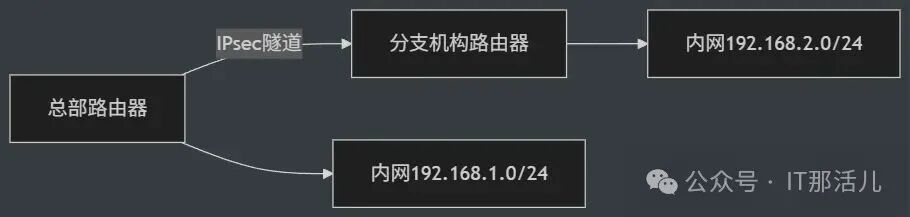
Cisco设备配置步骤: 华为云配置要点:✅ VPC子网不得与本地IDC子网重叠。 2.2 远程访问VPN配置 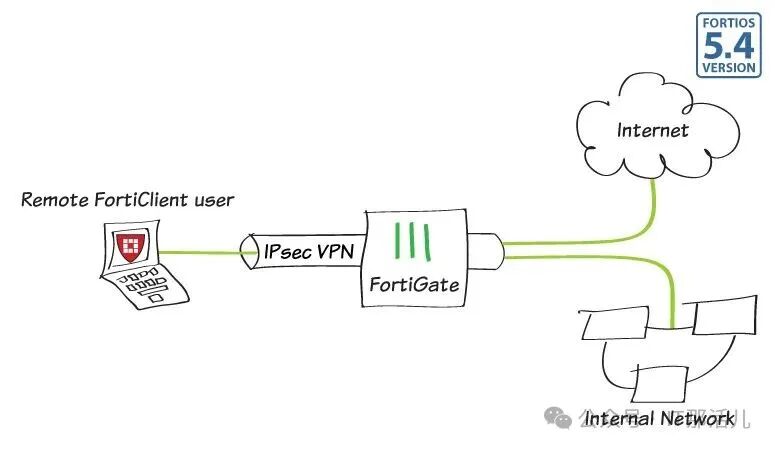
客户端支持矩阵:
服务器端关键参数: 🔒 安全配置建议: 🐛 常见错误排查:
3.1 分支机构互联解决方案 1)架构设计 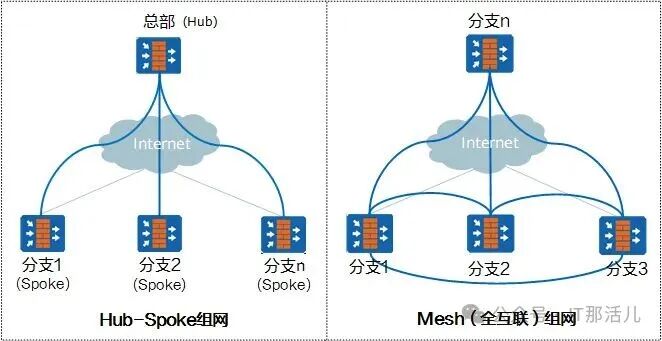
2)实施案例
3.2 数据中心安全通信架构 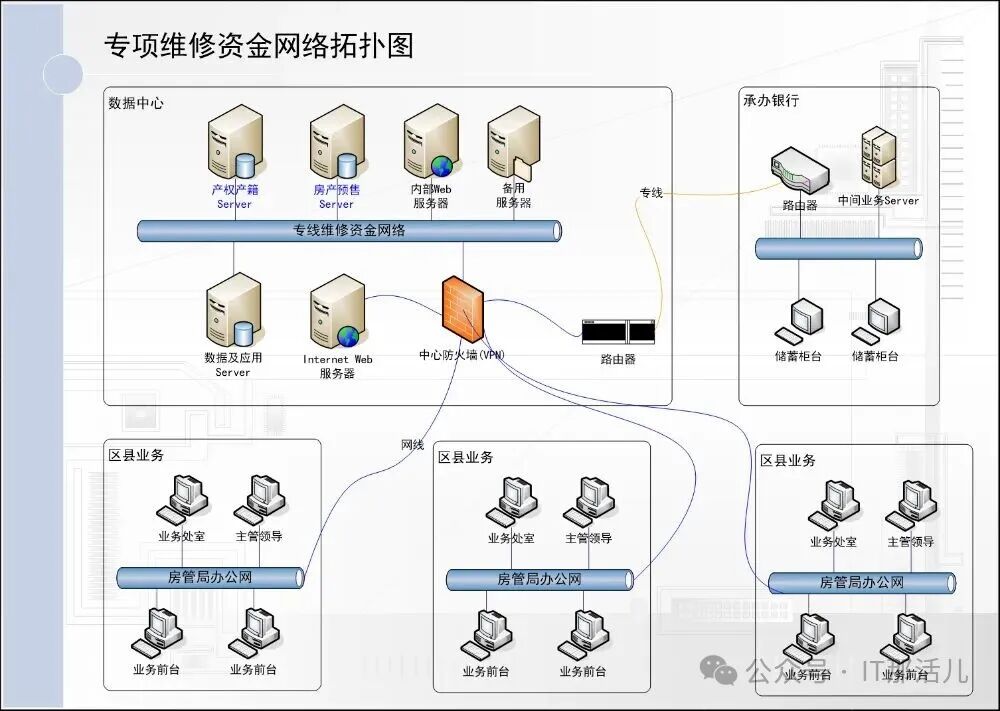
1)核心协议 2)关键设计 3)配置示例 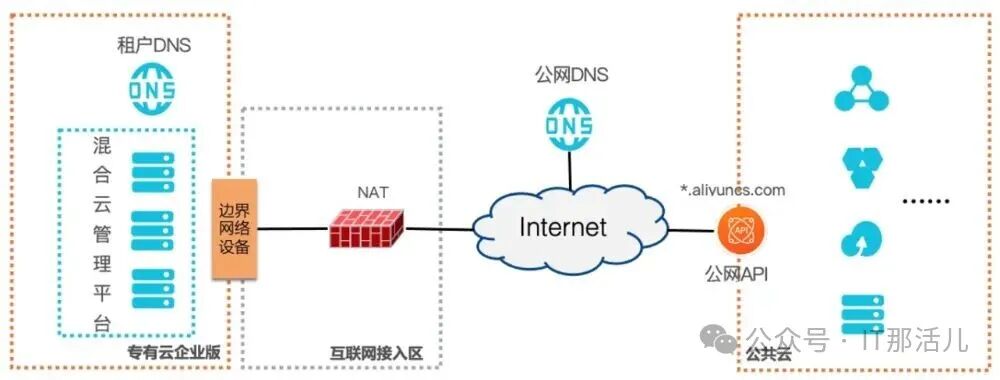
4.1 主流模式 4.2 阿里云实践 4.3 性能指标
5.1 核心故障诊断框架 IPsec故障通常分为两类: 5.2 诊断流程 6.1 阶段1协商失败
6.2 隧道不稳定问题 7.1 日志分析最佳实践 7.2 流量解密分析(FortiGate示例) 7.3 诊断工具对比
8.1 注册表关键项 8.2 网络环境验证 尝试切换热点网络排除策略限制: 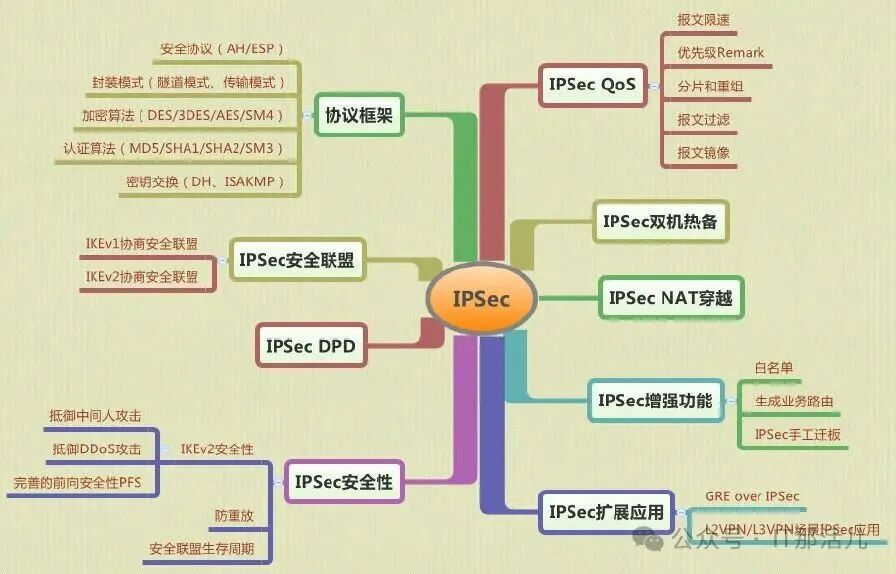
9.1 身份验证机制
9.2 加密算法选择 9.3 证书管理最佳实践 💡 提示:基于RBAC模型管理权限,新SA需通过策略合规检查 9.4 核心性能指标
9.5 完美前向保密(PFS)配置 确保会话密钥被破解不影响其他会话安全,通过额外DH交换实现密钥独立性。 配置要点:必须在VPN隧道两端同时启用,确保使用相同的DH密钥组(如group14/19)。 9.6 抗重放攻击配置 AH和ESP协议内置抗重放功能,基于滑动窗口检测重复数据包。 9.7 安全审计关键检查点
END
IPsec技术原理与核心概念
🔐 安全协议 AH(认证头)和ESP(封装安全载荷); 🔗 安全关联(SA) 定义安全通信参数的单向逻辑连接; 🔑 密钥管理 IKE协议(Internet Key Exchange)。
IKE_SA_INIT阶段 ✓ 协商加密套件; ✓ 交换DH公钥; ✓ 建立基础安全通道。 IKE_AUTH阶段 👤 身份认证(证书/EAP); 🔗 建立首个CHILD_SA; 🔑 生成IPsec通信密钥。
IPsec配置示例与网络拓扑
定义感兴趣流:access-list 100 permitip 192.168.1.0 0.0.0.255 192.168.2.0 0.0.0.255IKE阶段配置:cryptoisakmppolicy 10encryptionaes 256authenticationpre-sharegroup 14IPsec阶段配置:cryptoipsectransform-setTSETesp-aes 256 esp-sha-hmaccryptomapCMAP 10 ipsec-isakmpsetpeer 203.0.113.2settransform-setTSETmatchaddress 100ike proposal 10 encryption-algorithm aes-256 authentication-algorithm sha2-256 integrity-algorithm hmac-sha2-256禁用弱算法:DES/3DES、MD5/SHA1; 启用完美前向保密(PFS); 定期轮换预共享密钥(建议≤90天); 采用PKI证书认证替代PSK。
企业级应用场景案例分析
🔗 点对点模式 适用于2-3个固定分支互联,配置简单,建立永久隧道。 🏢 中心-分支模式 总部集中管理,适合多分支接入场景。 🌐 混合架构 支持分支间直连,满足横向通信需求。
🛡️ ESP协议 推荐使用AES加密+HMAC-SHA1认证。 🔄 IKEv2 支持MOBIKE移动性和NAT穿越。
🎯 硬件加速 ASIC芯片实现10Gbps加密吞吐。 💓 高可用机制 DPD探测对端状态,SA生命周期管理(默认1小时)。
conn dc-dc-tunnel ikev2=insist left=10.1.1.1 leftsubnet=10.1.0.0/16 authby=rsasig # 证书认证混合云部署最佳实践
专线主备 MPLS专线+IPsec备份,成本效益比最优; 动态扩展 中心辐射型架构支持多云接入; 混合组网 IPsec+MPLS满足不同QoS需求。
☁️ 通过CEN+TR构建核心网; 🔄 专线(ECR/VBR)主用 + IPsec VPN备用; ⚡ BGP+BFD实现秒级切换。
故障诊断与调试方法
🔴 IKE协商失败 占故障案例的70%以上; 🟠 隧道不稳定 表现为连接频繁断开或性能下降。
1️⃣ 基础检查使用 show crypto isakmp sa 检查ISAKMP SA状态使用 show crypto ipsec sa 验证IPsec SA状态2️⃣ 分阶段诊断# Cisco设备调试命令debug crypto isakmp # 阶段1详细诊断debug crypto ipsec # 阶段2详细诊断3️⃣ 流量验证从内网持续ping对端,多接口抓包分析检查加密报文丢弃计数常见故障场景与解决方案
📊 流量选择器不匹配 精确配置受保护网络范围。 🌐NAT穿越失败 确保UDP500/4500端口开放。 ⏰ DPD探测超时 调整SA生存周期。
高级诊断技术
🌩️ 阿里云VPN 支持180天日志回溯; 🔵 Azure VPN 使用Kusto查询分析IKEDiagnosticLog。
# 禁用NPU加速以获取原始流量config vpn ipsec phase1-interfaceedit <隧道名>set npu-offload disablenextendWindows环境特殊处理
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\PolicyAgent]"AssumeUDPEncapsulationContextOnSendRule"=dword:00000002安全加固与运维管理
🌟 主流方案 IKEv2/IPsec PSK; 🔒 推荐组合 HMAC-MD5认证 + 3DES/AES加密; ⚠️ 避免使用 已被弃用的DES算法。
生成PKCS10请求并提交CA; 验证CA证书指纹; 加密存储证书和私钥。
性能优化建议 局域网:小窗口(64) 高延迟WAN:大窗口(128+)