ARTICLE · 1358628
AppSpider 7.5.030 发布 - Web 应用程序安全测试
AppSpider 7.5.030 for Windows - Web 应用程序安全测试
Rapid7 Dynamic Application Security Testing (DAST) released Nov 2026
作者主页:sysin.org
AppSpider
没有任何应用程序未经测试,没有未知风险
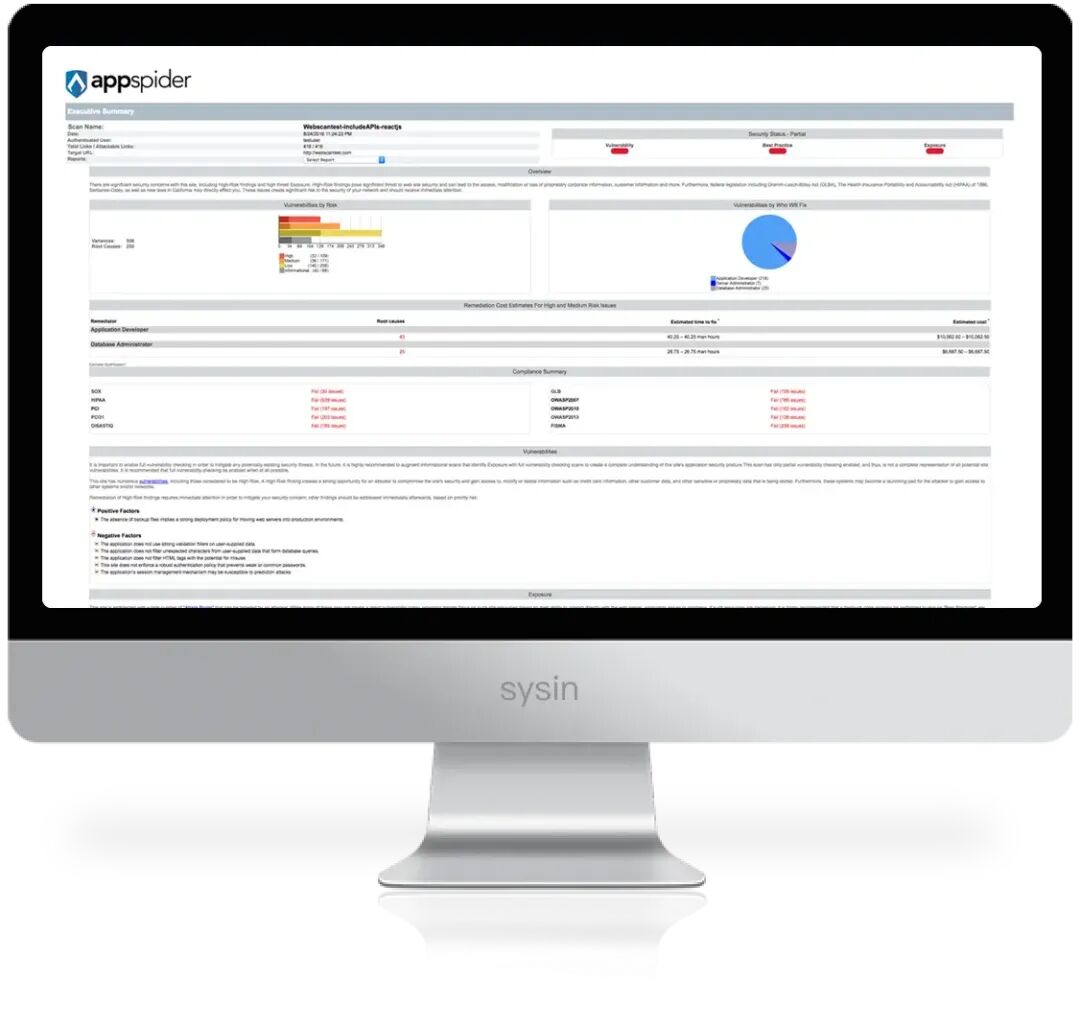
当今的安全团队负责保护数百个应用程序,这些应用程序包含复杂的富客户端和 API,需要遵循行业与政府法规,并持续跟进黑客攻击趋势。对他们来说,构建有效的应用安全计划不仅仅是对 Web 应用界面进行爬取,而是要实现对应用的全面覆盖,并利用更复杂的攻击方法来应对现代应用所使用的技术。
应用安全本身很难,但使用应用安全工具不应该如此复杂 (sysin)。应用安全扫描通常有上千种选项,而 Rapid7 的应用安全产品基于多年的实践经验提供了系统默认配置,让你可以将更多精力放在修复漏洞上。
通过 AppSpider,你可以规划、控制和衡量扫描,并在所有应用扫描数据中查看整体趋势,从而跟踪安全状况的改进。最终,AppSpider 帮助你评估并优先处理最高风险区域,进而构建现代化的企业级应用安全计划。
Rapid7 AppSec Solutions - Rapid7 应用安全解决方案
AppSpider 是一款动态应用安全测试(DAST)解决方案,可用于扫描 Web 与移动应用中的漏洞。
AppSpider 的核心技术是 Universal Translator(通用转换器),它能够解析现代 Web 与移动应用所使用的新技术(如 AJAX、HTML5 和 JSON),同时也能爬取传统应用。
AppSpider 可部署在本地、托管环境或作为托管服务使用 (sysin),能够帮助你有效管理应用安全计划,提供深入分析、全面覆盖以及复杂的攻击方法。
AppSpider 的优势包括:
• 广泛覆盖 • 高级认证 • 集成能力 • 交互式报告 • 分布式与可扩展架构 • 集中化控制 • 持续站点监控 • 对基于 OpenAPI 规范(前称 Swagger)构建的 API 进行端到端测试
新增功能
应用程序安全 AppSpider
Application Security (InsightAppSec) and AppSpider Version 7.5.030
软件发布日期:2026 年 11 月 9 日 | 发行说明发布日期:2026 年 11 月 9 日
🔄 服务变更(Service Change):
• AI 增强型攻击模块的区域可用性调整:AI 增强型攻击模块已不再向 AU 区域提供。在 CA 区域,该模块将持续提供至 2026 年 11 月 27 日。在不提供这些模块的区域,扫描任务仍可正常完成,但不会运行 AI 增强型攻击模块。
🆕 新功能(New Features):
• 代码签名证书更新:扫描引擎现已使用 Rapid7 更新后的代码签名证书进行签名,该证书有效期至 2027 年 12 月 9 日。运行 7.5.028 或更早版本的扫描引擎,其证书将于 2026 年 12 月 4 日到期,必须升级;7.5.029 版本的扫描引擎仍可正常运行。 • 升级至 Microsoft .NET 10:AppSpider 现已运行于 Microsoft .NET 10(运行时版本 10.0.14),这是当前的长期支持(LTS)版本,以替代 .NET 8,并提前应对 Microsoft 于 2026 年 11 月终止 .NET 8 支持的计划。此次迁移确保产品能够持续获得维护和定期安全修复。 • Selenium IDE(.side)回放基础设施升级:将内置宏回放运行环境从 Node 12.18.3 / selenium-side-runner 3.17.0 升级至 Node 24.22.1 / selenium-side-runner 4.0.13,提高了执行稳定性,并提供明确的超时报告信息( Operation timed out during <command>:<target>)。
✨ 改进(Improved):
• AppSec 扫描引擎 • 运行时 CVE 漏洞修复:将 .NET 运行时升级至 10.0.14,以修复底层运行时中的 CVE 安全漏洞。 • 零链接爬取失败报告:对于未能爬取到任何链接的扫描任务,现在将其状态报告为 Failed(失败),而不再报告为 Complete(完成)。当来自受限输入源(录制的宏、Selenium 脚本、流量文件或 Swagger 文件)的所有链接均超出指定的爬取范围时,就会发生这种情况。目前,扫描界面显示的失败原因是“System Error(系统错误)”,后续平台版本将更新为“No Links Crawled(未爬取到任何链接)”。 • 原生 Brotli 解压引擎(CVE-2026-111497):针对 Content-Encoding: br数据流,将原生 BrotliLib 从 1.0.0 升级至 1.2.1。对于大规模数据扩展和大容量读取,现在能够完整解码;对于解压后超过 16 MiB 的响应,将执行安全截断并标记相关信息;对于损坏的数据流,将直接拒绝处理,不再返回不完整的响应正文。• AppSpider UI 流量查看器:在 R7Response 流量查看器中 (sysin),将旧版 Brotli.NET 2.0.4.2 解码器替换为 Brotli 1.2.1。损坏的数据现在会显示清晰的诊断信息,强制实施 16 MiB 的安全截断限制,并确保缓存流量中的非 ASCII / Unicode 文本(例如 Emoji 表情符号和带重音符号的字符)能够正确显示。 • Fiddler .saz 流量文件导入:将 MiniZip 压缩归档库更新至 1.0.4,解决了导入 Fiddler .saz 流量文件时出现的归档解析和文件提取失败问题。 • 安装程序安全协议:在线轻量级安装程序和更新流程现在严格通过 HTTPS 连接获取所需的 GUIResources 和 ChromeHost 二进制文件。 • 攻击数据定义:更新了分析配置文件,使其能够检测最新版本的 Drupal,并扩展了对已知 Drupal 安装路径的检测范围。 • Cookie 属性检查(ASP.NET Core):在 Cookie 属性检查过程中,不再报告 ASP.NET 身份验证使用的 Nonce 和 Correlation Cookie( .AspNetCore.*.Nonce、.AspNetCore.*.Correlation等),以消除使用 ASP.NET Core 身份验证机制的网站上的误报。• R7 Crawler • Chromium 引擎升级:将 R7 Crawler 的 Playwright 依赖项升级至 1.64.1,使其浏览器引擎升级至 Chromium 156。 • DOM 键盘事件发现:改进了基于 Chromium 的爬取过程中对键盘相关事件(onkey)的处理能力,以便发现和呈现更多动态客户端内容。 • 浏览器进程清理:强化了浏览器关闭和资源清理机制,以清理 Playwright 未能正常关闭而遗留的孤立 Chromium 浏览器实例。
🐞 修复(Fixed):
• AppSec 扫描引擎 • 反射型 XSS 的 script-src 验证:修复了一个问题:当引擎验证通过的反射型 XSS 攻击尝试注入 <script src>标签时,由于扫描引擎未监控浏览器后续发起的脚本请求,导致这些攻击结果被错误丢弃。• R7 Crawler / ALF • ALF 基本身份验证:修复了一个 Bug,该问题导致 HTTP Basic Authentication 凭据无法正确转发并应用于 ALF 请求。 • 自定义 DOM 上的脚本注入:修复了在覆盖浏览器原生函数的目标网站上执行 JavaScript 时出现的执行失败问题。