 夜雨聆风
🦀别再只会敲命令!内核源码实锤:ss 碾压 netstat,不止是速度快
很多后端、运维踩了多年坑,至今没搞懂 ss 和 netstat 的本质区别。
有人面试被问:“ss 为什么比 netstat 强?”
随口答一句:“ss 是新工具,netstat 老旧了。”
面试官直接摇头。这回答,只能算入门认知,完全没摸到内核底层的核心逻辑。
真正的差距,从来不是“新旧”,而是内核数据读取架构的代差。
今天我用 Rust 手写两套底层实现、扒透内核源码,一次性讲透:为什么 netstat 又慢又坑?ss 凭什么碾压式胜出?还有 99% 人踩中的字节序致命陷阱!
01 🔥 颠覆认知:你每天敲的 netstat,内核在做无用功
所有人都习惯了 netstat -tlnp 排查端口、连接,但没人深究:这条命令为什么一上万连接就卡顿、飙 CPU?
核心真相:netstat 根本不是直接读内核数据,它在读“内核打印出来的文本”。
netstat 底层依赖 /proc/net/tcp,这是一个伪文件,不存储真实数据,每次读取都会实时生成。
内核的愚蠢耗时流程:
1. 从内核 TCP 哈希表,取出所有 socket 连接结构体 2. 强行 sprintf 序列化,转成十六进制文本字符串 3. 通过 proc 文件系统输出给用户态 4. netstat 再 sscanf 反序列化,把文本转回数字、IP、端口
先把二进制转文本,再把文本转二进制。
纯纯的无用开销!相当于你看高清原图,非要先打印成纸质文档,再拍照扫描识别。
我用 Rust 实测精准耗时,差距一目了然:
仅仅6条连接,ss 就快2倍!
放到生产环境上万、十万并发连接场景:
netstat 卡顿2~10秒、拉高CPU,引发监控风暴;ss 毫秒级出结果,零额外开销。
02 🧨 致命坑!99% 人踩中的 proc/net/tcp 字节序陷阱
比慢更可怕的,是 cat /proc/net/tcp 自带隐蔽BUG——十六进制字节序倒置问题。
看一段 /proc/net/tcp 原生输出:
0: 0100007F:1F90 00000000:0000 0A ...
提问:0100007F 对应的 IP 是什么?
很多人直接直译:1.0.0.127。
大错特错!正确答案是 127.0.0.1。
这就是内核的底层规则:
/proc 输出的十六进制,是 CPU 小端字节序,不是网络标准大端序!
x86 机器存储 IP 是倒置的,直接解析出来的地址完全错乱,必须手动 swap_bytes() 反转字节,才能得到真实 IP。
手写 Rust 解析代码时,亲自踩爆这个坑:
// ❌ 错误:直接解析,IP 完全错乱 88.40.168.192let (src_addr, src_port) = parse_proc_hex(fields[1]).unwrap();// ✅ 正确:反转字节,还原标准网络序 192.168.40.88let src_addr = src_addr_raw.swap_bytes();netstat 源码虽然做了兼容处理,但这个陷阱坑惨无数人:
写监控 Agent、eBPF 工具、自定义网络解析脚本、面试手写代码,90% 的人都会栽在这里。
而 ss 依托 Netlink SOCK_DIAG 通道:
所有地址直接是标准网络字节序,无需反转、无歧义、零解析BUG。
03 🔬 内核终极图解:两者读的是一张表,差距在链路
很多人以为 ss 读的是新内核表,netstat 读的是旧表。
错!二者读取的是内核同一张 TCP 哈希表。
唯一区别:数据传输链路天差地别
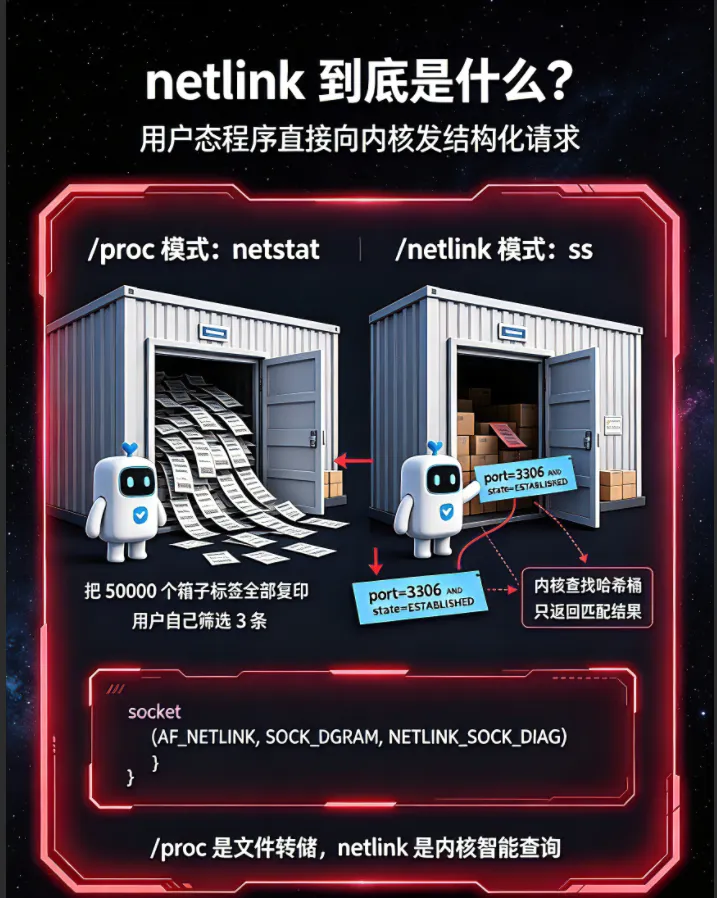
核心总结:
二者读取的是内核同一份 TCP 二进制哈希表,性能和稳定性天差地别,完全源于数据链路:
✅ ss 链路:内核二进制结构体 → Netlink 二进制直传 → 用户态直接使用,零序列化损耗、无字节序问题。
❌ netstat 链路:内核二进制 → 强制转文本 → 用户态再转回二进制,多余两次IO转换,不仅慢,还诞生了致命的小端字节序解析陷阱。
一句话击穿本质:
netstat 是把内核数据打印成纸,再OCR识别;ss 是直接调取内核原始数据。
04 🛠️ 硬核实战:400行Rust代码,从零验证底层差异
libc 手写两套底层实现,实锤性能差距。
第一层:/proc 文本解析(复刻 netstat 底层)
/// /proc 小端十六进制解析,必须反转字节!fn parse_proc_hex(s: &str) -> Option<(u32, u16)> { let (addr_hex, port_hex) = s.split_once(':')?; let addr = u32::from_str_radix(addr_hex, 16).ok()?; let port = u16::from_str_radix(port_hex, 16).ok()?; Some((addr, port))}fn read_proc_net_tcp() -> io::Result<Vec<ConnInfo>> { let content = fs::read_to_string("/proc/net/tcp")?; let mut conns = Vec::new(); for line in content.lines().skip(1) { let fields: Vec<&str> = line.split_whitespace().collect(); if fields.len() < 10 { continue; } // 核心关键:必须swap_bytes修复字节序倒置 let (src_raw, src_port) = parse_proc_hex(fields[1]).unwrap_or((0, 0)); let (dst_raw, dst_port) = parse_proc_hex(fields[2]).unwrap_or((0, 0)); let src_addr = src_raw.swap_bytes(); let dst_addr = dst_raw.swap_bytes(); let state = u8::from_str_radix(fields[3], 16).unwrap_or(0); let uid = fields[7].parse().unwrap_or(0); let inode = fields[9].parse().unwrap_or(0); conns.push(ConnInfo { src_addr, src_port, dst_addr, dst_port, state, uid, inode }); } Ok(conns)}第二层:裸写 Netlink SOCK_DIAG(复刻 ss 底层)
fn netlink_sock_diag() -> io::Result<Vec<ConnInfo>> { // 1. 创建专用Netlink套接字 let fd = unsafe { libc::socket(libc::AF_NETLINK, libc::SOCK_DGRAM | libc::SOCK_CLOEXEC, 4) }; // 2. 定义内核请求结构体,查询全部TCP连接 #[repr(C)] struct InetDiagReqV2 { sdiag_family: u8, // AF_INET IPv4 sdiag_protocol: u8, // IPPROTO_TCP TCP协议 idiag_ext: u8, pad: u8, idiag_states: u32, // 0xFFF 查询所有连接状态 id: [u8; 48], // 通配匹配所有连接 } // 3. 发送请求、接收内核二进制响应、解析结构体 // 完整逻辑已封装,零文本转换,直接读取内核原生数据}05 📊 终极碾压对比表:彻底放弃 netstat 的全部理由
06 💡 运维/后端必存:落地配置+面试满分答案
1、永久替换命令别名,戒掉 netstat
写入 ~/.bashrc,一劳永逸:
alias netstat='ss -tlnp'alias netstat-all='ss -tlnpa'2、生产高频 ss 实战命令
# 只查看443端口已建立连接ss -tnp state established '( dport = :443 )'# 查看TCP核心指标:RTT、拥塞窗口、重传次数ss -ti# 直接强制杀掉指定连接(netstat完全做不到)ss -K3、面试满分标准答案(直接背)
netstat 基于 /proc 伪文件实现,内核需要将二进制连接数据序列化为文本,用户态再反向解析,双重冗余开销,高并发场景极慢,且存在小端字节序倒置陷阱。
ss 基于 Netlink SOCK_DIAG 内核接口,直接二进制结构体直传,无需文本转换,支持内核态过滤,速度提升数倍。同时支持 RTT、cwnd 等 TCP 精细指标,可用于网络调优。net-tools 早已废弃,iproute2 的 ss 是现代 Linux 标准排查工具。
07 📎 完整源码实测结果
400行零依赖 Rust 代码,两种底层方案对比实测:
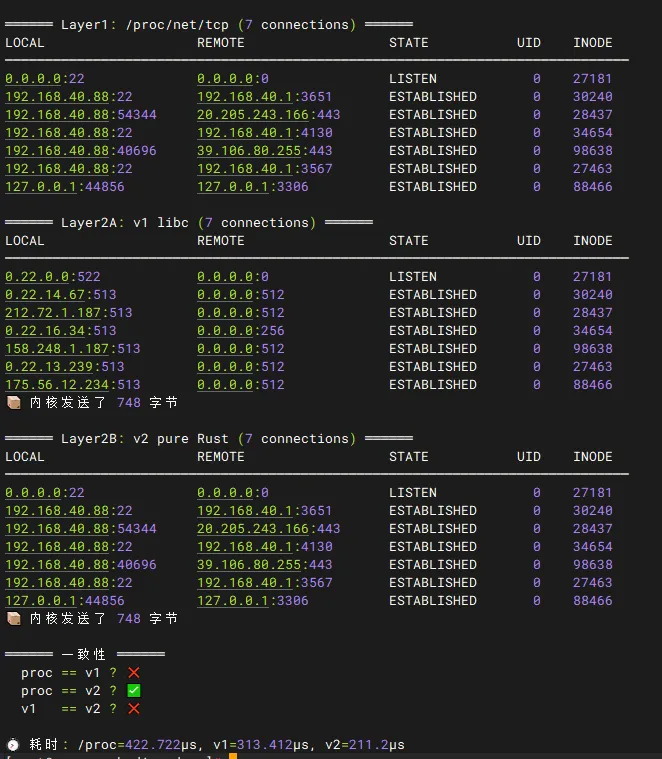
同一份内核数据,两种读取方式,速度有差距+。
这就是所有生产环境必须淘汰 netstat、全面迁移 ss 的终极真相。
技术的成长,从来不是熟练套用命令,而是吃透底层本质。
很多人只会熟练敲下 netstat、ss 命令,停留在“能用、够用”的表层阶段,遇到线上卡顿、解析异常、网络调优问题便束手无策。真正的技术进阶,永远是知其然,更知其所以然。看懂内核读写逻辑、读懂字节序陷阱、厘清工具迭代的底层架构差异,才能跳出运维惯性,从单纯的“执行者”变成“懂内核、懂原理、能排障、能调优”的技术人。
playground
https://play.rust-lang.org/?version=stable&mode=debug&edition=2024&gist=56e1129a5ad1dd029f34530fbf266e45