ARTICLE · 1040681
不只是zcode!全套AI工具隐私泄露一键自查
ZCode 之后,我把电脑里所有 AI 工具都翻了一遍。
不只是 zcode!workbuddy、trae、豆包、千问、codex 等全套 AI 工具隐私泄露一键自查
昨天,ZCode 被爆窃取用户本地仓库,不只是代码,可能有各种合同资料。
看完新闻我第一反应不是生气,是一连串问题冒出来:它到底偷了多少?我本地那点东西,真的全被打包了吗?我电脑里还装着的其他 AI 工具——workbuddy、trae、豆包、千问、codex——它们有没有也在干同样的事?
我让 AI 替我把本地装的十几个 AI 工具挨个审查一遍。
这套提示词要回答的,全是我最关心的问题:它们到底上传了我的哪些数据?我接下来该怎么办?哪些密钥、密码必须马上改?法律上怎么避免被公司或客户追责?我又可以要求智谱做什么——道歉、开源、审计,还是赔偿?整套提示词写下来,洋洋洒洒近一万五千字。
这一跑就是两个小时、将近 300 万 token,把本机十几个 AI 工具挨个过了一遍。结果比我想的更值得说:不只是 ZCode。
但这篇文章不是来制造恐慌的。我把怎么做的、结果是什么,都摊开讲清楚——这套提示词是公开的,你自己也能跑一遍。
在公众号后台私信发送"审查提示词"即可获取。
01 先花两分钟,把 ZCode 这件事说清楚
简单交代一下背景。
昨天一位研究者发博客实锤:智谱的编程桌面端 ZCode会在后台把你当前打开的整个工作区——包括完整的 .git 历史、LFS 大文件缓存、reflog 和全局配置——打包加密,直传阿里云 OSS。
· 传的不只是当前代码,是这个仓库从创建以来的全部历史,包括早就被删掉的敏感配置、没推到远端的分支、内部 GitLab 地址; · 加密用的 RSA 公钥是服务端临时下发的,私钥只在云端,你本地那份几百兆的密文,你自己和 ZCode 客户端都解不开; · 设置里两个开关都管不住它,只要登录就常开; · 隐私政策里只字没提这件事。
当天傍晚官方道歉,承诺开源、第三方审计、送一次额度补偿;晚上 #智谱ZCode偷传用户数据# 上了热搜第三,有公司当晚就统一禁用。但群里有人拆包指出:上传其实是"你每发一句话就触发一次",不是官方说的"用了 Wiki 才传"——这个质疑,截至发稿官方还没正面回应。
这件事之所以炸,不是因为"AI 要读代码"——用 AI 工具的人都知道它得读上下文。炸的是全量、静默、不可关、零披露。而这四点,是只有 ZCode 一家才有,还是整个行业都这么干?我决定让AI查一下。
现在的 AI 工具早就不只是写代码了——你用它写文案、做表格、读合同、整理客户资料、处理照片,这些工具一样要读你磁盘上的文件。你以为"我不碰代码就没风险",但你硬盘里的合同、发票、通讯录、聊天记录导出、客户名单,在一个能自由读写文件的 AI 眼里,和代码没有区别。代码只是这次最先被发现的出口,不是唯一的出口。这也是我坚持把全套工具都查一遍的原因。
02 我让 AI 替我翻电脑
我没有自己一个个文件夹去翻——那样既慢又容易漏,而且我看不出一个几百兆的加密文件到底是"正常缓存"还是"偷传证据"。我的做法是:写一段提示词,把"怎么查、查到什么程度、什么不能做"全部规定死,然后让 AI 按这套规矩去执行。
这次实际跑下来的数据是:18 轮对话、约 300 万 token、六百多次命令,前后两个小时。被要求排查的对象,除了 ZCode,还包括我日常在用或听过的:trae、workbuddy、codebuddy、qoder、千问办公、豆包、豆包办公、qclaw、mavis、codex、cloud code,以及它在扫描中发现的其他同类工具。
我在提示词里,先给它定了一套四步方法论。这套方法不是什么黑科技,是任何一次靠谱的隐私/安全自查都该走的路。
你可以理解成:先找到东西在哪 → 再看硬盘上有什么 → 再判断它是什么性质 → 最后定个严重程度。
除了方法论,我还加了两条保险丝:一是证据标准,没找到就写"未发现",不许编;二是安全边界,全程只读,不许删改我的文件,不许联网,密钥类信息一律脱敏。
03 不会写代码也没关系,直接把这段提示词发给你的 AI
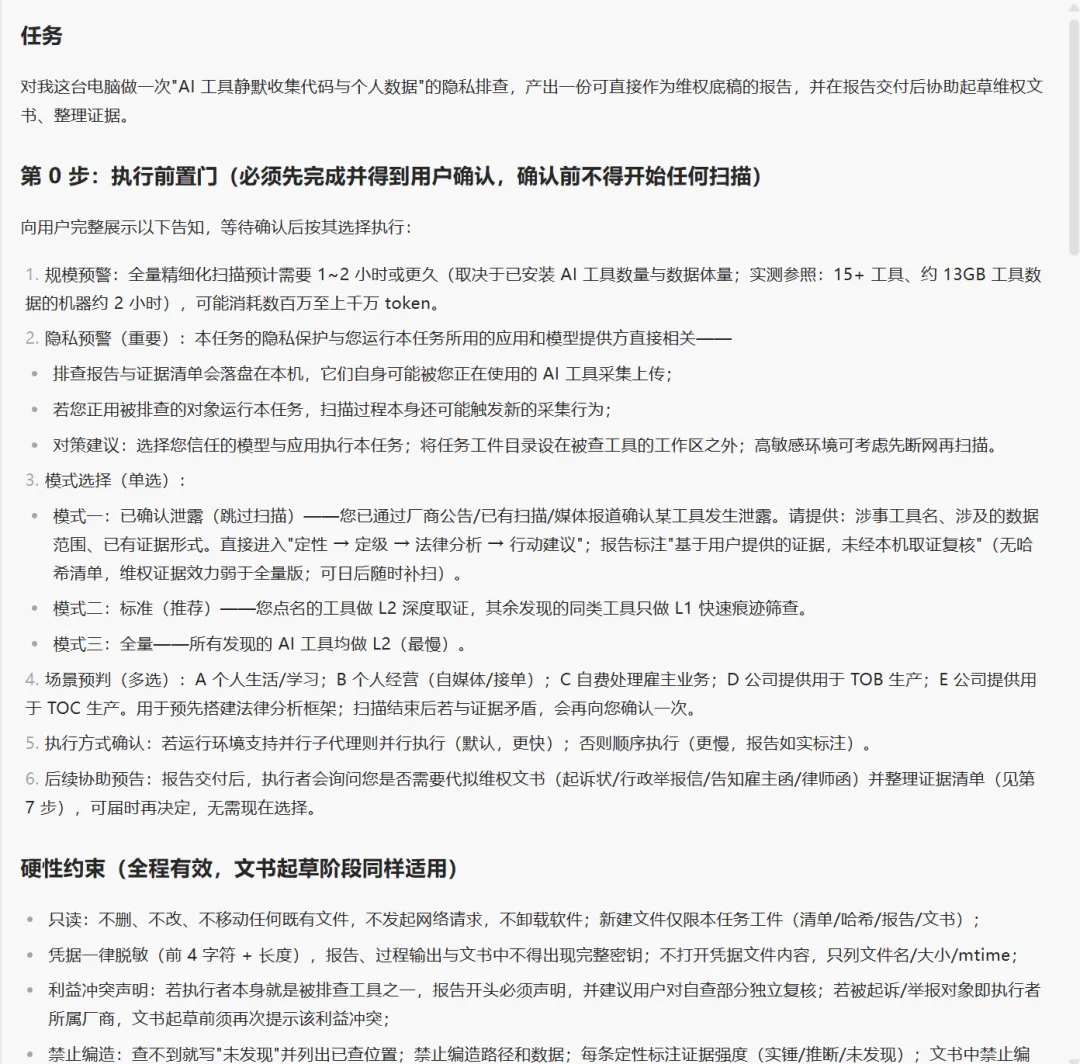
就是上面这段,我当时完整发给了 AI。
这段提示词之所以靠谱,核心就三点:一是逼它只认硬盘上的证据、查不到就写"未发现";二是让它开工前先把耗时、隐私风险、查哪些工具、我的数据用途都跟我确认一遍;三是立了硬规矩——全程只读、密钥脱敏、它自己也是被查对象时要声明利益冲突。没这几条,它很可能顺口给我一个"感觉可疑"的结论;有了这几条,它才敢老老实实说"这个我没查到"。
怎么用也简单:把提示词发给你信任的 AI,它弹确认问题时照实选,跑完让它把报告存到你找得到的文件夹,重点看它标了"实锤"的地方。第一次选"模式二"就够——点名你最怀疑的两三个工具深度查,其他快速过,省时。
文字版太长,我整理成了可直接复制的版本——在公众号后台私信发送"审查提示词",就能拿到。
04 我的结果:ZCode 实锤,trae 存疑,其余不下结论
说完方法,说结果。我尽量诚实,不替任何厂商定罪,也不替自己添油加醋。
ZCode:和上一篇一致,没什么悬念。本地躺着的加密包、整目录的 .git、服务端持有的密钥、关不掉的开关——复查结论和研究者博客对得上。这部分我不重复了。
trae:出现了类似的可疑迹象,但我必须踩刹车。在同样的取证视角下,它本地也有一些"对不上"的东西:不明来源的批量缓存、整目录级的数据落盘,采集面超出了"我对话里主动提交的内容"。
但我不是程序员。这些迹象,性质到底和 ZCode 一不一样?是不是同样默认全量打包上云?密钥是不是也只在服务端?它是"为了代码索引/补全而合理的本地缓存",还是"和 ZCode 同构的静默上传"?这一层,我真的判不了。 所以我不写"trae 偷传",我只写"发现了值得专业人士一看的可疑信号"。懂行的大佬欢迎在评论区,结合它的本地数据目录和日志,帮大家分析一下这到底算哪一类。
我这次扫描,只能说明"在我这里看到了这些迹象"。换一台机器、换一个版本、换一种使用习惯,结论可能完全不同。我把它写出来,只是因为它恰好和 ZCode 的某些信号长得有点像,值得被看见、被专业地讨论。在没有更可靠的分析之前,任何一边言之凿凿,都不负责任。
名单里其他工具:不轻易下结论。workbuddy、豆包、千问、codex 这些,我都让它按同一套方法过了一遍。但在没有拿到"整目录加密上传"这一级实锤之前,我不会把谁写成"泄露"。
这类事,大概率只会越来越多
原因很简单,这些 AI 工具想把自己做得越"聪明",就越需要你的数据——你的git仓库,包含了你一次次迭代项目的经验,是非常优质的训练数据。而他到底有没有拿你的仓库训练,你也没办法证明。
这意味着,指望厂商自觉是不现实的。真正能制衡的,是用户自己知道怎么查、查完知道怎么办。我把这篇文章写得这么长、把提示词交出来,就是想让"自查"这件事,从"安全工程师的专利"变成"普通人也能做的日常操作"。手机上我们会管 App 权限,电脑上也该一样。
05 查完之后怎么办:别只停在"慌"上
很多人查完隐私问题,情绪是"慌了一下,然后就没有然后了"。这次提示词设计的一个好处,就是它把"查完怎么办"也提前想好了。我把它提炼成四步:
第一步,先留存证据,别急着删。看到那个可疑的加密包、那个"删了又长回来"的文件夹,第一反应别是删了图省心——删了,证据就没了。正确做法是原样保留,把路径、大小、修改时间记进报告里,必要时截图。真要维权,这些才是硬东西。
第二步,分清楚"哪类数据"。如果你扫出来的只是你个人项目,那是你自己的事;如果这里面混着你上班的公司代码、客户文档、内部 GitLab 地址,性质就严重得多——这也是为什么提示词里要你先选"场景预判"。公司代码被传走,第一个该严肃对待的是你的雇主,你应该第一时间按公司流程上报,而不是自己默默删了装作没发生。
第三步,先把"现在还在传"的路堵上。如果开关关了没用,可以像 ZCode 那篇里说的那样,在文件系统层面给那个目录加只读锁,或者干脆断网、卸载、换工具。堵路不用等法律结论。你不需要先证明它"有罪"才能保护自己的文件——把可疑目录锁上、把软件卸了,是你的正当权利。
第四步,真要较真,走正经路径。提示词里提到的起诉状、行政举报信、告知雇主函、律师函,不是让你真去跟谁打官司,而是给你一个"如果事情严重到那个份上"的选择。一般个人用户到第三步基本就够了;但如果涉及公司资产、商业秘密级别的东西,找律师、找公司 IT 安全,比在网上发帖有用得多。
这四步的核心是一句话:从"情绪上的愤怒"切换到"动作上的可控"。愤怒解决不了问题,留存、分流、堵路、维权,才能。
07 你可能还想问
问:要花多少钱? 我这次是近 300 万 token,用的是包月/包额度的模型,额外现金支出其实不多,但确实耗时长。只想查一两个重点工具的话,选"模式二"会省很多,别一上来就全量。
问:AI 给的结论一定准吗? 不一定。它是帮你找证据、整理线索的工具,不是司法鉴定。尤其是它自己就是 AI 时,涉及它自己的那部分结论一定要打个问号。真正下结论,要么靠多个 AI 交叉,要么靠专业人士。我对 trae 不敢下定论,就是这个原因。
问:我把软件卸了,是不是就安全了? 卸了能止住"以后继续传",但已经传上去的东西收不回来。所以顺序是:先留存证据、再堵路或卸载、再评估已出去的数据要不要通知公司或走维权。别图省事只卸载。
问:我跑出来和你的结论不一样怎么办? 太正常了。每个人装的版本、用的模型、选的模式都不同,结果当然不一样。我的结论只代表我这台机器、这个时间点——隐私这东西,从来都是"你自己机器上的证据"说了算,不是别人的文章说了算。
怎么拿到这套提示词? 在公众号后台私信发送"审查提示词"五个字,就能自动收到可直接复制的文字版,不用对着截图一个字一个字敲。 你拿去跑一遍自己的电脑,看看本地装的那些 AI 工具到底上传了什么;结果欢迎在评论区交流——尤其是 trae 这类"看着可疑但不好定性"的,懂行的朋友多分析两句,大家都受益。