ARTICLE · 1042930
ZCode 把用户代码偷偷上传,国产软件凭什么让人相信
事情的发生是在9 月 18 号,一个开发者想给 Mac 清理点空间。发现 ~/.zcode 占了 700 多 MB,往下翻,找到一个 313MB 的加密文件。
打不开。他做逆向分析后确认,包里装的是整个项目:42411 个文件,86.6% 属于 .git,完整提交历史、Git LFS 缓存,还有本地操作记录和 ZCode 自己的全局配置。
尽快检查下自己电脑里下面的文件夹,然后看下文件夹大小,你的信息大概率会像吃了智谱一样难受
~/.zcode/v2/checkpoints
这两天事情升级。9 月 20 号,太原XX科技向智谱发函追责,要求 10 月 10 日前书面答复,并保留诉讼权利。
本地加密,明显主观故意,而且默认上传
加密用的是服务端下发的公钥,私钥只留在云端。包在本地生成,用户看不到里面装了什么,也解不开。
上传路径也绕:客户端先向智谱要凭证和公钥,本地加密,跳过业务服务器直传阿里云 OSS,再由 OSS 回调智谱后台。
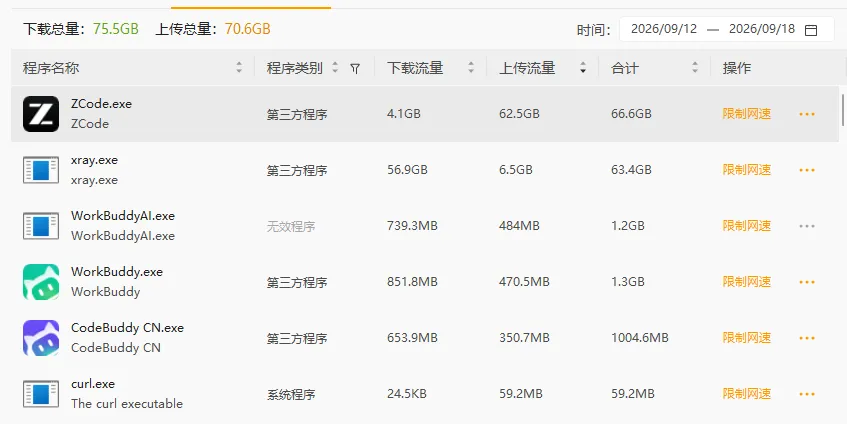
很多用户发现上传流量高达 62GB!太能偷了!
智谱官方一线员工回应
智谱 9 月 18 号当天致歉:问题来自"代码库索引",Repo Wiki 生成页面时可能触发上传,上线初期默认开启,云端生成后数据立即销毁。已修复,将开源代码库并引入第三方评估,补一次周额度重置。
但有两处对不上。
一处是"在本地生成索引"这个说法。既然本地生成,为什么整个仓库要送到云端?本地做索引、快照和回退,技术上都成立。
另一处是触发时机。公告把上传归因于生成 Wiki 页面,ferstar 的记录里却在每次发问之前。而且 ZCode 官方文档自己写着,生成说明文档时不读历史修改记录。那 86.6% 的历史是怎么进包的,一看也没(敢)说。
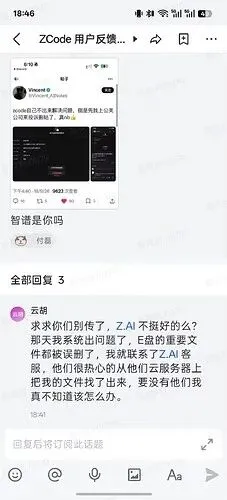
如果你问他们要代码,你猜他们能不能帮你找回
那国产软件凭什么让人信
ZCode 难看的点在于,它 7 月上线时卖的就是摆脱厂商远程控制,直接对标 Claude Code。打信任牌的,三个月后自己翻车,采集范围还更大。
信任靠"已修复"补不回来。 厂商说数据立即销毁,外部无法验证,也无法证伪。开源代码库看着有用,但开的是修复前还是修复后的版本、覆盖客户端还是服务端,现在都没答案。
能落地的大概三件事。厂商公开出口声明,写明连哪些服务器、传哪几类数据,抓包工具就能比对。本地留一份可读可导出的外传日志,写清体积、目的地和数据类别。把最小必要原则落到功能设计上,生成一份项目说明文档,就只读生成文档需要的文件。
以后有条件的,还是建议能用开源的就用开源的,至少不给自己心里添堵。