ARTICLE · 1045787
“豆包手机”引发热议,SAEP协议实现AI助手先“敲门”再“进门”
热闹之余,一个更专业的问题开始被人们追问:当AI助手在手机上帮人跑腿,第三方app愿不愿意被操作?边界谁来划,又该怎么划?
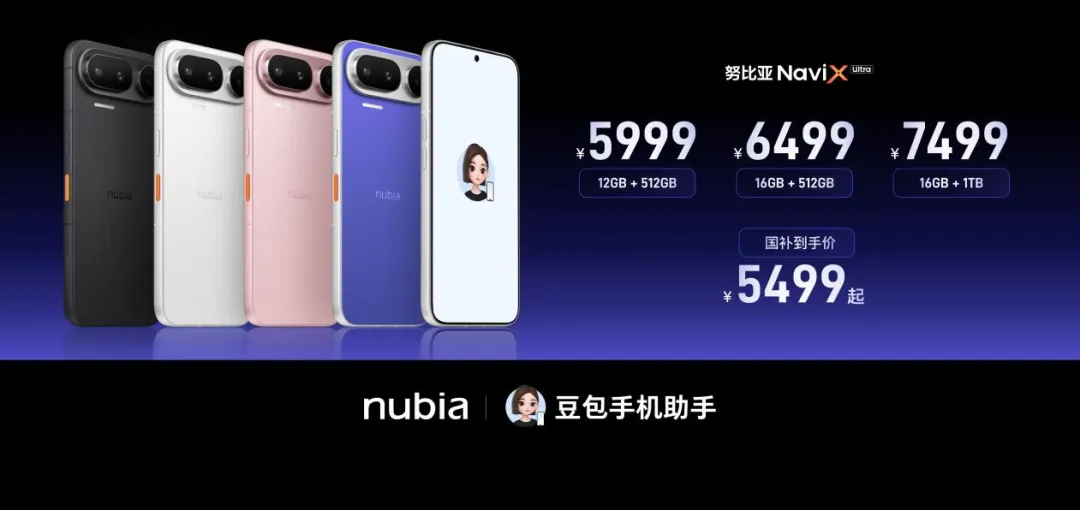
豆包手机助手在9月14日推出消费者版本时,同步发布了屏幕自动化操作声明协议(SAEP,Screen Automation Execution Protocol),并启动为期30天的规则公示。随着“豆包手机”上市走热,这份被称为“AI时代Robots协议”的SAEP协议,正引发开发者和行业越来越多的关注。
记者仔细阅读SAEP协议发现,第三方应用可分类分级声明操作边界:既可以声明禁止AI在本应用内进行任何操作,也可以只限制特定操作,比如内容修改、最终发布、删除,以及签到、抽奖等权益领取行为。
声明还提到,公示期内,豆包手机助手仅对系统自带应用、字节跳动旗下应用,以及已通过SAEP或邮件明确同意接入的第三方应用执行自动化操作,其余应用默认不操作。开发者接入协议或回复官方邮件,两种方式效力相同;拒绝声明随时生效,相关应用立即列入不可操作清单。公示期满后,未回复且未接入的应用将按风险层级逐步开放操作,但明确表示拒绝的应用始终不会被操作。公示期结束后,开发者仍可随时拒绝,豆包手机助手会立刻停止相应操作。
市场之所以关注SAEP,是因为它回应的正是当前AI手机落地中最敏感的领域之一。
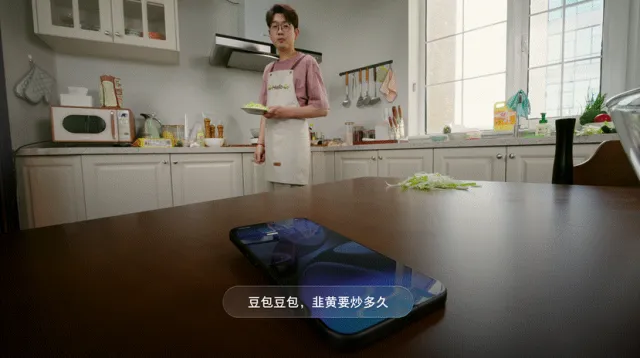
当AI助手帮用户执行任务,部分平台可能会筑起针对智能体的“花园围墙”,以“账号安全”等理由限制第三方AI工具接入。AI智能体究竟是独立的行为主体,还是用户手中的工具?围绕“双重授权”的争议,近期也在法学界引发密集讨论。
多数专家倾向于智能体本质上是用户意志和行为的技术延伸。用户授权智能体跨应用访问自己的数据、完成指定任务,是用户意志的外化;结合《个人信息保护法》确立的个人信息可携带权,《民法典》对数据保护的原则性规定,这种操作具备法理正当性。中国人民大学、复旦大学等多所高校学者近期在研讨中形成基本共识:GUI操作路径下,智能体经用户充分授权后,无需另行取得第三方app的“双重授权”。
域外实践也提供了参照。美国第九巡回上诉法院在亚马逊诉Perplexity一案中撤销初步禁令,认为真正访问服务器的主体是用户,AI智能体只是用户手中的工具。欧盟《数字市场法案》则通过“守门人”制度,要求大平台对第三方AI工具提供非歧视的互操作权限。
当然,开放不等于不设防。有专家同时强调,应坚持“开放为原则、限制为例外”,既不能简单“凡绕开即违法”,也不能“凡用户想要即正当”,需要在用户福利、平台秩序与安全之间精细衡量。
AI手机的竞争,正在从拼模型、拼硬件,走向拼规则、拼生态。
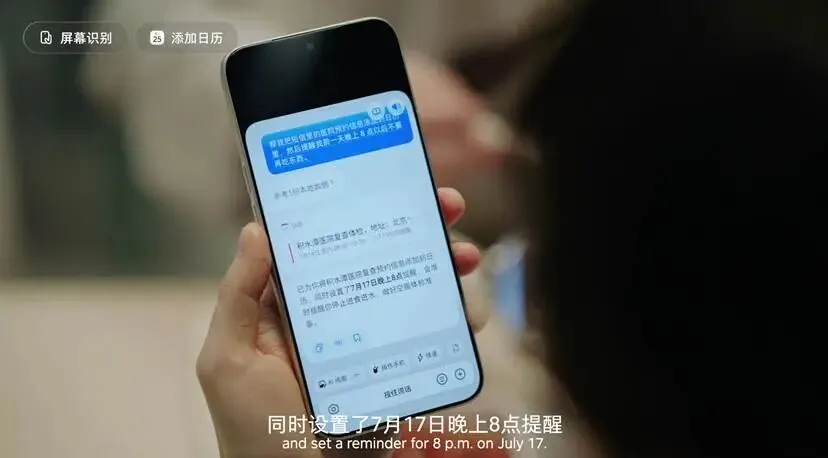
当AI手机成为智能终端的下半场,规则供给的速度与质量,很大程度上决定着产业创新的空间。SAEP协议的价值,就在于提供了一种现实、透明、可执行的协作框架:尊重应用开发者的边界声明,同时为AI助手的任务执行保留了通道,并通过30天公示期为各方留出表达异议、调整规则的窗口。
让AI助手“进门”前先“敲门”,并且还需要听到“回应”——这样的规则自觉,或许正是AI手机走向“好用”的第一步。
AI赋能再升级!“AI SHENZHEN(爱深圳)”解锁多元新功能 全景讲好深圳APEC故事
采写|深圳特区报&读特记者 方胜
编辑|杨渝嘉
审读|谭录岗 范锦烨 万晖