ARTICLE · 1047435
大厂收兵、龙虾要系安全带、OpenClaw 脚下还踩着一只 Pi——AI Agent 混战,一篇说透
发布时间:2026-09-21 00:34:08 最近访问:2026-09-21 00:34:08
大厂收兵、龙虾要系安全带、OpenClaw 脚下还踩着一只 Pi——AI Agent 混战,一篇说透
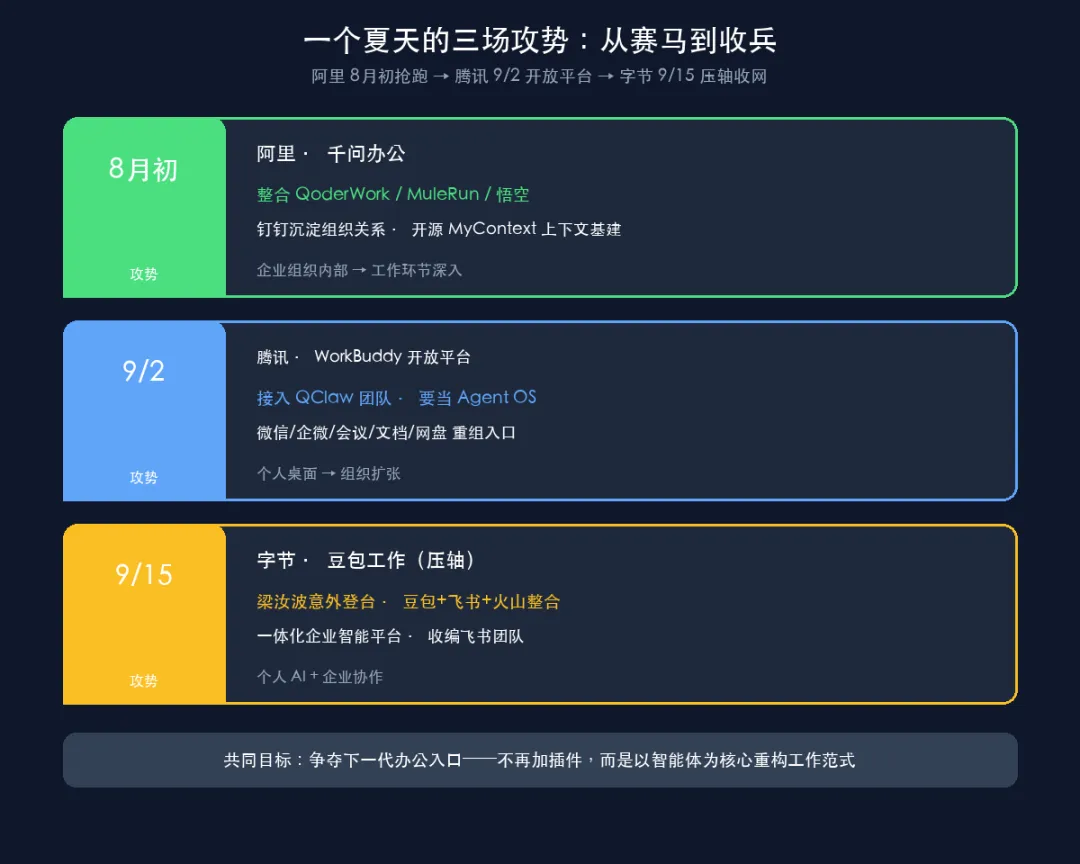
大厂收兵、龙虾要系安全带、OpenClaw 脚下还踩着一只 Pi——AI Agent 混战,一篇说透前面我顺着「百虾大战」写了 7 篇:底座、数据把控权、三巨头收兵、安全带、刘润的政策解读……今天把其中没单独发出来的三篇(收兵、安全带、账本)合成一篇总论,一次说透。立场先摆明:我是 Vermes 的开发者(基于官方 Hermes 引擎的二开),下文对 Vermes 的提及是案例研究、不是广告。利益相关,先上台面。9 月 20 日一早,刘润那篇《国家给了所有想追风口的人一份计划》刷屏。他把工信部 9/4 印发的《人工智能中小企业创业支持计划(2026-2028年)》拆成 8 条线,写得很清楚。但我作为天天和 agent 打交道的人,看完觉得漏了一条最关键的——而且这条是「地基下面还有地基」。这篇文章,就把大厂混战、养虾的安全带、开源地基的真相,和「账本到底归谁」一次讲清。巨头们不是抢市场,是在抢时间。9 月 15 日,「2026 飞书未来无限大会暨豆包工作开工大会」。字节跳动 CEO 梁汝波意外登台——这个环节原本不在对外公布的官方议程里。他当场宣布:字节完成旗下 AI 办公业务的系统性重组,把豆包、飞书与火山引擎整合为一体化企业智能平台。 | | | |
|---|
| | 千问办公公测(整合 QoderWork / MuleRun / 悟空),开源 MyContext 上下文基建 | |
| | WorkBuddy 开放平台上线,首批接入超百家伙伴,并入 QClaw 团队,喊出「Agent OS」 | |
| | 梁汝波意外登台,豆包 + 飞书 + 火山引擎整合为一体化企业智能平台,收编飞书团队 | |
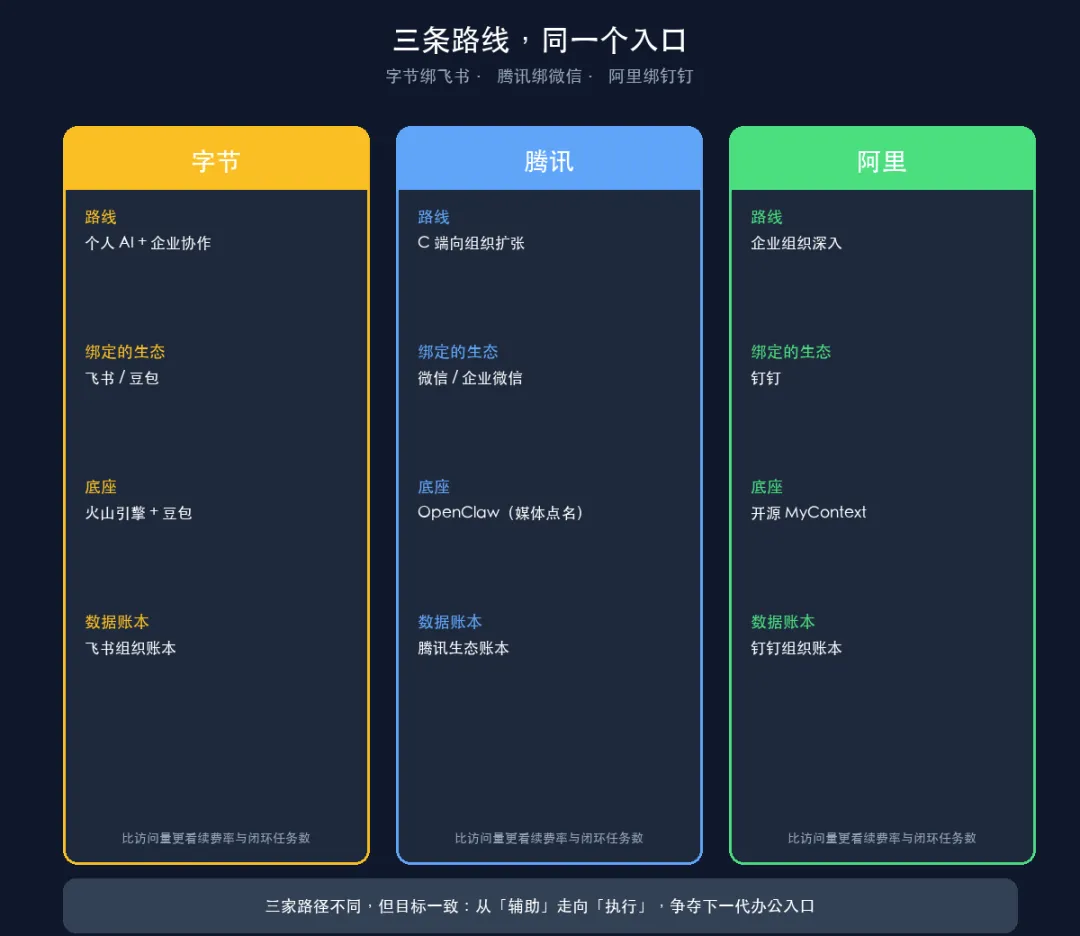
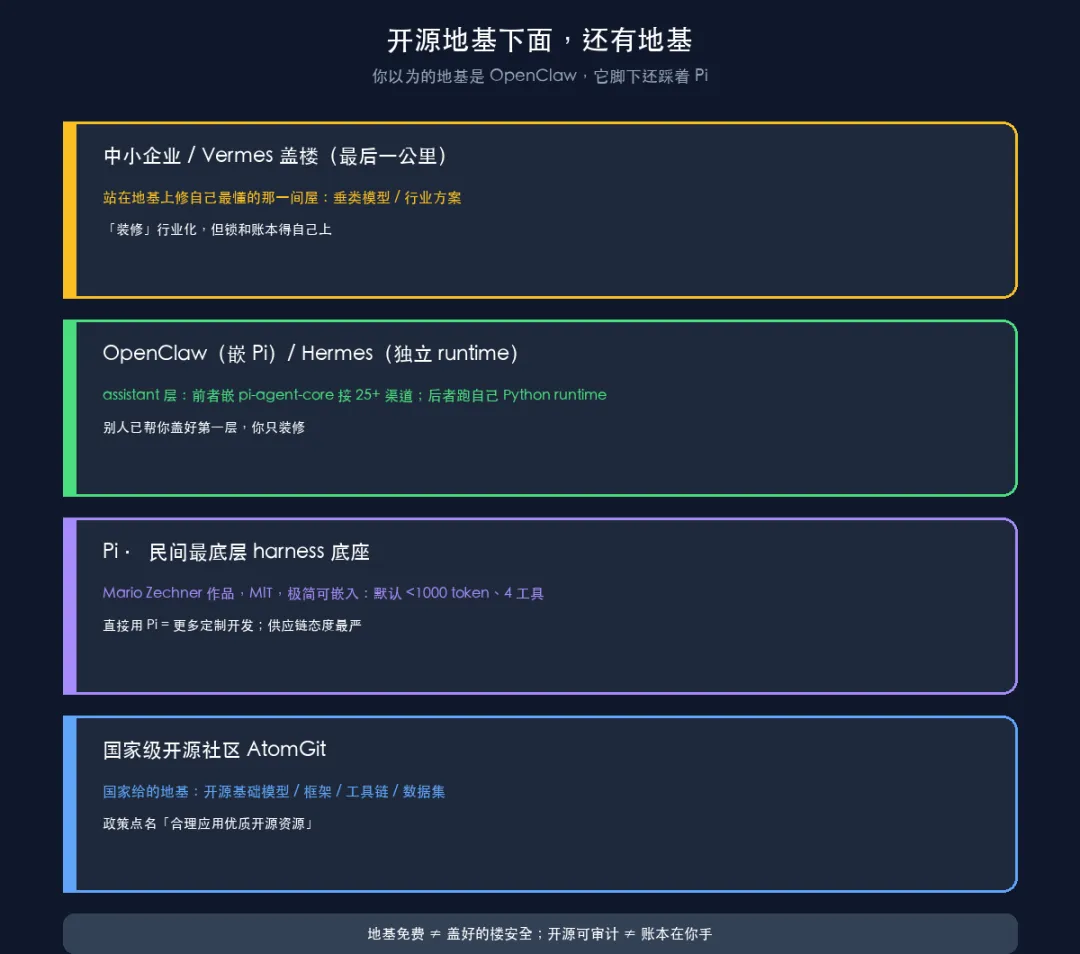
阿里最早出牌(8 月初),腾讯两周后跟(9/2),字节压轴收网(9/15)。三家的动作几乎同步完成「内部多团队赛马 → 集中资源押注办公智能体」的收口。署名注:QClaw 是 OpenClaw 生态的衍生项目之一,此处按媒体报道口径表述其并入 WorkBuddy;具体团队归属以官方为准,不与其他同名项目混为一谈。这轮收兵不是退缩,是转向——通用大模型 C 端流量红利见顶,算力成本持续高企;过去 AI 在办公里只是「副驾驶」(润色、纪要、初稿),新一代办公智能体要的是自主拆解目标、跨软件调动工具、跑完整业务任务。从「辅助」到「执行」的跃迁,让办公成为当下大模型产业少数看得见商业化路径的场景。数据也佐证这条线在升温:千问办公上线一个月用户超 3000 万(企业过半),WorkBuddy 7 月 PC 月活 658.2 万,豆包 6 月月活 3.82 亿——三家都在抢同一块「下一代办公入口」。字节靠豆包的用户规模 + 飞书的协作环境;腾讯靠微信/企微的国民底盘 + 代码能力;阿里靠钉钉的组织关系 + 云计算纵深。路径不同,但都把「以智能体为核心重构工作范式」当成同一个终点——不再给旧办公软件加插件,而是重做入口。这节是整盘棋最该看清的。注意一个被很多人忽略的事实:三家走的都是「开源底座 + 闭源商用」的混合架构。 9 月 11 日《每日经济新闻》的报道里,原话点名——「腾讯 WorkBuddy 虽基于开源 OpenClaw 框架迭代,但终端产品、核心算法、企业服务体系多为闭源定制,是典型的『开源底座 + 闭源商用』产品。」底座开源,不等于账本在你手。这里要回扣我修正过的一个点:大多数大厂 Agent 是「云端 + 本地操控」,数据未必真出本机。 所以别再笼统说「上云 vs 本机」——真正要分清的是数据把控权:• 大厂底座透明(开源可审计),但上层闭源、你的协作关系链和行为轨迹沉淀进平台生态账本,你能用,但「带走」很难;• 纯本地开源(Hermes / OpenClaw / Vermes)账本在你手,可审计、可迁移;• 而纯本地也不是绝对隐私——你调的是云端大模型 API,提示词和工作上下文照样出本机去别人那算;要真隐私得本地部署大模型。一句话:透明 ≠ 自由。底座开源,不等于账本在你手。三、地基下面还有地基:OpenClaw 脚下还踩着一只 Pi刘润第 7 条点名了「国家级开源社区 AtomGit」——这是国家给的地基,放着开源模型 / 框架 / 工具链 / 数据集。但民间真正的技术地基,比 AtomGit 还深一层。就说你天天听见的 OpenClaw——它火到 37 万+ 星,但它自己脚下还踩着一只 Pi。 | | | | |
|---|
| 约 5.7 万(claw4science 5 月口径;另有源报 8.5 万) | | | OpenClaw 嵌 pi-agent-core 站在它肩上 |
| | | | |
| | | | 跑自己的 Python runtime,不与 Pi 共用 |
| | | | 站在 Hermes(独立 runtime 那一支)肩上 |
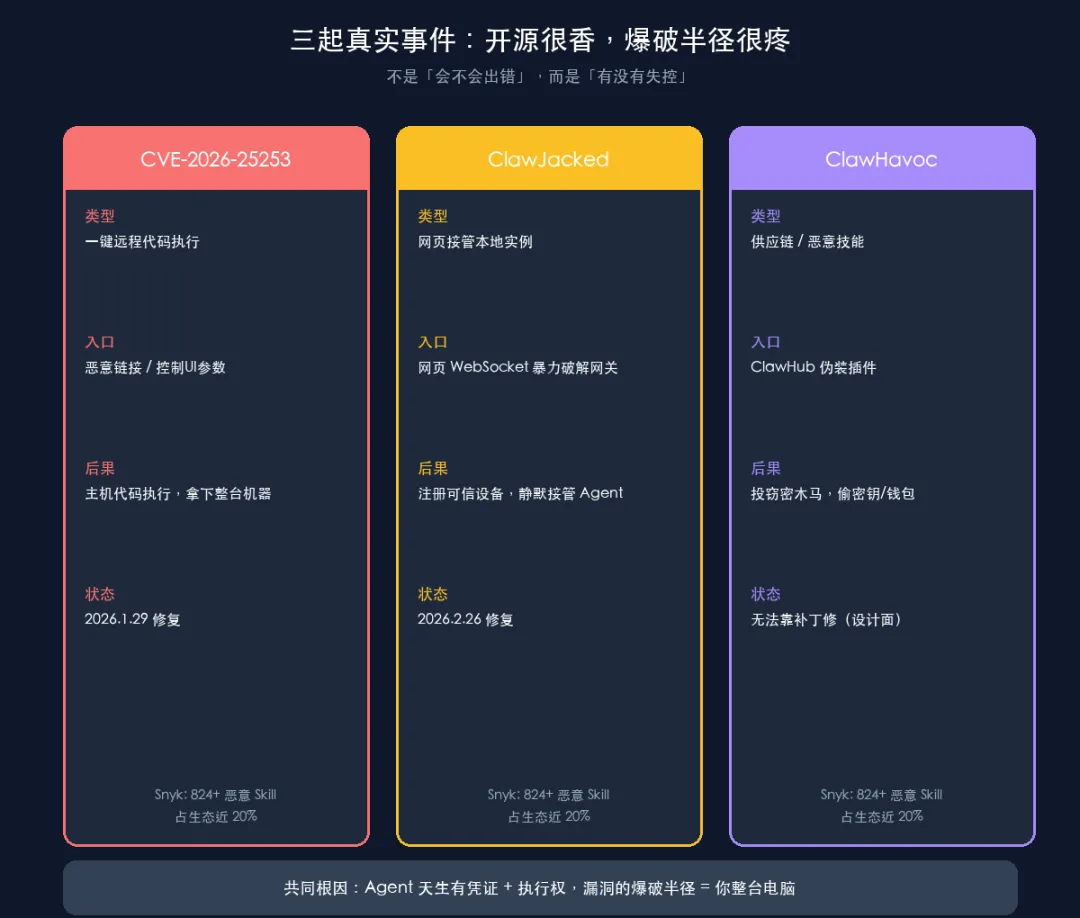
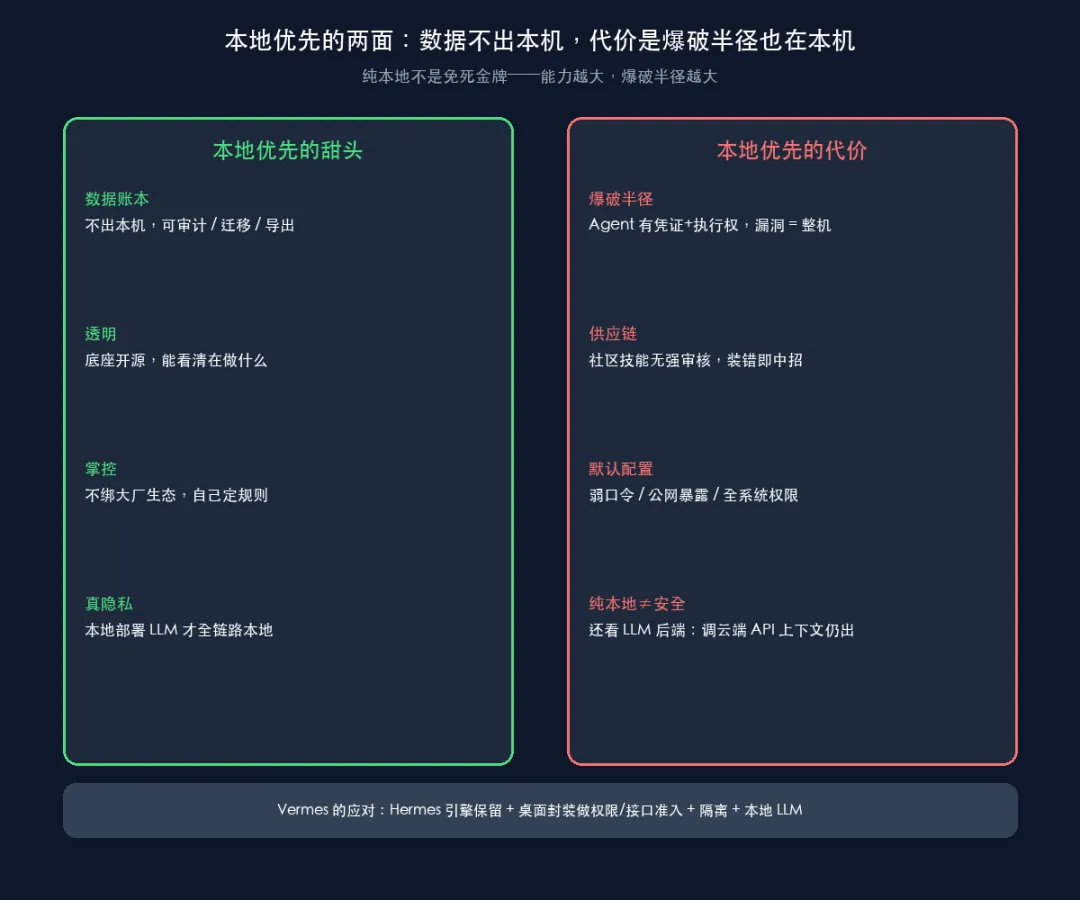
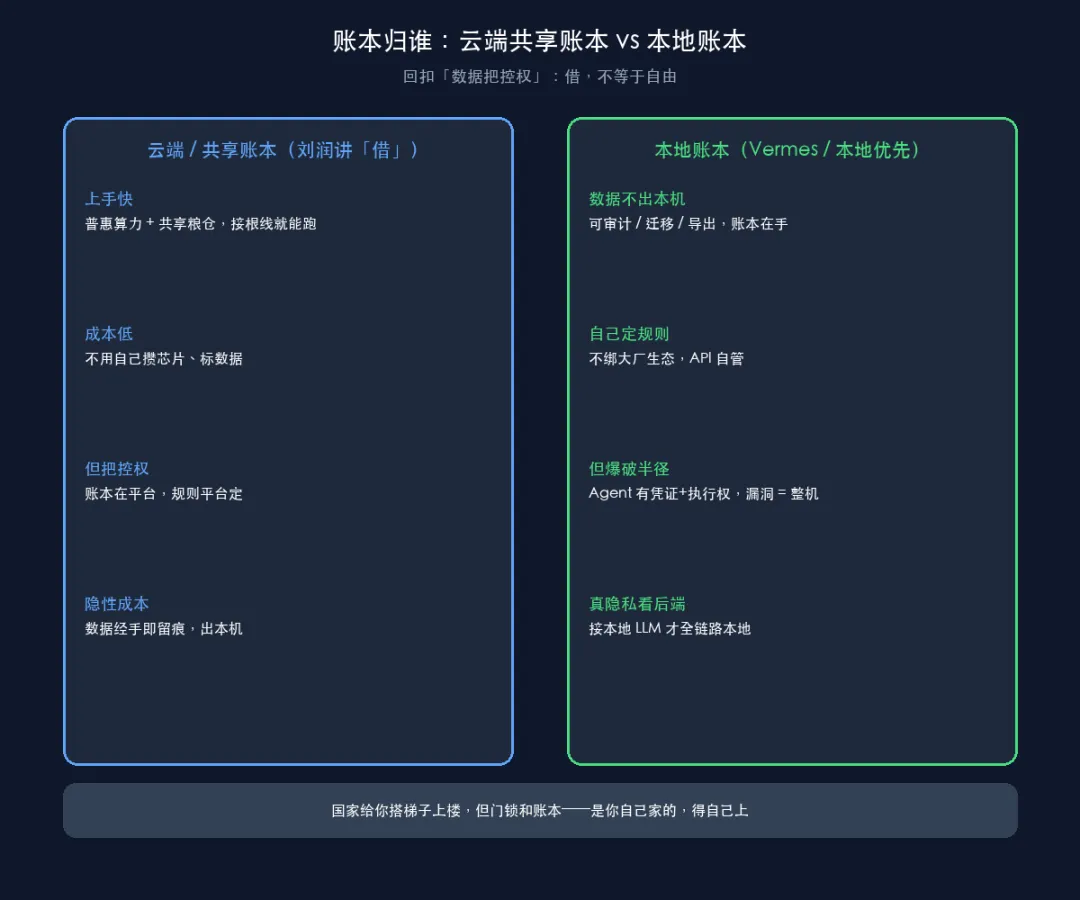
• OpenClaw 确实站在 Pi 肩上:它的依赖里有 @earendil-works/pi-agent-core、pi-ai、pi-coding-agent、pi-tui,Gateway 里那句 createAgentSession() 直接用的就是 Pi 的 runtime(Claw4Science 源码分析、CSDN 源码对比均确认)。• 但 Hermes 不是基于 Pi——它跑的是自己的独立 Python runtime(CSDN 源码对比:Hermes 用 auxiliary_client.py,OpenClaw 用 pi-*)。所以准确说法是「OpenClaw 站在 Pi 肩上,Hermes 是与 Pi 并行的另一支独立 runtime」,二者同属「harness 层之上的 assistant 层」打法,不是都在 Pi 上。• Pi 是谁:Mario Zechner(libgdx 作者,@badlogic)的极简可嵌入 agent harness,MIT,TypeScript monorepo。默认系统提示 + 工具定义不到 1000 token、只给 4 个工具(read / write / edit / bash),其余靠自扩展。这正好接上一句话——采用开源项目 Pi,就需要更多的定制开发。Pi 出货是 SDK + CLI(library-first),你直接用得自己砌墙;OpenClaw / Hermes 是别人已经帮你盖好的第一层。多数创业者不会从 Pi 裸砌,而是站在 OpenClaw / Hermes 上「装修」——这也正是 Vermes 存在的位置:二开 Hermes(独立 runtime 那一支)+ 桌面封装。前面聊的全是狂欢。但「开源很香,你的电脑不是沙盒」——人民网 4 月 2 日那篇《谁来给爆火的"龙虾"系上安全带》,问的是一个被狂欢掩盖的真问题。OpenClaw 这把「火」烧得有多快?微信指数从 1 月 29 日的 0,到 3 月 10 日飙到 1.656 亿——40 天,现象级。但安全带迟到了整整两个月。问题不在「开源」,在「病毒式 adoption 跑赢了安全卫生」——13.5 万个未修补实例、27 万公网暴露实例,很多用户跟着教程装完就再没看过更新。三起真实事件,不是「会不会出错」,是「有没有失控」:前两起是代码 bug,版本一升就关了。第三起 ClawHavoc 才是真正的结构性难题——Snyk 发现 ClawHub 上 824+ 个技能含恶意代码,占生态近 20%。社区市场「谁都能传」,用户把装技能当成下 App 一样随意,于是伪装成交易机器人、开发工具包的恶意包就混进来了。共同根因一句话:Agent 天生带着你的凭证和执行权,漏洞的爆破半径 = 你整台电脑。 普通 App 漏了,漏的是那一个 App 的数据;Agent 漏了,它手里已经有你的钥匙和动手的权限。这里必须接回「数据把控权」那篇的修正——纯本地不是免死金牌:说白了:「数据不出本机」和「安全」是两件事。 前者是「账本在谁家」,后者是「这家的锁结实不结实」。大厂云端 SaaS 把控权不自由(前面写过),但至少有安全团队 7×24 盯着;你自己养的虾,锁是你自己上的。透明 ≠ 自由,延伸到安全也一样——开源让你能看漏洞,但看得到不代表修得了,更不代表社区市场替你审了每一个技能。三强里,Pi 的供应链态度最明确:依赖锁死精确版本、min-release-age=2(拒绝当天发布的依赖)、CI 跑签名审计、CLI 带 shrinkwrap 锁传递依赖。这在 agent 圈是少见的 rigor。ClawHavoc 那种「社区市场 824+ 恶意技能」的坑,Pi 从设计上就更难踩。但这不代表用 Pi 就自动安全——爆破半径仍是整台电脑。回扣刘润的 8 条线。他补的都是「能力缺口」:算力(普惠池化)、数据(共享粮仓)、场景(链主开放)、孵化(入股共担)、赛事(以赛代投)、集群(组队共享)、开源(AtomGit 给地基)、人和钱(复合人才 + 耐心资本)。这 8 条线都很对。但创业者补完能力缺口,还会撞上一道国家补不了的缺口——账本缺口: | |
|---|
| 本地优先账本:数据 / 凭证 / 执行权归谁,计划不代你定 |
| 爆破半径:Agent 有凭证 + 执行权,漏洞 = 整机,自己系安全带 |
| 把控权:借共享算力 / 数据 ≠ 自由,账本仍可在平台 |
| 真隐私:纯本地也看 LLM 后端,调云端 API 上下文仍出 |
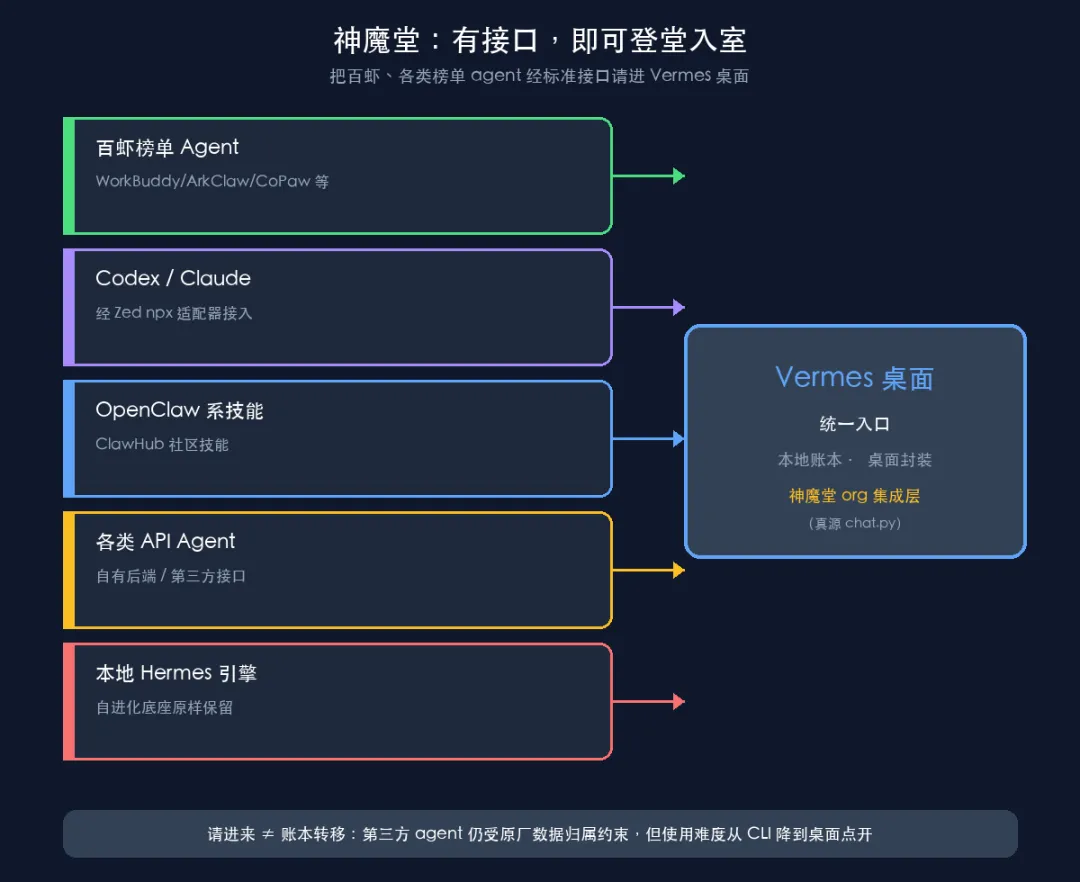
刘润的视角是「让中小企业用得起」;我的视角补一句:用得起 ≠ 账本在你手。国家给你搭梯子上楼,但门锁和账本是你自己家的,得自己上。回到我自己的桌面——我云端用大厂虾协作、本地用 Hermes 引擎、桌面用二开的 Vermes。站在「地基」这件事上,我的做法是:1选独立 runtime 那一支:Vermes 基于官方 Hermes 引擎(不是 Pi 那一支,也不是 OpenClaw),保留其自改进循环 + 沙箱;再叠桌面封装和神魔堂。2神魔堂让百虾登堂:有标准接口(ACP / API)的 agent——包括基于 Pi 的 OpenClaw——都能接入桌面启用,降低非桌面的使用门槛。你既用云端虾,账本也不丢本地。1隔离优先:Agent 能跑代码,就不和你的密码管理器、SSH 密钥同居一台机器。容器 / 独立环境是底线。2窄权限凭证:给 Agent 的 API key 单独开、最小权限,中招也只丢一把钥匙,不是整个账号。3真隐私看后端:接本地部署模型,才全链路本地;接云端 API,上下文照样出本机(反复强调)。诚实补一句 tradeoff:请百虾进桌面 ≠ 账本转移,也不等于自动安全。 神魔堂降低的是「非桌面的使用门槛」,不是「安全风险」。安全带得自己系。刘润的 8 条线,是国家的诚意——让追风口的人不再被家底卡死。但落到 practitioner 手里,有两件事计划补不了:一是地基下面还有地基。你以为的开源底座是 OpenClaw,它脚下还踩着 Pi;而真正决定「楼稳不稳、锁牢不牢」的,是这些底层 harness 的工程纪律(比如 Pi 的供应链加固)。二是账本和爆破半径。算力、数据、场景国家都能借你,但数据归谁、凭证给谁、漏洞炸到哪,是你自己的事。本地优先不是口号,是分水岭。大厂在收兵,龙虾要系安全带,开源地基底下还踩着一只 Pi。祝你在国家给的风里,找到自己的位置——也记得把门锁好。*系列总论:合并自「大厂 Agent 混战」第 6 篇(收兵篇)、第 7 篇(安全带篇)、第 8 篇(账本篇)。前 5 篇:《豆包手机要来了,抖音推荐又崩了》《豆包工作上线第一周,WorkBuddy 就被全网唱衰了》《飞书发布会后,护城河不是入口是语境》《百虾大战的底层真相:大厂 Agent 都站在 OpenClaw 肩上》《我既养大厂的虾,也骑 Hermes 的马——但桌面,只留下了二开的 Vermes》。**事实口径说明:三巨头收兵与时间线、路线分化、用户/月活数据,来自东方财富(9/17)、网易(9/17)、每经(9/11)、百度百科「办公智能体」词条等公开报道;「腾讯 WorkBuddy 基于开源 OpenClaw 框架」为每经原文表述。安全事实(ClawJacked=CVE-2026-25253、ClawHavoc 供应链 824+ 恶意技能、工信部+CNCERT 3/10 通报)来自 Oasis Security / Snyk / 江苏省工信厅预警 / 人民网·科技日报。Pi / OpenClaw / Hermes 关系与星标来自 Claw4Science(agent-harness-three-way)、CSDN 源码对比(Hermes vs OpenClaw)、aiwiki(Pi)等公开资料;星标公开口径有分歧(Pi 5.7 万–8.5 万、OpenClaw 28 万–37.5 万、Hermes 17.1 万–19.9 万),正文取保守值并标注。关键事实:OpenClaw 嵌 pi-agent-core(站 Pi 肩上);Hermes 跑独立 Python runtime(非基于 Pi)——已查证,未把 Hermes 误写成「基于 Pi」。Vermes 为作者二开项目,案例仅作论证,非推广。QClaw 团队归属按媒体报道口径表述,以官方为准。