ARTICLE · 1047427
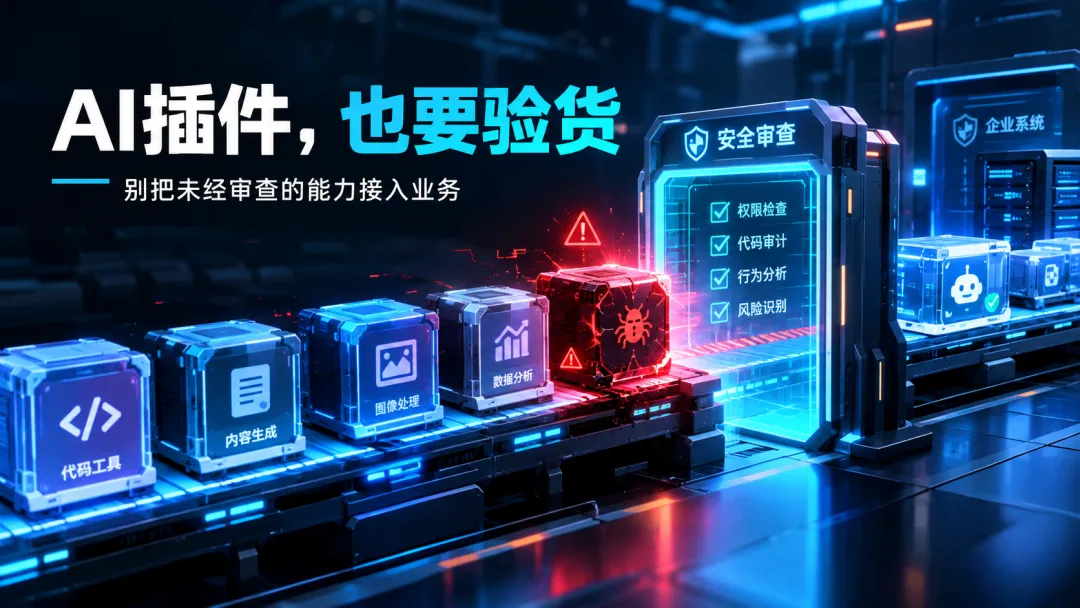
AI插件,也要“验货”:中小企业最容易忽略的,不是模型,而是它接入的能力
很多企业正在做同一件事:
给AI装更多插件,接更多工具,让它会写文案、做图片、查数据、改表格、发消息,甚至自动操作业务系统。
看起来,AI越来越像一个“全能员工”。
但今天真正值得警惕的一个新趋势是:
AI最危险的地方,可能不是模型本身,而是它接入的那些“能力”。
最近,多份安全研究都把注意力指向了AI Agent的工具市场和技能市场。企业在里面获取代码能力、数据能力、浏览能力、自动化能力,但很多插件和“技能包”并没有经过充分审查。一旦把未经验证的能力接入企业系统,风险就可能顺着AI工作流一路扩散。
这意味着,企业未来不仅要问:
“这个AI模型聪不聪明?”
还必须问:
“它调用的每一个工具,真的安全吗?”
一、AI正在从“聊天工具”变成“业务入口”
过去,我们使用AI,大多是问它一个问题,拿到一段答案。
现在,AI Agent开始进入更复杂的工作:
自动读取客户资料 整理销售线索 调用外部搜索 生成并修改文档 访问企业内部系统 执行重复流程 触发下一步任务
Anthropic最近把聊天、文档、演示和视觉工作能力进一步整合到同一界面中,用户不必手动选择工具,系统会根据任务自动调用相应能力。
这对普通用户来说更方便,但对企业来说,也意味着一个变化:
AI不再只是“回答问题”,而是在替你做事。
一旦它做事,就必然要连接数据、权限和工具。
而工具越多,攻击面就越大。
二、很多老板正在犯一个错误:只看效果,不看权限
不少企业在挑选AI工具时,第一反应是:
“能不能做出好结果?”
“能不能帮我省人?”
“能不能提升效率?”
但很少有人认真检查下面这几件事:
这个工具能访问哪些数据? 它是否会把内容传到第三方? 它能不能修改原始文件? 它能不能自动发出去? 它失败后会不会反复重试? 它有没有清晰的操作记录?
最危险的,不一定是一个明显恶意的插件。
有些工具表面功能完全正常,但它可能拥有超出业务需要的权限;有些技能包能快速完成任务,但内部代码、调用链路和数据去向并不透明。
结果就是:
AI只是前台,真正的风险藏在后台的工具链里。
三、中小企业现在就能做的“AI验货四步法”
不需要先建立一整套复杂的安全部门,企业也可以先做四件小事。
第一步:把AI工具分成三类
先不要把所有工具混在一起。
可以简单分成:
- 只读工具
:搜索、查看、分析、提取 - 建议工具
:生成文案、生成方案、生成代码 - 执行工具
:发送、发布、修改、删除、付款
优先开放前两类。
第三类工具,尤其涉及客户、合同、财务和对外发布时,尽量保留人工确认。
第二步:权限只给“完成任务所必需的范围”
一个AI只需要整理客户名单,就不应该同时拥有删除客户、发送群消息和修改财务表格的权限。
很多企业的问题不是没有安全意识,而是:
为了方便,给AI开了过大的权限。
权限越大,出错时的损失越大。
第三步:先做“小任务测试”,再接入核心系统
不要一上来就让AI处理全部客户数据。
先拿一批脱敏样本,让它完成低风险任务,连续观察几天:
它有没有读错字段? 会不会重复执行? 是否产生异常调用? 出错后能不能及时停止? 操作记录是否完整?
先在边缘场景跑通,再逐步扩大范围。
第四步:每个AI工具都要有“退出按钮”
这是最容易被忽略的一步。
企业要提前想清楚:
如果AI行为异常,谁能立即停掉它?
是关闭API密钥,还是撤销账号权限?是暂停自动化流程,还是直接切断系统连接?
没有退出机制的自动化,不叫智能,叫失控。
四、未来真正值钱的,不只是AI能力,而是“可控的AI能力”
现在很多企业还在比:
谁接入的模型更多,谁部署的Agent更多,谁自动化流程更复杂。
但接下来,市场会越来越看重另一种能力:
能不能追踪每一步操作 能不能限制数据流向 能不能审查接入的工具 能不能快速回滚 能不能在出错前拦截
这也是为什么,AI治理、红队测试、行为审计和安全评估,正在逐渐成为新的基础设施。行业已经出现专门帮助企业管理AI资产、做风险识别和持续监控的工具。
结尾:别急着给AI加能力,先学会给能力装刹车
AI的确会越来越强。
它可以帮你写内容、做分析、安排流程、处理客户,甚至成为企业里最勤快的“数字员工”。
但数字员工越能干,企业越不能只问:
“它还能再做什么?”
还要问:
“它做错时,我能不能立刻发现?”“它越权时,我能不能马上停掉?”“它调用的工具,我真的了解吗?”
今天最值得中小企业老板记住的一句话是:
接入AI之前,先给它的每一项能力验货。
因为未来真正拉开差距的,不是“谁的AI最多”,而是:
谁能让AI在可控的边界里,持续创造价值。