ARTICLE · 1108962
白嫖某博当图床?这套图床系统源码拆出4笔隐形成本
图床不花钱?十年翻车史全在这了
免费图床的
真相与代价
微博图床上传工具 · PHP 无数据库 · sinaimg.cn 直链
bbbb.bid · 开源源码拆解
📦 5 Parts + 写在最后
👉 滑动
PART 01
它从哪来
一个暴露的接口
PART 02
为什么流行
白嫖三笔账
PART 03
剥开看
四笔隐形成本
PART 04
值得学
四处设计
PART 05
怎么用
场景与红线
PART ///
写在最后
借来的要还
00
PART
它从哪来:一个「暴露」出来的接口
ORIGIN · TEN YEARS
先把结论放在前面:微博图床不是微博官方提供的服务,而是一整套借官方接口上传、借官方 CDN 外链的民间玩法。今天拆的这套 PHP 源码,是这条路线十年演化后的一款网页版成品。
故事要从微博网页版的一个细节说起。早年有人发现,微博的发微博页面里藏着一个图片上传接口——picupload.service.weibo.com 下的 pic_upload.php。你上传一张图,不用真的发出这条微博,图片就已经存进了微博的图库,并且拿到一个形如 wx1.sinaimg.cn 的 CDN 直链。
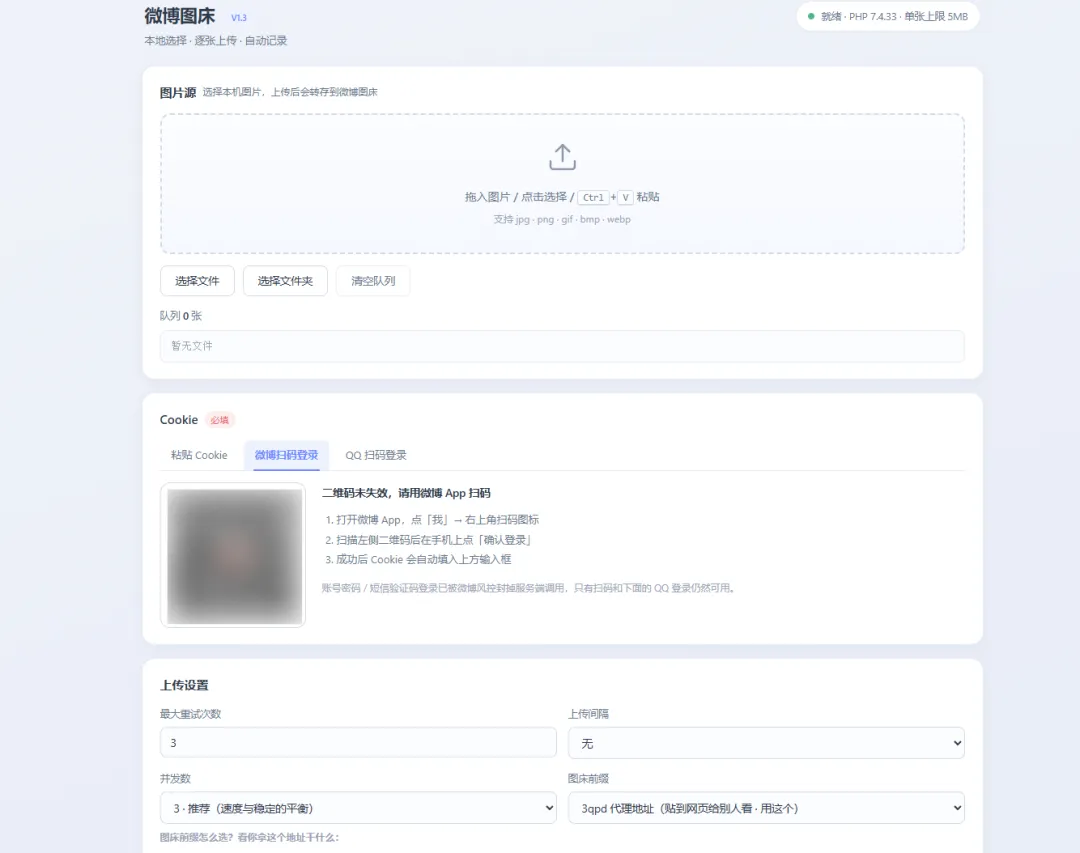
这个接口本来是给「发微博」用的,但它有个特性:只要请求里带着你的登录 Cookie,就能连续上传而不触发频次限制。于是在官方开放平台 API 走不通的背景下,整个博客圈的图床生态,都建立在这个「顺路接口」上。
此后十年,这个玩法被封装了一轮又一轮:最早的浏览器插件,一键上传当前截图并复制直链;后来是 PicGo 这类图床工具里的微博插件;再后来有人把它搬到服务器上,做成多人可用的网页版。本篇拆的这套源码就是最后一种——PHP 7.4 加原生 JS,不需要数据库,传到任意 PHP 空间就能跑。
它宣称的功能也对得起「成品」二字:微博、QQ 扫码登录拿 Cookie,拖拽或粘贴截图即可批量上传,秒得直链;并发数、重试次数、图床节点都能自定义;内置图片代理加速与防盗链处理,支持一键复制、导出 JSON 和 CSV;每个浏览器有独立标识,最近记录互不干扰;配了 CSRF 校验、IP 白名单和 23 项环境自测,配置集中在 config.php。
一句话看懂它的来历
不是官方服务,是借来的 CDN——十年封装史的最后一块拼图
01
PART
为什么能流行十年:白嫖的三笔账
APPEAL · THREE ACCOUNTS
要理解它的生命力,得算清三笔账。
图片存微博,一分钱存储费不花。个人博客、小项目动辄几百张截图,自建服务器再便宜也是钱,这里直接归零。
图片走的是微博的 CDN 节点,带宽不占你的服务器,加载速度还快。对没有预算上 CDN 的个人站长来说,这就是「免费的全球加速」。
整套东西没有数据库、没有后台、配置集中在一个 config.php。上传即用、随手可弃,维护成本几乎为零。
三笔账加在一起,构成了一个很难拒绝的性价比:不花钱、不限量、速度还不错。这也是为什么 2019 年微博收紧防盗链、大量站外图片一夜 403 的时候,这套玩法被很多人宣判死刑,可每隔一两年,又总有人把它翻出来重新封装一遍——需求一直都在。
但账不能只算便宜的这一面。往下看,是四笔很少被写进宣传页的隐形成本。
02
PART
剥开看:四笔隐形成本
REALITY · FOUR COSTS
第一笔,防盗链。这是这套玩法的死穴。微博 CDN 早在 2019 年就上了 Referer 校验:站外页面直接引用 sinaimg.cn 的图,请求头里的 Referer 不在白名单内,一律返回 403。今年 7 月还有博主在博客里记录了自己的「图床迁移记」——服务器早死了,图看似全丢,最后发现原件都在微博上,靠 curl 带上 weibo.com 的 Referer 才把几百张图逐张回捞。你以为存进了自己的图床,其实只是把钥匙交给了别人。
这套源码宣称「内置代理加速与防盗链处理」,思路就是给图加一层自己的反代绕过校验。但这层代理本身又跑在你的小水管上,CDN 加速的意义打了折扣;代理一挂,图照样集体失联。
第二笔,Cookie 凭据。整个上传流程的前提,是你把微博账号的登录态交给工具——扫码也好、手动抓包也好,Cookie 都是账号权限的化身。用它,等于把微博账号的图片库、私信、认证信息放在一个第三方工具手里。这类工具大多自称 Cookie 只存本地浏览器,但你有没有验证过?Cookie 到底落在哪个服务器,这是部署前必须自己回答的问题。
第三笔,平台风险。这套流程从头到尾不在微博的授权体系内:接口随时可能改、参数随时可能加校验,风控也可能盯上批量上传的账号。轻则 Cookie 频繁失效,天天重新扫码;重则账号被限制。拿来做图床的账号,从一开始就不该是你常用的主号。
第四笔,迁移成本。微博的图片文件名是一串无语义的哈希,比如 006tNbRwly1 开头那种。文件名里没有任何业务信息,一旦哪天决定搬家,你就得对着全站引用一个个回捞。上面那位博主能找回来,靠的是恰好留了本地备份;没有备份的人,等防盗链升级那天就是彻底失联。
四笔成本没有一笔写在宣传页上,但每一笔都真实存在。免费的代价,从来不是零,而是「不可控」。
03
PART
值得学的设计点
DESIGN · TAKEAWAYS
风险说完,这套源码里也有几处工程习惯确实值得抄走。
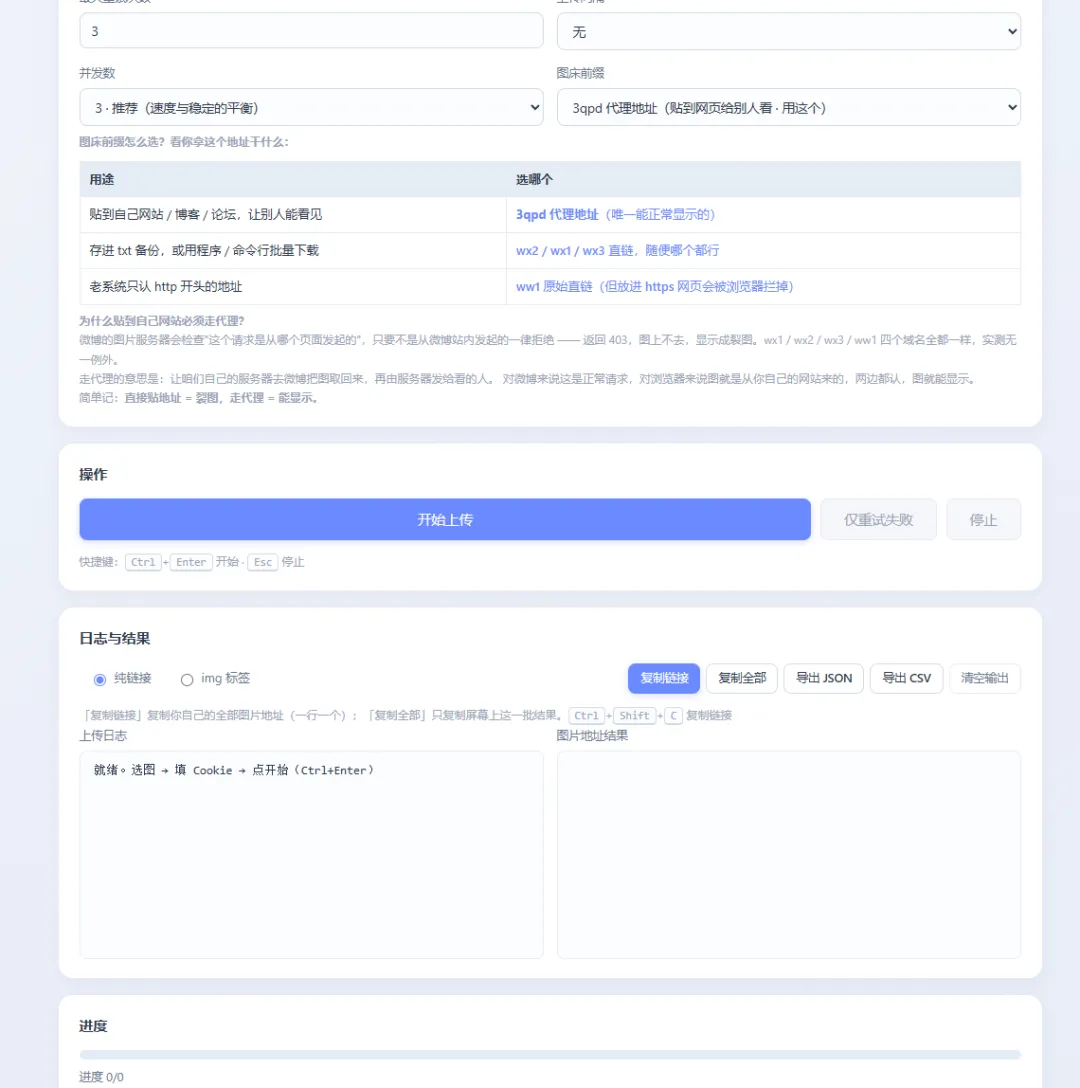
无数据库单文件部署
登录态、历史记录全部依赖浏览器本地标识,服务端只做转发。部署成本压到最低,也天然少了一类数据泄露面。
浏览器独立标识隔离
多人共用一个部署时,最近记录、清空、导出、复制只作用于本人数据。用浏览器指纹做轻量隔离,在无账号体系的小工具里是聪明的折中。
CSRF 校验与 IP 白名单
一个转发上传的工具,公网上裸跑很容易被人白嫖你的部署当跳板。这两道闸是这类小工具的标配,可惜大多数同类都没有。
23 项环境自测
部署前自动检查 PHP 版本、扩展、目录权限,把「环境不对」这类最磨人的问题提前暴露。给工具配自检,比给文档写说明有用得多。
把它当学习样本,这四处设计都有可取之处;把它当生产方案,就要掂量前面四笔成本了。
04
PART
什么场景能用,部署前查什么
USAGE · CHECKLIST
先给场景划线。临时传图分享、文章草稿配图、测试环境的占位图——这类「丢了也不心疼」的场景,用它没问题。反过来,正式站点、电商商品图、任何「挂了会影响业务」的图片,请老老实实上对象存储加 CDN,一年几十块的账,比一次集体失联便宜太多。
如果你决定部署一套玩玩,老规矩,上生产前把三处先查一遍:
Cookie 的去向。抓一次上传请求,确认扫码拿到的 Cookie 存在哪、有没有被发往你自己服务器之外的地址。
代理接口的鉴权。防盗链代理如果无鉴权公开,等于把你的部署变成公共图片中转站,流量和滥用风险都算你的。
上传入口的文件校验。看它对图片类型、大小、MIME 的校验是不是只信前端,PHP 上传面的老三样,一个都不能少。
另外提醒一句:这套工具用的不是微博授权的官方通道,属于平台条款的灰色地带。自己玩可以,别拿它做商业项目的存储底座——无论技术上还是条款上,它都撑不住。
///
LAST
写在最后
CONCLUSION · THOUGHTS
写在最后
免费图床的真相:借来的东西,迟早要还
——想明白这一点,再决定把哪些图交给它
微博图床是典型的「借力玩法」:借一个没人看管的接口,借一套顶级的 CDN,省下真金白银。它流行十年,是因为性价比确实诱人;它反复翻车,也是因为借来的东西,规则从来不由你定。
这套源码本身封装得相当工整,作为 PHP 小工具的学习样本是合格的。真正要学的,或许不是怎么白嫖,而是它走过的这十年给你提的醒:所有「临时凑合」的方案,最后都活成了长期方案——而长期方案的每一分风险,你都要连本带利地还。
资源来源:源码库 bbbb.bid关注星标公众号不定期分享各种源码「回复消息」查看原始资源
既然看到这里了,如果觉得有用,随手点个赞、在看、转发三连吧。
THANKS FOR READING