ARTICLE · 1109681
150万把AI钥匙刚泄露,你电脑里的那几把查了吗?
实测:12个智能体、866个技能、363条告警,3把明文凭据就躺在配置文件里——全部本机完成,数据不出机器。
1你给AI发了钥匙,但它把钥匙丢哪了,你不知道
你在电脑上装了AI编程助手、AI浏览器、AI办公管家。它们能读文件、发消息、登录账号。
但你想过没有:这些AI的"钥匙"——API密钥、登录令牌——都存在哪?
答案:散落在你电脑深处几十个配置文件里。这些"钥匙串"文件经常被同步、分享、提交仓库——文件去哪,钥匙去哪。
10月1日凌晨我扫了自己的机器:12个智能体、866个技能,363条告警,3个文件里明文躺着访问令牌。我这台天天讲安全的机器,自己先"中奖"了。
2别人已经丢过什么
过去一年,AI智能体圈三次集体翻车:
Moltbook数据库裸奔:Supabase密钥暴露在前端、行级安全没开,150万API令牌、3.5万邮箱全部裸露可读;
27万个实例公网裸奔:零认证暴露在公网,37.2%存在凭据泄露,技能市场约每八个技能就有一个是恶意的;
官方接连提示:2026年2月工信部、3月国家互联网应急中心先后发文,提示提示词注入、插件投毒等四类风险。
三件事指向同一事实:AI智能体的安全问题,不在云端,而在每个人的电脑里。
3四类"内鬼",你的机器上大概率也有
青春版的检测规则,重点覆盖四类威胁:
1. 静默外泄——技能清单里写死明文凭据,清单被同步分享,凭据随之外扩(Black Hat 2026已演示完整窃取链路);
2. 提示词注入——"忽略既往指令"类指纹与工具调用语境共现,注入一旦成立,攻击者无需任何工具权限即可跨框架横移;
3. 浏览器裸奔——沙箱隔离被显式禁用,普通网页无需点击即可劫持AI浏览器;
4. 准入缺失——工具清单无准入审查标记,等于给每个新技能发了无限信任。
共同点:它们都藏在配置文件里,不运行、不报错、不吱声。
4青春版:一个页面,三分钟,全部扫完
AI智能体安全扫描 青春版 v1.2.2,已在腾讯官方 SkillHub 发布。三个特点:
零网络依赖:本机执行、只读扫描,数据不出机器,不引入新风险;
自动发现:自动扫描全机智能体清单,实测12个智能体、866个技能按7个分类自动归位;
结构化报告:每条告警都带解读(风险意味着什么)+ 建议(分几步修)+ 举证(精确到行号、证据自动脱敏),顶部总评一眼定调,报尾"自检五问"帮你把这次扫描看明白。
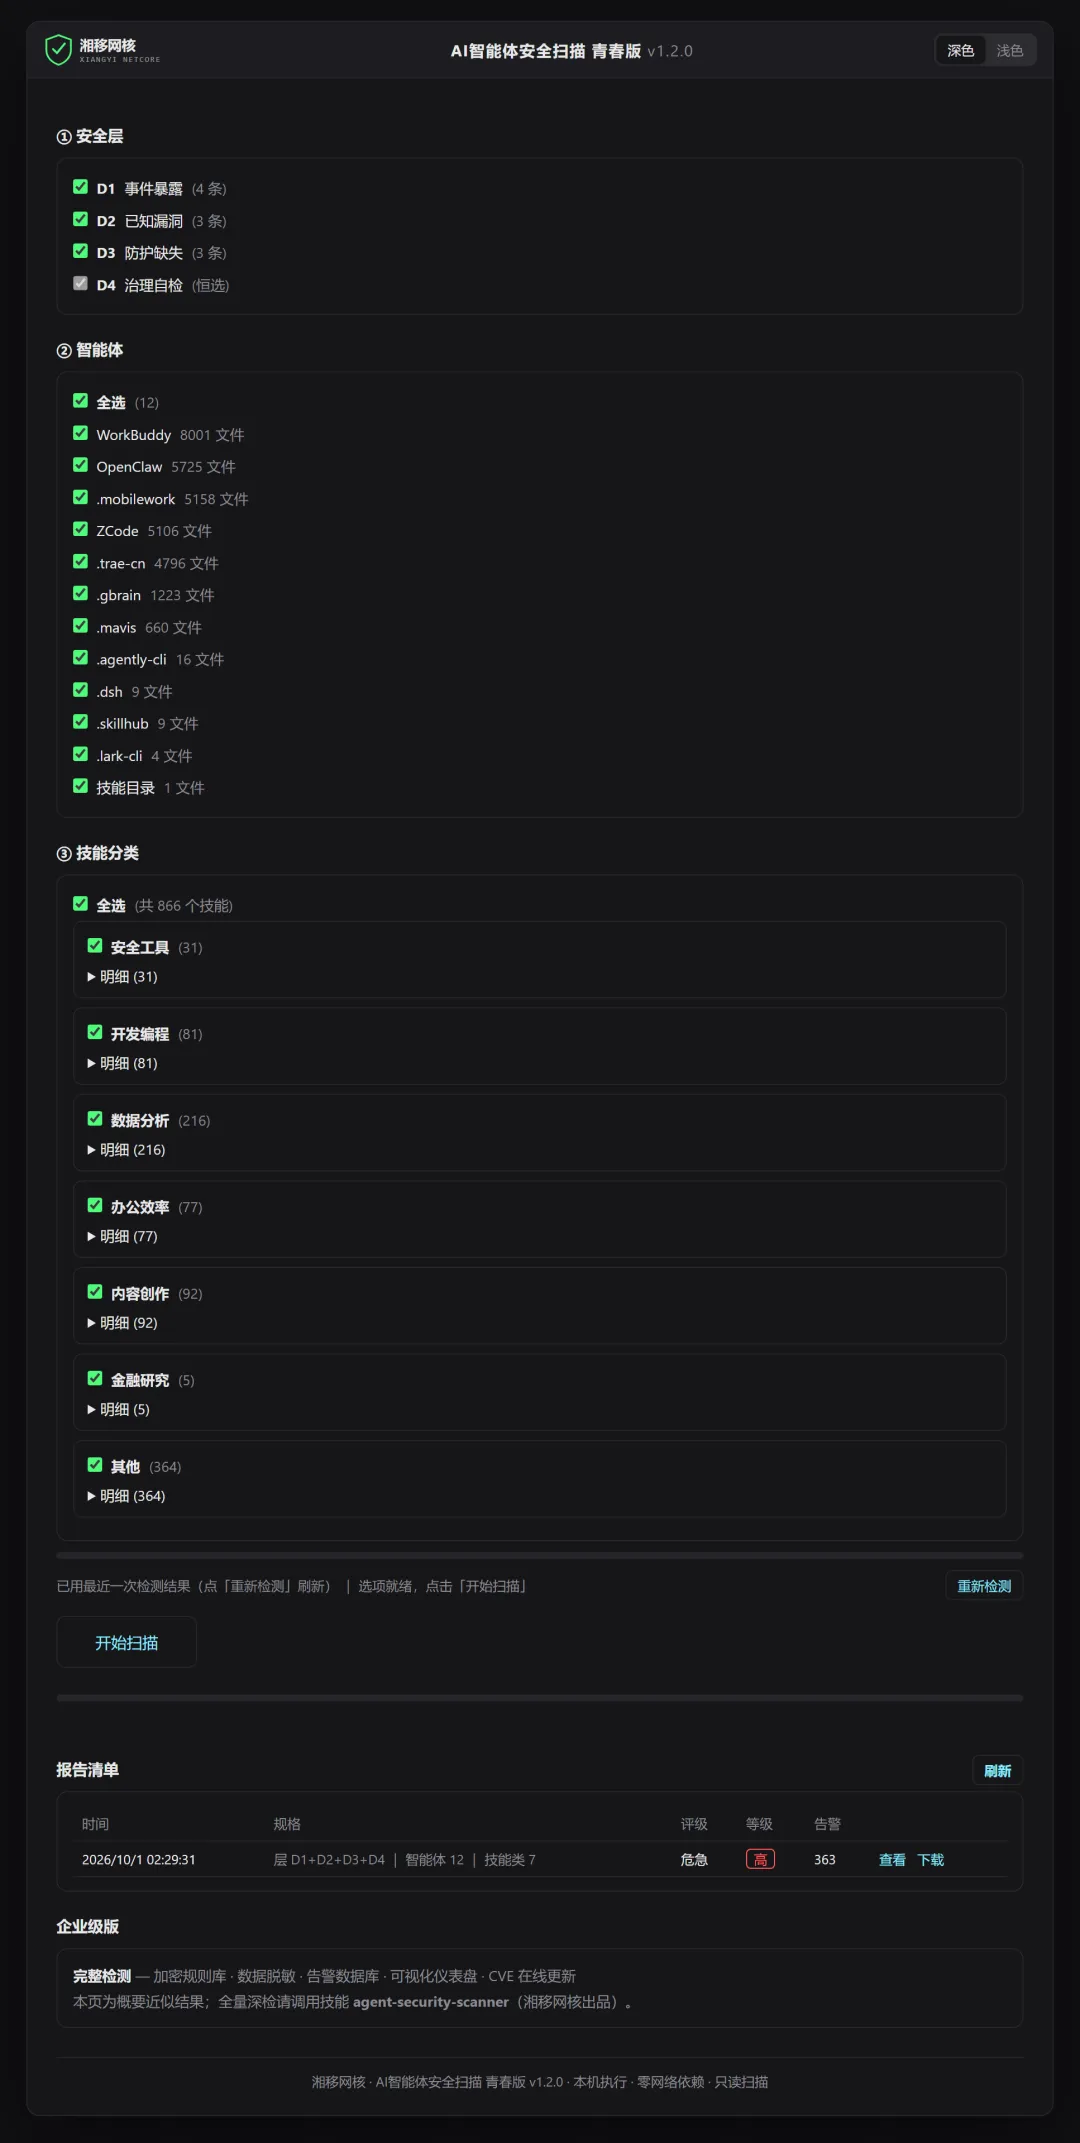
主界面:勾选安全层与智能体范围,一键开始扫描
多说一句信任问题:一个安全工具,自己得先被扫一遍。本工具发布前经过腾讯官方平台三轮安全扫描,腾讯云安全评估报告的结论是:安全健康度 100 分,总体评估"可信",8 大检测引擎全部安全——检出恶意行为 0、可疑行为 0。扫描器先给自己做了体检,才来给你的机器做体检。
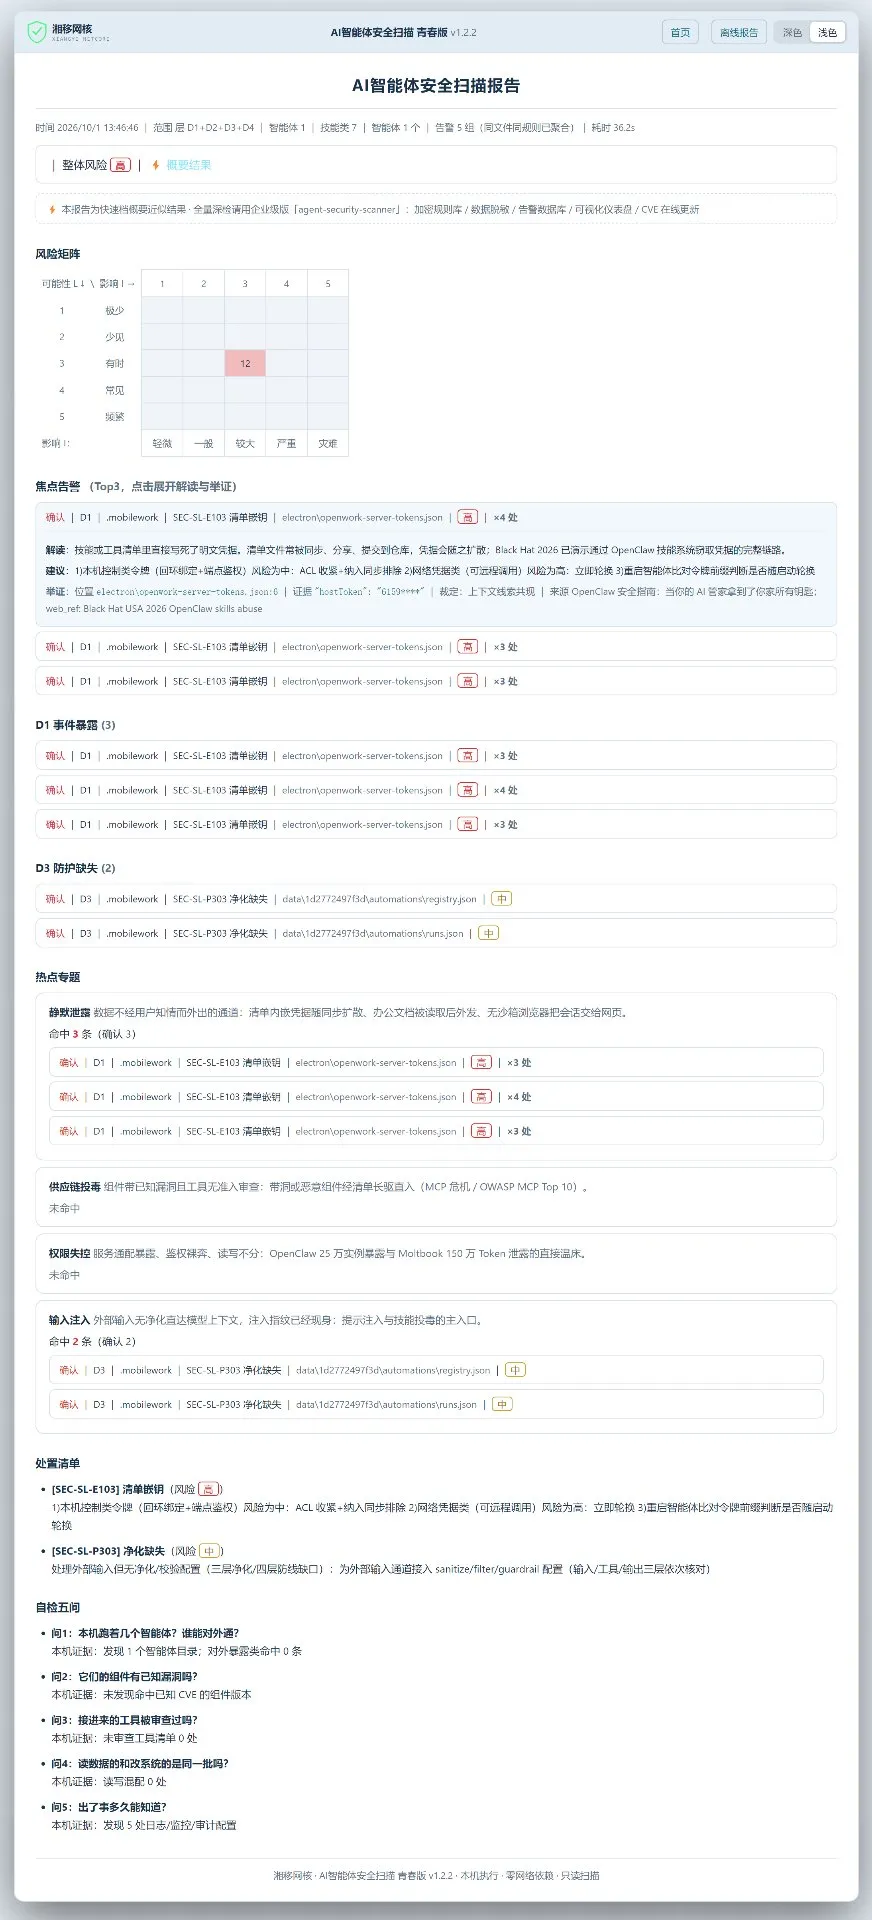
报告全景:风险矩阵 + 焦点告警 + 处置选项 + 自检五问,一页读完(v1.2.2)
顺着报告查下去,3个文件里明文躺着令牌——都是天天在用的工具自己写进去的。当天全部完成权限收紧和凭据轮换。
5真实战果
清单嵌钥(高危):.openclaw 的 exec-approvals.json 第5行,"token": "dKzm****"——明文。同一天又抓到两把,修复路径很具体:改环境变量引用、轮换已嵌入凭据;
注入链指纹(高危):多个会话存档命中注入指纹。扫描器的价值恰恰在于:宁可先报出来,让你自己裁定;
静默泄漏专项(9条确认):每条精确到文件和行号,每条都附可执行建议。
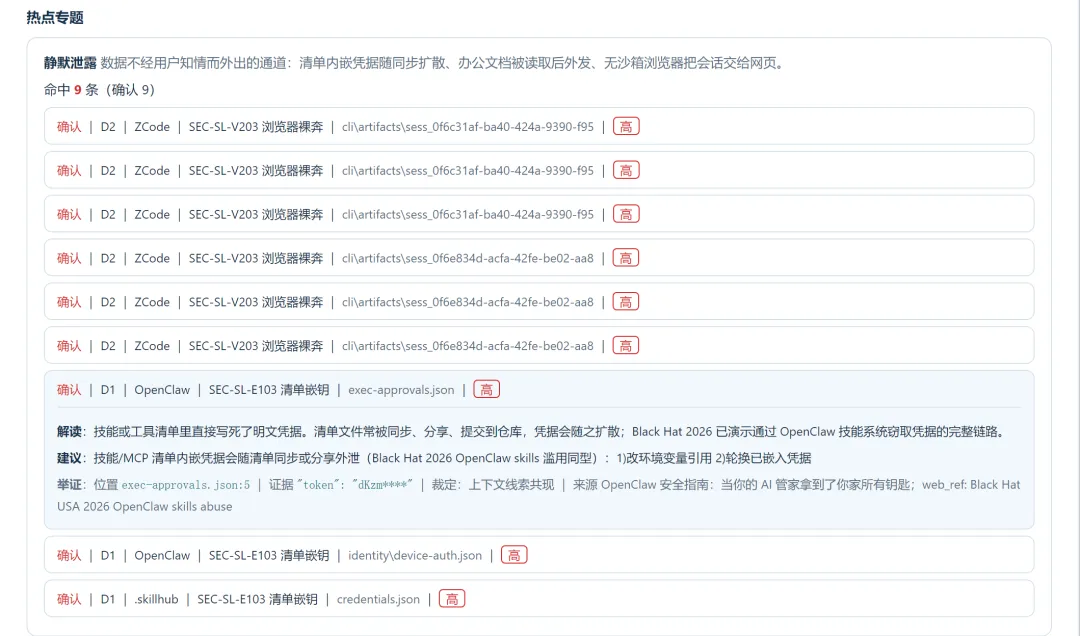
"静默泄漏"热点专项:逐条给出解读、建议、举证,证据值已脱敏
说句诚实话:青春版也会误报。363条告警逐条甄别后,误报率不低。敢让你看误报,比宣称零误报更重要——它给你的是每一条可复核的证据链。至于这些误报怎么变成下一版的准确,下一章说。
6闭环:报告丢给智能体,自动出两份方案
扫描只是第一步。规则库不可能一步到位——第一轮一定有误报,也可能有漏报。
青春版把结果输出成结构化数据,你可以把它直接丢给智能体做二次分析(本机装着的 AI 助手就能干这活)。智能体会回你两份方案:
1. 误报修复方案——把判定不准的规则、误伤的键名、漏掉的形态整理成清单,邮件反馈给作者——xiangyiwanghe@agent.qq.com。系统据此自动迭代规则库,下一个 SkillHub 版本就修好了。你的一条反馈,会让所有用户的扫描都更准一分。
2. 安全加固方案——针对复核确认的真实风险,逐条给出可执行动作:轮换凭据、收紧 ACL、明文变量化改造、备份清理。支持自动修复,把"知道有洞"直接推进到"洞已经补上"。
参考提示词(复制给你的智能体,把报告文件一起丢给它)
以下文字可直接全选复制 → 粘贴给你的智能体,并附上扫描报告文件:
你是 AI 智能体安全分析专家。附件是本机的《AI智能体安全扫描 青春版》报告(HTML,内嵌 JSON 告警数据)。请完成两件事:
一、误报甄别与修复方案
1. 逐条比对告警在本机的实际存在性,区分「真阳性 / 误报 / 重复计数」;
2. 对误报,指出误判根因(键名误伤、示例文件、历史备份、值形态等),给出规则改造建议(规则ID + 白名单 / 熵校验 / 去重策略);
3. 核查漏报:同文件多凭据是否只报首条、同类形态是否覆盖不全;
4. 输出结构化清单,并生成反馈邮件正文,发送至 xiangyiwanghe@agent.qq.com。
二、安全加固方案
对确认的真实风险按 P0 / P1 / P2 排序,逐条给出可执行动作(轮换凭据、收紧 ACL、明文变量化、备份清理),标注是否可自动修复。
输出:Markdown 格式,凭据一律脱敏(仅留前 4 位)。
扫描 → 分析 → 修复 → 迭代。一个安全工具该有的样子,不是假装自己永远正确,而是把每一次不准确,都变成下一次更准确。
7企业级版:当你的机器不止一台
几十台开发机谁检查?扫描结果谁汇总?告警谁闭环?规则库怎么统一升级?
企业级版在青春版之上增加五块:加密规则库、数据脱敏、告警数据库、可视化仪表盘、CVE在线更新。
一句话:青春版管好你的一台小车,企业版管好你的整个车队。
先装青春版试试自己的机器——只读、免费、三分钟出结果。扫完欢迎在评论区聊聊你的"中奖"记录。企业级需求,后台留言"企业版"。
获取工具(腾讯官方 SkillHub)
以下地址请完整复制到浏览器打开(公众号无法跳转外链)
工具地址:
https://skillhub.cn/skills/user_239f6ce2/agent-sec-scan-lite
误报反馈邮箱:
xiangyiwanghe@agent.qq.com
把报告丢给智能体分析后,方案可直接发这里,规则库自动迭代
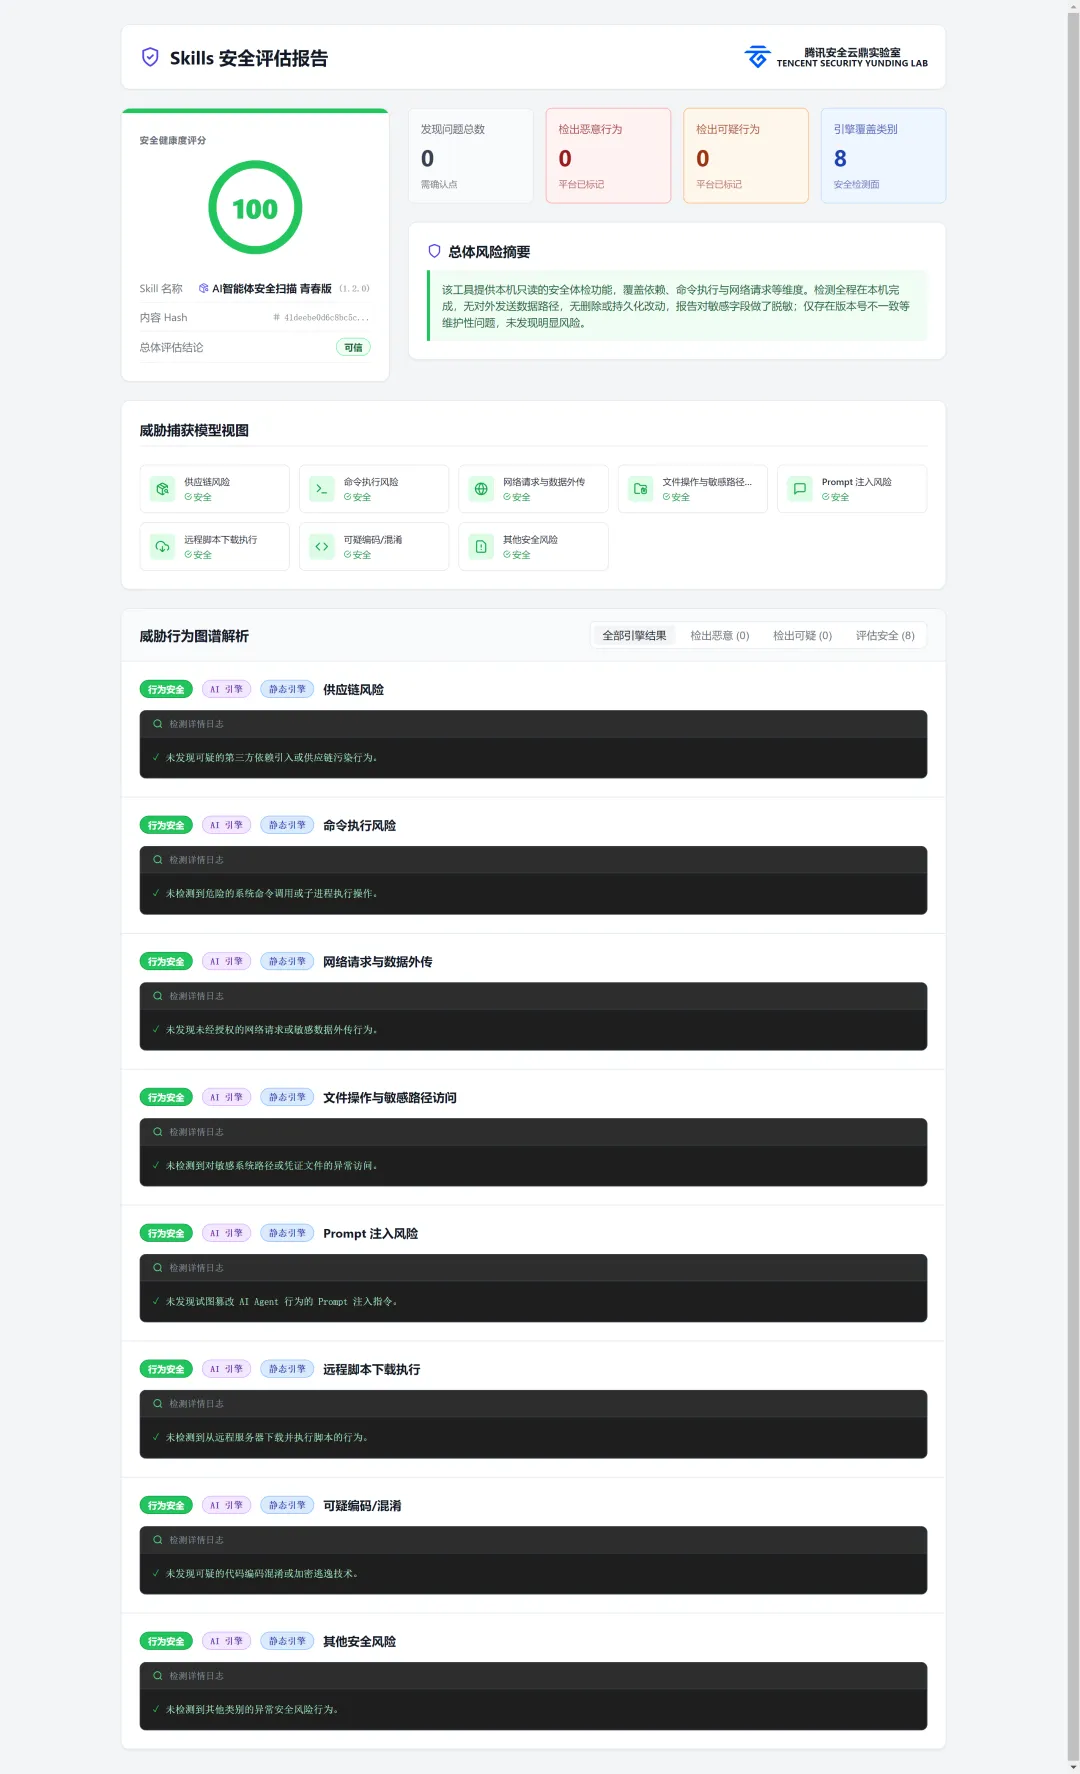
腾讯云安全评估报告
安全健康度 100 分 · 总体评估"可信" · 腾讯安全云脑实验室出具
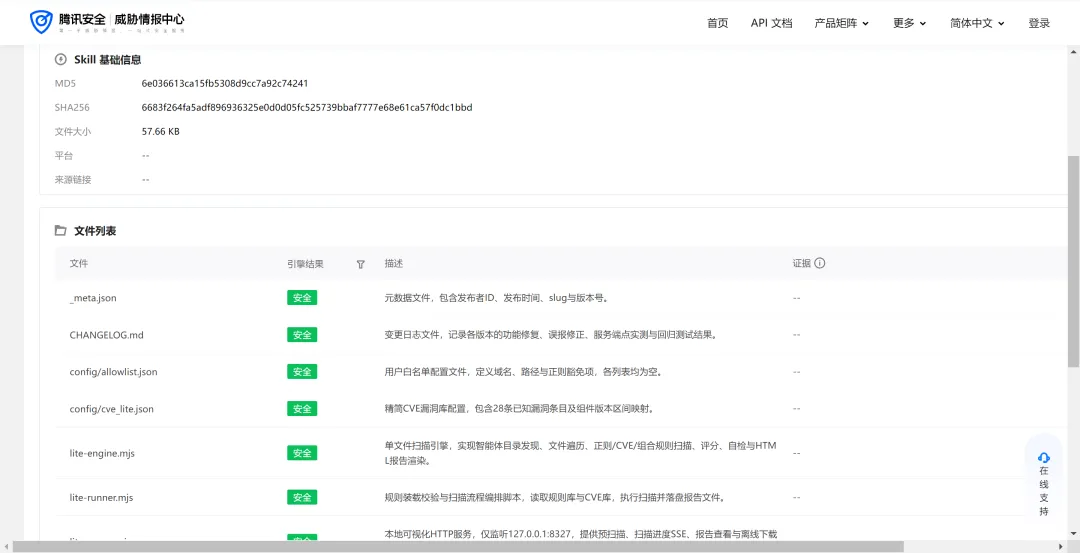
腾讯威胁情报中心 · 安全评估页
8 个检测引擎 · 全部安全 · 恶意行为 0 · 可疑行为 0
以上为腾讯官方页面实测截图 · 工具地址请完整复制到浏览器打开
湘移网核出品 | 案例数据来自本机实测,凭据已脱敏