ARTICLE · 1142353
AI 写完代码就跑,测试审查全跳过:四个仓库帮你守住流程
OSS RADAR · 开源雷达 · 2026.10.08
AI 写完代码就跑,测试审查全跳过 · 四个仓库帮你守住流程
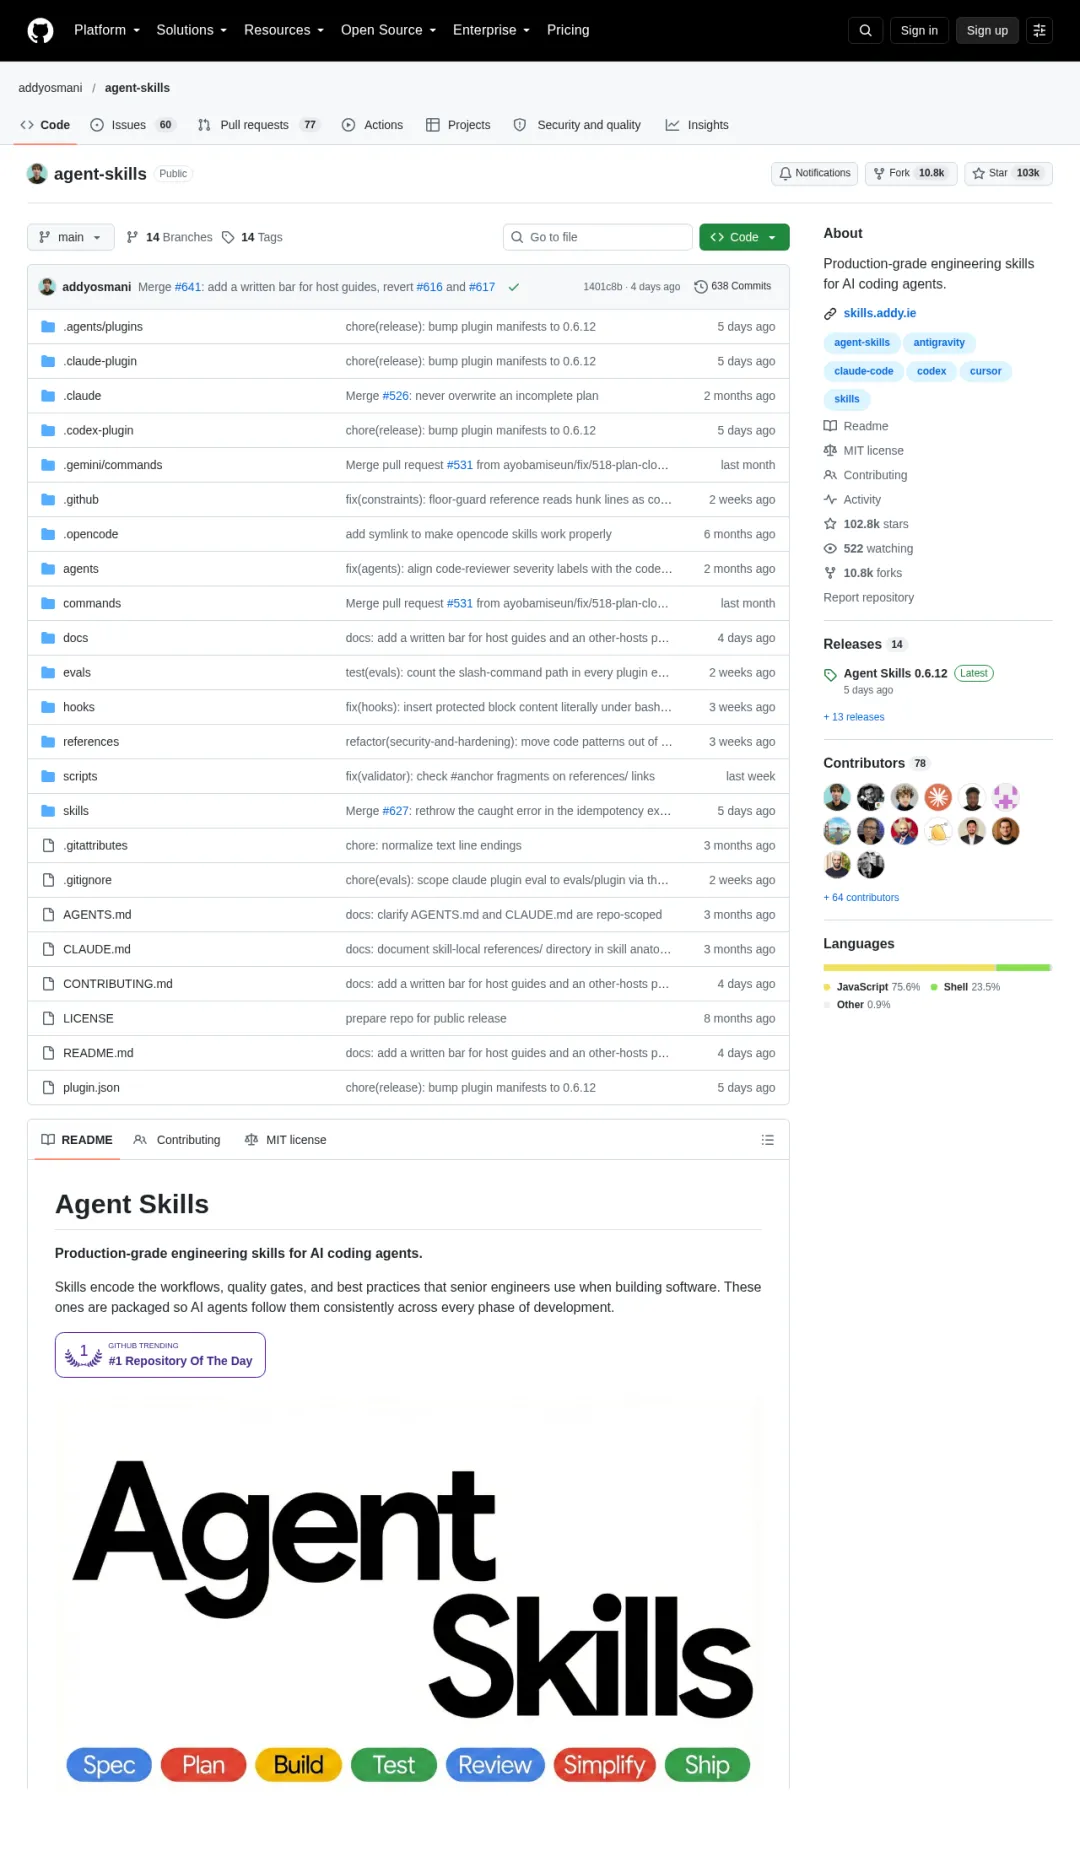
1.addyosmani/agent-skills:把质量门塞进 AI 编码代理(能自己改代码的 AI)的动作路径,25 个技能覆盖开发周期;GitHub(代码托管平台)公开仓库页截至 2026-10-08 显示 102,808 星标(star,收藏数)、10,770 复刻(fork,复制仓库)、137 个待处理问题(issue,问题单),最新版 0.6.12 于 2026-10-03 发布。
2.microsoft/markitdown:把 Word、PPT、Excel、PDF 转成 Markdown(轻量标记语言),用于知识库和 RAG(检索增强生成)预处理;GitHub 公开仓库页截至 2026-10-08 显示约 198,000 星标、约 14,000 复刻、707 个待处理问题。
3.smicallef/spiderfoot:自动化 OSINT(公开来源情报)侦察,用于威胁情报和攻击面测绘;GitHub 公开仓库页截至 2026-10-08 显示 23,126 星标、3,711 复刻、329 个待处理问题。
4.xerj-org/xerj:用 Rust 搜索索引让 Agent(能自己调工具干活的 AI)在代码、文档、日志、PDF 中直接命中;GitHub 公开仓库页截至 2026-10-08 显示 3,110 星标、235 复刻、19 个待处理问题。
下表数字来自 GitHub(代码托管平台)公开仓库页,截至 2026-10-08;星标(star,收藏数)、复刻(fork,复制仓库)、待处理问题(issue,问题单)均按仓库页展示。
01
PART
AI 写码流程与质量门:addyosmani/agent-skills
SECTION
官方 README(仓库说明文件)说,它把资深工程师的工作流、质量门(提交前必须过的检查项)和最佳实践打包成技能,让 AI 每个阶段照着走。它不是让模型更会写代码,而是给模型立规矩。现在有 25 个技能,覆盖开发周期,配斜杠命令(输入 / 就触发的快捷指令)。截至 2026-10-08 GitHub 公开仓库页显示 102,808 星标(star,收藏数)、10,770 复刻(fork,复制仓库)、137 个待处理问题(issue,问题单),MIT(宽松开源协议),JavaScript(网页脚本语言)。最新版 0.6.12,2026-10-03 发布。
基础用法(npx 是 Node.js 包执行工具):
npx skills add addyosmani/agent-skills --list
npx skills add addyosmani/agent-skills
npx skills add addyosmani/agent-skills --skill code-review-and-quality
先列清单,再装全部 25 个,或只装代码审查那一个。README 说能接进 Claude Code、Cursor、Codex、Copilot 等 70+ 个 AI 编码工具(agent)。不想用命令行,把 SKILL.md(技能定义文件)贴进 system prompt(系统提示词)或 rules file(规则文件)。
边界:已经在用 AI 写生产代码、但流程不稳的团队;只想让 AI 偶尔补几行的人,不需要。
第三方安全媒体 PointGuard AI 记录过 2025 年一起 Replit(在线编程平台)AI 工具清空生产数据库的事故。靠模型自觉不够,流程得写进它的动作路径。
图注:这是 addyosmani/agent-skills 的 README 引用图,由作者站点提供。
02
PART
文档转 Markdown:microsoft/markitdown
SECTION
官方 README 的定位:把文件和办公文档转成 Markdown(轻量标记语言)的 Python 工具。痛点是知识库躺着 Word、PPT、Excel、PDF,扫描件和表格混在一起。直接塞给模型,标题层级没了,表格行列被压成一坨,问答结果自然飘。截至 2026-10-08 GitHub 公开仓库页显示约 198,000 星标、约 14,000 复刻、707 个待处理问题,Python(常用编程语言),MIT(宽松开源协议)。
基础用法:
git clone git@github.com:microsoft/markitdown.git
cd markitdown
python -m venv .venv
# 或 uv venv --python=3.12 .venv
按 README 安装依赖,再用仓库提供的转换入口跑你的文件。
转出的 Markdown 送进 RAG(检索增强生成,让模型先查资料再回答)索引,或接自己的文档问答流程。安全这条必须提前知道:README 写明它用当前进程权限做 I/O(输入输出),进程能访问的资源它就能访问。不能处理来路不明文件,先做输入清洗和权限隔离。企业文档问答场景需要这层隔离;知识库只有几十个文件时,在线工具更直接。
03
PART
公开信息侦察自动化:smicallef/spiderfoot
SECTION
OSINT(公开来源情报)不是黑客技术。它把域名、IP、邮箱、泄露记录这些公开线索串起来看。人工一条条查,一个域名能磨掉半天。SpiderFoot 自动化 OSINT,用于威胁情报和攻击面测绘。截至 2026-10-08 GitHub 公开仓库页显示 23,126 星标、3,711 复刻、329 个待处理问题,Python(常用编程语言),MIT(宽松开源协议)。
基础用法:
git clone https://github.com/smicallef/spiderfoot.git
# 按 README 装依赖、起 Web UI(网页界面),填域名或 IP 开扫
放在渗透测试或资产盘点前面,当一层侦察。先跑出关联结果,再交给后面的漏洞扫描和人工研判。不用一上来就扫端口。适合安全团队、红队(模拟攻击方的安全队伍)和做攻击面管理的人。普通开发者没有安全场景时无需安装。有一条边界得说清:只能扫有权测试的目标。没授权就拿第三方做资产测绘,是法律红线。
04
PART
Agent 检索索引:xerj-org/xerj
SECTION
Agent(能自己调工具干活的 AI)查代码时,常先 grep(按关键词在文件里找行的命令)再 sed(按规则改文件的命令),一个文件一个文件翻。翻十几次,上下文塞满碎片,token(模型按量计费的文本单位)花得快,回答也慢。xerj 是 Rust 写的搜索索引工具,给 Agent 建自动索引,让它在代码、文档、日志、PDF 里直接命中。截至 2026-10-08 GitHub 公开仓库页显示:星标 3,110、复刻 235、19 个未关闭 issue(问题单),Apache-2.0(宽松开源协议)许可。跟同日热榜那几个仓库比,它最早期。
基础用法:
git clone https://github.com/xerj-org/xerj.git
cd xerj
# 按 README 快速开始装好,运行一条命令索引 code、docs、logs、PDFs
README 说它兼容 Elasticsearch(一套常见的搜索服务),已有客户端能直接接。40x 这个数字得分开看。README 称比 grep 少用 40x token,这是项目方口径,不是实测。生产系统替换前需要小规模验证,比较同一问题下的 token 消耗和答对率。自建 Agent、又被检索成本卡住的小团队,适用场景是检索索引层;关键生产系统不宜直接换。
05
PART
四个仓库的边界
LIMITS
这四个仓库面向四类任务,不需要一起装;同时装会增加维护成本和权限面。agent-skills 管 AI 写代码时的流程和检查点;markitdown 管资料喂进 AI 之前的格式;SpiderFoot 管安全侦察;xerj 管 Agent 查资料的索引和 token 开销。
这四个仓库不是一套必须同时安装的栈,而是四个按任务拆开的补丁;取舍在于先补最卡的那一层,而不是一次性打开所有权限面。依据是,截至 2026-10-08,addyosmani/agent-skills 的 GitHub 公开仓库页显示 102,808 星标、137 个待处理问题,最新版 0.6.12 于 2026-10-03 发布,维护活跃;但它的 code-review-and-quality 官方只写了 five-axis review(五轴审查),五个维度具体是哪五项尚未公布。所以流程层能补,但不能被当成完整质量体系。
边界:只想让 AI 偶尔补几行,不需要 agent-skills;知识库只有几十个文件,不必为 markitdown 建流水线;没有书面授权,不能碰 SpiderFoot;生产检索链路没压测,不宜直接换 xerj。
06
PART
来源与边界
LIMITS
口径分开说:星标、复刻、问题数来自 GitHub 公开仓库页,属于官方仓库页数据;安装命令来自各仓 README,未逐条实测;PointGuard AI 对 Replit 事故的记录属于第三方说法;xerj 的 40x 只有项目方 README,未见独立验证。
agent-skills 的 code-review-and-quality 官方只写了“five-axis review(五轴审查)”,五个维度具体是哪五项,官方尚未公布。issue #398 还在讨论 repository-memory capsules(仓库记忆胶囊),说明记忆怎么管仍是开放问题。
markitdown、SpiderFoot、xerj 的最新版本号和发布日期,官方尚未公布。markitdown.tech 是第三方页面,页面日期 2026-04-16。
SpiderFoot 的授权红线是使用前提,不是功能说明;扫之前先确认书面授权。
AI 写码不跳过测试和审查,关键不是换更聪明的模型,而是把流程、输入、侦察和检索各补一层。
我是 Alten,持续分享 AI 工程化观察与干货,这里记录从论文、开源项目到工程系统的拆解。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发三连,我们下篇见。