ARTICLE · 1148901
史诗级事件!iOS 27.2 上游漏洞,官方版越狱泄露
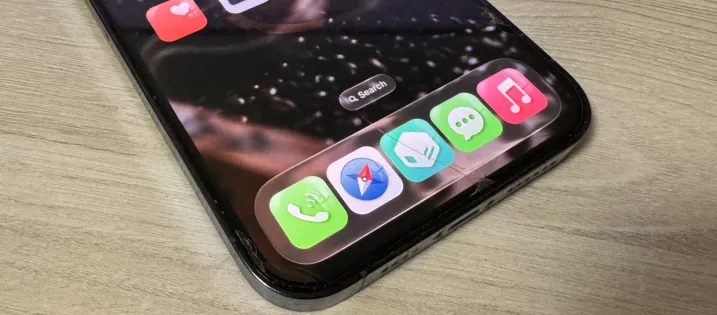
TSS 上游漏洞!目前通过服务端修补。
离谱的是!这不属于系统漏洞,是服务器漏洞,它有能力实现半越狱,你们说离谱不?原理本文会提到,会刷新你对漏洞的认知。
这种漏洞在 iOS 领域中,属实罕见,它不需要 KRW/SPTM 绕过,直接在 iPhone 18 Pro 上实现越狱,但它属于半越狱。
-- 事情经过 --
在9月13日 roooot 大佬发文称,在 iPhone 15 的 iOS 27.0 实现 root 权限,开始还以为发现什么内核漏洞,让大家保留在 iOS 27.0 及更低系统,毕竟能实现 root 权限,肯定让你们保留它。
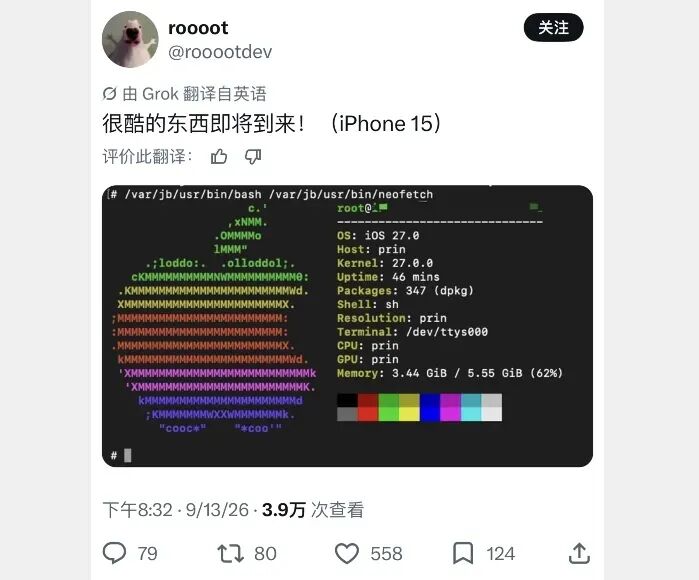
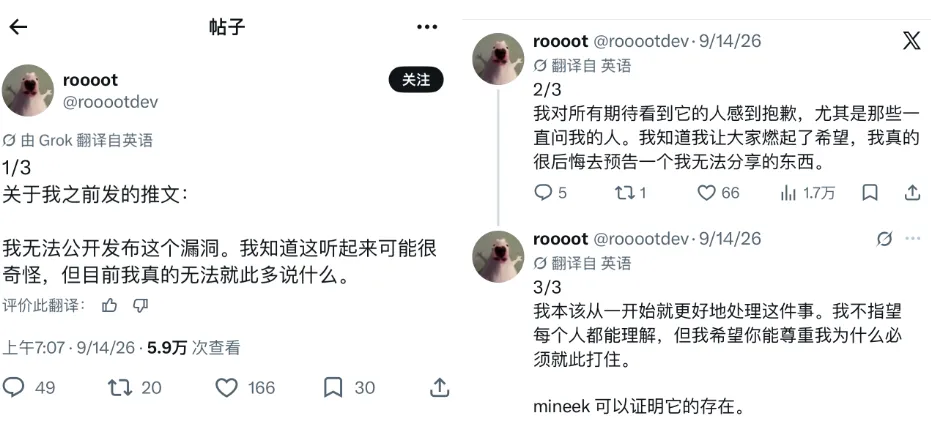
大佬原本要说即将发布好玩东西,随后又说此漏洞不能公开,发多条推文致歉,并且提到,获取 root 权限这是真的,但不能多说,也不能公开。
-- 正式宣布封堵 --
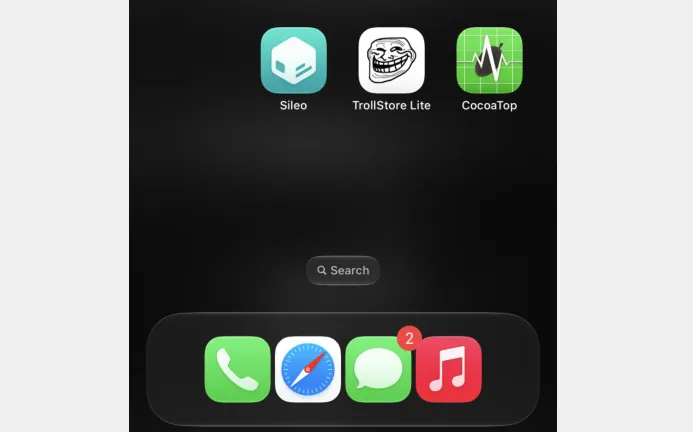
在10月9日上午时段,多位大佬在 X 推特宣布告知,在 iOS 27.2 及更低系统上实现越狱,并且还安装插件,还告诉我们,这个漏洞已经被修补,也就是说,没来得及公开,它已经被苹果修补了。
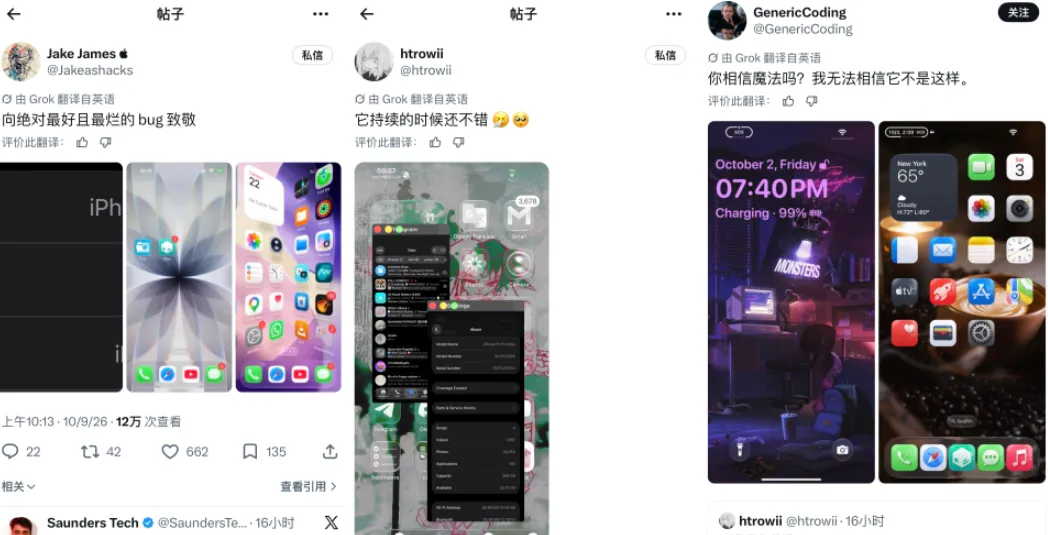
注意!这不是假的,确确实实实现越狱,opa334 越狱大佬也发推宣布,使用 iPhone 17 Pro iOS 27.0.1 验证有效,还安装 Filza 文件管理器。还提到在这 10 年的 iOS 圈子里见过最疯狂的BUG。
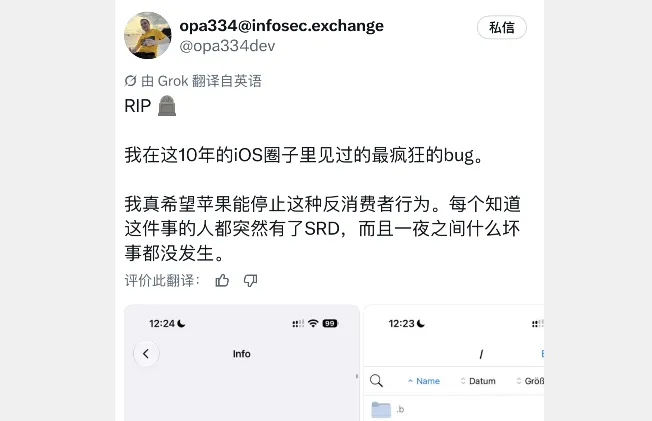
之前为何不能公开它,因为这是服务器端的漏洞,一旦公开此漏洞,苹果可以通过服务器上修补,因此!不需要通过升级系统去修补它,在低版本系统中也能一起封堵,这就是史上最罕见的修补漏洞。
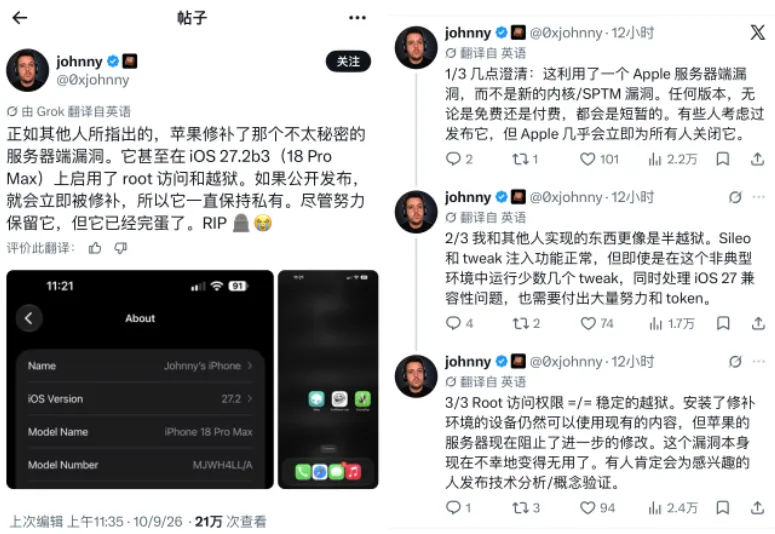
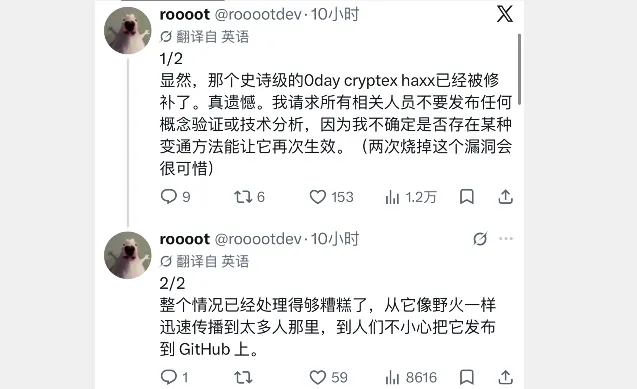
这时!你们应该能理解 roooot 大佬为何不公开它吧!这可是服务器漏洞,一旦苹果发现后,能马上修补的漏洞。原本来私下玩玩就算了,没想到!这件事情被迅速传播,有人把它分享到 GitHub 上,接着被修补了。
-- 小白能懂文字 --
想必很多粉丝没看懂什么意思!我就简单说一下,非常的简单,只挑重点说,这样你们能理解这个漏洞原理,为何有人说它不算漏洞,其实是有理由的。
你们是否记得!苹果曾经推出「安全研究设备」手机,这台手机它本身就拥有权限,也能获取root权限,这里漏洞就是由 TSS 签名服务器引起。
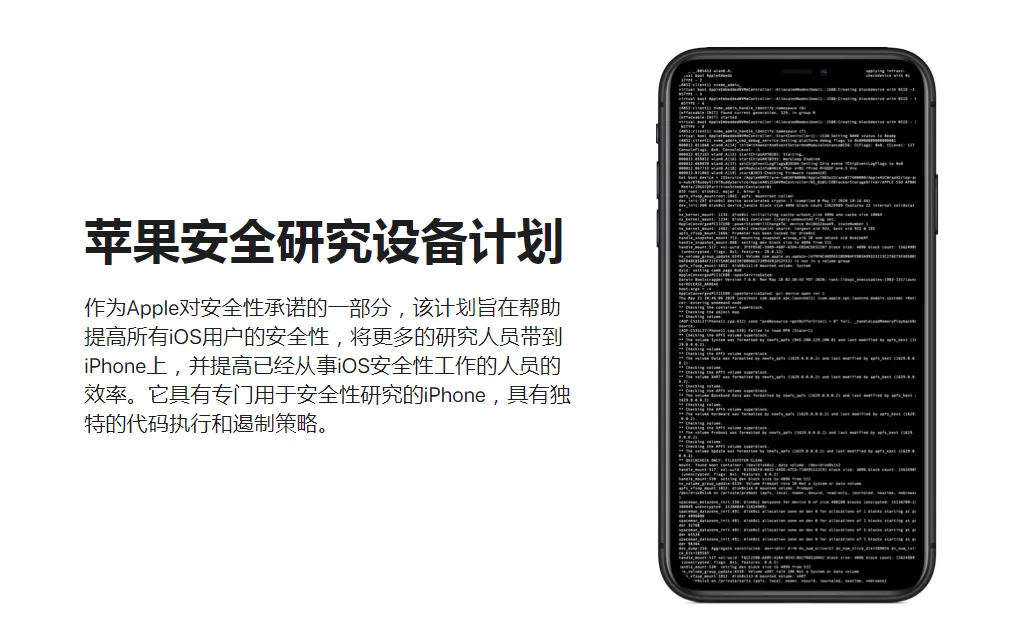
触发漏洞点,服务器端配置 / 逻辑失误:本应只给获批研究设备签名个性化 cryptex(一种可挂载进系统的加密根文件系统),结果任何人提交自制 cryptex 镜像请求签名,苹果服务器都答应,导致任意设备都能越狱。
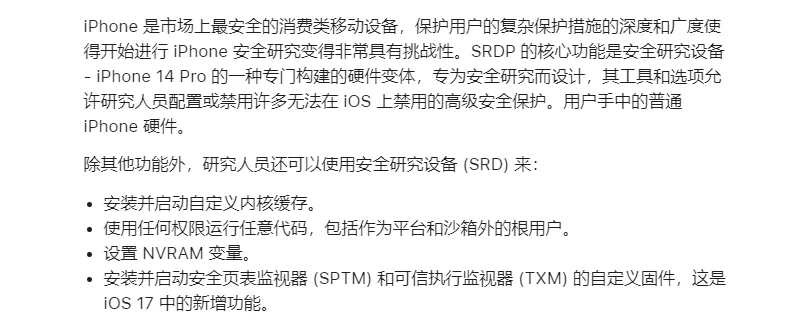
任意二进制都能拿到苹果官方签名 + 任意权限(entitlements)+ TL8 最高信任级别,等同于苹果 "盖章" 批准你的代码。
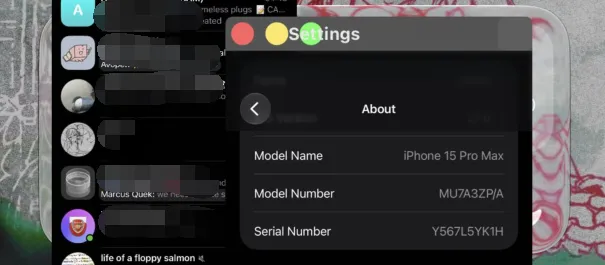
你也理解成这是官方版的越狱泄露,毕竟苹果服务器答应,所以他们说它不算是漏洞,这是官方版的越狱,之前有提到安全研究设备装逼那伙人,估计就是利用这个方法实现的,我就说!怎么谁都能申请拿到。
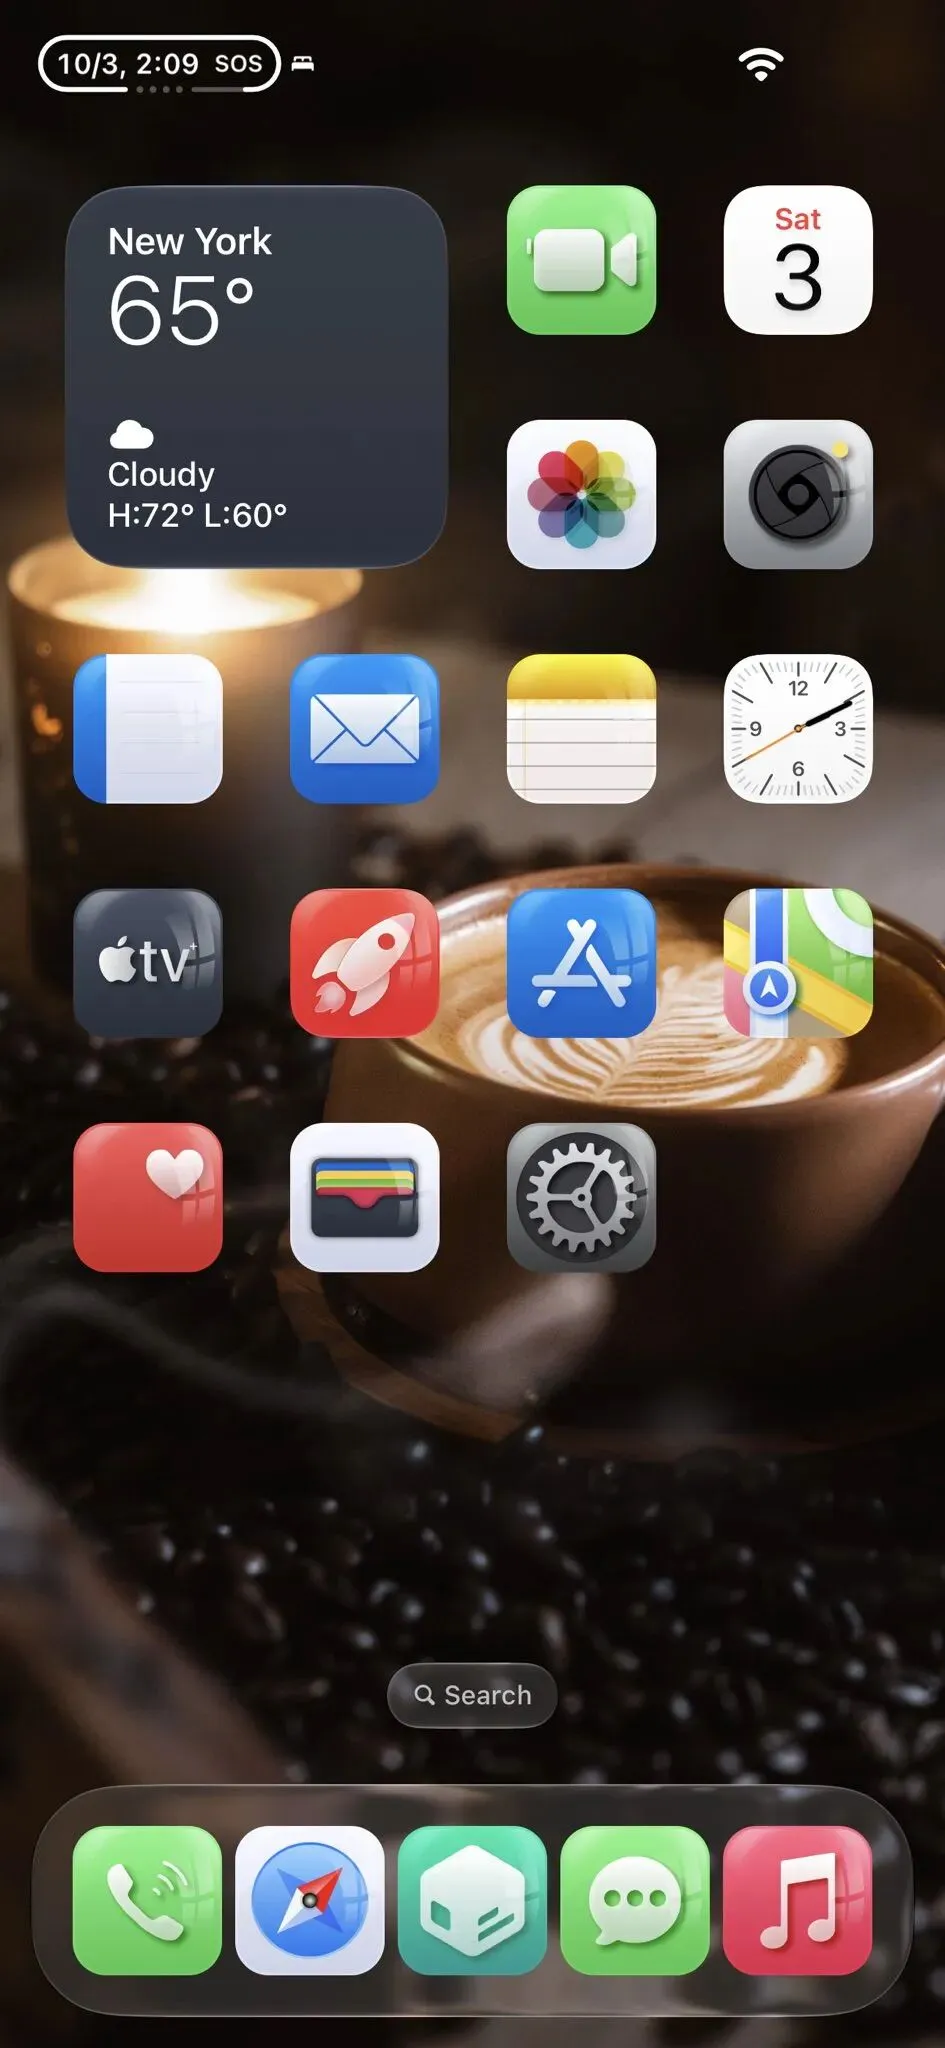
大概这些内容了,话说!如果苹果允许这种官方越狱你们会喜欢吗?请在文章底部评论区回复,神评可置顶
觉得好看,请点“点赞收藏分享”