ARTICLE · 1151698
医院如何实现文档的安全跨网交换?
医院如何实现文档的安全跨网交换?
如果你在医院信息科待过一天,大概率会听到这句话:
"老师,帮我把这个文件拷到外网。"
拿着 U 盘站在门口的,可能是检验科来上报质控数据的,可能是影像科要给外院送资料的,可能是病案室要报医保结算清单的,也可能是院办要传公文、科研办要交材料的。
每一个需求都合理,每一个人都很客气。问题是——这件事本身就不该这么做。
1
医院的双网隔离,是必须的
先说清楚一点:医院内网和办公外网之间的隔离,不是"要不要做"的问题。
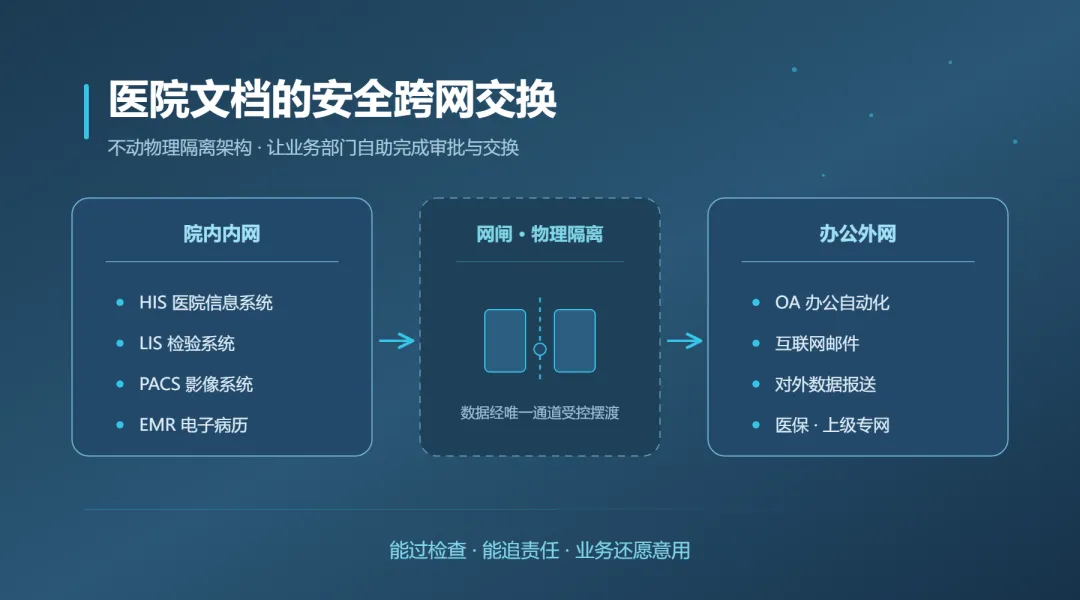
内网跑着 HIS、LIS、PACS、电子病历,是全院业务的命脉;外网连着 OA、邮件和对外报送。两网之间通过网闸隔离,这是等保测评、数据安全检查的硬性要求,也没有任何讨论空间。
隔离是对的。麻烦的是隔离之后——业务上每天都有文件要跨过去。
2
U 盘摆渡的三个麻烦,和一层隐性代价
第一,病毒。U 盘是病毒最好的载体,医疗内网一旦中招,影响的是门诊、住院、检查全流程。
第二,没有痕迹。文件拷出去之后去了哪里、拷了几份、发给了谁,没有任何记录。万一出现数据外泄,追溯不到人,也说不清流程。
第三,不合规。等保测评要看跨网数据交换的审计记录,数据安全检查要看敏感数据的流转路径——一张 U 盘,这两项都答不上来。
而对信息科来说,还有第四层代价:大量时间花在"帮别人拷文件"上。这是最不产生价值、却最消耗人的一类工作。
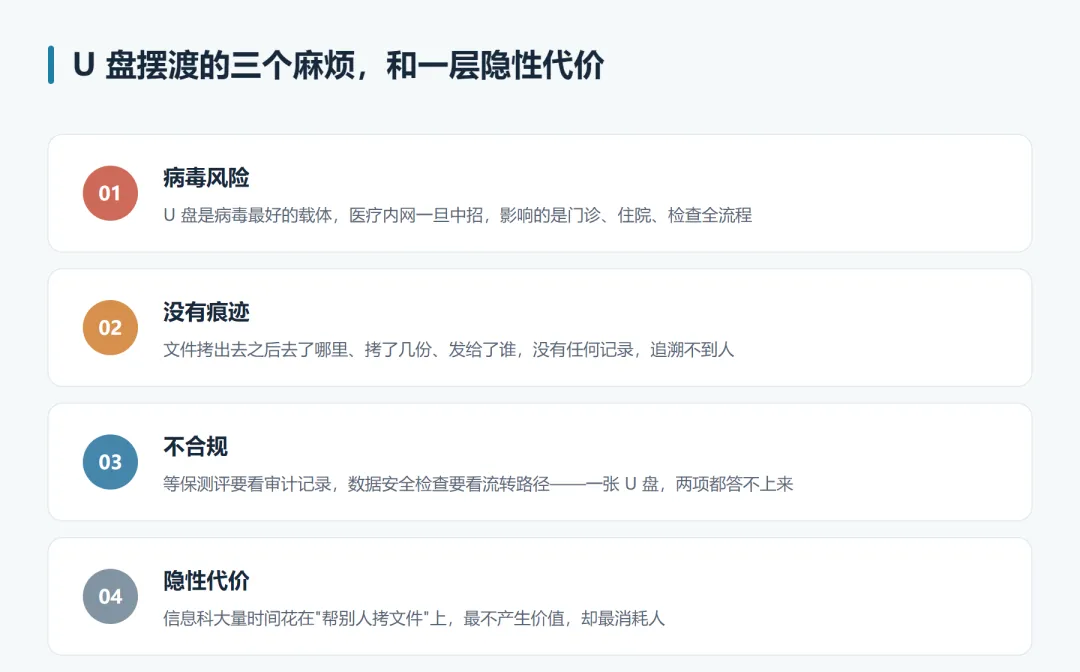
U 盘摆渡的四重代价
3
医院跨网交换的需求,有多碎
粗看十几个科室,需求各不相同,但都指向同一个动作:把文件安全地送到另一张网。
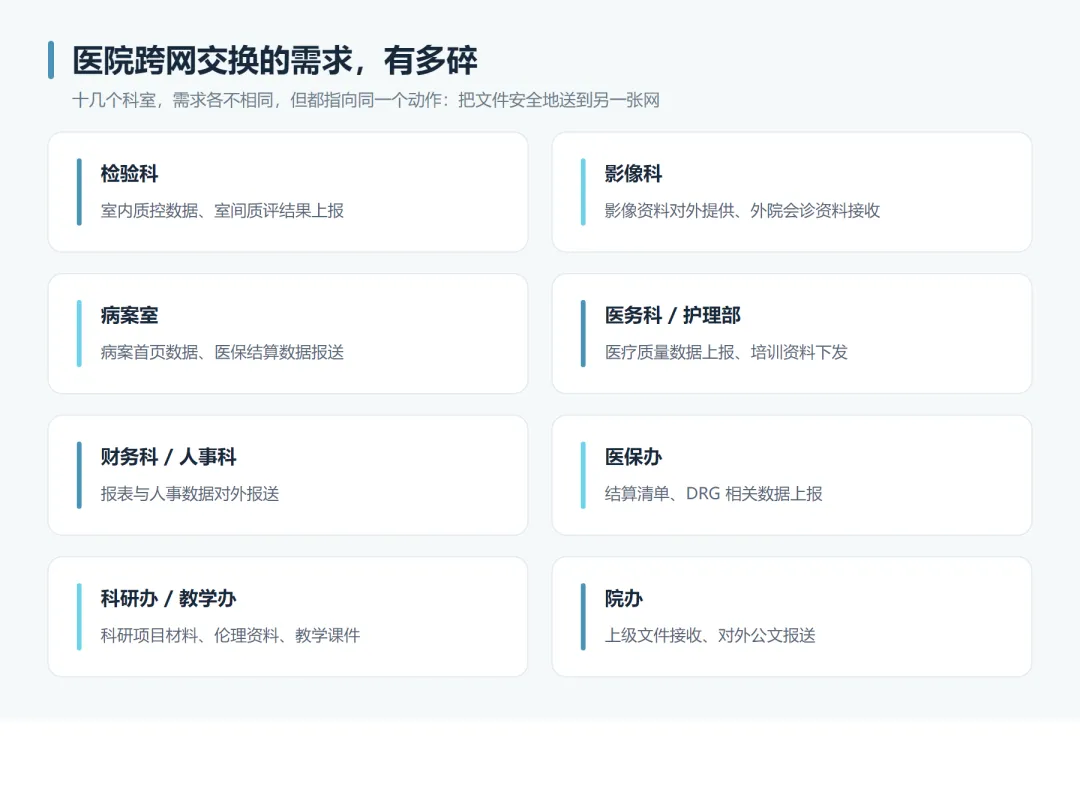
医院各科室的跨网文件交换需求分布
而它们带来的真正难题是:每个科室的流程、密级、时效都不一样。靠人工协调,既拼不出统一的规范,也留不下统一的记录。
4
正确的解法:不动物理隔离架构
跨网文件交换平台的作用,是把这件事从"找人帮忙"变成"业务部门自己就能完成"。
以成熟的跨网文件交换平台在医院的落地方式为例,采用的是前置机部署:在网闸两侧各部署一套交换节点,两侧之间仅开通一对一的交换策略,数据经由网闸既有的唯一通道流转。原有的物理隔离架构完全不动,安全等级不变——这一点对医院尤其重要,网络变更牵一发动全身,能避免停机与重新评估就是最大的价值。
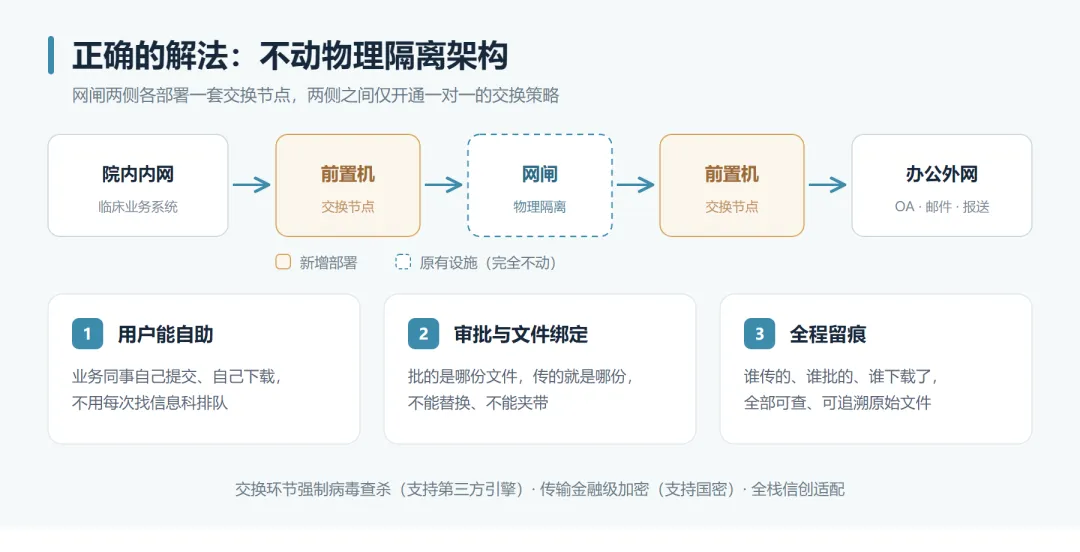
前置机部署:不动物理隔离架构
在这条通道上,有三件事必须做扎实:
用户能自助
业务同事自己提交、自己下载,不用每次找信息科排队。
审批与文件绑定
批的是哪一份文件,传的就是哪一份,不能替换、不能夹带。系统支持按 20 余种条件自定义审批流,不同科室、不同密级可以走不同的流程。
全程留痕
谁在什么时间传了什么文件、谁批的、谁下载了,全部可查,并可追溯原始文件。
此外,交换环节强制病毒查杀(支持第三方引擎替换),传输过程采用金融级加密并支持国密算法适配;在信创要求下,支持鲲鹏、飞腾等国产 CPU 与麒麟、统信操作系统的全栈适配。
5
一家三甲中医院的做法
以飞驰云联(Ftrans)在医疗行业的落地为例。新疆某三甲中医院在改造前,跨网文件交换同样依靠人工拷贝。改造后覆盖终端用户近千人,上述十几个科室的日常跨网需求全部通过平台完成审批与交换,信息科从"文件搬运工"的位置上退了出来。
同类方案在国内多家医院落地,包括某中医药大学附属医院、某省会城市三甲医院等。
医院跨网文件交换的价值判断
☎️ 业务咨询与合作
王蕊 | 15902957231
方案咨询 / 选型对比 / PoC 测试,欢迎来电或添加微信(同手机号)。
跨网文件传输合规 · 让每一次跨网交换都有据可查