ARTICLE · 1185701
AI 编程工具的 10 月,都在给管理员让位
老魏|AI 编程工具拆解 | 10 月治理化拐点 · 4 家 13 版同周动作 | 2026-10-13 深度观察
上周三凌晨三点,一个哥们让 Cursor Agent 帮他重构一个大模块,Agent 顺手把他正在改的另一个 worktree 也删了。他当时睡得很熟,第二天早上发现,工作没了。
上周四下午,有人让 Copilot 跑一个 shell 脚本,他起身买了杯咖啡。二十分钟回来,Agent 已经执行完三十多个 shell 命令——大部分是对的,但其中一个 rm 打错了目录,他没能亲眼拦下。
上上周五,一个公司的 IT 管理员想告诉 Agent「不许碰 prod 数据库」。他翻了整本 Cursor 文档,然后发现——没有这个选项。
Copilot、Claude Code、Antigravity、Grok——10 月这周,四家厂商集体更新了 13 个版本。每一个都在做同一件事:把「能不能碰」的决定权,从开发者个人手里,挪到了公司管理员手上。
不是功能更新,是默认值反转。
PART 01 · OVERVIEW · 一周 13 个版本,一个共同动作
10 月 5 号到 12 号这一周,AI 编程工具圈一共发了 13 个版本:
Cursor 3.24(10/09):新增 AgentRemoteWorkspaceAuthorities 策略,管理员可锁 Agent 只能访问批准的工作区;Auto-review 升级为默认推荐,能拦截 risky deletes 弹人工确认;iOS 远程控制本地 agent。
Claude Code v2.1.289 → v2.1.296(10/03 → 10/09):一周连发 8 版;Command 和 HTTP hooks 加 onFailure,默认 continue 或 block;MCP 工具描述上限 2048 → 16384(×8)。
Antigravity CLI 1.2.17 + 1.3.0(10/05 + 10/06):Windows sandbox 免管理员要求;Python、Git、npm 原生支持。
Grok Build 1.0.50(10/06):阻止误删 active worktrees;智能显示模式。
Codex CLI 0.162.1(10/09):Managed Git worktree tools;0.158.0(9/28)已经把 terminal input approval 设成默认开。
五个厂商,十三个版本。表面上看是各自迭代,但翻一遍 changelog 你会发现——5 个默认值都朝一个方向动:把授权从「开发者个人」挪到「公司管理员」。
上周 1012 那篇写过 Copilot 沙盒 GA,那是「单点治理」。今天这篇要讲的是「多玩家同周」——这不是巧合,是集体转向。
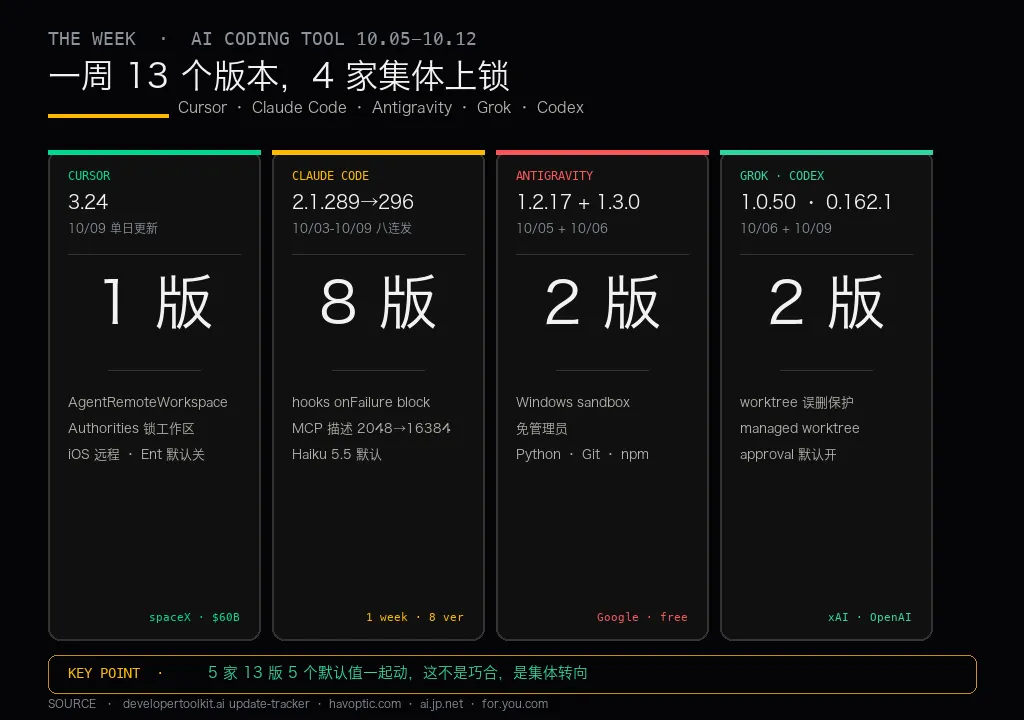
一周 13 版全景——4 家同周集体上锁
PART 02 · CURSOR · Cursor 3.24 给管理员开了正门
10 月 9 号发 Cursor 3.24,SpaceX 60 亿全股票收购 Cursor 之后(6 月签、8 月完成),它第一次动了这套权力结构。
新版本最狠的一刀是新增了一条托管策略:AgentRemoteWorkspaceAuthorities——管理员可以锁 Agent 只能访问「批准过的远程工作区」。
翻译一下:以前你公司装了 Cursor,开发者可以让 Agent 在任何他能访问的远程仓库里跑。现在管理员可以定一条策略,Agent 碰没在名单里的仓库就直接被拒。
Cursor 还把三个 run modes 正式命名为 Auto-review / Allowlist / Run Everything,以前是模糊描述,现在写进了设置页。
Auto-review 是官方推荐的默认。它的工作方式是:调用分类器模型,把 shell 命令分成「allowlist 内的直接跑」、「其他命令尽量进沙盒」、「剩下的送分类器判断」。分类器是 Gemini 3.5 Flash Lite,兜底是 Claude 4.5 Haiku。
有意思的是 Cursor 自己在文档里写了一句话——「Auto-review is not a security boundary」。翻译:Auto-review 不是安全边界。官方亲自告诉你这个不是防火墙,是「多一道保险」。
再一条:iOS 远程控制本地 agent。你手机打开 Cursor iOS App,能看到本地机器上正在跑的 agent、能回话。这条默认对所有用户开,唯一例外是 Enterprise——默认关,管理员要在 security & identity 里手动打开。
这条默认值就是整篇文章的核心信号:「个人用户默认开,公司用户默认关」——大客户要求防护,小客户默认放养。
CASE 01|你公司的 Cursor 管理员,现在能锁什么
需求:你公司 30 个人用 Cursor,你想让 Agent 只在批准的 repo 里干活。
方案:
升级 Cursor 到 3.24,打开企业控制台。 配 AgentRemoteWorkspaceAuthorities,把公司允许的远程工作区列成白名单。在 security & identity 里决定 iOS 远程控制开还是关——敏感仓库建议关掉。 Teams 或 Enterprise 版可以开 Security Reviewer + Rollouts,让 AI 自己审查 AI 生成的代码——注意:Hobby 和 Pro 免费版没这功能。
输出:
Agent 只能碰公司批准的仓库,其他一律拒。 iOS 手机端可关闭,敏感代码不会被「路过同事」偷瞄。 代码提交前有 AI 自动审查这道闸门。
PART 03 · CLAUDE · Claude 一周 8 版:给 hooks 上「失败也阻塞」
Anthropic 10 月 3 号到 10 月 9 号,Claude Code 连发 8 版:v2.1.289 → v2.1.296。
8 个版本里,有两件事值得展开。
第一件,v2.1.295(10/08):Command 和 HTTP hooks 加 onFailure 配置。默认是 continue——hook 失败了操作照样跑。新增的选项是 block——hook 失败直接卡住。
这条为什么重要?
以前你用 hook 做提交前的检查(比如「提交前跑一遍 security scan」),scan 挂了 Claude 会自己跑,你的 CI/CD 就废了。现在你可以让 hook 失败的时候直接 block 掉整个操作——把「hook 崩了」从「CI 侥幸没炸」变成「CI 明确拒绝」。
onFailure 的 block 选项等于把 hook 从「事后通知」升级成「事前门禁」。这是给管理员的一条硬杠杆。
第二件,MCP 工具描述上限从 2048 字符涨到 16384 字符,整整 ×8。
2048 是什么概念?给个 agent 一个工具,它最多能看几千字的说明书——大部分工具介绍塞进去都嫌挤,agent 只能拿到「这个工具大概干啥」的粗略版。16384 是「完整说明书」级别——参数边界、错误码、并发上限全都能塞进去。
agent 拿到更完整的说明书,就会少踩坑——这条看似是「能力扩容」,本质是给「agent 决策质量」上一个更高的下限。
顺手还有一件事:v2.1.293 起 Haiku 5.5 成为默认 Haiku 模型(1M context,输入 $0.10/Mtok,超 100K prompt 时 $0.50/Mtok 或 $2.50/Mtok),Sonnet 5.5 缓存读 $0.20→$0.10。
便宜小模型 + 缓存读减半 = 「让 Haiku 干日常脏活、Opus 留硬骨头」 这条省钱策略,比半年前好使多了。
CASE 02|hooks onFailure 该选 continue 还是 block
需求:你在一个中型项目上跑 Claude Code,想给提交前加一道 security scan hook,hook 崩的时候不希望污染 CI。
方案:
在 .claude/settings.json的 hooks 配置里找到你的 pre-commit hook。加一行 onFailure: block——hook 失败直接阻塞当前操作。观察一周 hook 崩溃率,如果 >5%,回头修 hook 的稳定性而不是放宽策略。 敏感命令( git push、kubectl apply、terraform apply)的 hook 建议一律block。
输出:
Hook 崩了不会污染 CI,也不会让危险操作静默通过。 onFailure 的语义从「事后告警」变成「事前门禁」,管理员能明确看到「哪些操作被卡在钩子上」。 MCP 工具描述 ×8 让 agent 少踩坑,间接降低 hook 触发率。
PART 04 · GOOGLE_XAI · Antigravity 免管理员,Grok 保护 worktree
Google 和 xAI 这一周的动作更「防呆」。
Antigravity CLI 1.2.17(10/05):Windows sandbox 免管理员要求,加 Python、Git、npm 原生支持。
Antigravity 是 Google 家的免费 agent IDE。以前在 Windows 上想开 sandbox,普通用户开不了——必须走管理员流程。管理员流程意味着「IT 部门批一下」,而 AI 编程工具最贵的东西就是效率,多一道审批就多一份摩擦。
现在免管理员了。你个人用户直接在 Windows 上开 sandbox,Python 脚本能跑、git 能提、npm 包能装——沙盒从「IT 部门的事」变成「开发者个人的事」。
Grok Build 1.0.50(10/06):阻止误删 active worktrees,加智能显示模式(自适应屏幕大小)。
worktree 是什么?git worktree 允许你在同一个 repo 下开多个独立的工作目录,各干各的。它是现代开发者的日常——但你打开 xAI Grok 的 Build agent,让它「清理一下工作区」,它可能顺手把你正在改的 worktree 删了。
Grok 1.0.50 现在会拦下这个动作。
再叠一条:Codex CLI 0.158.0(9/28)已经把 terminal input approval 设成默认开——提权命令需要人确认。到 0.162.1(10/09)再加 managed Git worktree tools。
四家合起来是一个清晰的信号:2025 抢功能,2026 抢治理。
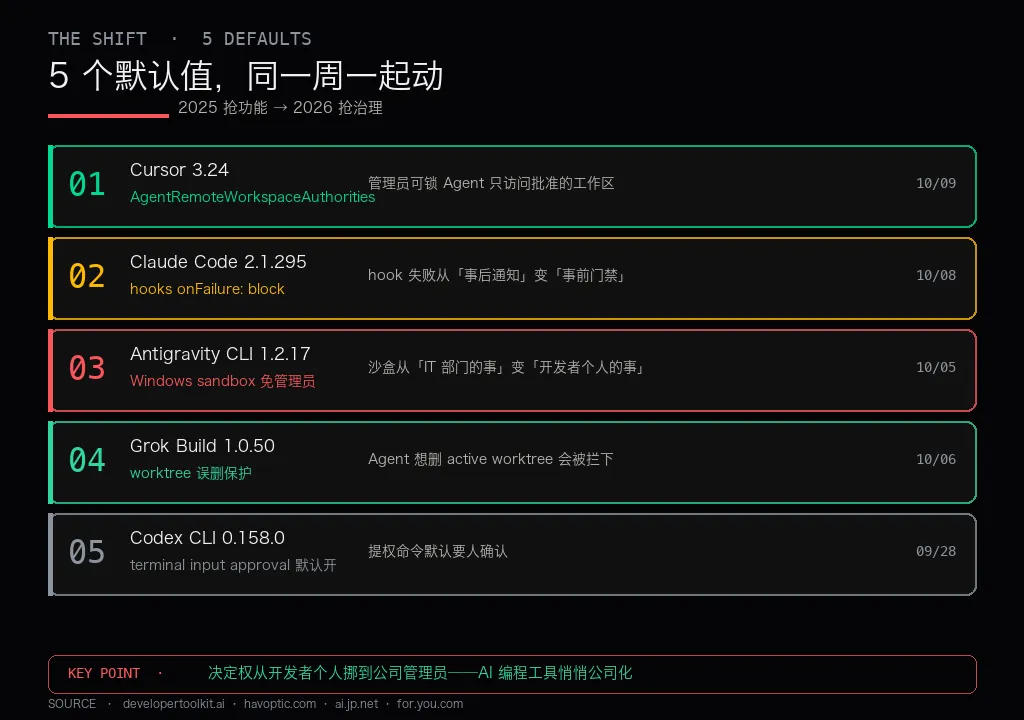
4 家防呆动作对照——工作区/钩子/沙盒/工作树
PART 05 · SUMMARY · 谁让位,谁受益
这一周的核心不是新模型、不是新功能,是5 个默认值同时转向:
Cursor 的 AgentRemoteWorkspaceAuthorities——管理员可锁 Agent 的工作区访问范围。
Claude 的 hooks onFailure: block——hook 失败直接阻塞操作,而非「事后告警」。
Antigravity 的 Windows sandbox 免管理员——普通用户就能开沙盒,不再依赖 IT 部门。
Grok 的 worktree 保护——agent 想删 active worktree 会被拦下。
Codex 的 terminal input approval 默认开——提权命令默认要人确认。
五条线指向同一件事:AI 编程工具在把「开发者个人的自由」换成「公司管理员的可控」。
反共识判断:2025 年 AI 编程工具在抢「功能覆盖广度」,2026 年 10 月开始抢「治理深度」。功能上 Cursor、Claude Code、Copilot 已经互有覆盖,差异化做不动了;治理这一层还有空间——谁先把管理员控制台做出来,谁就能签下更多公司。
CASE 03|三条防呆配置,你今天就能上
需求:你想在自己日常开发的 Cursor 或 Claude Code 里,把最危险的三个动作给挡住。
方案:
- Cursor 3.24
:设置 → Agents → Approvals & Execution,把 run mode 从 Run Everything切到Auto-review;确认AgentRemoteWorkspaceAuthorities已列白名单(个人版可跳过)。 - Claude Code 2.1.295+
:在 .claude/settings.json里,给所有 pre-commit / pre-push hook 加onFailure: block;给敏感命令(git push、kubectl、terraform)配置独立钩子。 - Grok Build 1.0.50+
:升级后 agent 会自动拦截 active worktree 的删除动作,无需额外配置。
输出:
Agent 跑 shell 命令不再裸奔,危险删除会弹人工确认。 Hook 崩溃不会静默污染 CI,也不会放过可疑操作。 Active worktree 有安全网,即使 agent 想删也删不掉。
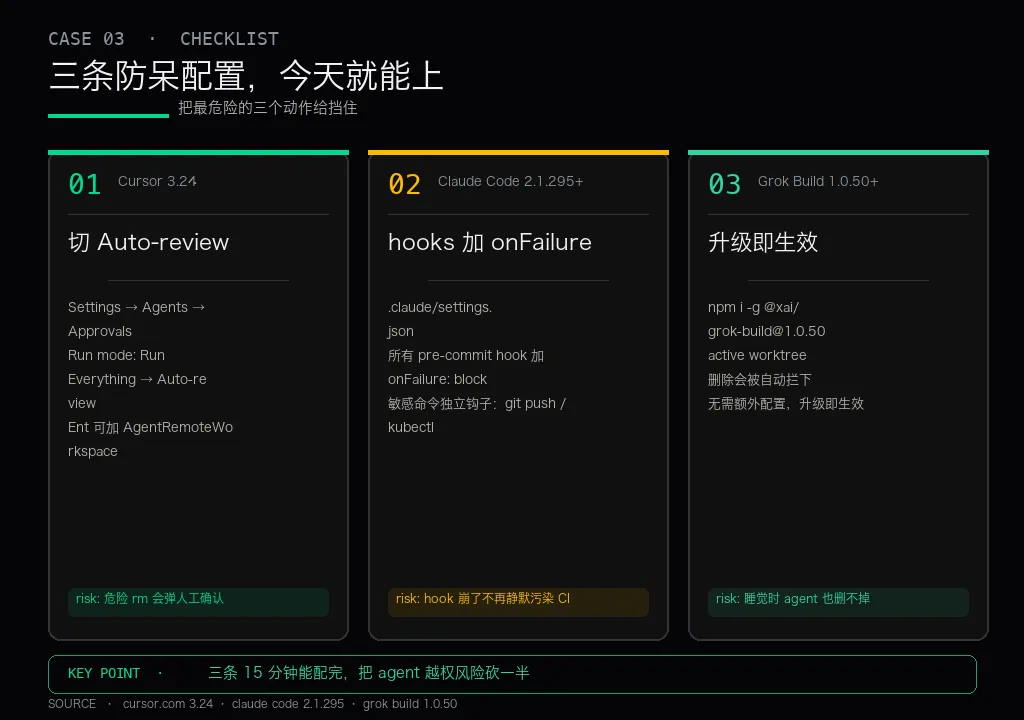
三条防呆配置的自查清单
SUMMARY · 一句话结论
AI 编程工具的 10 月,是「公司化」的拐点:四家厂商 13 个版本,5 个默认值一起动,把 AI 编程工具从「开发者个人的乐高积木」推向「公司可控的自动化平台」。
给公司的管理员:Cursor 3.24 是本周最值得看的更新——AgentRemoteWorkspaceAuthorities 是这一周所有更新里,唯一一条直接把「决定权」从个人移到公司的策略。今天就可以配。
给 Claude Code 团队:hooks 加 onFailure: block,把 CI 里「侥幸没炸」的 hook 全部变成「明确拒绝」的门禁。
给个人玩家:这一周的转向对你不友好——Cursor 的 Security Reviewer + Rollouts 只在 Teams/Enterprise 有,Hobby 和 Pro 免费版被排除在外。个人开发者继续用免费版,治理化这条线暂时和你无关。
一句话总结:AI 编程工具在把「开发者决定」改成「管理员决定」——不是抢走控制权,是把控制权从「个人」挪到「组织」。谁先适应这条新叙事,谁先在 2026 年底拿到公司账户。
适合场景:
- CTO / IT 管理员
:本周重点看 Cursor 3.24 + Claude Code hooks 更新,把管理员控制台搭起来 - 技术负责人
:Hooks 从「事后通知」改成「事前门禁」,敏感操作的默认值该重估 - 个人开发者
:Antigravity Windows 免管理员沙盒可以立刻上手,Grok 1.0.50 的 worktree 保护直接吃
参考资源:
AI Developer Toolkit · October 2026 update tracker:https://developertoolkit.ai/en/appendices/update-tracker/ Havoptic · AI Coding Tool Releases Timeline:https://www.havoptic.com/ For You · Cursor Security Reviewer + Rollouts 深评:https://for.you.com/posts/cursor-security-reviewer-targets-risks-in-ai-generated-code-f9bea24c For You · Cursor SpaceX 60 亿收购分析:https://for.you.com/posts/cursor-spacex-acquisition-the-60b-deal-eclipses-its-roadmap-94527070 AI.jp.net · Claude Code 一周 8 版 + Haiku 5.5 + MCP 描述×8:https://www.ai.jp.net/article/claude-code-rolls-out-eight-versions-haiku-5-5-safer-hooks-and-massive-mcp-tool--139277