ARTICLE · 1191801
手机里那个电动车App,半夜也在自己启动
10月15日上午9点50分,工业和信息化部信息通信管理局挂出2026年第6批(总第59批)侵害用户权益行为的App(SDK)通报,这一批共17款App及SDK被点名。对很多骑电动车的家庭来说,名单里有一个熟悉的名字:爱玛科技集团旗下的"爱玛出行"。
这一批给到的信息比往常细:爱玛出行涉及的是豌豆荚渠道的5.9.4版本,问题有两项——"违规收集个人信息"和"App频繁自启动和关联启动"。同一批里,"360相机"(小米应用商店)被指"信息窗口滑动乱跳转"。这两条渠道与版本号出自通报附件那份名单——工信部通报正文只写到“详见附件”。附件归纳的问题类型还包括信息窗口无法关闭、强制频繁过度索取权限、强制用户使用定向推送功能、应用分发平台上的App信息明示不到位、超范围收集个人信息、SDK信息公示不到位。
也就是说,这一批最值得普通用户注意的,不是名单上又多了几个陌生名字,而是一个平时几乎察觉不到的动作:你没有打开它,它却在后台被拉起来。
"自启动"和"关联启动"到底在发生什么
安卓系统允许App申请几类"不需要用户点击就能被唤醒"的能力,各家手机厂商把这些能力的开关集中放在应用详情或电池管理页里,名字通常是"自启动""关联启动""后台活动"或"后台弹出界面"。用户看到的是一个开关,系统看到的是一次进程拉起和一次资源占用。
点名里真正关键的是"频繁"两个字。装完就不管的App,被系统拉起一次和一天被拉起几十次,对使用者的意义完全不同:前者你感知不到,后者直接对应耗电变快、流量悄悄上涨、通知栏莫名出现推送,以及你在别的App里点一下文字就被弹到另一个页面。
"关联启动"还要更绕一层。它指的是App之间互相拉起:A打开时捎带唤醒B,B再唤醒C。用户侧很难判断到底是谁唤起了谁,只能看到"手机变卡了"。这也是为什么通报把它和"违规收集个人信息"写在同一行——被拉起的App有机会在后台重新读取设备信息、位置或剪贴板状态。
电动车类App容易踩这条线,和它的产品逻辑有关。车辆状态、电量、剩余里程、寻车、解锁这些功能天然需要后台保活:一旦进程被杀,用户打开App看不到车的位置,投诉马上就到。厂商为了体验把保活做得更强,合规上就越容易越过"必要"这条界。这不是替谁解释,而是一个需要被显式管理起来的矛盾。
通报里还有两条容易被跳过的描述,其实指向同一件事。一条是"强制用户使用定向推送功能":它不是提醒你订阅,而是在你拒绝之后继续推送,或者把推送和核心功能绑在一起,让你不得不同意。另一条是"SDK信息公示不到位":App集成进来的统计、推送、广告等第三方组件,没有在隐私政策里逐项写明收集什么、用于什么。前一条影响的是使用者本人,后一条影响的是使用者判断风险的能力——你在隐私政策里找不到的组件,自然也没法在设置里单独关掉。
把这一批放回时间线,数字才好读
这轮治理的起点在半年多以前。2026年4月2日,中央网信办、工业和信息化部、公安部联合发布《关于开展2026年个人信息保护系列专项行动的公告》;第59批通报正文援引了这份公告,并写明依据为《个人信息保护法》《网络安全法》《电信条例》《电信和互联网用户个人信息保护规定》。8月19日,中央网信办公布专项行动阶段性成效。8月25日,第5批(总第58批)通报发布,26款App及SDK被点名。10月15日,第6批(总第59批)通报发布,这一批是17款。
把四条记录并排看,能得到两个比单看一份通报更可靠的判断。第一,通报在按批次滚动,间隔约两个月,说明检测与公开已经进入常态节奏,而不是某次专项的收尾动作。第二,数量本身不适合当作成效或反复的指标:第5批26款、第6批17款,只说明这两次抽查各自发现的问题件数,不能推出"问题变少了",也不能把两批加在一起当成"被处置App的总量"。
还有一个口径要拆开。通报中的"款"不等于"家":同一款App在不同应用商店可能有不同版本号,同一家企业的不同产品也可能同时进入名单。本次特别标注了爱玛出行的渠道是豌豆荚、版本是5.9.4,360相机的渠道是小米应用商店——这两个限定词是通报里最容易被读漏、却在核查时最有用的一处细节。
检测环节也值得说一句。通报的措辞是"经组织第三方检测机构进行抽查",名单来自抽样而不是普查;没有出现在名单上,只代表这一次没有被抽到,或者抽取的版本不是你在用的那一个。它的作用是给行业一个可核对的坐标,不是给某款App出具合格证。
手机上今天就能核对的三件事
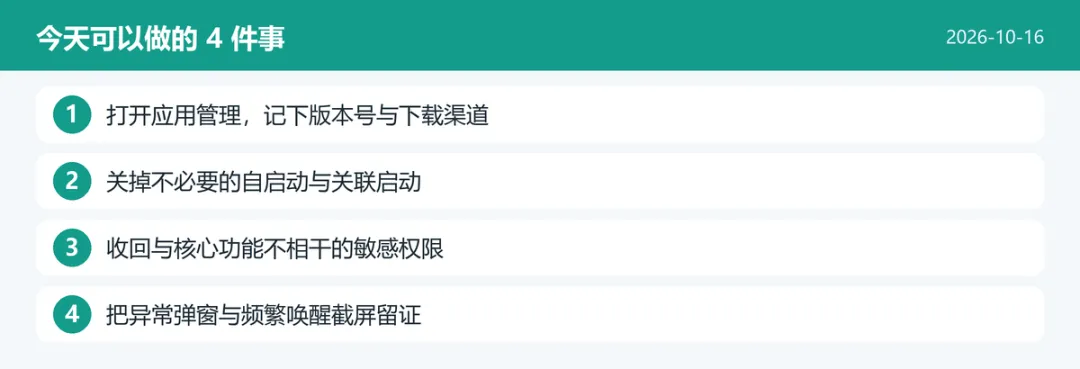
第一件,看版本和来源。打开手机的应用管理,找到这个App,记下版本号,再回想当初是从哪个商店装的。如果你手机上的版本号和渠道,与通报里列出的那一行一致,那么你正在使用的就是被检测过的那一版;不一致也不等于安全,只说明它不在本次被检测的样本里。
渠道这一栏不要忽略。通报把渠道名和版本号写在一起,意味着这次抽检的对象是特定商店里的特定安装包。同一款App在不同商店可能发布不同版本,一些开关的默认状态也会随打包配置变化。核查时把渠道和版本一起看,比只看App名字准确得多。
第二件,看开关。在同一页里找"自启动""关联启动""后台活动"这类开关,把当前状态记下来。已经关闭的,保持关闭就够了;默认开启的,先判断你需不需要它常驻——寻车和推送常用的人可以留着,不常用的人可以关掉,然后在下次系统更新后复查一次,因为这类开关的位置和名称在不同品牌的系统里都不一样。
第三件,看权限清单和实际现象。进入权限管理,逐项看定位、通讯录、剪贴板、通话记录、设备标识这些敏感项:和"看车辆状态、解锁"这类核心功能对不上的,先收回。如果你确实遇到过被通报的那类现象——比如页面里的信息窗口滑动一下就跳走、窗口关不掉、后台频繁被唤醒——把时间和现象截屏记下来,通过应用商店的举报入口或工信部所属的受理渠道反馈。这类反馈对后续批次是有用的证据,但不要指望它立刻改变某一个App的行为。
具体到一台手机上,这类行为通常会留下三个可观察的痕迹。一是电池页里的耗电与后台活动排名:一个你一周只打开两次的App,如果长期排在前列,说明它的唤醒次数和你的使用量不匹配。二是通知栏:靠不住的推送往往成串出现,点开后不是对应的功能页面。三是权限页里的"读取剪贴板""读取设备标识"这类条目,部分系统会显示最近使用记录,和你的实际操作对不上的,值得收回。三个痕迹都不是判决书,但它们能帮你决定先查哪一个App。
对做产品的人来说,这一批的处置顺序恰好是反过来的:先把第三方SDK清单和它们各自申请的权限、自启动行为列成表,再决定哪些可以留到下一版,而不是等被点名后再去删SDK。整改时限内能拿出这份表的团队,通常也能更快说明每一项权限的必要性。
边界
这一批通报说明的是"检测发现存在侵害用户权益行为",不是"你已经遭受了实际损失"。被点名不等于被下架,也不等于你的个人数据已经被违法使用;通报要求的是限期整改,整改落实不到位才会进入后续处置。反过来,关掉自启动开关只减少了这类App在后台被唤醒的机会,不等于它停下了所有信息读取行为——权限和版本这两条线要分开查,不能互相替代。本文不推测具体某款App收集了哪些人的哪些信息,这类结论需要以监管部门的后续处置或企业的整改公告为准。
来源
工业和信息化部信息通信管理局《关于侵害用户权益行为的APP(SDK)通报(2026年第6批,总第59批)》,发布时间2026-10-15 09:50。https://www.miit.gov.cn/jgsj/xgj/gzdt/art/2026/art_a2e3677caf8a4d70a892b75c4d7e0f49.html
中央网信办、工业和信息化部、公安部《关于开展2026年个人信息保护系列专项行动的公告》,2026-04-02。https://www.cac.gov.cn/2026-04/02/c_1776867645836849.htm
中央网信办《2026年个人信息保护系列专项行动取得阶段性成效》,2026-08-19。https://www.cac.gov.cn/2026-08/19/c_1788889479389148.htm
工业和信息化部《关于侵害用户权益行为的APP(SDK)通报(2026年第5批,总第58批)》,2026-08-25。https://wap.miit.gov.cn/xwfb/gxdt/sjdt/art/2026/art_b0879936348c4018a1e54f1c773514a5.html
数据合规e站通《工信部通报2026年第6批(总第59批)侵害用户权益APP及SDK名单:17款应用与组件被点名,爱玛出行、360相机在列》,2026-10-15(第三方机构整理的通报附件与问题类型)。https://www.edatacompliance.com/News/Detail/eb3310589007fc6dde82a3deab85e430
新浪财经《工信部通报17款侵害用户权益的App及SDK 爱玛出行App在列》,2026-10-15(交叉核对"爱玛出行"在被通报名单内)。https://finance.sina.com.cn/roll/2026-10-15/doc-iniviekn1544826.shtml
新建一个吹水群,主要针对转行和失业的兄弟姐妹们吐槽,互助跳出抑郁情绪和环境。