ARTICLE · 1219349
FakeGit 恶意软件活动卷土重来,此次攻击涉及17610个恶意GitHub仓库
FakeGit 恶意软件活动卷土重来,此次攻击涉及17610个恶意GitHub仓库
在本月初 FakeGit 活动重新激活并推送 StealC 信息窃取程序之后,GitHub 上超过 17,000 个虚假存储库正在分发 SmartLoader 恶意软件。 该运营者主要使用一次性账户,但研究人员发现至少有 700 个账户似乎属于合法开发者。 恶意仓库使用的 README 说明,其中包含一个下载按钮,指向一个 ZIP 存档,该存档包含初始有效载荷 SmartLoader,用于分发其他恶意软件。 虽然自 1 月份以来就观察到了类似的活动,但 FakeGit 一词直到 7 月份才与此行动联系起来,当时企业浏览器平台 Island 的研究人员发布了一份报告,指出有7600 个虚假的 GitHub 存储库 正在推送 SmartLoader 恶意软件。 Island 当时指出,有 800 个恶意存储库伪装成 AI 技能或 MCP 服务器,出现在公共 AI 注册表和目录中。 软件供应链安全平台 Apiiro 的研究人员发布的一份新报告称,FakeGit 于 10 月 4 日恢复了活动,目前在 GitHub 上使用 17,610 个存储库。 短短 34 小时内,FakeGit 就推送了超过 13,000 个仓库,最高时速达到每小时 2,999 个。 Apiiro 说:“在我们抽样的提交中,97% 的提交只修改了 README 文件,88% 的提交将其“下载”按钮指向一个安装 SmartLoader 的 ZIP 文件。没有人需要创建新的存储库,集群早已存在。它只是重新调整了方向, 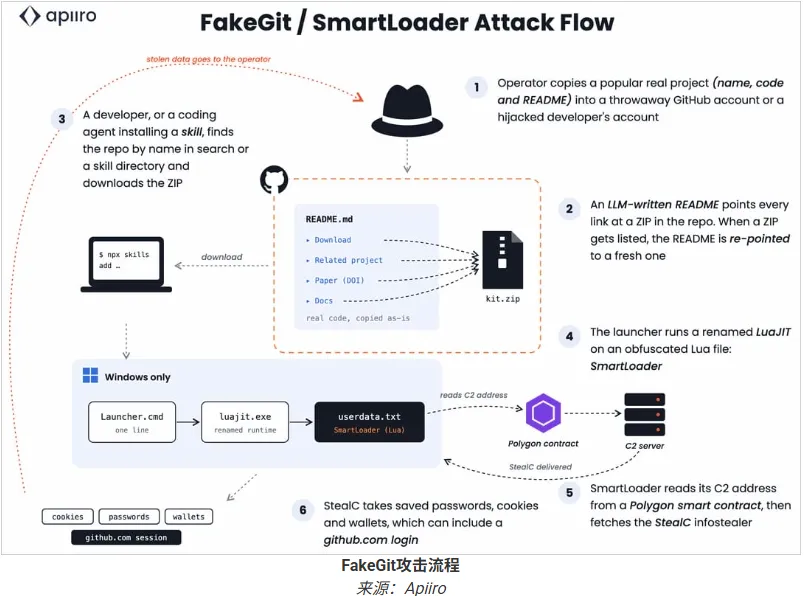
FakeGit是如何生存下来的 研究人员表示,FakeGit 能够存活下来的原因是,删除存储库所依据的列表仅涵盖了恶意存储库的一小部分。 此外,被列入黑名单的有效载荷和备份副本仍然可以访问,因此攻击者只需更改下载链接,即可保持相同的存储库处于活动状态。 Apiiro 解释道:在我们发布报告之前,URLhaus 中 71% 的服务器都已丢失,而且域级 DNS 屏蔽列表无法在不屏蔽 GitHub 的情况下屏蔽 GitHub 上的一个文件。 研究人员在分支、旧文件、发布资产、问题附件和单独的下载托管存储库中发现了恶意存档,这使得一次删除一个链接无效。 研究人员表示:“删除一个文件后,攻击者可以将诱饵指向备用副本:一个分支文件、一个较旧的 ZIP 文件、一个发布资产或一个问题附件。” Apiiro 的研究人员建议用户核实代码库的所有者。此外,AI 技能和 MCP 服务器的安装来源应为官方注册机构或供应商代码库。 如果怀疑 SmartLoader 正在执行,用户应将此事件视为潜在的 GitHub 帐户被盗用,撤销活动会话和访问令牌,并改用密码密钥。 信息来源:BleepingComputer