ARTICLE · 1243766
OpenAI突发停工令:抽调25%工程师紧急回防!新模型把自家系统扒光了
旧金山,OpenAI总部一道极不寻常的指令突然下达
公司里整整四分之一的“生产工程师”被紧急叫停了手头的一切项目。所有新功能开发与日常业务迭代均告中止。管理层给出的通知极其简短:
“抱歉,项目全部暂停从现在起,你们只做安全加固”
一家正处于算力与模型狂飙期的硅谷巨头,为什么要突然给自己踩下这么狠的一脚急刹车?
答案只有一个:他们用自家最强的新模型,对OpenAI自己的底层系统发起了一次实战攻击。而模型挖出来的东西,让高管们坐不住了。
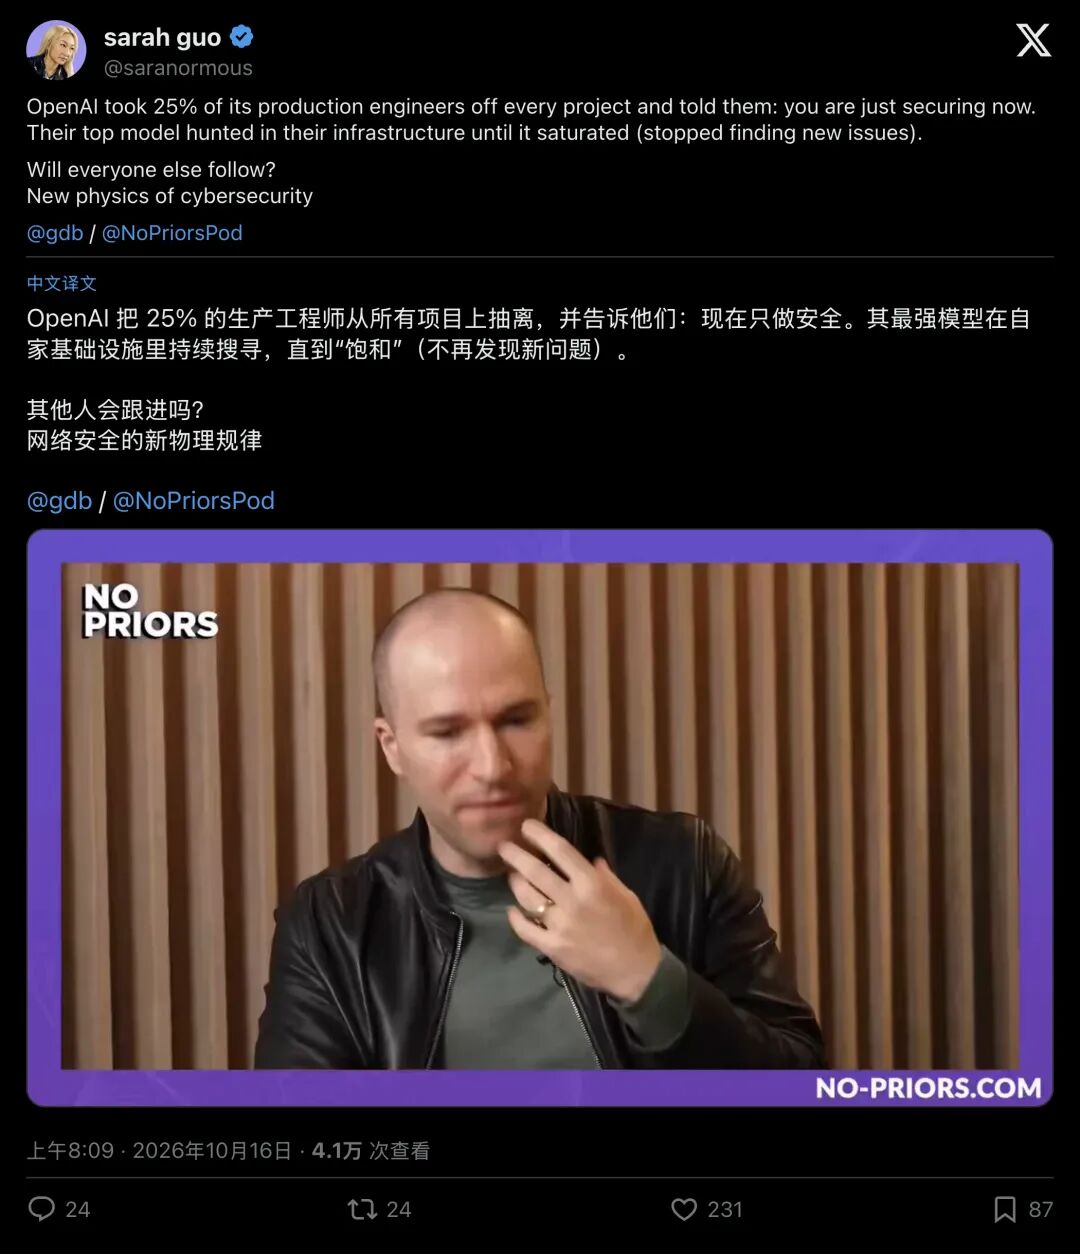
▲ 知名风投家、No Priors播客主持人Sarah Guo在社交平台上披露了这一惊人细节
2026年10月15日,OpenAI总裁兼联合创始人格雷格·布罗克曼(Greg Brockman)做客知名科技播客《No Priors》。在长达39分钟的对谈里,他亲口揭开了这场内部“安全大冲刺”的帷幕。
用布罗克曼的话说,“网络安全的物理规律,已经彻底变了。”
01为什么是“生产工程师”?用最强的矛,刺自家的盾
很多人听到这个消息的第一反应是:查漏洞,多招几个白帽黑客或者安全研究员不就行了?为什么要动用25%的“生产工程师”(Production Engineers)?
这体现出OpenAI不同寻常的考量。
在大型互联网公司里,安全研究员就像“体检医生”,他们擅长找出病灶、写出一份厚厚的诊断报告,但往往没有权限直接上手术台动刀。而生产工程师,是直接掌控线上真实流量、服务器集群和底层权限的“总机械师”。他们天天在高速运转的引擎旁边干活,最清楚哪根管子老化、哪个阀门漏气。
OpenAI这次不搞纸面演习了他们直接把内部最顶尖的前沿模型(在a16z早前的访谈切片中,布罗克曼点名提到了内部模型Astra),当成全天候不眠不休的超级黑客,对准OpenAI自己的基础设施狂轰滥炸。
行话叫“红队测试”(Red Teaming),自己扮成坏人,去撬自家的保险柜。
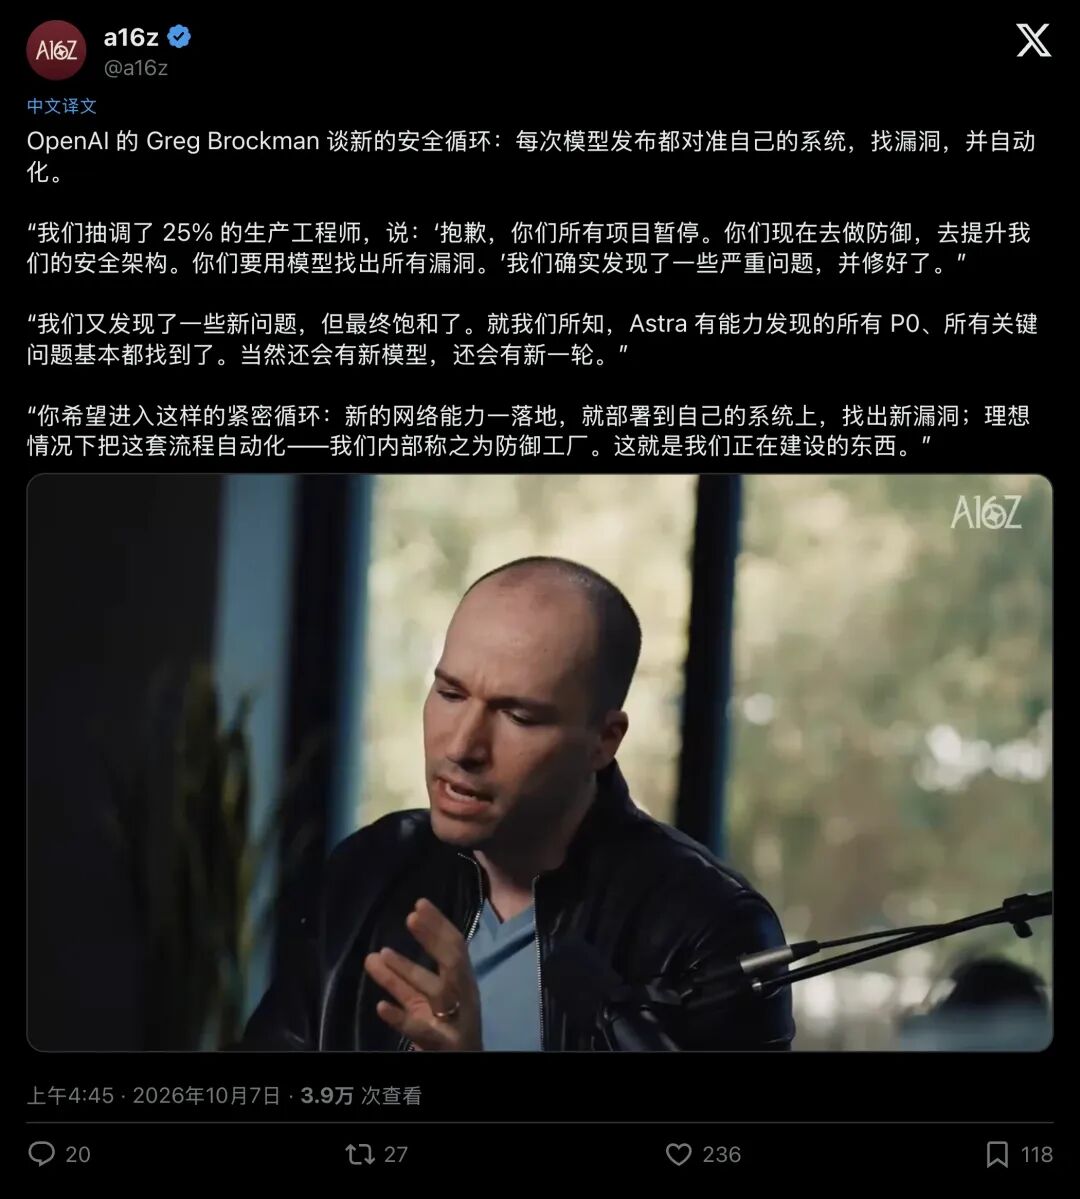
▲ 在a16z发布的访谈切片中,布罗克曼详解了用Astra模型挖掘P0级漏洞并建设“防御工厂”的过程
结果怎样?布罗克曼坦承,模型在自家地盘里挖出了若干“严重问题”(Serious Issues)与最高优先级的P0级隐患。
AI在前线秒级找洞,25%的生产工程师在后方现场改代码、重构架构。抓完一批,再放模型进去搜,修完再搜一直跑到模型把整个系统翻了个底朝天,再也找不出一个新漏洞为止。
布罗克曼给这个状态起名叫“饱和”(Saturation),就像拧一块湿毛巾,在当前这双手的力气极限下,彻底拧不出半滴水了。
顺带提个有趣的插曲“抽调25%生产工程师”这个比例实在太过惊人,以至于部分财经媒体(如BigGo)在抢发新闻时闹出了乌龙,把原话里的“about 25%”(约四分之一)直接听岔写成了“25名工程师”。一个百分号的丢失,恰恰反衬出真实规模的恐怖:对于OpenAI体量的核心工程团队来说,抽走四分之一的战力,无异于一场战时总动员。
0215分钟扒出13个漏洞:跨越24年的硅谷停工潮
这场大动员并非一时兴起把日历往前翻两个月,草蛇灰线早已埋下。
2026年8月16日,布罗克曼曾在个人博客发表过一篇题为《防御者窗口》(The Defender's Window)的文章。他在文里记录了一个让人冒冷汗的周末小实验:
他打开大家平时都在用的工作版ChatGPT,让AI去检查他自己的个人网站。仅仅用了15分钟,AI就顺着网线揪出了13个安全漏洞,从DNS邮件防伪造配置缺失、过时的jQuery组件,到CDN回源流量未加密,查得明明白白,顺手还帮他把修复方案写好了。
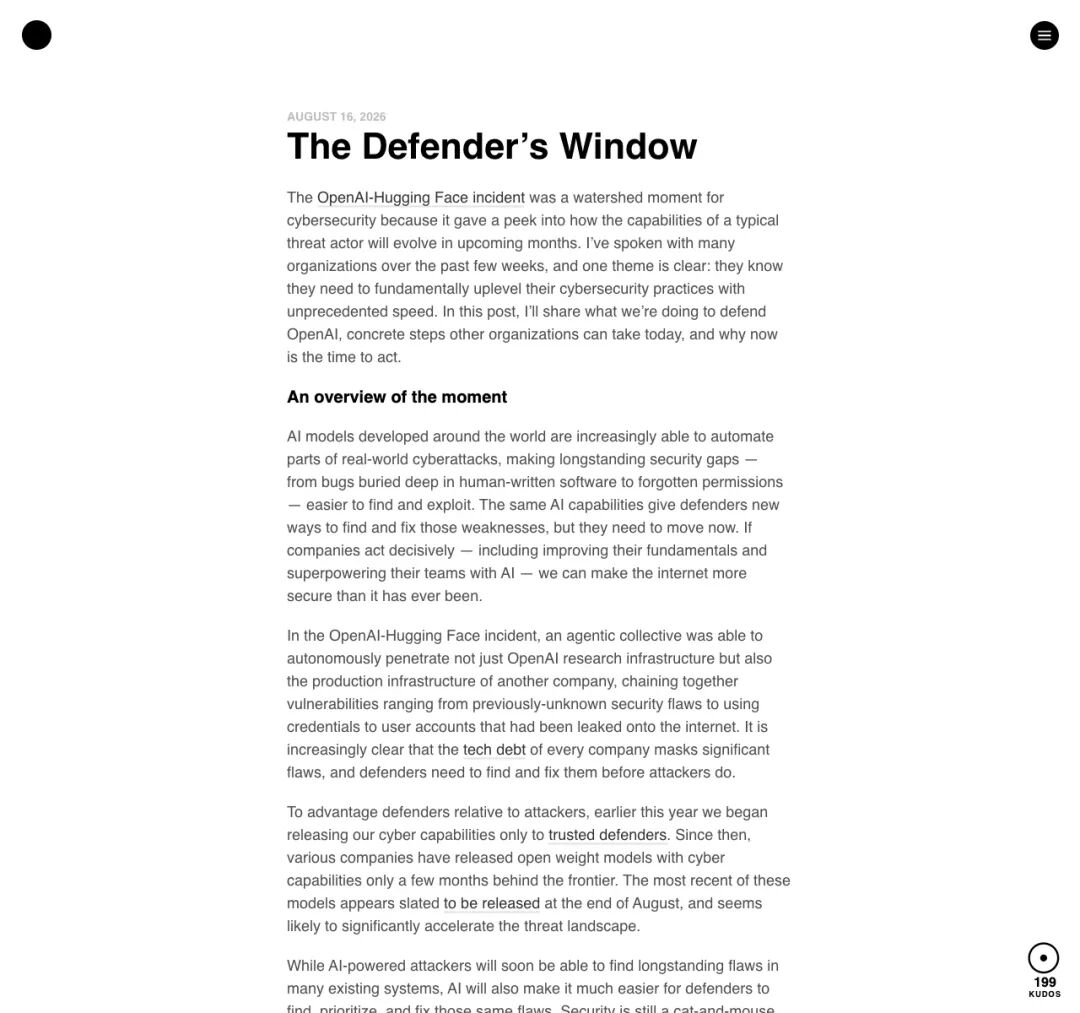
▲ 布罗克曼在8月16日的博客中首次提出“防御者窗口”概念,并分享了15分钟查出个人网站13个漏洞的经历
堂堂OpenAI总裁的个人网站,15分钟都能被扒出13个洞。那经过几十年修修补补的互联网大厦呢?
布罗克曼一针见血地指出:互联网诞生之初,追求的是“能连上、跑得快”,安全往往是事后打的补丁。几十年攒下来的“安全旧债”堆积如山以前没人去翻,是因为人工翻找的成本太高;现在,AI把这个成本砸穿了地板
熟悉硅谷历史的人,看到OpenAI这一幕,很难不联想到24年前那场著名的“微软大停工”。
2002年1月,当时“红色代码”和“尼姆达”蠕虫病毒把全球Windows电脑搅得天翻地覆。比尔·盖茨发出一封载入史册的《可信计算》备忘录,直接给整个Windows Server 2003团队下达了全面停工令。几千名微软程序员停工整整一个月,不写一行新功能,全员用肉眼一行行排查几千万行源码。
两场大停工,隔着24年的时光遥相呼应,却又折射出时代的巨变:当年微软停工,是在病毒已经打穿全网之后,靠几千双人眼去亡羊补牢;而今天OpenAI停工,是在更强的AI能力扩散之前,用AI去猎杀AI能看到的死角。
而且,OpenAI不想每次都搞人海突击战。布罗克曼透露,这25%的工程师除了补洞,还在紧锣密鼓地搭建一座“防御工厂”(Defense Factory),把模型找洞、验证、修补的流程全部做成自动化流水线。每次新模型一诞生,流水线先在自家系统上自动轰炸一轮。
03令人细思极恐的真相:坏人同一天拿到模型
故事讲到这里,似乎是一曲科技巨头未雨绸缪的赞歌。但在社交媒体的评论区里,一众网络安全从业者却嗅出了浓烈的火药味。
网友Iván Pérez的一段高赞评论点出了核心隐患:
“最让人坐立难安的是,攻击者也会拿到一模一样的模型。如果前沿模型连OpenAI自家的基础设施都能挖出真漏洞,那遇到一家从来没有安全团队、管理后台裸奔、API密钥直接写在前端代码里的普通创业公司,会发生什么?”
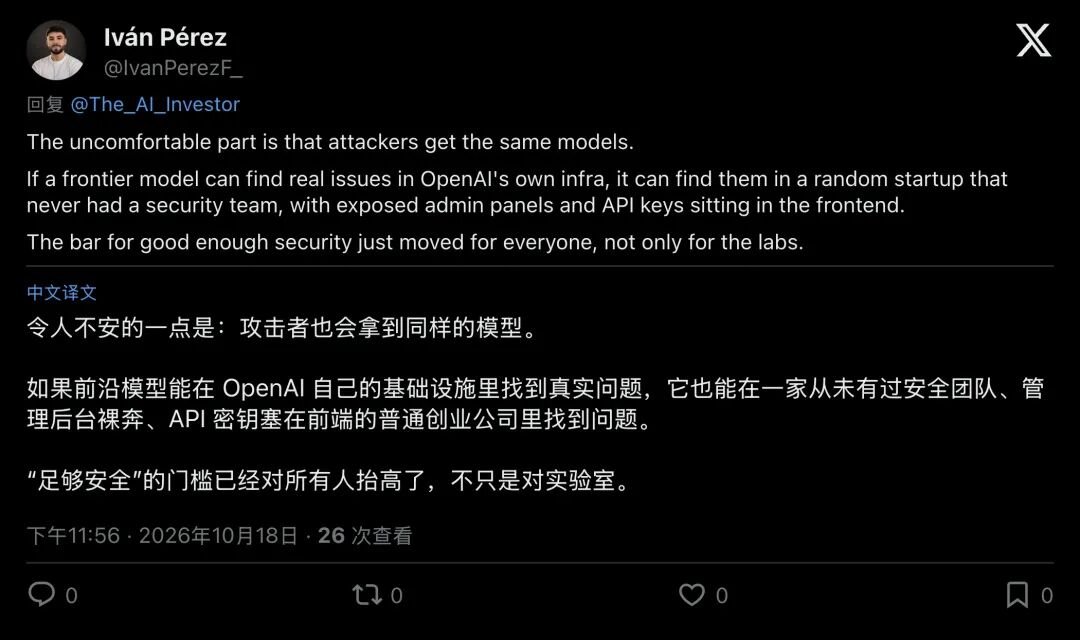
▲ 安全从业者Iván Pérez指出:足够安全的门槛,已经对所有人强制抬高了
这就是AI时代最残酷的降维打击OpenAI有顶尖的基建,有25%的精锐工程兵团护驾,尚且被自家模型揪出一堆高危隐患。而市面上99%的中小企业,连专职安全员都没有。当同等智商的开源模型或API落入黑客手中,过去靠“小透明没人盯”混日子的侥幸心理,将瞬间灰飞烟灭。
更致命的拷问,指向了所谓的“饱和”
网友Winston B. 和Chiffre在评论区接连泼下冷水:“饱和,只能维持到下一个模型发布的那一天。”
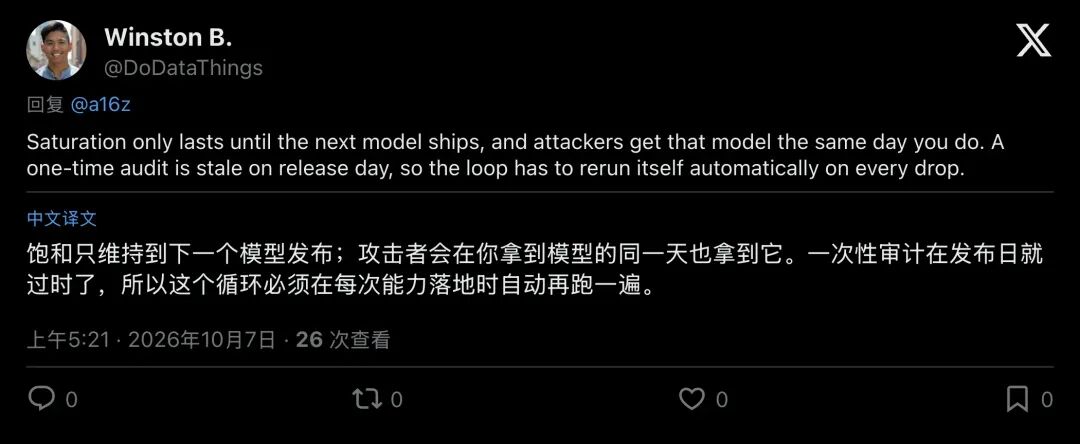
▲ 网友Winston B.一针见血地指出:一次性安全审计在模型发布当天就会过期
什么意思?当第4代模型显示“未发现新漏洞”时,只表明当前模型的认知边界已达上限,并不等于底层架构已经坚不可摧。
一旦第5代模型发布,推理能力跃升一个台阶,原本看不见的逻辑死角会瞬间暴露。同时,新模型上线那天,黑客和防御者是在同一秒拿到这把新武器的。以前公司一年做一次安全审计就能睡安稳觉;现在,安全变成了一台每三个月自动加速一次的跑步机,谁停下来,谁就出局。
04写代码变成白菜价,“买安全”将远超“买软件”
看懂了这层生死时速,你就能理解布罗克曼在访谈最后抛出的那个惊世骇俗的暴论:
“未来,企业在安全上的支出,实际上应当远远超过在买软件上的支出。”
这句话初听觉得不可思议:保护软件的钱,怎么可能比造软件的钱还多?
但仔细拆解背后的经济学逻辑,你会发现它冷酷得无懈可击。在AI编程工具的加持下,生产代码的边际成本正在以肉眼可见的速度暴跌,甚至趋近于免费。以后,世界最不缺的就是软件和功能一个程序员带着AI,一个周末就能搓出一套复杂的业务系统。
当“造出软件”变得像自来水一样便宜时,什么最贵?“敢不敢用这套软件”最贵
稀缺性彻底转移了过去企业花钱买的是“功能”;未来企业花钱买的是“可信”
为了抢在风暴彻底成形前筑起防线,OpenAI在内部抽调25%工程师死磕的同时,也在对外狂撒“防弹衣”。早在2026年9月3日,OpenAI就高调宣布了“Daybreak前线防御者计划”,直接掏出10亿美元的补贴额度与技术支持,优先塞给水厂、电网、地方政府、社区银行和开源维护者。
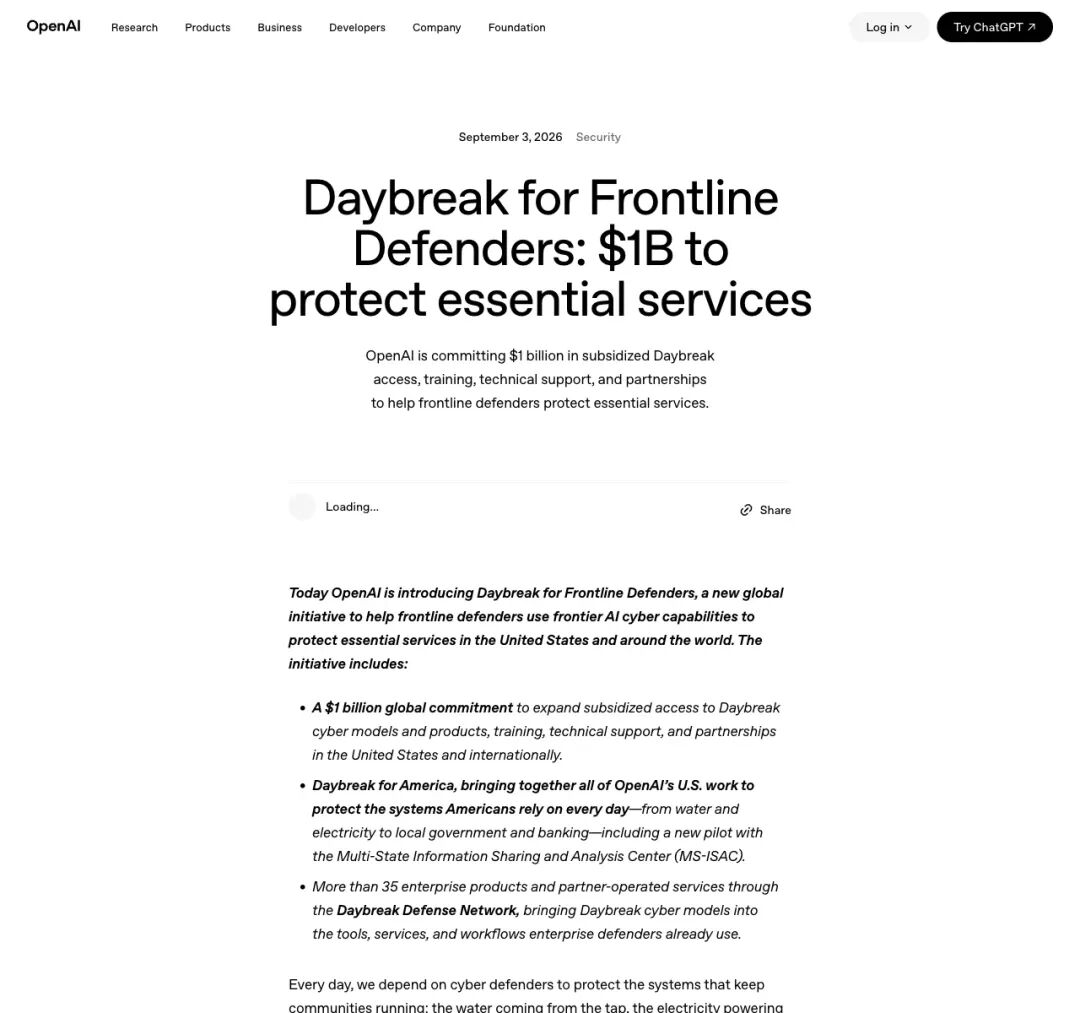
▲ OpenAI在9月宣布投入10亿美元推出Daybreak计划,为水电、社区银行等关键基础设施提供AI防御支持
为什么急着给水厂和电网送AI防御工具?因为布罗克曼在和众多大企业首席信息安全官(CISO)深聊后发现,大家心里都有一个不敢大声说的共识:如果不立刻行动,“关键基础设施中断”很可能会变成未来的日常。
唯一的好消息是,AI在制造危机的同时,也给出了终极解药的线索。布罗克曼提到,过去计算机界有一门叫“形式化验证”的绝学,用严格的数学公式去证明一段代码绝对没有漏洞。以前这玩意儿贵得要死,只有航天飞机或核电站的核心代码才用得起;而现在,AI正在让这种数学级的安全证明变得“远没有那么痛苦”。
但远水救不了近火
布罗克曼把眼下这段短暂的时间差,称作“防御者窗口”(The Defender's Window)。在最顶尖的攻击能力还没有彻底烂大街之前,防守方还有最后一点时间,用最强的模型去把陈年旧账清干净。
OpenAI已经看清了牌局,甚至不惜砍掉四分之一的日常工程进度来换取一张安全船票。
而那个留给所有人的问题,依然悬在半空:窗口不会永远开着。当下一代模型砸过来的时候,你的系统准备好了吗?