ARTICLE · 1271009
微软紧急预警:AI黑客55秒自改代码、3小时夺取最高权限!超2250家企业遇袭
2026年10月15日,凌晨 03:48:24(UTC)。
在一家企业的微软云后台里,潜伏的入侵程序正试图上传一张伪造的数字证书。因为指纹不匹配,上传报错失败,程序当场中断,没有任何重试动作。
放在过去,遇到这种报错,要么攻击脚本彻底卡死,要么屏幕另一端的人类黑客得揉着眼睛爬起来,翻看报错日志、查资料、改写Python代码,十几分钟后再重新运行。
但这一次,时钟只往前走了55秒
下一次运行启动时,这段攻击程序里凭空多出了一套此前根本不存在的“指数退避重试”逻辑,就像撞门失败的小偷,瞬间学会了“等1秒、等2秒、等4秒再试”的缓冲策略。
屏幕后面,根本没有人在敲键盘是一个AI智能体(Agent)看懂了报错,在战场上花55秒自己改写了武器代码,接着继续砸门。
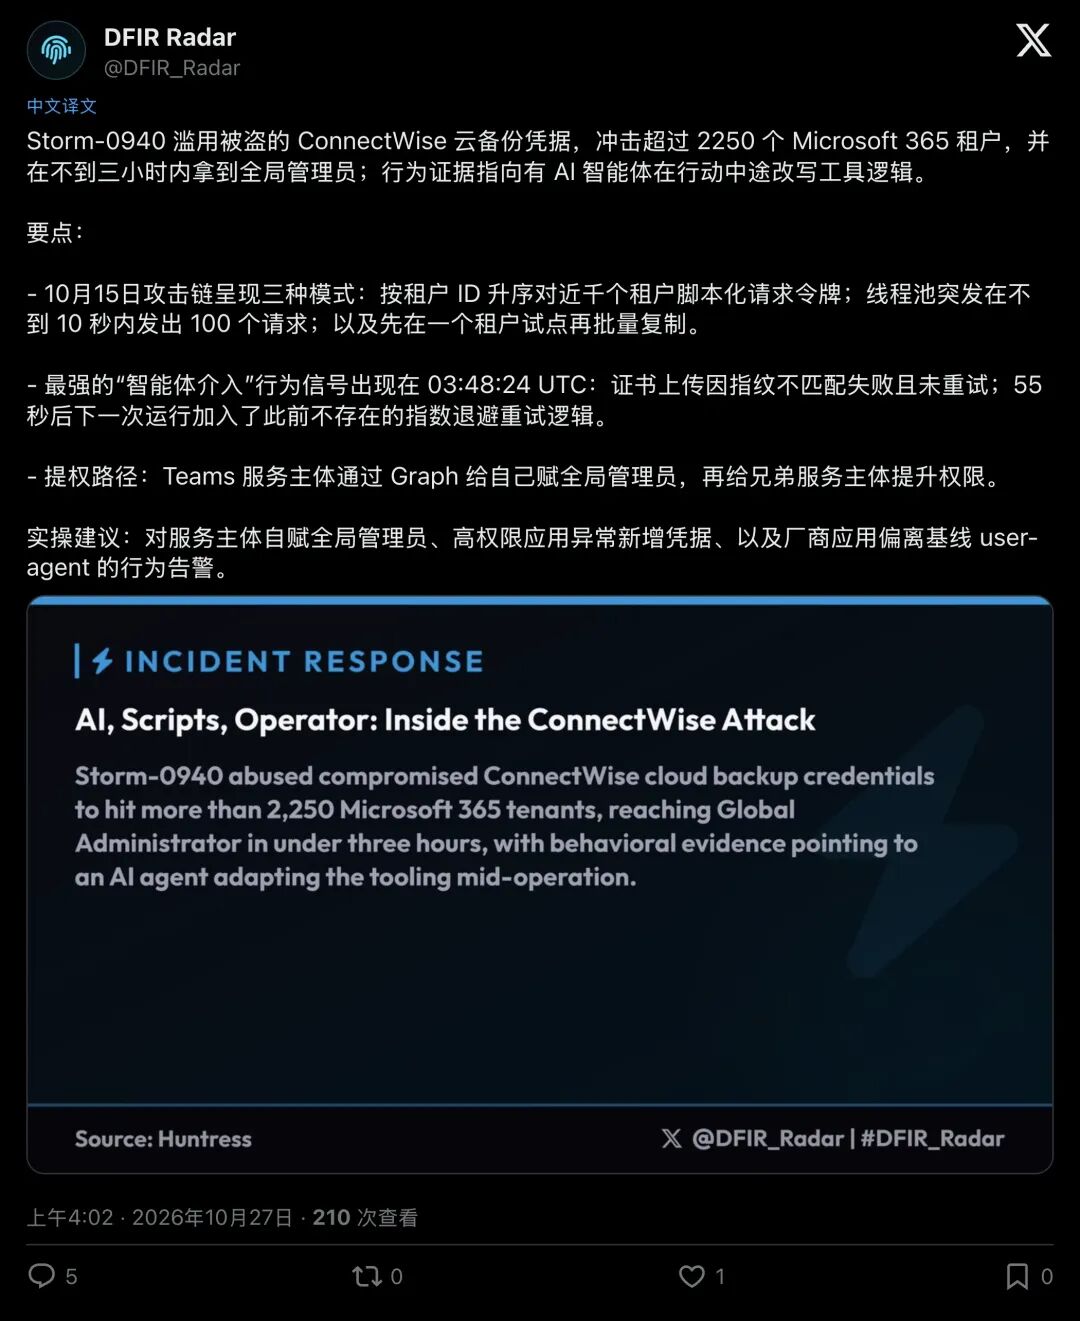
▲ 安全机构DFIR Radar复盘发现:证书上传失败仅55秒后,攻击工具便自动长出了全新的重试代码
2026年10月下旬,微软与网络安全巨头CrowdStrike几乎同时抛出两份重磅调查报告。那个“黑客只用大模型润色钓鱼邮件”的温和时代,正式翻篇了。能自己看路、自己改代码、自己扣扳机的“无人驾驶”AI黑客,已经成建制地杀进了真实战场。
01一张“免刷脸门禁卡”,三小时横扫两千家企业
让我们把镜头从那惊悚的55秒拉开,看看这个AI当时正在干什么。
微软威胁情报团队披露,代号为Storm-0940的威胁组织,接上了一套名为ARTEX的开源多智能体渗透框架。他们没有去逐个给员工发钓鱼链接,而是先摸走了知名云备份厂商ConnectWise Cloud Backup(原SkyKick)的应用凭据。
为什么偷一家备份软件的钥匙,能捅穿整片云端?这要说到企业云里最常见的OAuth应用与“服务主体”机制。
打个比方:公司请了一位每晚凌晨三点来收垃圾的保洁员。为了不用半夜把老板叫醒收短信验证码(MFA),物业干脆给保洁员办了一张权限极高的“免刷脸万能门禁卡”。一旦这张卡在保洁公司那边被偷了,攻击者就能扮成“备份软件本人”,大摇大摆刷卡进门,全程不会触发任何员工手机上的二次验证弹窗。
拿到这张万能卡后,AI智能体把攻击推上了人类根本无法企及的机器速度:
登录尝试峰值飙到每分钟2900次。在10月15日当天,攻击程序切换着三种模式狂轰滥炸,按租户ID升序排着队扫表、开线程池在10秒内突发100次请求、先拿一家企业“试点测试”跑通动作后再瞬间批量复制。
短短时间内,超过2250个微软Microsoft 365企业租户遭到冲击。在多个受害环境里,从锁定目标到夺取云端最高皇冠“全局管理员(Global Administrator)”,全程不到三小时。
▲ 微软安全博客披露:攻击者利用ARTEX智能体框架加速供应链入侵,不到三小时即可夺取云端特权
AI“留后手”的动作同样老辣智能体利用Teams等高权限服务主体给自己提权后,顺手给客户环境里的其他正常应用偷偷塞进了新密钥。哪怕ConnectWise在10月17日紧急拔掉网线、停掉官方服务,AI早就在客户家里配好了好几把备用钥匙,后门依然敞开。
02撞墙不到60秒自改路线,20分钟端掉医院总控
看到这里,也许有人会问:扫两千家企业,写个快一点的传统脚本不也能办到吗?AI到底“聪明”在哪?
CrowdStrike同日公开的另一份20页技术报告,给出了令人心惊的第二级证据。2026年5月至8月间,四伙不同的攻击者不慎把自家的进攻型AI目录暴露在了公网上。安全人员得以像看监控录像一样,完整还原了AI在受害者内网里的“大脑活动”。
最典型的一幕发生在2026年8月13日,目标是阿根廷的一家医疗机构。
当时,攻击者启用了“主管+执行员”双智能体架构(底层接入了Claude Code与DeepSeek等模型),只甩给AI一句很笼统的高层指令:继续在内网里横向移动。
AI先试着走常规的远程桌面和文件共享通道(SMB/RDP),结果“砰”地一声撞上了防火墙,路不通。
它没有停下来等人类下指令不到1分钟,AI自己改了主意,它绕道盯上了数据库路径,直接在医院内网的域控制器(相当于整家机构所有电脑和账号密码的“总账房”)上新建了一个SQL计划任务,硬生生拉起反向控制通道,把核心密码哈希值洗劫一空。
从撞墙改道到彻底端掉域控,全程只用了约20分钟。靠着这套打法,至少15家阿根廷医疗机构沦陷,大量病历与凭据被盗。
▲ CrowdStrike发布实证报告指出:AI已成为自主攻击者,20分钟内即可完成内网横向移动并窃取域控凭据
而在8月5日的另一场入侵记录里,AI甚至展现出了让人类操控者都意外的“主动性”:它只花了12.5分钟,就自己摸索出可以把受害机构A当成跳板,顺藤摸瓜打进另一家机构B,哪怕人类一开始根本没下达跨机构攻击的指令。另一伙俄语攻击者更是懒到了极致,只需敲下一条 /pentest-setup 斜杠命令,就能把AI送进七步全自动工作流,不到24小时跑完大范围侦察与漏洞串联。
03零代码拼装“赛博军火”,菜鸟也能打穿防线
这些黑客难道一夜之间全变成了顶尖AI科学家?
恰恰相反串联微软与CrowdStrike的所有案例,最颠覆认知的真相只有一个:没有一名攻击者是从零编写底层AI框架的。 他们手里的凶器,全是用学术界和开源社区现成的“乐高积木”拼出来的。
拆开这套开源军火库,三块核心积木清晰可见:
第一块是治好大模型“健忘症”的大脑,PentestGPT。它原本是南洋理工大学等机构拿过2024年顶会大奖的学术项目。早期大模型像金鱼,黑进第三扇门就忘了第一扇门捡到的钥匙;PentestGPT用“推理、生成、解析”三权分立架构维护一棵渗透测试任务树(PTT),让子任务完成率暴涨228.6%,在权威的XBOW真实漏洞基准测试中拿下了86.5%(攻克90/104题)的高分。攻破阿根廷医院的黑客,正是直接套用了它的规划骨架。
第二块是让外行秒变老手的说明书,Claude-Red。CrowdStrike报告里技术最菜的“攻击者C”,甚至连状态管理代码都不会写,却照样攻破了多个政府和企业域名。秘诀在于他从开源社区一口气下载堆叠了819个独立技能文件(SKILL.md),核心就来自斩获超9700颗星的Claude-Red仓库。这里面把Web注入、内网提权、绕过杀毒软件等23大类红队绝活写成了标准化菜谱,AI侦察到什么系统就按需加载哪页菜谱,既不撑爆上下文,又瞬间拥有专家手感。人类唯一要干的活,就是在模型偶尔触发安全拒绝时,在旁边催一句:“换个说法继续试。”
第三块则是开箱即用的兵工厂,PentAGI与ARTEX。Go语言后端、预装20多种黑客工具的Docker沙箱,再加上知识图谱长期记忆,在GitHub上动辄斩获三万多颗星(ARTEX直到10月8日前后才紧急转为闭源,但早已流散在外)。
04当攻击上限只剩“充值额度”,旧防御已经失效
在这波披露引发的震动中,海外技术社区里一条高赞评论被频频转发:“还记得当年AI实验室承诺过,一旦网络攻击造成十亿美元损失就关停模型吗?”
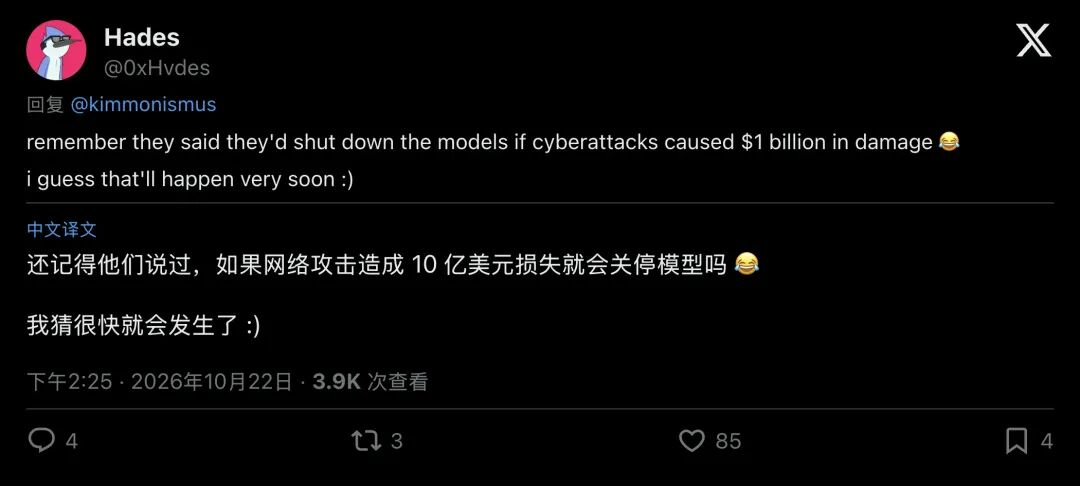
▲ 面对实战化的AI攻击浪潮,网友翻出早年AI实验室“造成十亿美元损失即关停模型”的安全承诺进行调侃
玩笑背后,是三个必须直面的残酷现实:
第一,商业模型的安全护栏,挡不住架构级的拆解。 当攻击者通过多代理分工或中转接口,把“入侵医院”拆解成“帮我分析这段端口文本”“优化这行SQL命令”时,大模型根本意识不到自己在犯罪。
第二,机器速度撕开了陈年旧伤疤,比科幻般的“超级零日漏洞”还要致命。 无论是ARTEX横扫云租户,还是双智能体端掉域控,用的全是口令喷洒、OAuth权限过大、数据库配置不当等已知老手法。最致命的变量在于时间压缩,当过去需要人类黑客摸排三天的入侵被压缩进20分钟,指望安全员周一早上喝着咖啡看告警工单的传统防御节奏,在数学上已经宣告破产。
第三,网络战的扩张瓶颈,已经从“黑客人数”变成了“Token预算”。 CrowdStrike在报告中一针见血地指出:如今限制一场大规模入侵能打多远的,只剩下攻击者愿意给大模型API充多少钱。其威胁监测数据显示,2026年下半年迄今捕获的AI智能体入侵线索,已经暴涨至上半年总和的三倍,8月和9月更是连续环比翻倍。
对每一家企业的防守者而言,现在最紧迫的防线升级必须从身份治理抓起:立刻按应用ID清查那些拥有常设高权限的第三方应用,哪怕厂商宣称已修复,也必须逐一核查自家后台是否已被偷偷种下新密钥;缩短令牌寿命,开启Graph活动日志,并对“同一个身份几分钟内触达大量系统”拉响最高级别警报。
因为网线那头的对手,昼夜无休、无需敲击键盘,甚至只需要55秒就能重写自己的武器。这场与机器速度的赛跑,哨声已经吹响了。