ARTICLE · 1282841
棋牌源码拆解!后台真相:那组字段能改玩家输赢
先说明白:源码仅限分享与学习使用,代码在源码库里留着拆解记录。
H5 棋牌大厅源码 · 带控制版
棋牌源码的后台真相
那组字段能改玩家输赢
商业级 H5 棋牌大厅系统 · Workerman + Cocos
bbbb.bid · 狗凯源码仓库
这套商业级 H5 棋牌大厅的架构其实挺值得看:双项目结构、Workerman 常驻进程、Cocos 客户端,一套玩法一个端口,配置从数据库读、启停脚本自动生成,整体 135MB,明文可读。
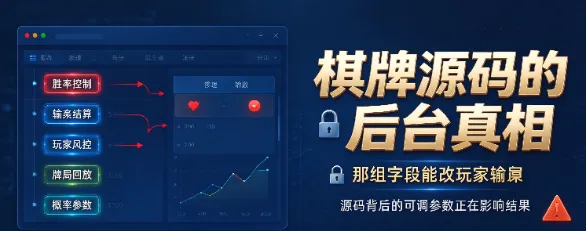
问题出在后台。审计这类源码会发现,最值得写的不是它的架构,而是后台暴露出来的那组字段——它们让「玩家输赢」变成了后台一个可调的参数。
📦 目录
👉 滑动
PART 01
架构部分
一套玩法一个常驻进程
PART 02
审计发现
后台那组字段
PART 03
法律边界
不是灰色是开设赌场
PART 04
怎么抄干净
架构能留字段不能留
01
PART
架构部分:一套玩法一个常驻进程
ARCHITECTURE
先看能学的东西。
源码分两块。kxht/ 是后台管理台,FastAdmin + ThinkPHP 5.0.24 + AdminLTE,153 个 PHP 文件、16422 行,全明文;kxqt/ 是网关加游戏服集群加客户端,ThinkPHP 6.0 + Workerman 4.0 + Cocos Creator,368 个 WebSocket 相关 PHP 文件、22 个 App PHP 文件、1206 个前端资源,总体 135MB。
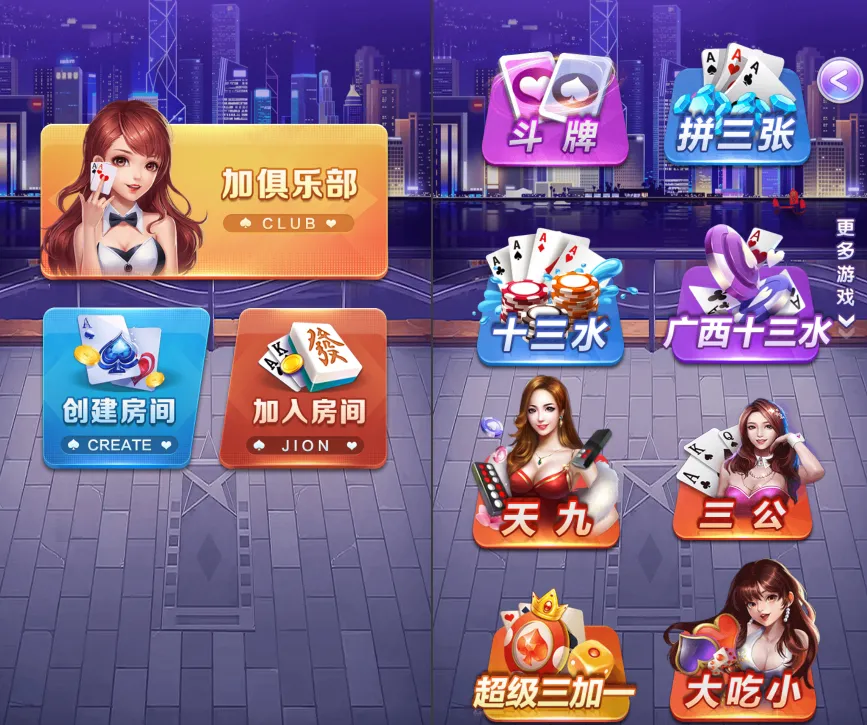
运行方式是十种玩法各起一个 Workerman 进程,端口从 44700 排到 44711:总控 WebSocket 占 44700,斗牌、拼三张按人数分成六人、九人、十二人、十三人四条线,十三水还分了一二线,斗地主单独一个,聊天室在 44710。
这个思路值得抄。Workerman 是常驻内存的事件驱动容器,一个进程自己监听端口,不依赖 Nginx 转发;ThinkPHP 是请求驱动、请求结束就销毁进程,本来撑不住 WebSocket 长连接。两者搭在一起才撑得起这套形态。
更省事的一处在启动方式。server.php 启动时先从 jz_server 表读服务器列表,自动生成 run.sh 和 stop.sh,再把各玩法进程拉起来。加一种玩法理论上只改数据不写脚本。
可带走一条:抄架构就抄一个玩法一个进程、配置驱动启动脚本这两样,这部分跟后面那个问题一点关系没有。
·
02
PART
审计发现:后台那组字段才是重点
AUDIT
后台语言包 application/admin/lang/zh-cn/user/user.php 把控制字段的语义写得很直白。
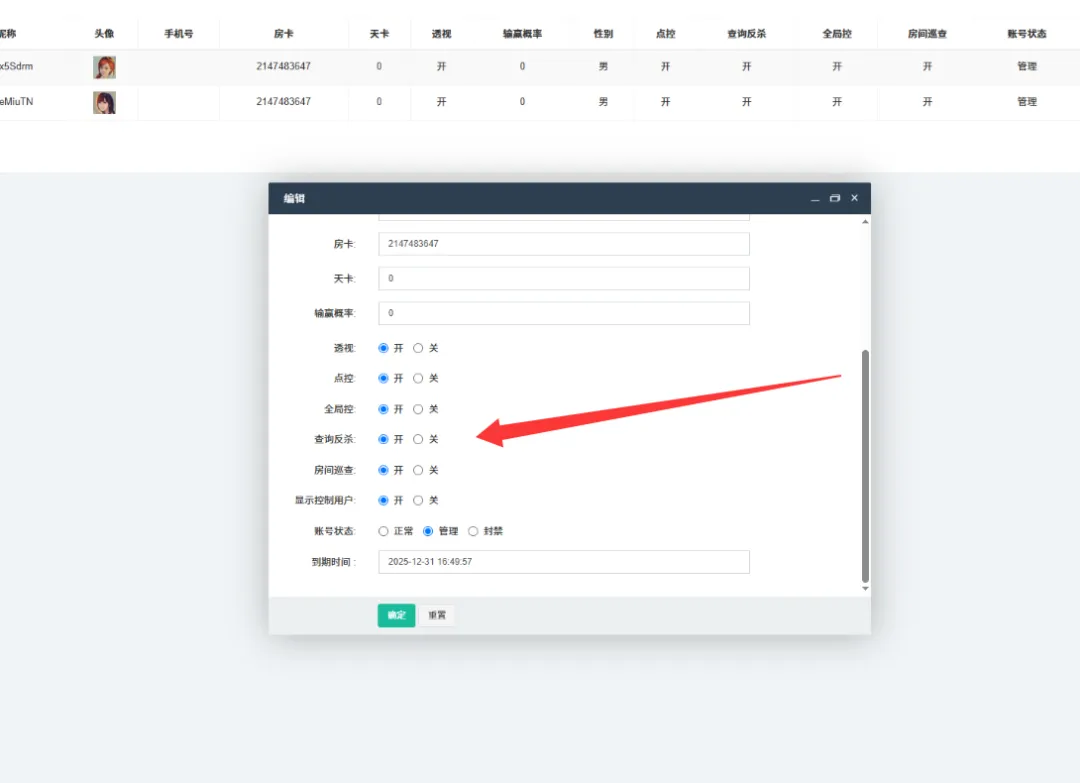
gailv 是输赢概率控制,gailv2 是手动点控,isgailv2 指定必赢,islose 指定必输,global 让控制跨房间生效,is_grade 是透视牌面,prevention 是智能反杀。机器人那边还有 robot 和 globalrobot 两档陪玩开关,robotnum、robotindex 用来调机器人数量和入座率。
配套控制器印证了同一套设计。RobotUser 支持批量造机器人,一次十个、上限五十;UserRoom 是房间监控,逐个用户标着是否受控;Xiangqing 能查牌局明细;server/Inedx 列游戏服端口和启停命令;server/On 直接 exec() 执行 shell 启停服务。
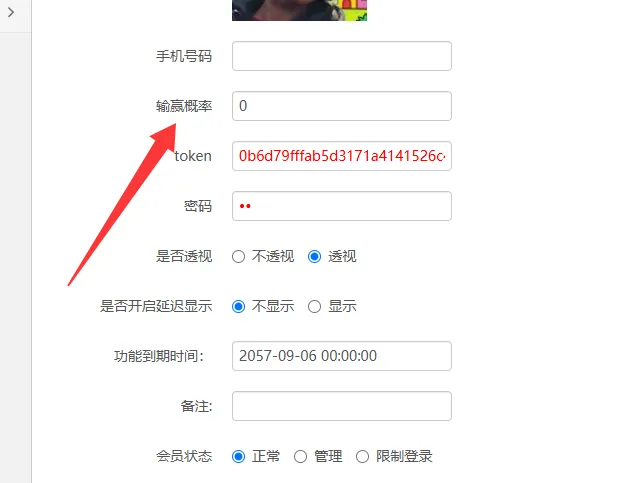
把这些字段排在一起看,指向就清楚了。
这不是游戏大厅,是赌局的控制台。玩家赢多少、输多少,后台说了算。
输赢概率、必赢必输、透视牌面、智能反杀,这四项凑在一起,已经不是玩法参数了,是直接决定玩家输赢的开关。同一套代码换个玩法外壳就能复用,换到哪个玩法上,都长着一模一样的这套控制面。
可带走一条:看到后台语言包里写着「输赢概率」「点控」这类字样的项目,基本可以判定它不是普通游戏系统,这类字段一个都别碰。
·
03
PART
法律边界:这不是灰色,切勿以身试法
LEGAL
按《刑法》第三百零三条第二款,开设赌场的处五年以下有期徒刑、拘役或者管制并处罚金,情节严重的处五年以上十年以下。
2010 年两高一部《关于办理网络赌博犯罪案件适用法律若干问题的意见》把线划得更具体:建立赌博网站并接受投注、为赌博网站提供给他人组织赌博、担任代理接受投注、参与利润分成,都按开设赌场处理。情节严重的门槛是抽头渔利累计三万、赌资累计三十万、参赌人数累计一百二十人。
同一条意见里还有一条常被忽略:明知是赌博网站,参赌的人也一样,赌资数额按投注点数乘以每点实际代表的金额认定。
这不是我推的,是白纸黑字的司法解释。所以这类源码的正确处理方式不是「先研究透再说」,是先判断自己会不会被算进去。
拿到这类源码先做三件事。
搜 gailv、is_grade、robot 这几个关键字,看后台语言包和用户表里有没有对应字段。
看有没有 exec()、shell_exec 这类命令执行,后台能不能被当成跳板。
看数据库密码和支付回调是不是硬编码。
做完这三步再决定要不要往下看。
·
04
PART
想抄架构,怎么抄才干净
CLEAN COPY
架构那部分是真能复用的。多进程编排、配置驱动启动脚本、后台与网关分离、房间状态落库再推送,这些跟赌不赌没关系。
要避开的是那组字段。同一套 Workerman 骨架,换成互动教育、IM 聊天室、赛事对战都能跑得通,控输赢那套逻辑一点不带,风险就降下来了。真想保留多玩法大厅这个架构,字段设计阶段就把修改玩家结果的能力从数据模型里砍掉,别留着以后再说。
还有一层现实问题:这种源码的来源本身就带着风险。带控制功能的棋牌系统,在链条上游大概率就是为赌博平台准备的,而接手的每一环都在往上叠风险。技术上能跑起来,法律上却是一条越走越窄的路。
所以我的建议很直接:这类代码我不建议直接上线运营。技术栈从来不是门槛,门槛在它本身是干什么用的。
想抄架构,去抄那些干净的实时对战、多玩法大厅骨架,别连着字段一起抄。Workerman 那套进程编排怎么写、Cocos 客户端怎么连、状态怎么落库——这些拆下来做成互动教育或者赛事对战,干干净净的,一样能跑。
本文只做源码层面的架构拆解、审计发现与合规提醒,不提供任何资源获取、部署或操作引导,相关代码仅供安全研究与学习,涉及的刑事风险由使用者自行承担。
最后留一个动作:拿到这类带后台、带多玩法、带机器人字段的源码,先把后台语言包、命令执行入口、硬编码凭据三处过一遍,再决定这份代码还值不值得往下看。