ARTICLE · 1292749
iOS 27.0.1 拿到 root 了:A13 老机型被攻破,BunkerBuster 漏洞同日亮相
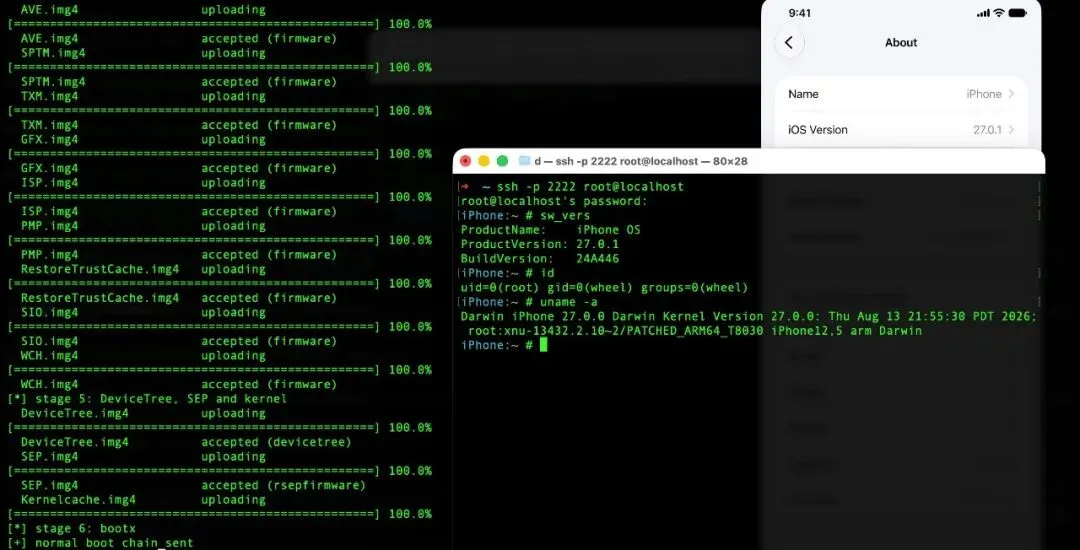
先说最硬的一条。11 月 1 日,安全研究员 Dinesh Shetty 在 X 上晒出截图:iPhone 11 Pro Max,iOS 27.0.1,SSH 登进去 id 一敲,uid=0(root)。
图里有三个信息点。左边是电脑上的引导工具,内核缓存、DeviceTree、SEP 一件件往手机里灌;右上角设置页明晃晃写着 27.0.1;中间的终端里,内核版本后面挂着 PATCHED_ARM64_T8030——T8030 就是 A13 的代号。
懂行的应该秒懂:这是 checkm8 的路子。BootROM 层的洞,写死在芯片里,苹果发多少个新版本都堵不上。A13 这批老机型被越狱工具抛弃多年,如果这条路走通,它们等于集体复活。这人也不是发野鸡图的——BlackHat、DefCon、POC 的常驻讲师,现任某公司安全工程总监,X 带认证。当然,到目前为止只有截图,工具和细节一样没放。
第二条来自日本团队 Ikotas Labs。他们 10 月 30 日刚晒完 iOS 27.2 的越狱演示,10 月 31 日又宣布一个新漏洞,代号 BunkerBuster——能让远程攻击者绕过防火墙限制,建立双向通信。名字起得很直白,钻地弹。
放出来的东西和上次一样:一段演示视频,一串 SHA-256 哈希,没了。什么系统受影响、能不能跟越狱链串起来,一个字没提。
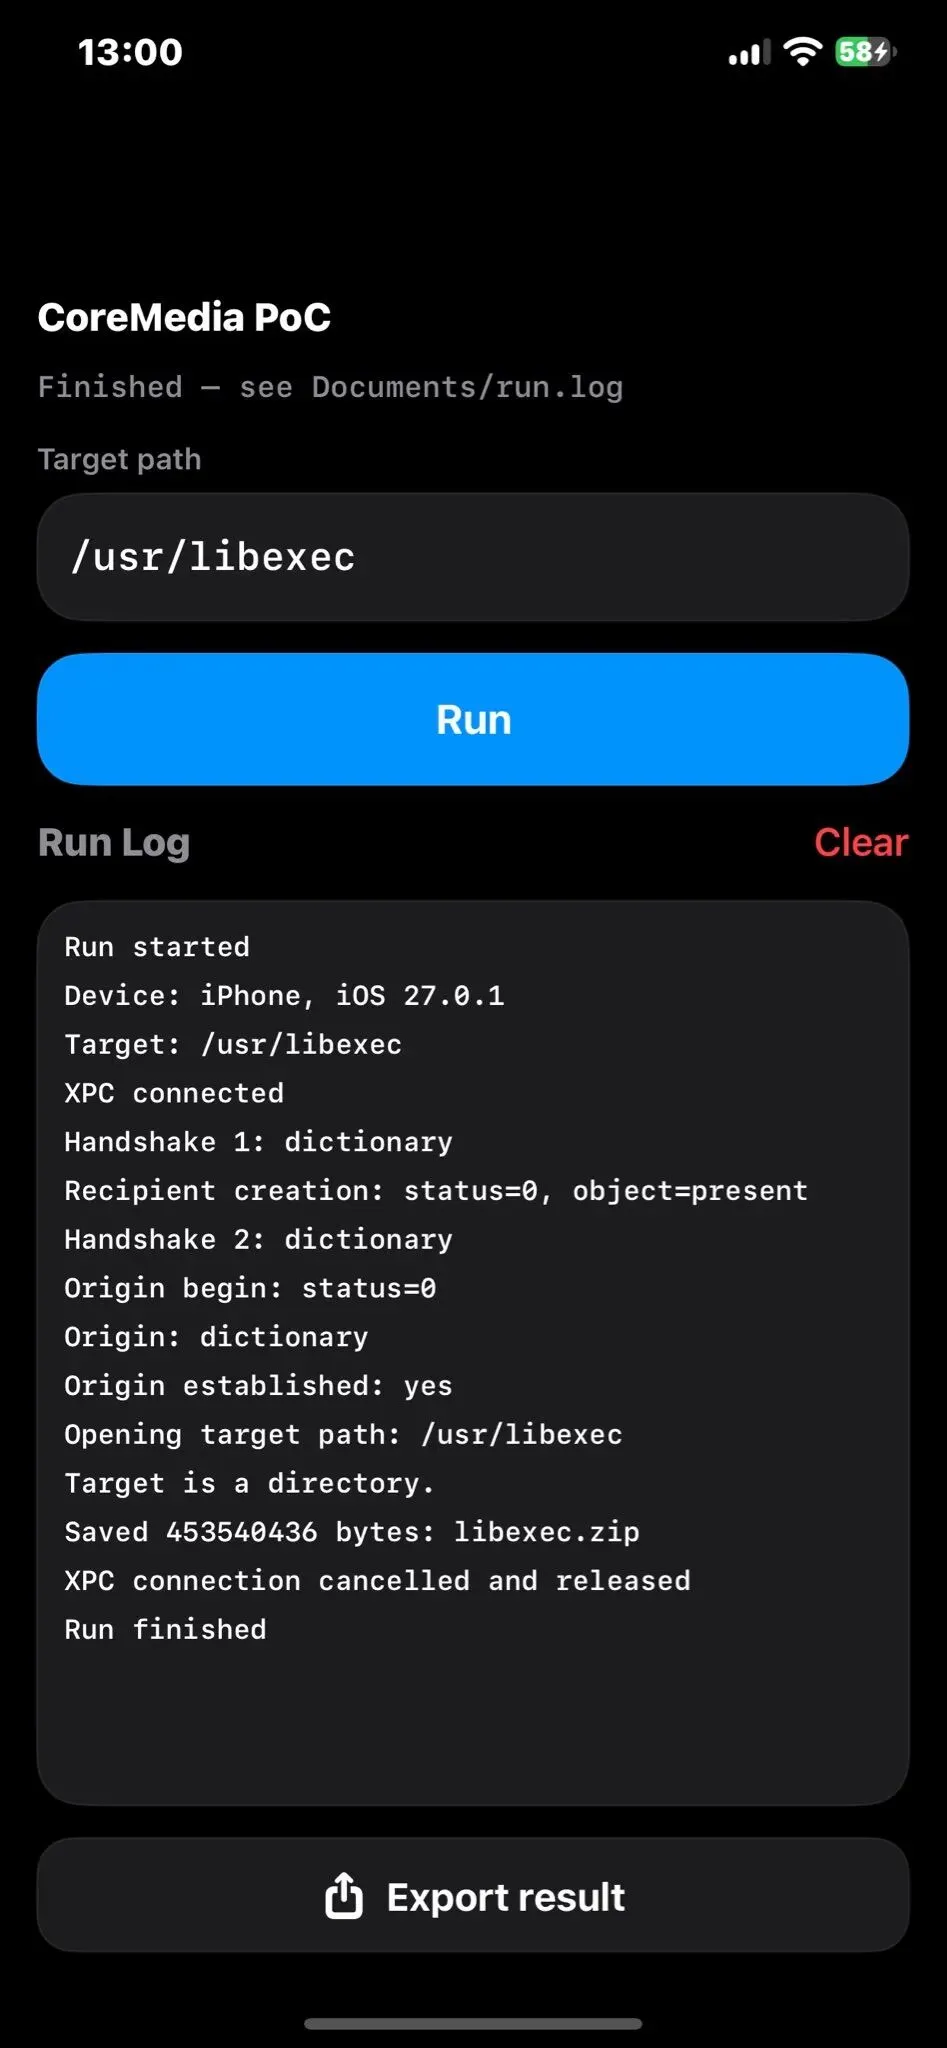
第三条小一些,但跟每个人都有关。开发者 ceoca69 公开了 CVE-2026-112706 的 PoC:CoreMedia 组件的洞,普通 App 借 XPC 让系统服务替它开路径,绕开自己的沙盒。PoC 里直接把 /usr/libexec 整个目录打成 zip 拖走,433MB。开发者 Narf 实测跑通,也把话说死了:这不是越狱,拿不到 root。
重点是这个洞现在还开着——27.0.1 和更早的版本都没修,苹果在 27.2 里才堵上。还停在旧版本的,装 App 多留个心眼。
最后收个尾。把这几天的料摆在一起看:Calif 手里握着打穿 27.0.1 和 27.1 的完整链,说好只发技术细节;Ikotas 亮了 27.2 的演示,又押了一个 BunkerBuster;A13 的 root 截图还热乎。四个玩家,零个发工具,全在憋。
所以现在能做的就两件事:想蹲越狱的留在 27.0.1,签名还没关;普通用户升 27.2,别犹豫。至于网上那些"iOS 27 在线越狱",一个能信的都没有,全是钓鱼。