ARTICLE · 1302586
警惕!你电脑里的“内鬼”,正在窃取核心数据
近日,国家计算机病毒应急处理中心发布2026年10月流行计算机病毒态势总结,其中特别敲响警钟:窃密类木马病毒的攻击活跃度持续走高,已成为职场办公场景下最隐蔽的数据安全威胁之一。
导语
很多人对病毒的印象还停留在"电脑中毒会弹窗、会蓝屏、文件被加密",但窃密木马恰恰相反——它最理想的状态,就是让你全程毫无察觉。它不锁你的文件、不弹窗勒索你的钱财,只会潜伏在系统深处,安静地把你的账号密码、客户名单、合同报价、聊天记录、财务报表一件件打包运走。等你发现异常时,往往已经是数据泄露造成实际损失之后。
简单来说:勒索病毒是明着上门的劫匪,窃密木马就是藏在电脑里的内鬼。
窃密木马是怎么"混"进办公电脑的?
如今很少有人会随意点开陌生邮件附件,窃密木马的入侵入口也随之升级。它不再以"可疑文件"的样子出现,反而会披上你每天都在用的工作软件外衣,防不胜防。国家计算机病毒应急处理中心特别提示:这类伪装成流行或专业软件安装包的攻击,近期正在进一步增加。
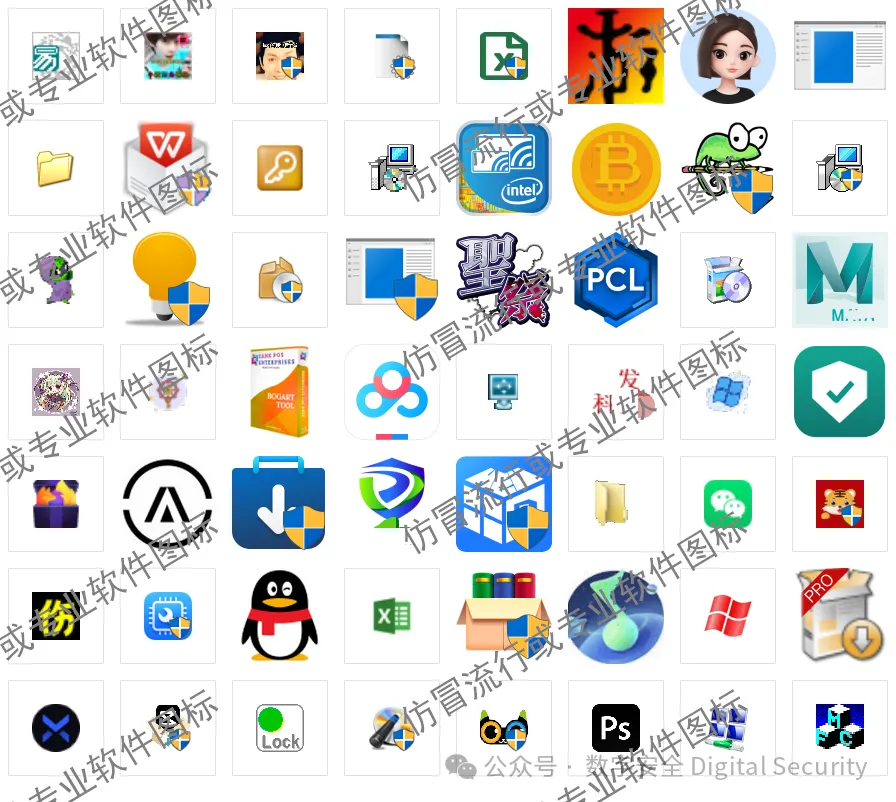
最常见的伪装套路有三种:
•伪装成行业软件安装包。报税工具、发票助手、设计插件、行业专用客户端……凡是岗位里高频使用的软件,都可能被仿冒,图标做得和正版几乎一模一样,日常安装更新时很容易踩坑。
•伪装成日常工作文件。一个压缩包,里面躺着"某某项目表.exe""某某告示.exe",文件名看着像领导发的材料、财务发的报表,实际点开运行的就是木马本体。
•伪装成官方通知附件。钓鱼信息先给你制造紧迫感——"稽查""违规""最后期限",利用人慌乱的心理降低判断力,手一快点开附件,电脑就失守了。
木马入侵之后,到底在做什么?
窃密木马潜入电脑后,通常会按三步逐步扩大危害,全程隐蔽性极强:
第一件事:偷——后台静默窃取数据
键盘记录、屏幕截图、批量拷贝文件,你的每一组账号密码、每一份核心文档,都可能被悄无声息地录下并发给黑客。这个过程大多发生在下班之后,夜深人静时,你的电脑可能正在后台高速运转,忙着传输数据。
第二件事:控——远程接管设备权限
木马会悄悄连接黑客的服务器,把电脑的"遥控器"交出去。黑客可以在千里之外操控你的设备——开启摄像头、篡改文件、甚至登录你的办公微信和邮箱,冒充你的身份欺骗同事和客户。
第三件事:传——变成内网攻击跳板
被控制的电脑不会立刻"出问题",而是会被当成下一次攻击的"阵地":在公司工作群里继续传播病毒,或者用你的身份实施电信网络诈骗。受害的不只是一个人,而是整个信任你的团队和业务圈子。
真实案例:多家单位中招
国家计算机病毒应急处理中心近两年多次预警的"银狐"木马,就是典型的窃密类木马,它的经典套路至今仍在反复奏效。
财务人员在微信群里收到"税务稽查通知",点开链接后页面提示"请使用电脑版",最终下载到一个名为"金稅四期(电脑版)"的安装包——注意,文件名里故意用了繁体的"稅"字,模仿官方软件的写法。只要运行这一程序,电脑瞬间就会被远程控制,核心资料直接被盗,甚至有单位被黑客操控老板账号,在群里发布转账指令骗取资金。
更狡猾的是新变种的套路:木马会被打包进带解压密码的压缩包里,密码就写在钓鱼信息中。很多人误以为"带密码的压缩包更安全",实际上这正是为了躲开安全软件的自动检测,等你手动输入密码解压运行,木马也就顺利绕过了防护。
如果你的电脑出现以下迹象,请立刻提高警惕:
•杀毒软件和安全功能莫名其妙被关闭
•电脑突然卡顿、风扇高速狂转、频繁弹出异常窗口
•没有主动操作时,后台出现陌生进程联网
做好这几步,筑牢办公安全防线
防范窃密木马,核心在于堵住日常操作里的松懈漏洞,做好以下五点,就能规避绝大多数风险:
1.官方渠道下载软件
优先从官方网站和正规应用商店获取安装包,搜索引擎前排的非官方下载站点不要随意点击。
2.陌生文件先核实再接收
群内的链接和压缩包,先和发件人当面或电话核实真实身份,头像和昵称都可以被仿冒,不要仅凭聊天界面就放松警惕。
3.可疑文件多留一分心
看到标注"文档"却以.exe、.msi结尾的文件,一律谨慎处理;凡是提示"请使用电脑版"的陌生通知,多停顿几秒再操作。
4.安全软件保持常态防护
杀毒软件保持实时监控和定期更新;如果发现它被莫名关闭,立即断开网络,再进行全面排查处理。
5.重要资料定期备份检测
核心资料定期做好备份,可疑文件可以先上传至国家计算机病毒协同分析平台(virus.cverc.org.cn)检测;办公设备也要定期开展安全巡检。
窃密木马最擅长钻的,就是"图省事、少想一步"的空子。软件从官网下,文件先核实再开,杀毒软件常开,重要资料常备份——这些都是举手之劳,却能挡住绝大多数木马入侵。
结语
办公安全无小事,多一分谨慎,就少一分数据泄露的风险。
扫描下方二维码了解更多
政策解读、热点新闻、安全事件
行业动态、安全方案、合规指南
往期回顾