ARTICLE · 1307082
Cursor恶意扩展,卸载不够
Cursor里装过Claude Code扩展,看到安全通告后卸载,事情就结束了吗?Cognition在11月3日的安全指南中重提了一起扩展投毒事件。回看Cursor公告和微软分析,关键在于:恶意代码可能把东西写到了扩展目录之外。
先对上来源、版本和时间
Cursor公告指向其扩展市场分发的 anthropic.claude-code 2.1.312、2.1.313,平台为macOS和Windows。窗口是北京时间10月29日17:27至30日04:35;期间安装或自动更新都要核对。
微软确认,Visual Studio Marketplace及npm的 @anthropic-ai/claude-code 未分发本次恶意包。不能只看相同版本号,就把其他渠道的安装也算进去;当前已升级,则应回查此前的安装记录。
扩展删了,系统痕迹可能还在
原始分析显示,恶意代码尝试追加攻击者的SSH公钥、启用本机SSH、建立反向隧道,并写入启动项。公钥和持久化脚本可以位于用户的SSH目录、配置目录及系统启动位置,卸载扩展不会一并移除它们。
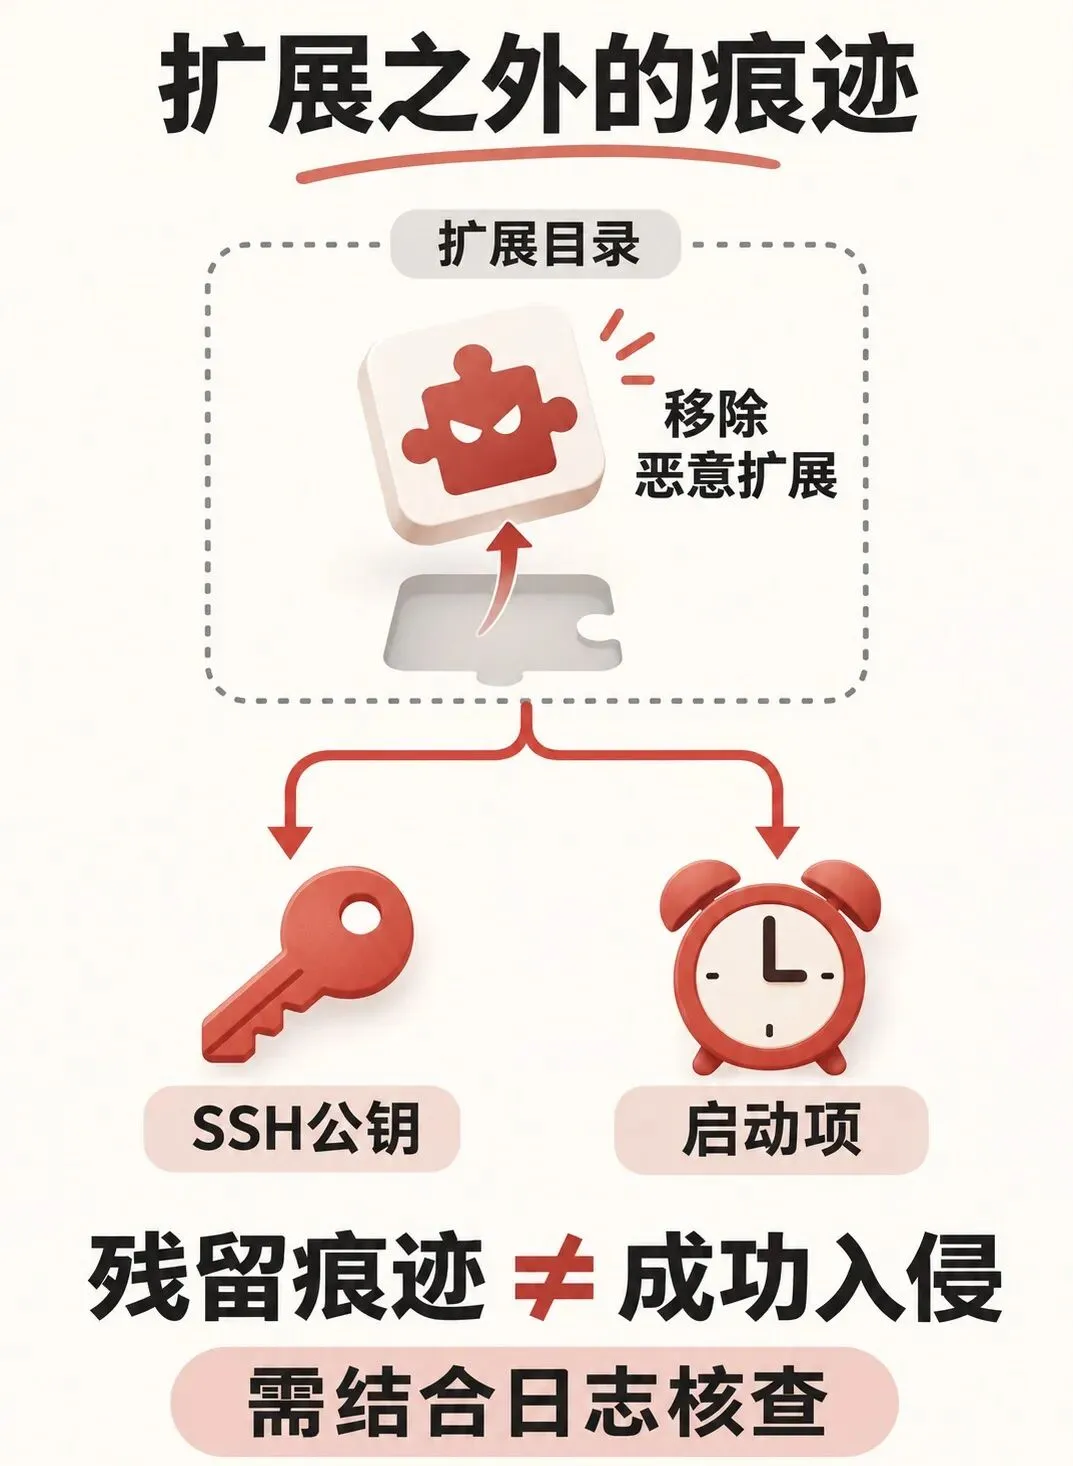
依据Cursor公告与微软分析整理的关系示意;残留痕迹与成功入侵须分别核查。
但这些动作不能直接等同于成功远程入侵。Cursor称,多数macOS和Windows主机上,启用SSH会受到权限及恶意代码错误限制;攻击服务器也已下线。隧道未成功或服务器下线,仍不能替代本机残留检查。
先留证,再处理确认的异常
先从文末官方公告核对安装记录与入侵指标,包括备注为 svc-telemetry 的公钥、脚本和启动项。命中名称后还要比对公钥指纹、路径和启动动作,避免误删合法配置;只查不到这一标记,也不足以排除其他证据。
微软建议清理前保存扩展包、相关文件和日志;有恶意执行或后门痕迹时隔离设备。公司电脑可交安全人员处置。Cursor公告提供macOS和Windows清理脚本,应从原页取得、审阅后按对应权限运行,随后复查残留与重启后的启动行为。
若调查显示凭证暴露,或设备信任无法恢复,应从可信设备轮换凭证、撤销会话,并评估重建。本文未检测设备或运行清理脚本。这里要确认的是安装历史、落盘痕迹和后续活动,而不只是扩展列表是否已经恢复正常。
#Cursor #Claude Code #开发工具 #扩展安全 #供应链安全
来源:Cursor安全公告(10月30日更新)、Microsoft Security分析及Cognition安全指南
架构师手记