ARTICLE · 1317655
iOS 27.x 新漏洞,更新系统插件仍可用!
iOS 27.x 新漏洞,更新系统插件仍可用!
大家好呀,Calif 安全团队又整活了,原本以为 iOS 27.0.1 完美越狱已经很强了,结果他们又晒出了更新系统之后依旧保持越狱的消息 更新后插件仍可用 Calif 安全团队在社媒 X 上发布了演示视频,开启锁定模式之后,在当前系统进行了越狱,随机更新至 iOS 27.2 系统,越狱依旧保留,插件仍可用 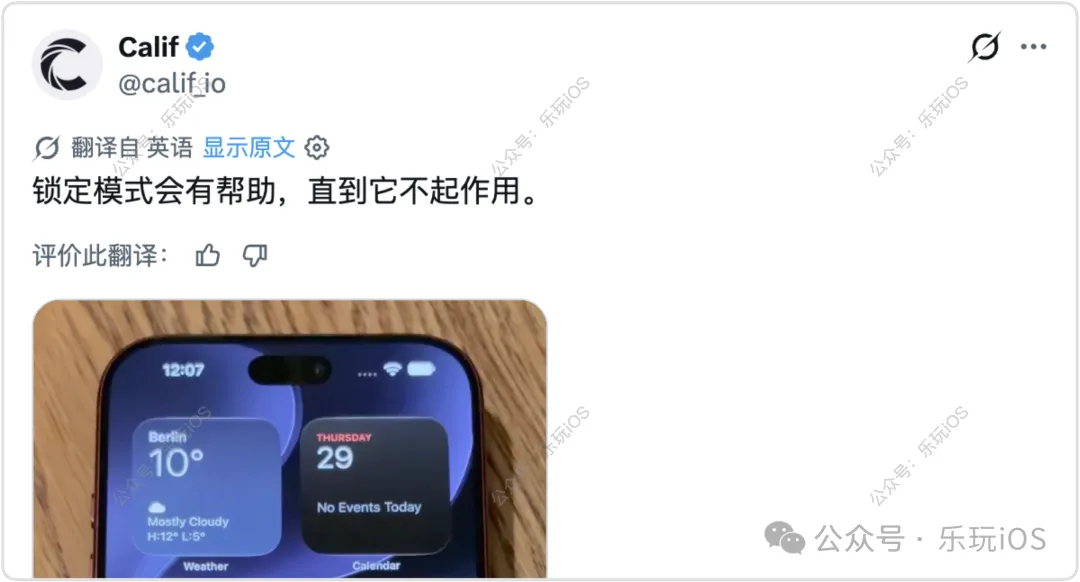
实在是太离谱了,此前从来都没见到这种演示操作,系统更新竟然没办法清理掉越狱,也就是越狱后更新系统依旧不受影响,插件保留且正常运行,具体演示视频如下: Calif 安全团队成员 Stefan Esser 补充解释到: 主仅供记录。OTA 更新太长了,以至于一部分 OTA 更新被剪掉,以免你在观看时睡着。但我可以分享完整的 5 分钟未删减版本 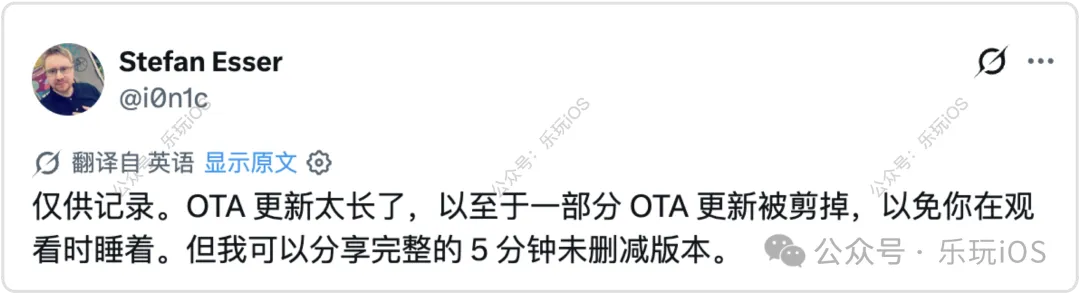
锁定模式的目的是减少攻击面并加固系统。这是通过移除降低攻击面的功能来实现的,在支持 MTE 的系统上,锁定模式下将有更多系统进程选择启用 MTE。而且一些 0 点击攻击面被转化为 1 点击攻击面 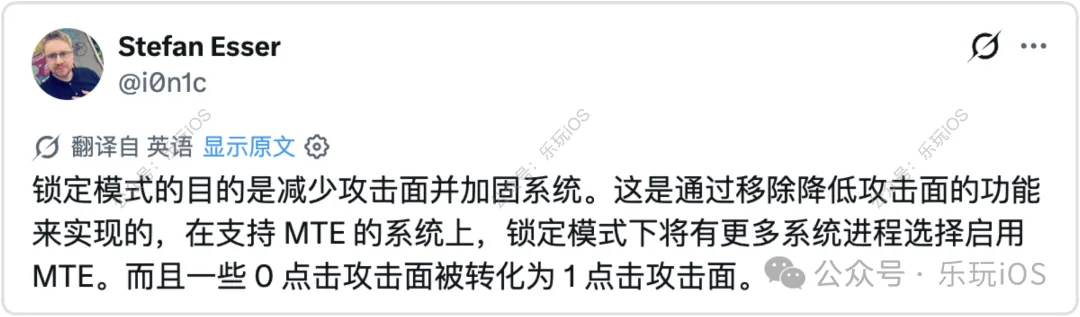
Billy Ellis 安全人员也转发了此推并评论到: 好吧,现在开始有点吓人了。锁定模式 *而且* 在 OTA 更新中持续存在 
总结一下 1、目前 Calif 团队并未透露太多关于此情况的细节,至于该漏洞会不会公开也暂未知 2、不过这个看起来确实很离谱,锁定模式下还能实现这样的操作,反正别一时上头升级 iOS 27.2 ,继续保留 iOS 27.0.1 及以下版本就行 
▽ 关注+星标不迷路 ▽ 
求点赞 
求分享 
求推荐
关注
重播 分享 赞
▽ 点击下方进入玩机库 ▽