ARTICLE · 1318619
AI代理浏览器工具BrowserForge:关键操作需人工批准
BrowserForge 是一套把 AI 代理接入真实浏览器的工具。代理可以使用现有标签页、登录状态和 Cookie 查看网页、填写表单;遇到提交、发送、付款、输入密码或上传文件等关键操作时,则要等待用户亲自批准。
它还面向开发者提供另一项能力:记录浏览网页时产生的网络请求,据此推断接口、参数、认证方式和分页规则,并生成 OpenAPI 3.1 规范及 Python、TypeScript、JavaScript或 PHP 客户端。OpenAPI 是一种描述软件接口的标准格式,可用于生成文档、测试和调用代码。
BrowserForge 试图把网页操作、人工确认和接口分析连成一条工作流。不过,目前可用证据主要来自项目说明和自带演示。它值得用低风险任务试验,但还不足以直接用于付款、核心后台或其他不可逆操作。
一次浏览如何变成接口资料
BrowserForge 由浏览器扩展和本地程序组成,可连接 Claude Code、OpenAI Codex及其他支持 MCP 的客户端。MCP 是一套让 AI 调用外部工具的通用接口。
在一个完整任务中,用户先打开目标网站,让代理读取页面、填写表单或执行操作。项目列出的浏览器能力包括点击、输入、滚动、截图、提取表格、读取表单和查看控制台错误等。
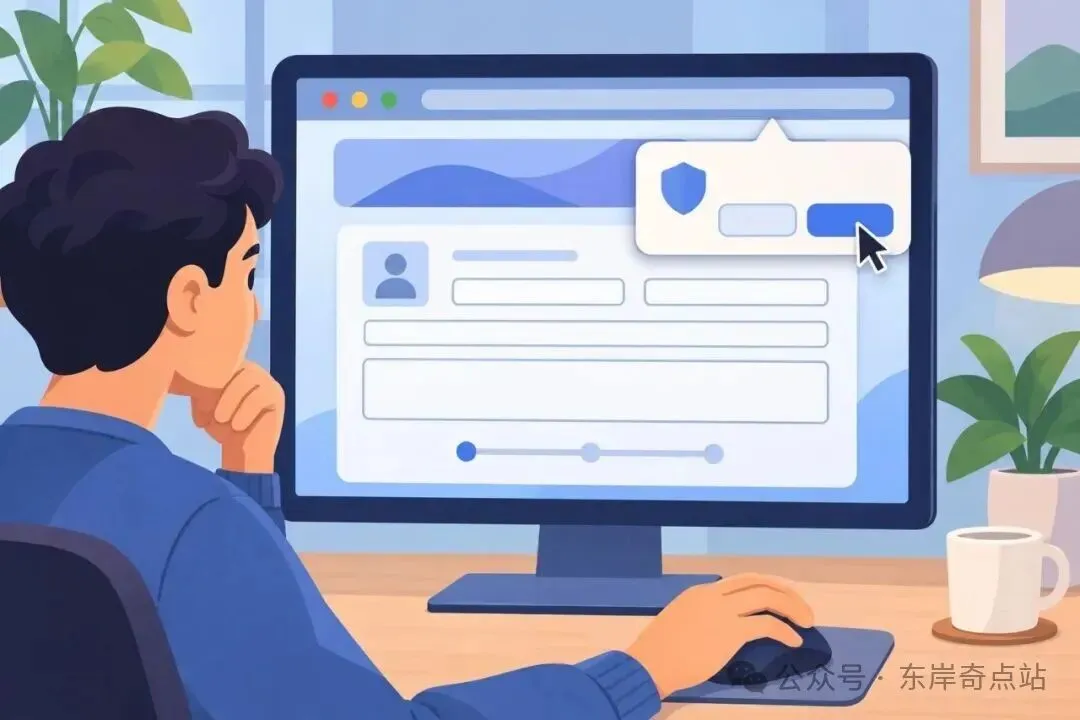
如果代理准备提交表单、发送内容、付款、接受条款、填写密码或上传文件,操作会暂停,等待用户在扩展中批准。用户也可以通过停止按钮中断代理,之后再恢复。
操作期间,BrowserForge 会分析它观察到的网络请求。最终可以导出经过敏感信息遮盖的 HAR 网络记录,也可以生成 OpenAPI 规范和多种语言的接口客户端。HAR 是浏览器网络活动的记录文件,通常包含请求地址、参数、响应和时间信息。
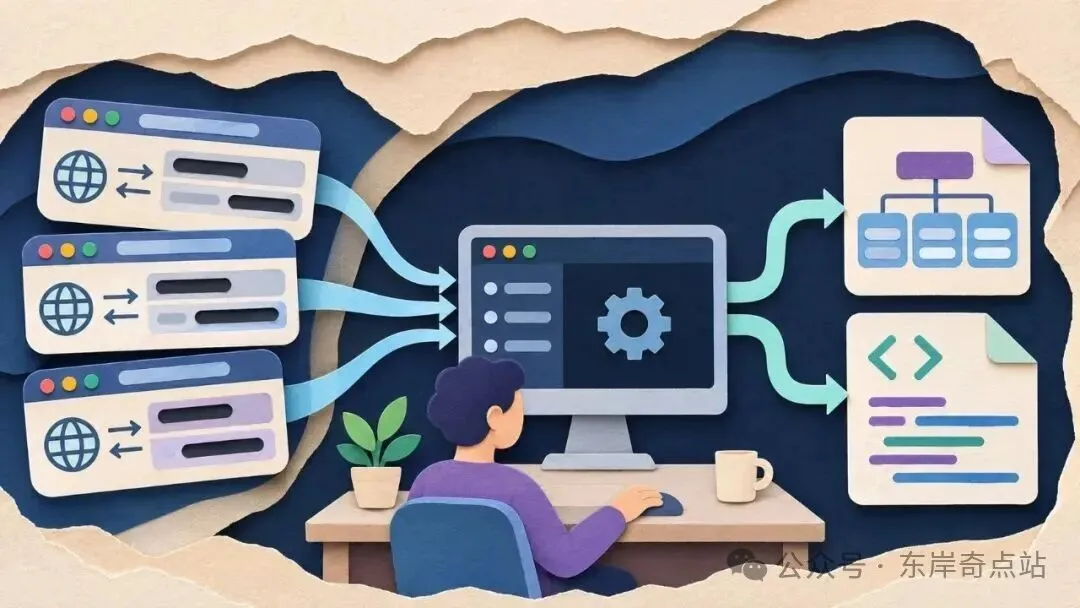
这条流程的实际价值,是减少开发者在浏览器开发者工具中逐条检查请求、整理接口说明和编写调用代码的工作。但它生成的是待核验的初稿,不是网站接口的完整定义。
人工批准是一道检查,不是安全保证
关键操作必须由用户批准,是 BrowserForge 最有辨识度的设计。它适合“代理准备、人做最后决定”的任务,例如先填写申请表并展示内容,再由用户确认是否提交。
这一机制不能拦住所有风险。项目列出了需要审批的操作类型,但现有材料没有独立测试证明,它能在各种网站和页面结构中准确识别所有关键动作。有些看似普通的点击也可能改变账户状态或立即触发网络请求。用户如果没有认真核对内容,也可能批准错误操作。
因此,批准弹窗只能作为额外检查。涉及付款、敏感账户、生产数据或不可逆修改时,仍应限制代理权限,并在批准前核对页面内容、对象和操作结果。现阶段不宜把审批功能理解为可以放心交出账户控制权。
端到端流程已有演示,真实网站效果仍待验证
项目提供了两段演示。一段展示代理在仓库附带的示例网站中填写表单、等待批准,然后把流量整理为 OpenAPI 规范并打开结果面板。另一段展示代理浏览示例商店、分析请求、生成 Python 客户端,并让客户端通过自身测试后获取数据。
这些演示说明项目已经打通了基本流程,相关示例站点和录制脚本也包含在仓库中。但演示使用项目自带的网站,并由脚本扮演代理,不能证明它在复杂的真实网站上也会得到同样结果。
BrowserForge 会把推断出的接口信息标为“假设”,并附上置信度和证据。这种标记符合其能力边界:工具只能分析实际观察到的请求。没有访问过的接口、未触发的错误分支,以及其他账户权限下才会出现的字段,都无法从一次浏览中完整还原。
生成结果至少需要检查:
接口路径、请求方法和参数是否与捕获记录一致; Cookie、令牌和个人信息是否已被遮盖; 认证方式是否具有一般性,还是只能复用当前会话; 分页、错误响应和边界情况是否真正出现过; 客户端能否在隔离环境和全新会话中通过预先编写的测试。
如果准备长期维护这些接口,还需要自行补充版本管理、回归测试和人工文档。
本地处理减少集中外传,也带来配置成本
按照项目说明,BrowserForge 的主要组件在本机运行,不依赖项目方的云服务,也不消耗项目方提供的 API 额度。其安全措施包括带令牌认证的本机回环连接、Origin和Host检查、严格的数据结构校验、敏感信息遮盖以及文件路径限制。
这些设计降低了把浏览记录统一上传到 BrowserForge 云端的风险,但“本地优先”不等于所有数据都不会离开电脑。与它连接的 AI 客户端是否使用云端模型、会向模型发送哪些页面内容,取决于客户端和模型配置,不能由现有材料一概判断。
安装也需要一定技术基础。项目支持 Chrome、Edge、Brave和Firefox,系统范围包括 Linux、macOS和Windows,但公开说明只明确表示在 Linux 上测试过。通过 npm 或源码安装时要求 Node.js 22或更高版本;项目同时称其 Windows 安装程序会自带 Node.js,但该程序尚未进行代码签名,Windows可能显示安全警告。macOS和Windows用户应先在非关键环境中验证兼容性。
项目称没有云服务费,但这不代表使用成本为零。安装排错、扩展权限检查、访问令牌管理、结果复核和后续升级都会占用时间。现有材料也没有提供足以确认许可证和商业使用条件的信息,因此不能仅凭代码公开或“开源项目”的平台标签,认定它可以免费商用。
适合谁,应该怎样试
BrowserForge 更适合已经使用 MCP 客户端,并且理解浏览器网络请求、认证机制、OpenAPI和接口测试的开发者。它主要适用于两类任务:让代理准备网页操作并由人确认关键步骤;快速整理自己有权访问的网站或内部系统接口。
如果只是自动填写少量普通网页,引入浏览器扩展、本地服务、令牌和 MCP 配置可能过重。缺乏接口分析经验的用户,也很难判断生成结果是否可靠。银行、交易系统、核心管理后台和高度敏感账户不适合作为首次试验对象。
较稳妥的试用方式,是选择一个自己控制的测试网站,只允许代理读取页面和填写不含敏感信息的表单,然后核验三件事:
关键提交是否每次都等待人工批准; 导出的流量是否完成敏感信息遮盖; 生成的客户端能否在全新会话中通过预先编写的测试。
如果三项结果稳定,再逐步增加页面和接口的复杂度。如果审批识别、流量遮盖或客户端生成需要频繁人工修正,BrowserForge更适合作为分析助手,而不是独立执行任务的自动化工具。
现阶段,BrowserForge值得关注的并非单纯让 AI 点击网页,而是把真实浏览器会话、关键操作审批和接口整理放进同一流程。这个组合有明确用途,但公开证据仍以项目介绍和自带演示为主。对开发者而言,合理结论是先用可撤销、可测试的小任务验收,而不是直接接入关键系统。